Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
BloodSOCer — Agrega dados do MITRE ATT&CK, Sigma e Atomic Red Team em grafos do BloodHound para que analistas de SOC possam mapear a cobertura de detecção, identificar lacunas e investigar incidentes com consultas Cypher. | Kitploit
Ferramentas/GitHubGitHub/scoubi/bloodsocer
Ferramentas DefensivasFeeds e Agregadores de AmeaçasInteligência de AmeaçasResposta a Incidentes
GitHubscoubi/bloodsocer

BloodSOCer

Agrega dados do MITRE ATT&CK, Sigma e Atomic Red Team em grafos do BloodHound para que analistas de SOC possam mapear a cobertura de detecção, identificar lacunas e investigar incidentes com consultas Cypher.

Ver Repositório
61748há 11 mesesRevisado pelo Kitploit
Compartilhar

BloodSOCer

BloodSOCer Logo

O BloodSOCer é uma ferramenta de automação em Python que agrega dados de inteligência de ameaças de múltiplas fontes (Mitre ATT&CK, regras Sigma, Atomic Red Team) e gera arquivos JSON para ingestão no BloodHound no formato OpenGraph. O BloodSOCer também pode enviar os arquivos para o BloodHound e definir os ícones dos objetos personalizados, desde que haja Tokens de API definidos na configuração. Os analistas de segurança podem então visualizar os dados de qualquer ângulo, e algumas consultas Cypher são fornecidas para ajudar você a começar.

Objetivos

A ideia por trás deste projeto é ajudar o SOC a mapear sua cobertura do Framework Mitre ATT&CK e auxiliar durante a resposta a incidentes para identificar rapidamente onde podem existir pontos cegos. Idealmente, o SOC mapearia suas próprias detecções e não as "prontas" do Sigma. Não me entenda mal, o Sigma é um dos meus projetos de código aberto favoritos, mas a maioria das detecções é mais adequada para contexto/enriquecimento ou para gerar pistas de caça a ameaças do que para criar tickets acionáveis.

Quando eu estava em um SOC, frequentemente tentávamos visualizar/mostrar como nossas detecções se mapeavam para o Framework ATT&CK. Sempre achei que um grafo no estilo BloodHound seria incrível para isso, então construí este projeto esperando que ele ajude colegas do Time Azul a visualizar sua cobertura e como as diferentes peças estão conectadas.

Com a ingestão do ART, também é possível ver quais TTPs são fáceis de testar e quais não podem ser testados facilmente.

Eu recomendo fortemente que você compartilhe as Regras Sigma e o ART de volta com o projeto original se criar detecções/testes para uma TTP que não tenha nenhum.

Recursos

  • SigmaHound: Busca e processa regras de detecção do Sigma
  • ARTHound: Busca e processa testes do Atomic Red Team (ART)
  • Definir Ícones: Personaliza os ícones do BloodHound para atores de ameaças e técnicas
  • Consultas Salvas: Importa consultas Cypher incluídas no BloodHound via UL-Cyphers.py ou --setup
  • Envio em Lote: Envia os grafo JSON gerados para o BloodHound com acionamento automático de ingestão
  • Somente Envio: Se você já tiver os arquivos, mas quiser importá-los para uma nova instância do BloodHound ou se tiver limpado o banco de dados
  • Limpar Banco de Dados: Reinicia uma instância do BloodHound via API antes de uma nova importação
  • Assistente de Configuração: Uma única flag para executar a atualização de ícones e a importação de consultas salvas em conjunto
  • Um Playbook vinculado a 2 TTPs: Isso é apenas para mostrar como ficaria se você mapeasse seus Playbooks de IR para o ATT&CK e ingerisse os dados
  • Interface CLI: Argumentos simples de linha de comando para executar componentes individuais ou todos

Requisitos

  • Python 3.8+
  • Servidor BloodHound em execução (padrão: http://127.0.0.1:8080)

Opcional

  • Credenciais da API do BloodHound (Token ID e Token Key)
    • Se você não fornecer as Chaves de API, o BloodSOCer não conseguirá
      • Enviar os dados gerados (mas você pode enviá-los manualmente na interface)
      • Criar as Cyphers personalizadas para este projeto (mas você pode enviá-las manualmente na interface)
      • Definir ícones personalizados

Instalação

  1. Clone o repositório:

    git clone https://github.com/yourusername/BloodSOCer.git
    cd BloodSOCer
    
  2. Instale as dependências:

    pip3 install -r requirements.txt
    
  3. Configure as credenciais da API em BloodSOCer.py:

    apikey = "your-api-key-here"
    apiid = "your-api-id-here"
    

Uso

Apenas YOLO

python3 BloodSOCer.py

Exibir ajuda

python3 BloodSOCer.py -h

Executar hounds individuais

python3 BloodSOCer.py --mitre, -m
python3 BloodSOCer.py --sigma, -s
python3 BloodSOCer.py --art, -r

Executar Definir Ícones

python3 BloodSOCer.py --define-icons, -di

Executar configuração (ícones + cyphers)

python3 BloodSOCer.py --setup, -st

Enviar apenas os arquivos

python3 BloodSOCer.py --upload-only, -ul

Executar todos os hounds e enviar os dados

python3 BloodSOCer.py --all, -a

Combinar múltiplas operações

python3 BloodSOCer.py --mitre --sigma --define-icons

Excluir todos os dados do banco de dados

python3 BloodSOCer.py --clear-db

NOTA: Para --define-icons e --upload-only, uma API Key e um API Secret devem estar definidos em BloodSOCer.py

Configuração

Edite BloodSOCer.py para personalizar:

  • apikey: Sua chave de API do BloodHound
  • apiid: Seu ID de API do BloodHound
  • url: URL do servidor BloodHound (padrão: http://127.0.0.1:8080)

Estrutura de Arquivos

BloodSOCer/
├── BloodSOCer.py              # Ponto de entrada principal
├── MitreHound.py              # Coletor de dados MITRE ATT&CK
├── ARTHound.py                # Coletor de dados Atomic Red Team
├── SigmaHound.py              # Coletor de dados de regras Sigma
├── Define-Icons.py            # Personalizador de ícones do BloodHound
├── UL-Cyphers.py              # Envia Cyphers personalizadas para ajudar a consultar os dados ingeridos
├── Cyphers/                   # Consultas salvas (Cypher) em JSON
├── ressources/                # Imagens/diagramas (grafo Arrows, logotipo)
├── README.md                  # Este arquivo
├── requirements.txt           # Dependências Python
└── output/                    # Arquivos *_graph.json gerados

Novos Nós e Arestas

Nós

Este projeto adiciona os seguintes tipos de nós

  • TA_Group
    • Grupo de Ator de Ameaça
  • Tactic
    • Tática Mitre ATT&CK como "Command and Control"
  • Technique
    • Técnica Mitre ATT&CK como "OS Credential Dumping"
    • Sub-técnica Mitre ATT&CK como "OS Credential Dumping: LSA Secrets"
  • Tool
    • Software usado para realizar ataques, como "UACMe"
  • Rule
    • Regras Sigma para detectar uma Técnica ou Sub-técnica
  • ART
    • Atomic Red Team - Testes que utilizam uma Técnica ou Sub-técnica específica
  • Playbook
    • Playbook de Resposta a Incidentes, como IRP, que pode ser usado quando uma Técnica é utilizada com sucesso por um adversário
    • Nota: Como o IRP não possui mapeamento para o Framework Mitre ATT&CK, eles não são implementados atualmente

Arestas

Este projeto adiciona as seguintes arestas/relacionamentos

  • Exploits
    • Uma Ferramenta Exploits uma (Sub-)Técnica
  • Uses
    • Um Ator de Ameaça Uses uma Ferramenta ou uma (Sub-)Técnica
  • PartOf
    • Uma Técnica é PartOf uma Tática
  • SubTechniqueOf
    • Uma Sub-técnica é SubTechniqueOf uma Técnica
  • DetectedBy
    • Uma (Sub-)Técnica é DetectedBy uma Regra
  • TestedBy
    • Uma (Sub-)Técnica é TestedBy um ART
  • InvestigateWith
    • Uma (Sub-)Técnica é InvestigateWith um Playbook

Grafo Conceitual

BloodSOCer Arrows Graph

Para baixar o arquivo json deste grafo do Arrows.app, clique aqui

Exemplo de Saída

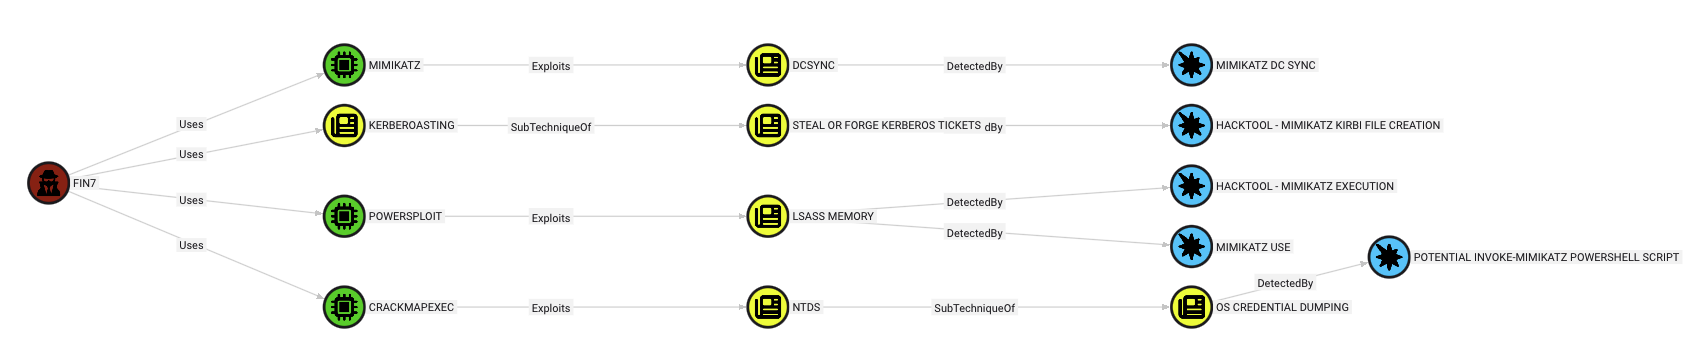
Detecções para FIN7 usando Mimikatz FIN7 Mimikatz Detections

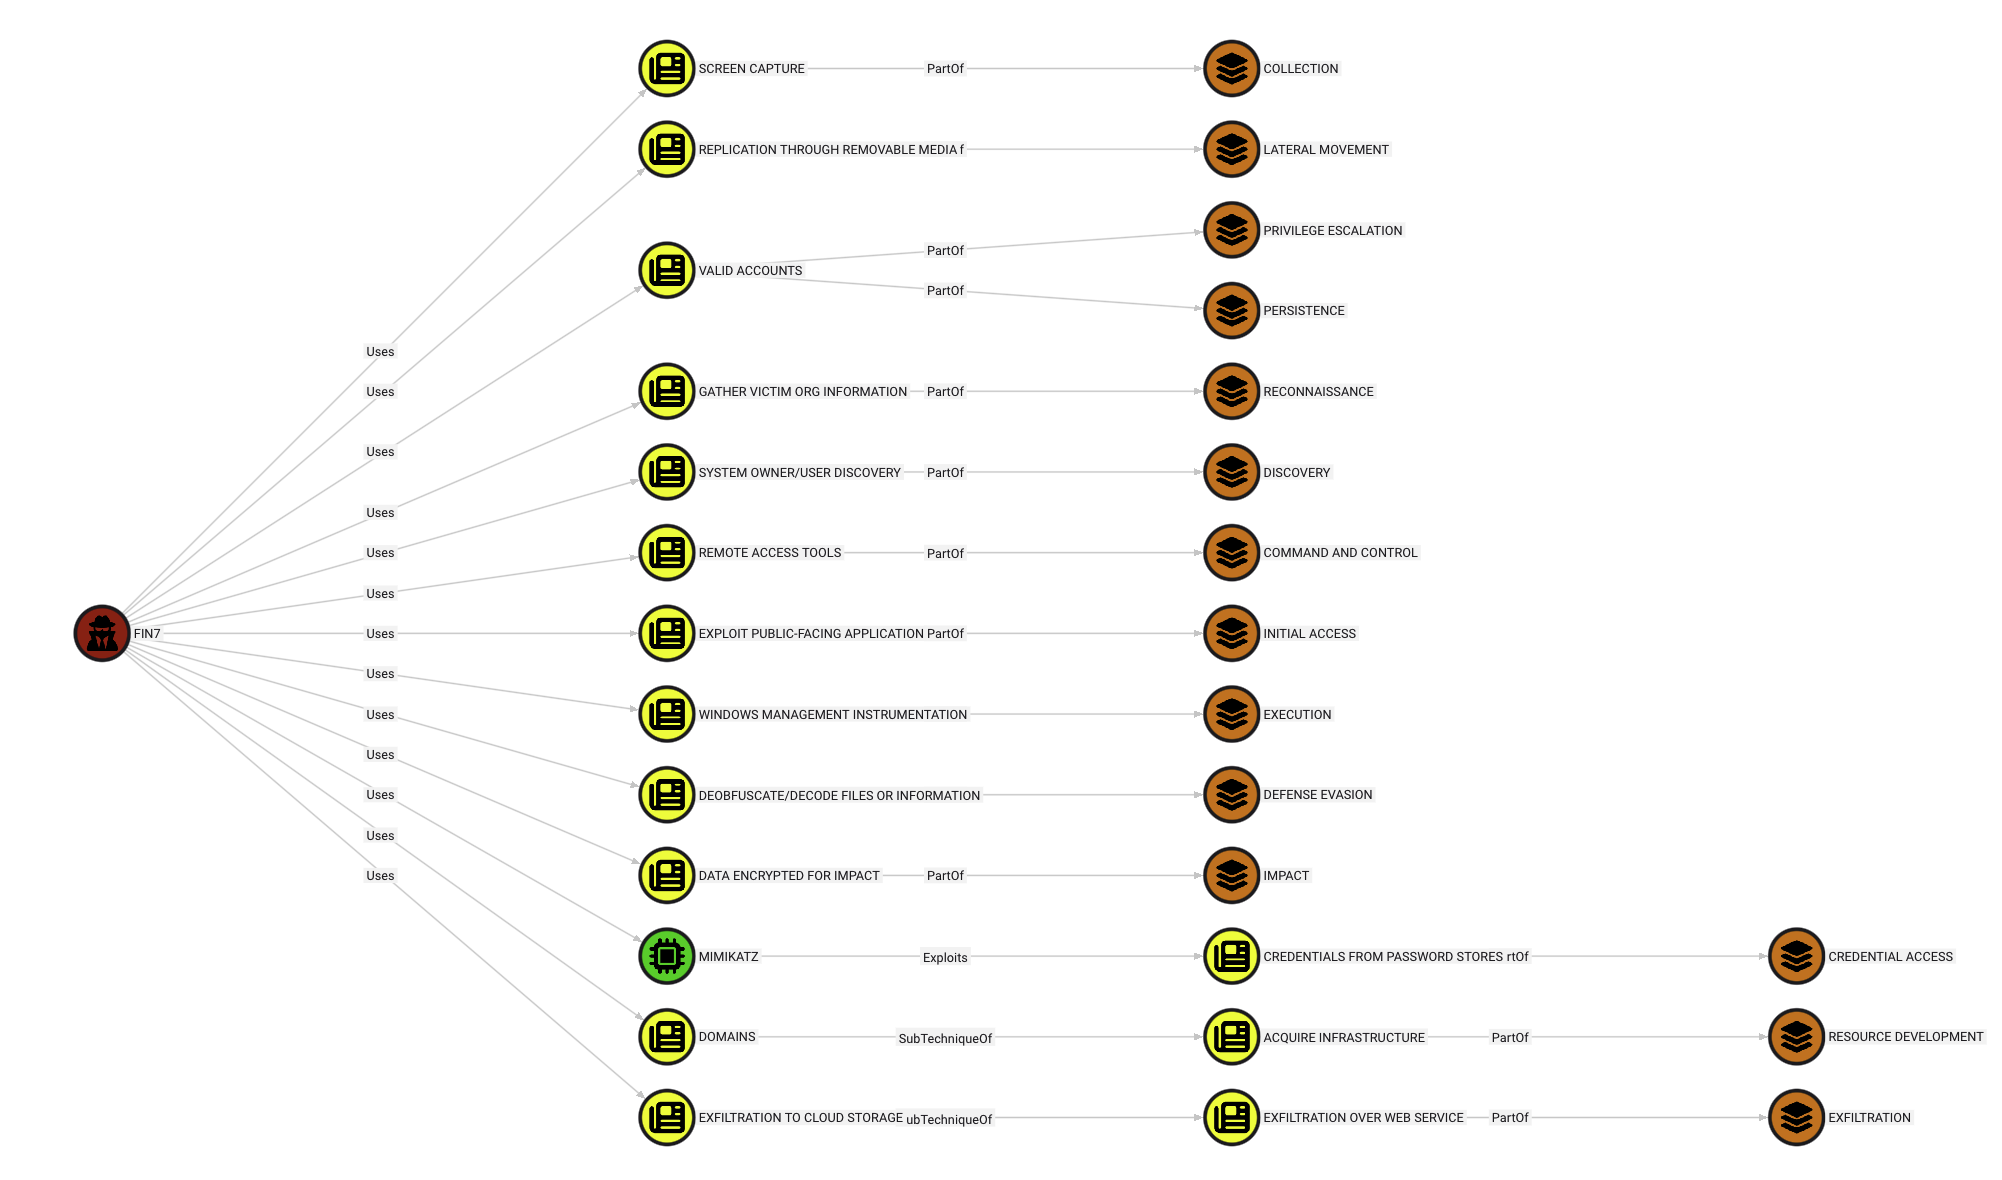
Táticas usadas pela FIN7 Playbooks Query

Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

Sem dados de popularidade ainda.

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →