
Instalação da Vítima
Inicie sua VM no VirtualBox
- Faça login com:
- username: osboxes
- password: osboxes.org
-
Abra um terminal
-
Teste se você tem uma conexão de internet funcionando.
ping 8.8.8.8
- Se o ping não for bem-sucedido, verifique se sua interface NAT está ativa.
- Atualize seu SO
sudo apt-get update
- Instale o Git
sudo apt install -y git
- Clone seus arquivos de configuração para o Kali
git clone https://github.com/SanderSchepers1993/CyberSec2026.git
- Vá para o diretório Victim recém-clonado
cd CyberSec2026/Victim
- Execute o script 01_setup_server.sh com privilégios sudo
sudo bash 01_setup_server.sh
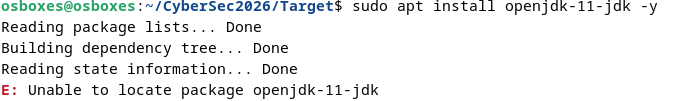
- Se você tiver problemas com openjdk-11-jdk, consulte SOLUÇÃO DE PROBLEMAS no final deste README.
- Prossiga com a pós-instalação da VM Atacante
[SOLUÇÃO DE PROBLEMAS]
Não foi possível localizar o pacote openjdk-11-jdk

- Execute o script 02_setup_server_java17.sh com privilégios sudo
sudo bash 02_setup_server_java17.sh
- Abra o serviço spring-gateway com um editor de texto:
sudo nano /etc/systemd/system/spring-gateway.service
- Substitua ExecStart pelo seguinte
ExecStart=/usr/bin/java --add-opens java.base/java.lang=ALL-UNNAMED -jar /opt/spring-gateway/target/vulnerable-gateway-1.0.0.jar
- Agora estamos configurando o ambiente com Java 17 em vez de Java 11.
- O Java 17 bloqueia por padrão a execução de bibliotecas java externas.
- Com o comando acima, você permite que bibliotecas java fora do módulo Java examinem java.lang por meio de reflexão.
- Reinicie o serviço
sudo systemctl daemon-reload
sudo systemctl restart spring-gateway.service