 samyk/slipstream
NAT Slipstreaming permite que um invasor acesse remotamente qualquer serviço TCP/UDP vinculado a uma máquina vítima, contornando o NAT/firewall da vítima, apenas com alguém na rede da vítima visitando um site

NAT Slipstreaming permite que um atacante acesse remotamente qualquer serviço TCP/UDP vinculado a qualquer sistema atrás do NAT da vítima, ignorando o NAT/firewall da vítima (controle remoto arbitrário de abertura de firewall), apenas com a vítima visitando um site.
v1 desenvolvido por: @SamyKamkar // https://samy.pl
v2 desenvolvido por: Samy Kamkar && (Ben Seri && Gregory Vishnipolsky da Armis).
Leia a excelente descrição técnica de Ben e Gregory sobre v2 aqui que se aprofunda em suas atualizações da v2 com muitos detalhes adicionais.
v1 lançado: 31 de outubro 👻, 2020
v2 lançado: 26 de janeiro, 2021
Código fonte: https://github.com/samyk/slipstream
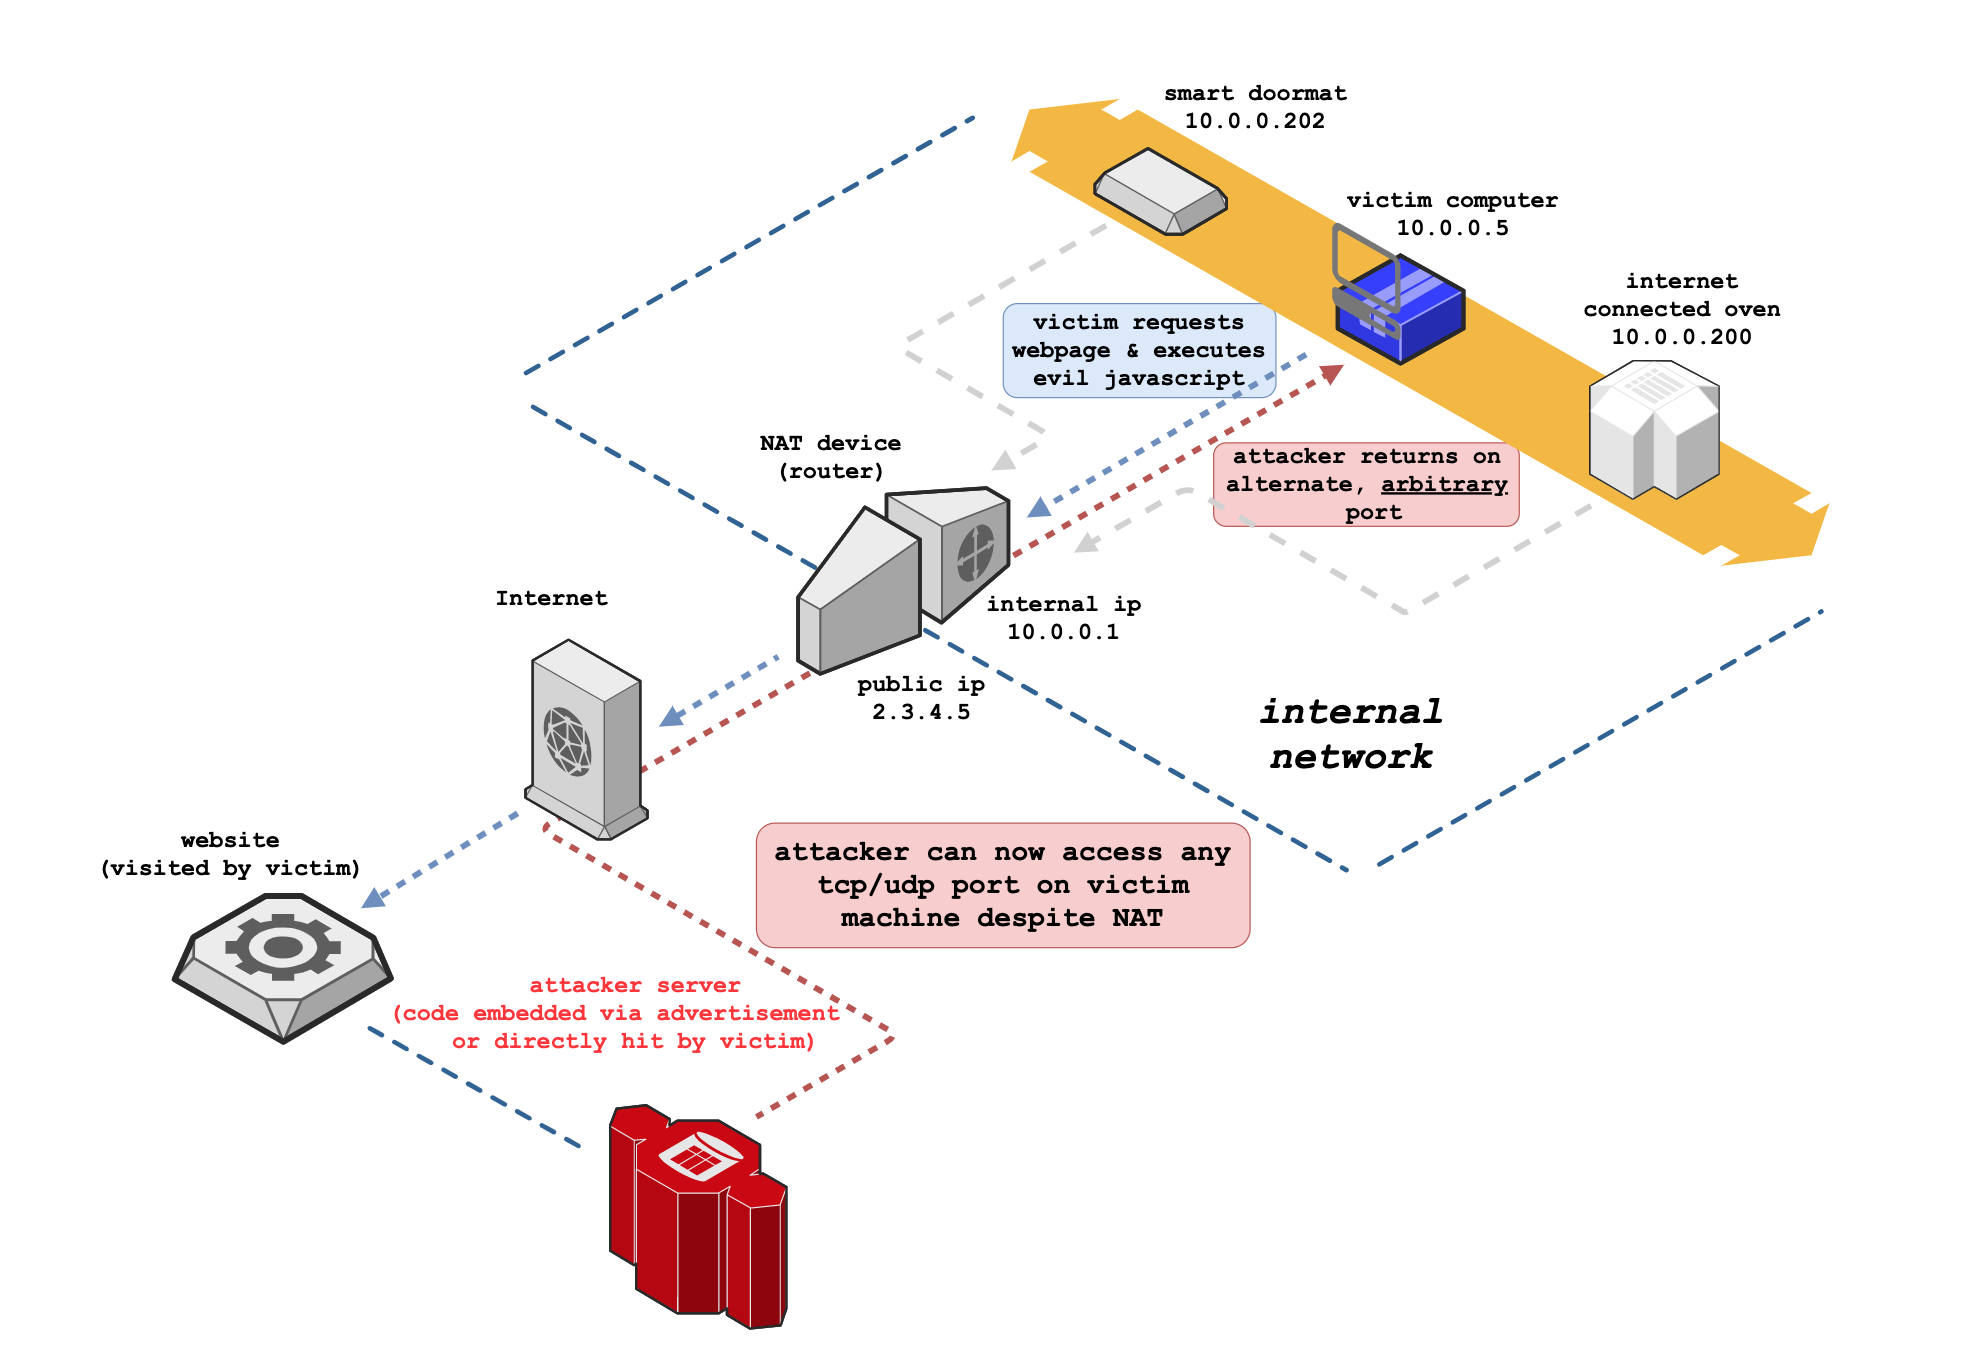 versão animada aqui gerada com meu fork do draw.io, permitindo fluxo de contexto de borda exportável e controle em animações
NAT Slipstreaming explora o navegador do usuário em conjunto com o mecanismo de rastreamento de conexão Application Level Gateway (ALG) incorporado em NATs, roteadores e firewalls, encadeando extração de IP interno via ataque de tempo ou WebRTC, descoberta remota automatizada de MTU e fragmentação IP, ajuste de tamanho de pacote TCP, uso indevido de autenticação TURN, controle preciso de limite de pacote e confusão de protocolo através de abuso do navegador. Como é o NAT ou firewall que abre a porta de destino, isso ignora quaisquer restrições de porta baseadas no navegador.
Este ataque tira proveito do controle arbitrário da porção de dados de alguns pacotes TCP e UDP sem incluir cabeçalhos HTTP ou outros; o ataque realiza esta nova técnica de injeção de pacote em todos os principais navegadores modernos (e antigos), e é uma versão modernizada da minha técnica original NAT Pinning de 2010 (apresentada na DEFCON 18 + Black Hat 2010). Além disso, novas técnicas para descoberta de endereço IP local estão incluídas.
Este ataque requer que o NAT/firewall suporte ALG (Application Level Gateways), que são obrigatórios para protocolos que podem usar múltiplas portas (canal de controle + canal de dados) como SIP e H323 (protocolos VoIP), FTP, IRC DCC, etc.
Em alto nível, NAT Slipstreaming funciona assim:
