Whalescan
Scanner de vulnerabilidades para contêineres Windows.
Primeiros Passos
git clone https://github.com/saira-h/whalescan

pip install -r requirements.txt

python main.py
Visão Geral
O Whalescan realiza várias verificações de benchmark, além de verificar CVEs. Esta ferramenta pode ser usada como parte de uma revisão de contêineres Windows em cópias locais dos contêineres e no próprio host para melhorar a segurança.
-
Verificações de contêineres
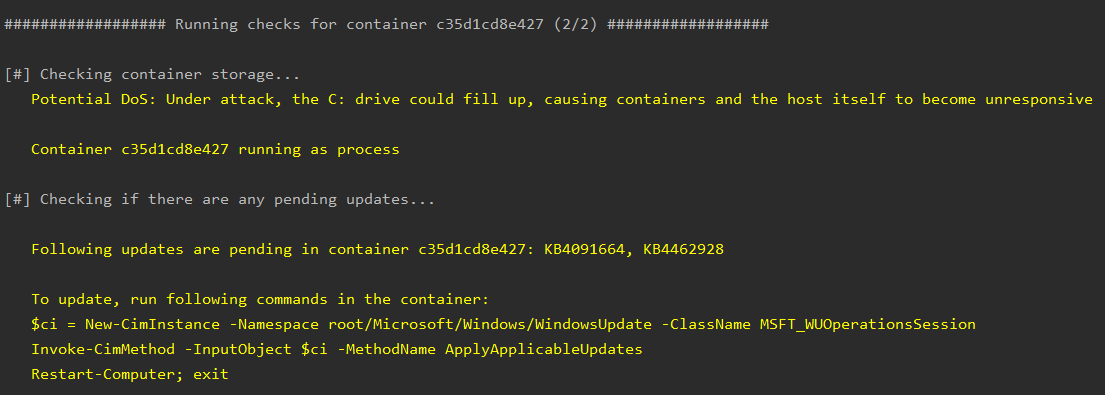
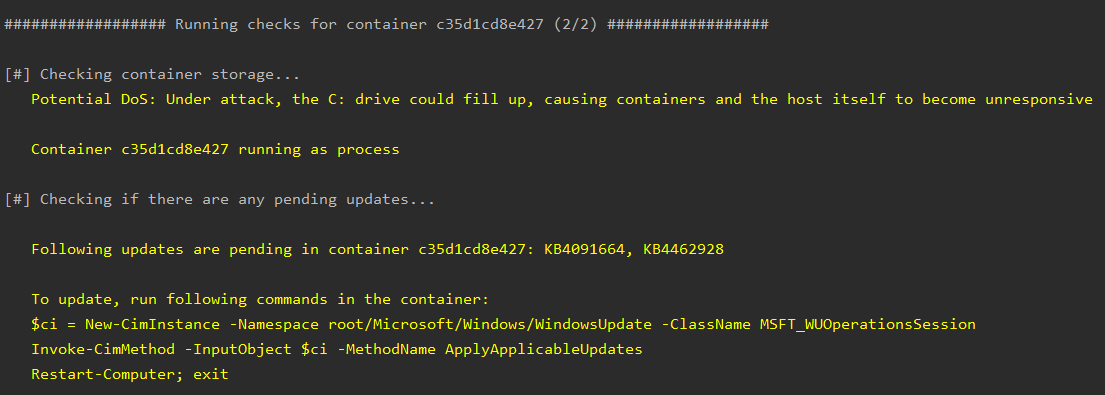
- Verifica se os contêineres estão armazenados na unidade C: - isso pode causar problemas se houver um ataque DoS, enchendo a unidade C: e tornando o host sem resposta.
- Verifica se o contêiner está sendo executado como um processo ou Hyper-V. O isolamento Hyper-V oferece segurança aprimorada dos contêineres.
- Verifica se há atualizações pendentes nos contêineres e, em caso afirmativo, como atualizar.
-
Verificações de imagem
- Verifica se comandos inseguros estão sendo usados no Dockerfile, por exemplo, docker ADD em vez de docker COPY.
- Verifica se a verificação de hash está sendo realizada em quaisquer arquivos baixados.
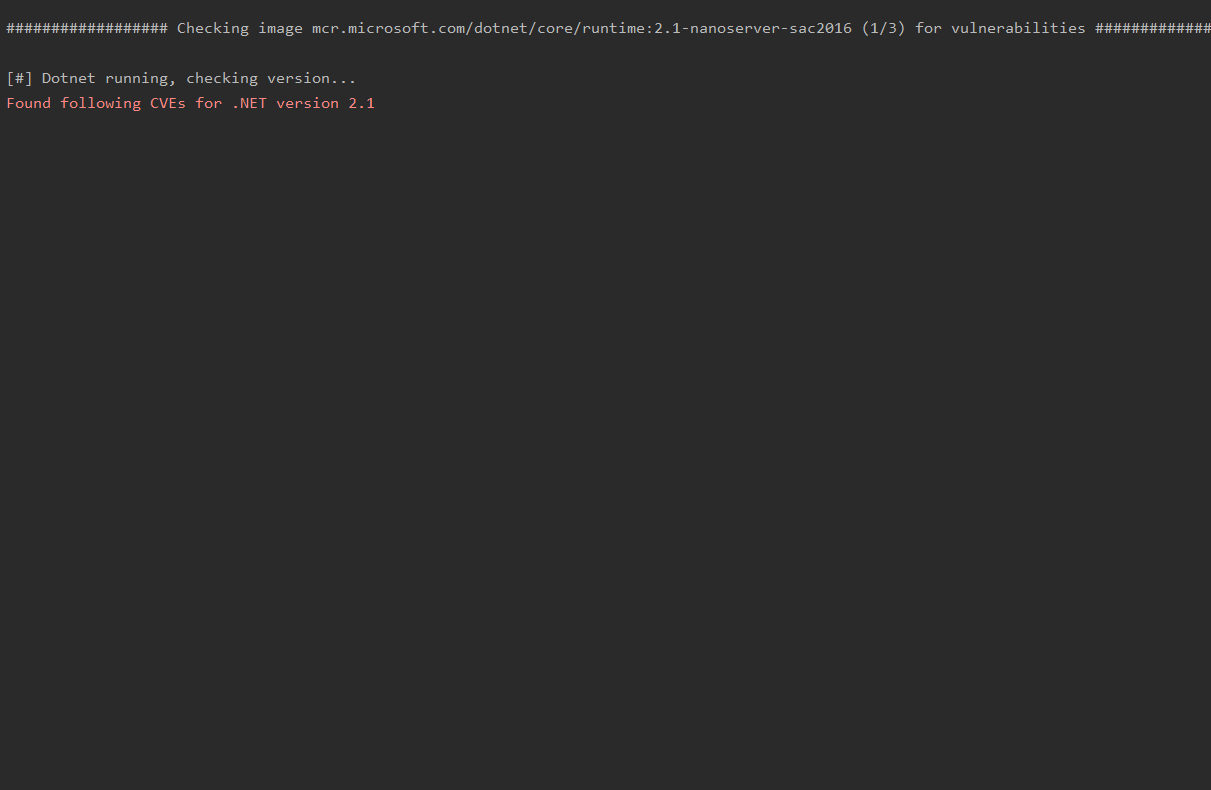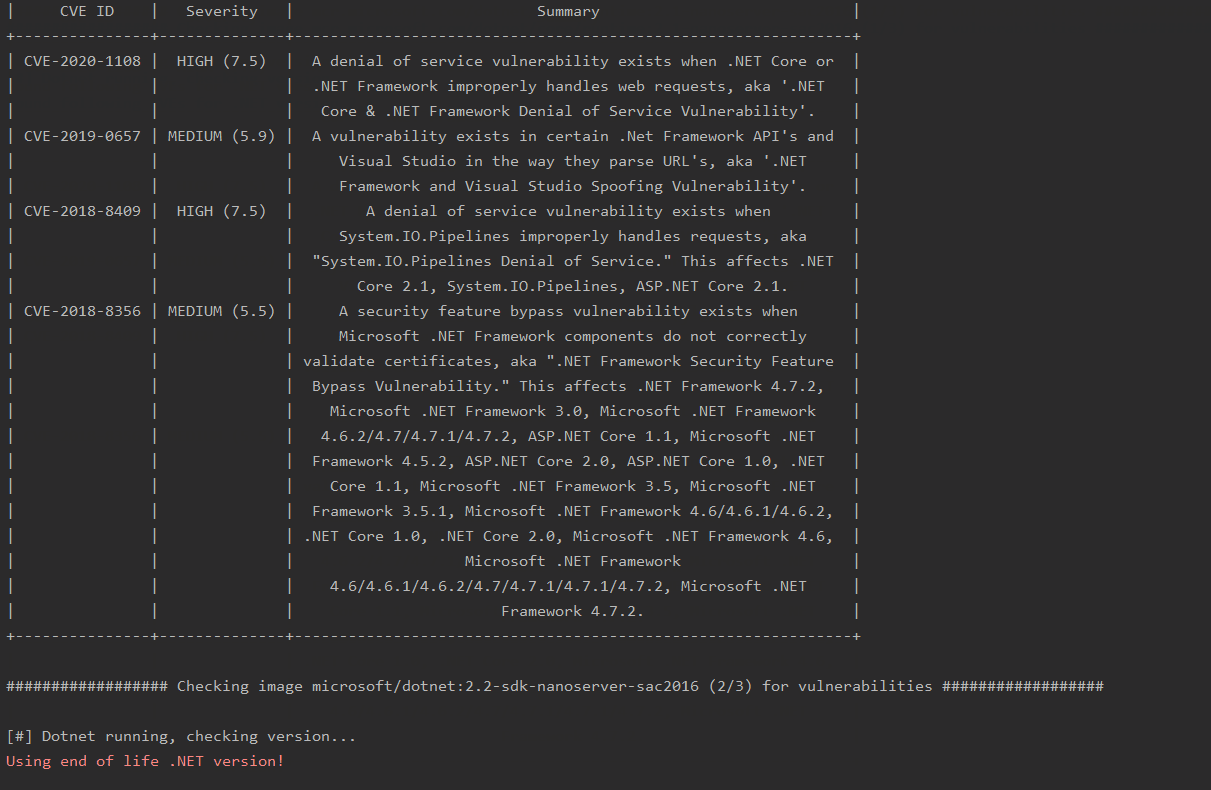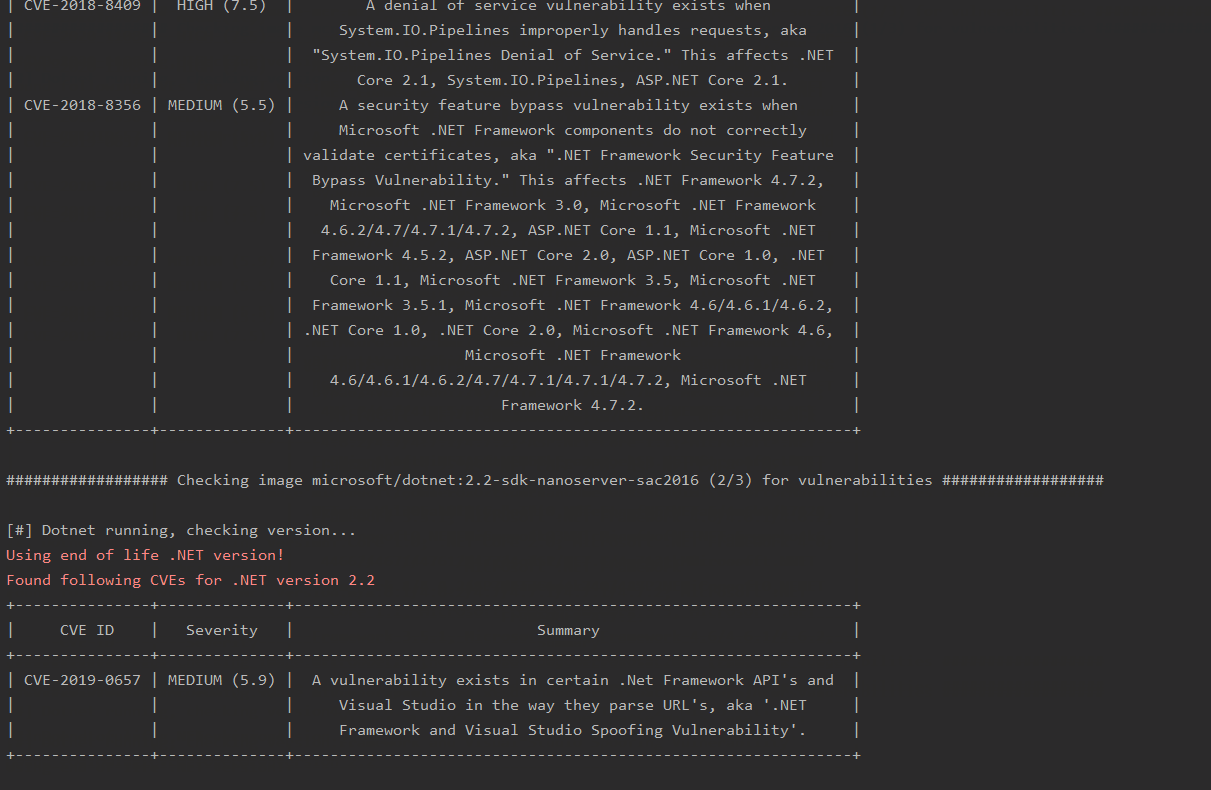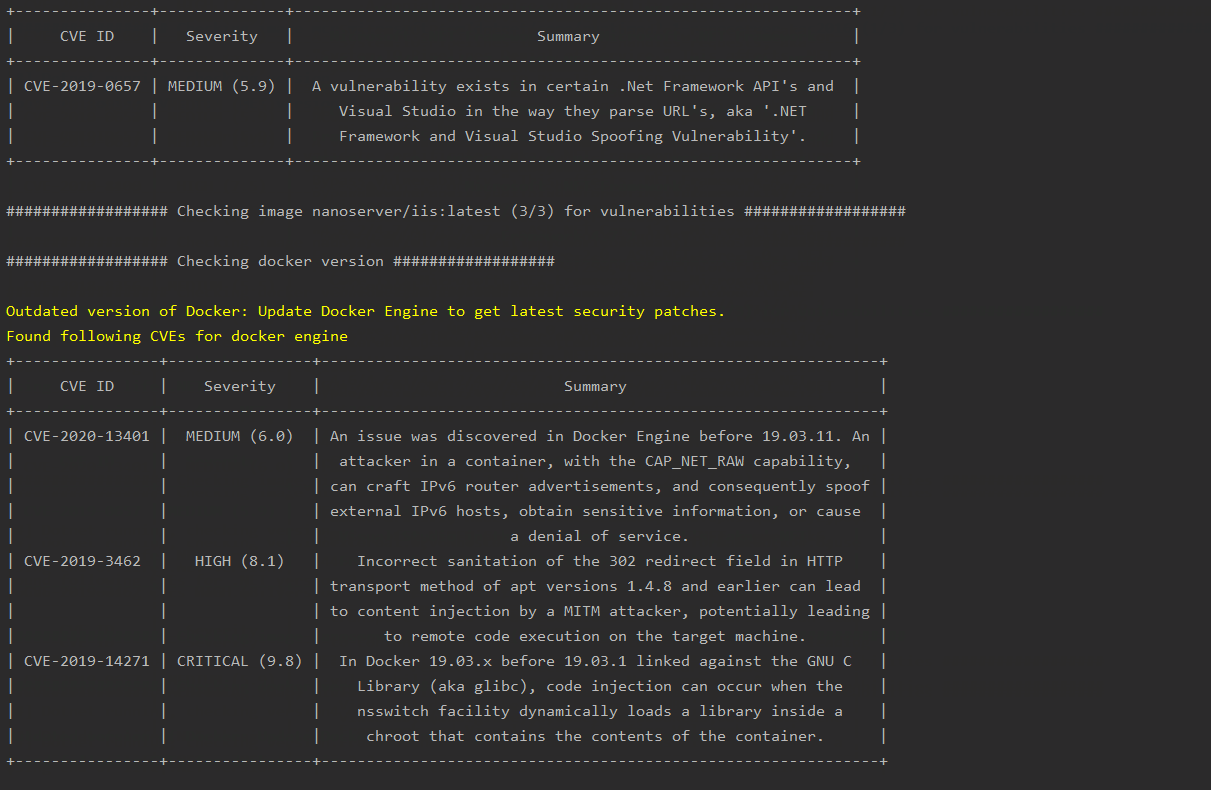
- Verifica se há pacotes vulneráveis no contêiner e obtém informações relevantes de CVE.
- Verifica se a versão do .NET em uso está em fim de vida (End Of Life).
- Verifica se o Docker Engine está atualizado e, se não, coleta uma lista de CVEs para a versão em uso.
-
Verifica as permissões dos arquivos de configuração do Docker
-
Verifica se dispositivos adicionais foram mapeados para os contêineres
Licença
Este projeto está licenciado sob a Licença MIT - consulte o arquivo LICENSE.md para obter detalhes.
 saira-h/whalescan

