
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

··Feeds·Contato·Privacidade·© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
CVE-2024-38063-poc — Nota: Não sou responsável por qualquer ato ruim. Isto foi escrito por Chirag Artani para demonstrar a vulnerabilidade. | Kitploit
Ferramentas/GitHubGitHub/sachinart/cve-2024-38063-poc
Análise de VulnerabilidadesExploraçãoTestes de PenetraçãoAprendizado e EducaçãoDesenvolvimento de PayloadsExploração de Binários
GitHubsachinart/cve-2024-38063-poc

CVE-2024-38063-poc

Nota: Não sou responsável por qualquer ato ruim. Isto foi escrito por Chirag Artani para demonstrar a vulnerabilidade.

Ver Repositório
87287há 2 anosRevisado pelo Kitploit

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →
Compartilhar

POC real publicado https://github.com/ynwarcs/CVE-2024-38063 e eu atualizei no meu código também. Isso pode causar uma falha no seu sistema, então use VM ou apenas para aprendizado; você pode obter RCE fazendo alterações no código.

Uso

iface <- Se você tiver vários adaptadores, precisa escolher qual usar para enviar pacotes. Ex.: "eth0" no Linux ou "Hyper-V Virtual Ethernet Adapter" no Windows. Se for usar sua interface padrão, deixe vazio.

ip_addr <- Endereço IP do sistema alvo (IPv6)

num_tries & num_batches <- Quantos lotes diferentes de pacotes enviar. Mais deles = mais corrupções de heap causadas + maior chance de acionar a vulnerabilidade.

mac_addr <- Deixe vazio, a menos que o scapy reclame que não consegue encontrar o endereço MAC. Veja abaixo na solução de problemas.

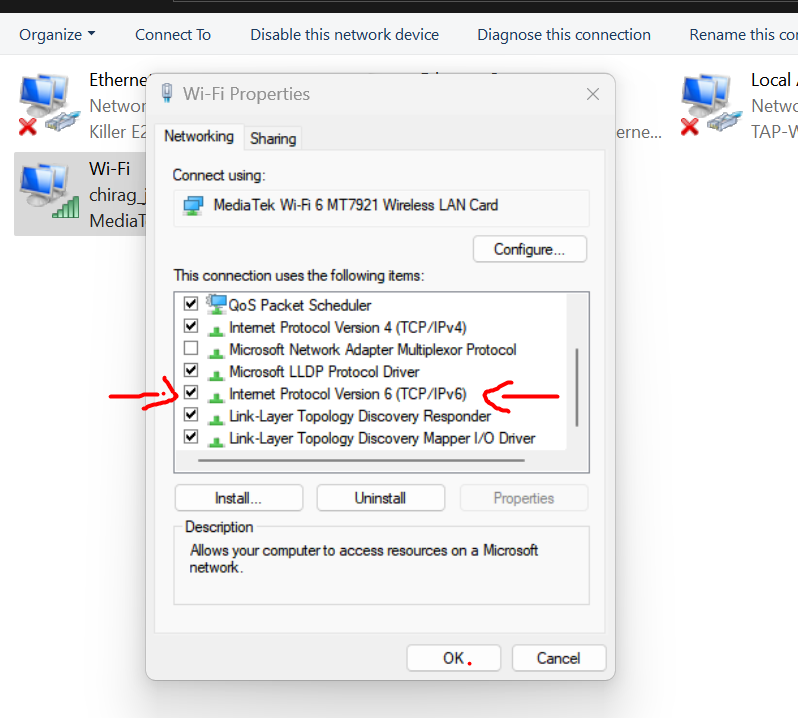
Habilitar => Provavelmente isso está habilitado por padrão.

Screenshot_1

Verifique o CVE-2024-38063-poc.py para mais.

Encontrado por https://x.com/XiaoWei___ Código/POC crédito => @ynwarcs Obrigado!

  • Chirag Artani
Baixar ferramenta