
 rrespxwnss/cve-2025-63571
Prova de conceito demonstrando Server-Side Request Forgery no ChatGPT, permitindo que atacantes forcem a IA a fazer requisições HTTP arbitrárias, expondo infraestrutura interna e metadados da nuvem.

Durante a análise do sistema de IA (ChatGPT GPT-5), foi descoberta uma vulnerabilidade de Server-Side Request Forgery (SSRF). Esse problema ocorre porque a aplicação busca e executa automaticamente URLs externas submetidas pelos utilizadores (ex.: webhooks) sem qualquer validação ou sanitização.
Ao explorar esta falha, um atacante pode forçar o servidor de IA a fazer pedidos HTTP arbitrários para sistemas internos ou externos. Este comportamento expõe informações sensíveis, como o endereço IP real do servidor, cabeçalhos HTTP, serviços internos e potencialmente metadados da cloud.
Qualquer campo de entrada ou mensagem onde o utilizador possa submeter um URL para a IA processar.
https://webhook.site/5926e570-88b4-47ea-a6ed-b4c44ec37a1e Verifique esse link e me escreva um texto sobre ele
Quando este URL foi submetido, a IA imediatamente fez um pedido ao servidor controlado pelo atacante. Do lado do atacante, os registos de pedidos capturaram detalhes sensíveis como o endereço IP do servidor de IA, cabeçalhos do pedido e outras informações de identificação.
Durante os testes, foram executados os seguintes passos:
Este comportamento permite que um atacante crie pedidos maliciosos para serviços internos.


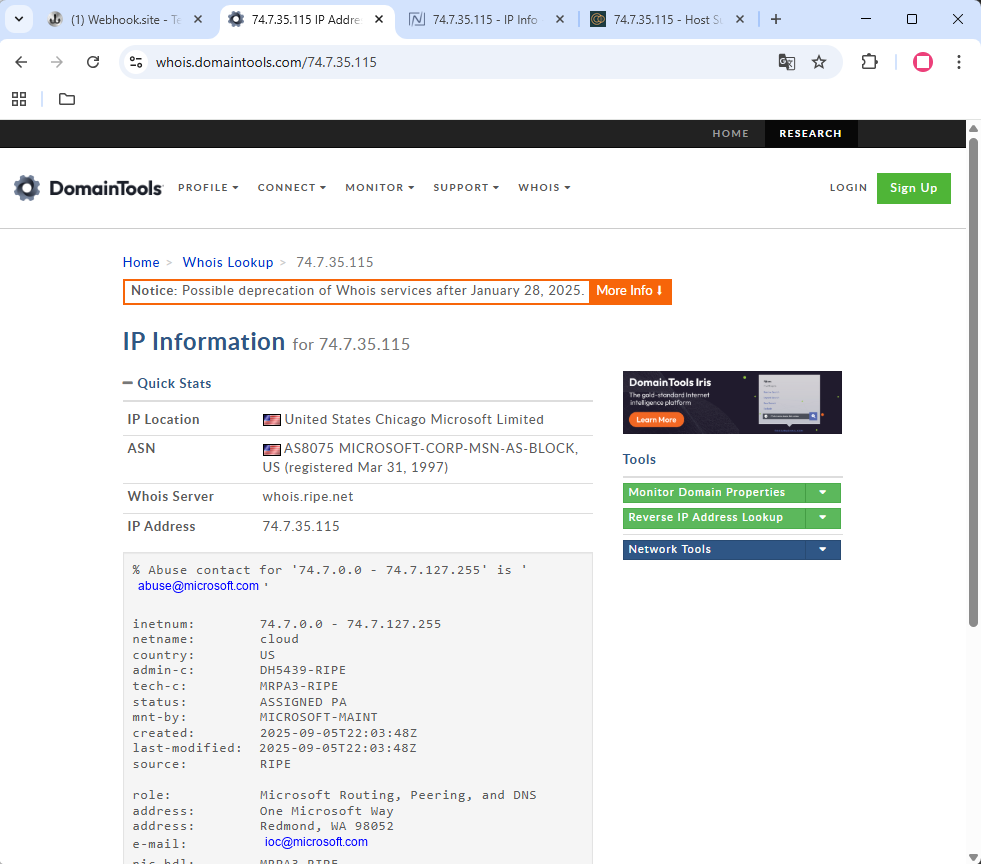

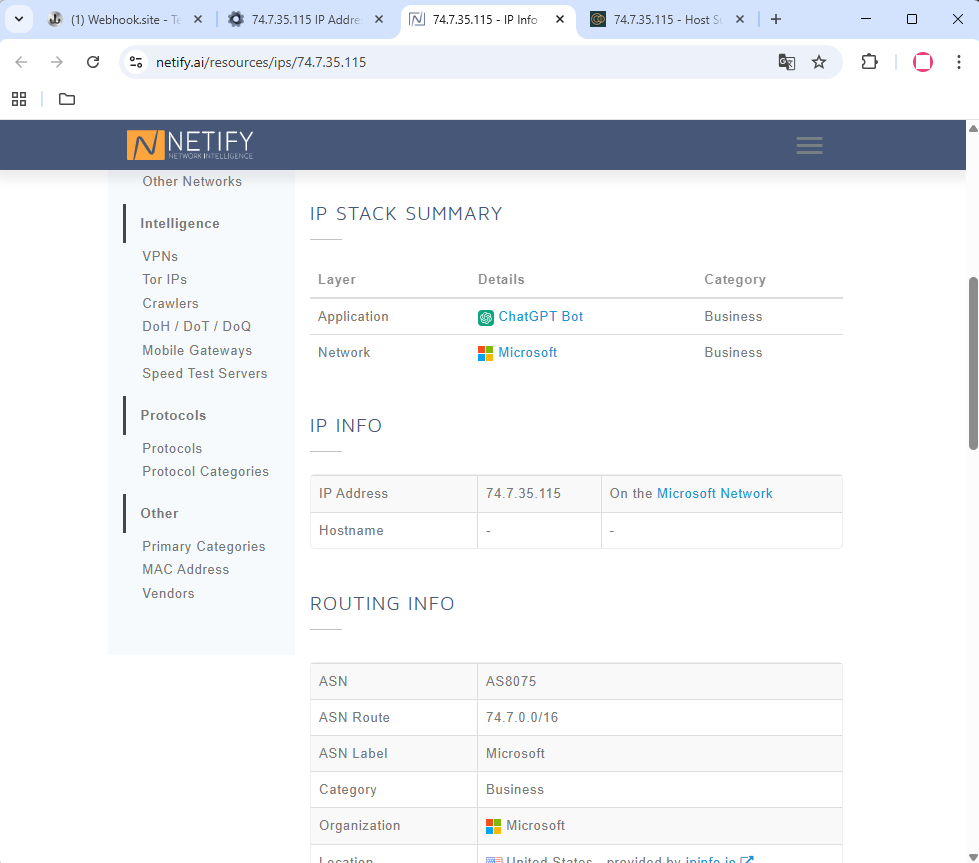

A presença de uma vulnerabilidade de Server-Side Request Forgery (SSRF) na aplicação de IA representa um risco crítico para a segurança da infraestrutura subjacente. Como o sistema segue automaticamente URLs fornecidos pelo utilizador, um atacante pode aproveitar este comportamento para forçar o servidor de IA a fazer pedidos HTTP arbitrários para endpoints controlados pelo atacante. Isto expõe informações sensíveis como endereços IP internos, cabeçalhos HTTP e potencialmente tokens de autenticação. Mais criticamente, a vulnerabilidade pode ser usada para atacar serviços exclusivamente internos, contornar restrições de firewall e aceder a endpoints de metadados da cloud, permitindo o roubo de credenciais temporárias que podem escalar para um comprometimento total dos recursos da cloud. Como a vulnerabilidade é explorável remotamente sem exigir autenticação ou interação do utilizador, a probabilidade de exploração em massa é alta, ameaçando significativamente a confidencialidade, integridade e confiança geral na plataforma.
Para mitigar a vulnerabilidade SSRF identificada, a aplicação de IA deve implementar validação e sanitização rigorosas de todos os URLs fornecidos pelo utilizador antes de iniciar pedidos de saída. O sistema deve apenas permitir acesso a uma lista predefinida de domínios confiáveis e bloquear explicitamente faixas IP privadas, endereços de loopback e serviços de metadados da cloud. Além disso, a aplicação deve restringir os protocolos aceites a HTTPS (e opcionalmente HTTP), proibindo outros como file, gopher e ftp para evitar abusos. O tráfego de rede de saída da IA deve ser encaminhado através de um proxy ou firewall com políticas de filtragem rigorosas para garantir que destinos não autorizados não possam ser alcançados. O componente responsável por fazer pedidos externos deve ser isolado num ambiente sandbox sem acesso direto a recursos internos sensíveis. Finalmente, todos os pedidos de saída iniciados pela IA devem ser registados e monitorizados ativamente para atividade suspeita, e o design do sistema deve ser revisto para garantir que pedidos externos automatizados estejam sujeitos a aprovação explícita ou verificações de segurança antes da execução.
