FlatPress CMS XSS Armazenado na v1.3.1
CVE-2025-25460
Autor: Athul S
Descrição
Uma vulnerabilidade de Cross-Site Scripting (XSS) armazenado foi identificada no FlatPress 1.3.1 no recurso "Adicionar Entrada". Essa vulnerabilidade permite que atacantes autenticados injetem payloads JavaScript maliciosos em postagens do blog, que são executados quando outros usuários visualizam as postagens. O problema surge devido à higienização inadequada de entrada do campo "TextArea" no formulário de envio de entrada do blog.
Vetores de Ataque
- Um atacante autenticado pode injetar um payload JavaScript malicioso na entrada da postagem do blog.
- O payload é executado quando um admin ou outro usuário visita a entrada do blog afetada.
- Isso pode levar a sequestro de sessão, phishing ou outros ataques no lado do cliente.
Prova de Conceito (PoC)
Passos para Reproduzir:
-
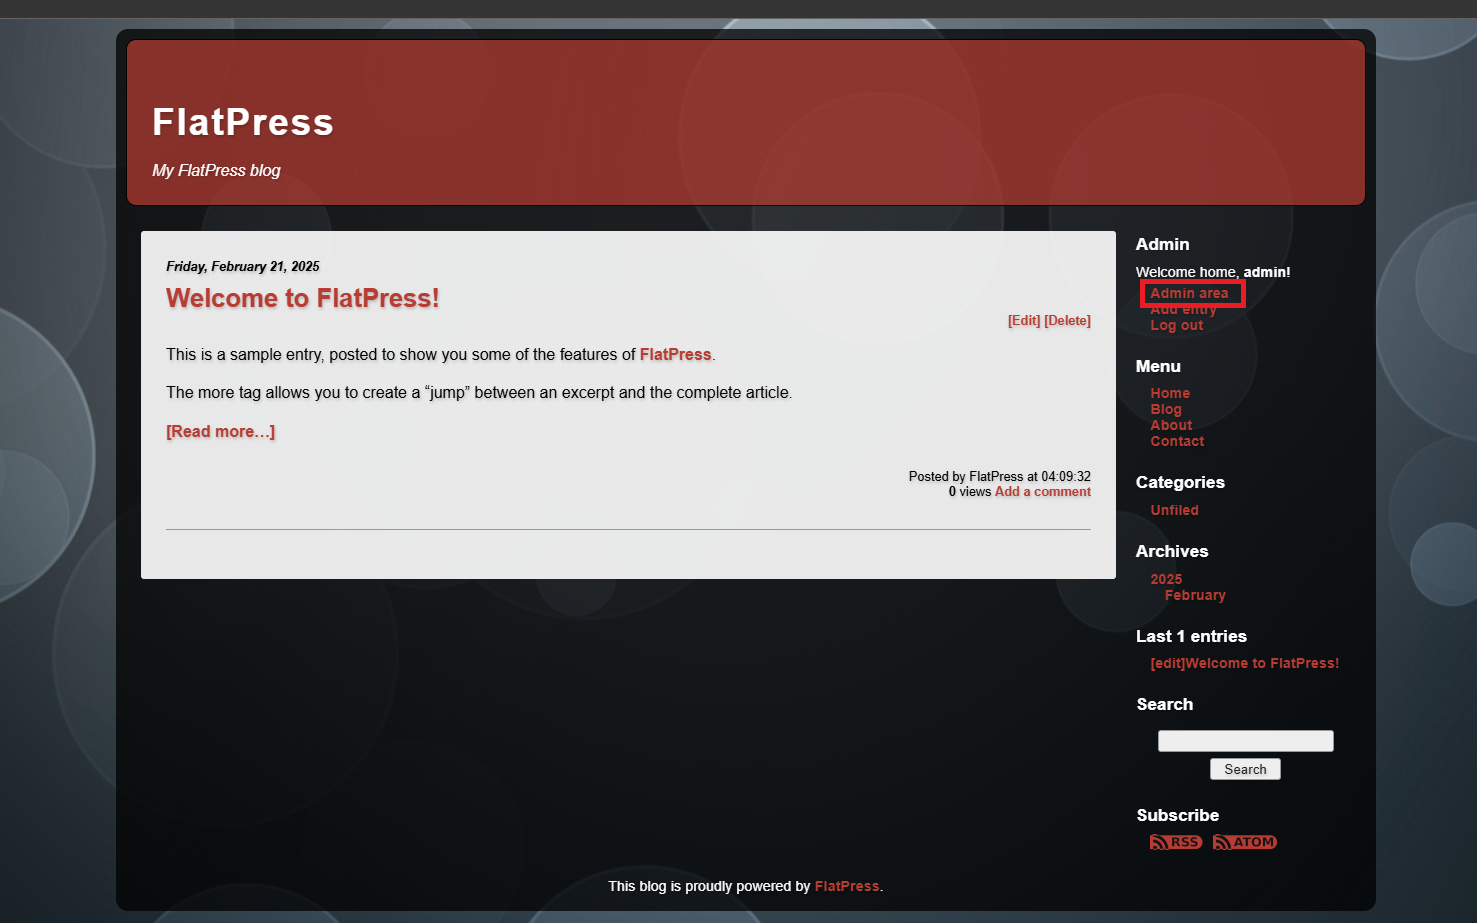
Faça login como Admin no FlatPress v1.3.1.
-
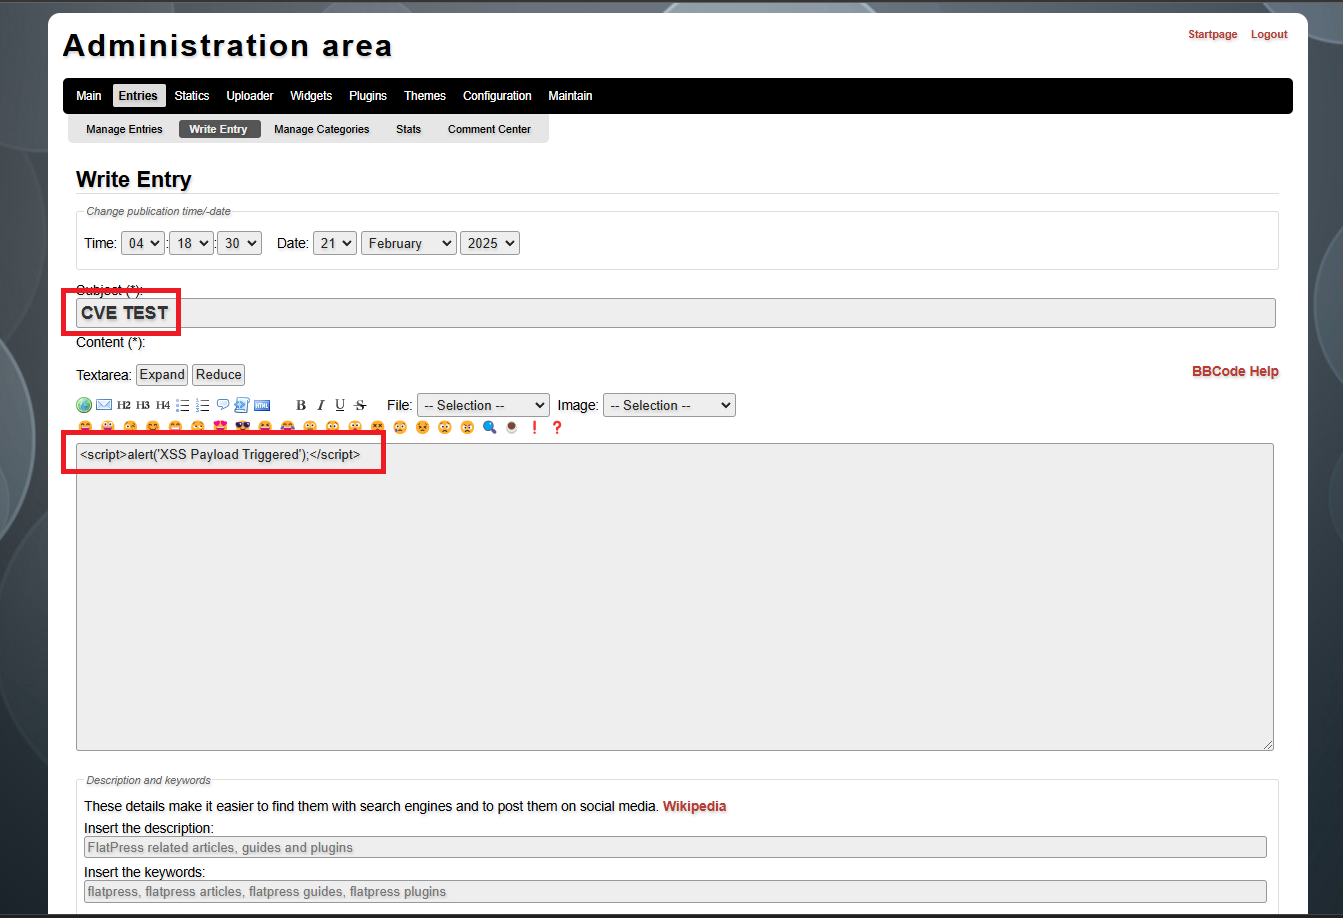
Navegue até a seção "Adicionar Entrada".
-
Insira o seguinte payload XSS na área de texto:
<script>alert('XSS Payload Triggered');</script>
-
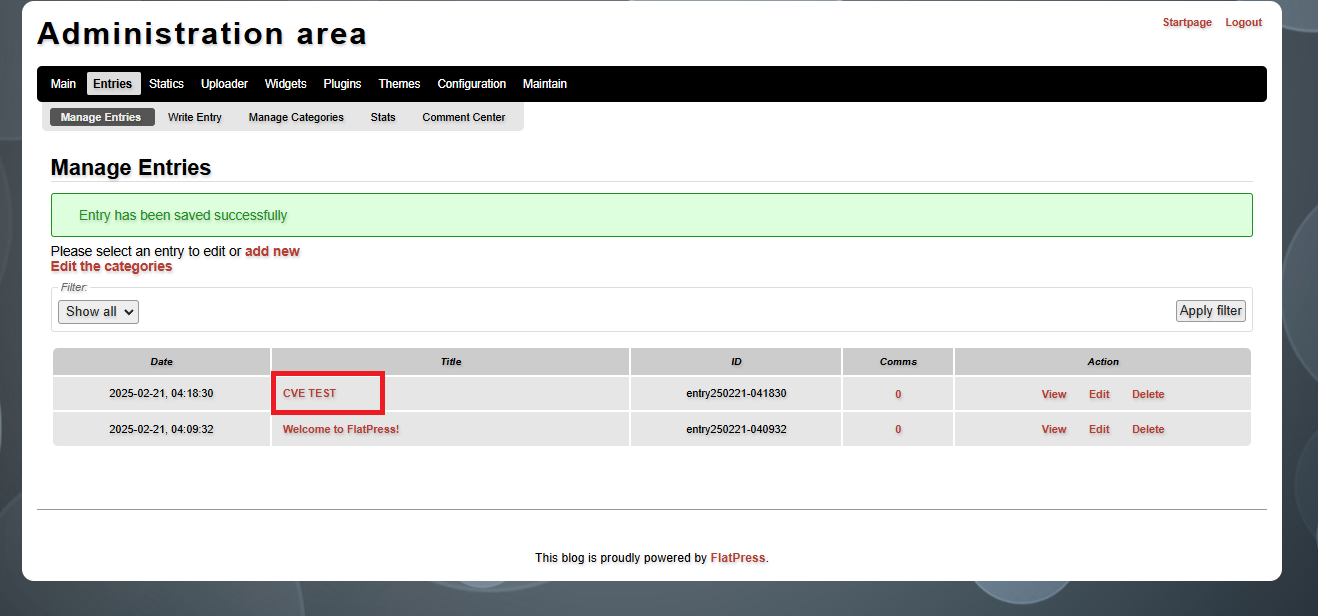
Salve a Entrada e Visualize a Postagem
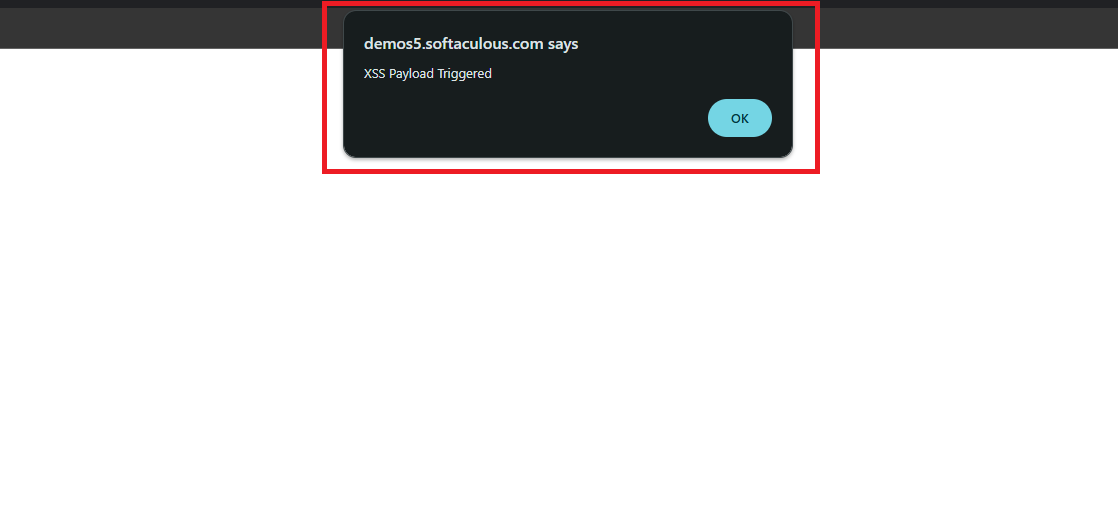
O payload JavaScript será executado quando a página carregar, acionando uma caixa de alerta XSS.

Impacto
- Execução de Código: ✅ (Execução de JavaScript no navegador da vítima)
- Explorações Potenciais:
- Sequestro de Sessão (roubo de cookies de admin).
- Ataques de Phishing (redirecionando usuários para sites maliciosos).
- Desfiguração (injeção de conteúdo indesejado na página).
Produto Afetado
- Produto: FlatPress
- Versão: 1.3.1
- Componente: Recurso Adicionar Entrada (Campo TextArea)
Mitigação
- Higienize as entradas do usuário antes da renderização.
- Implemente a Política de Segurança de Conteúdo (CSP) para bloquear scripts inline.
- Atualize para o FlatPress 1.4-dev, onde o problema foi corrigido.
Contato do Fornecedor
- Contactado por e-mail:
- Fornecedor confirmou o problema em 12 de janeiro de 2025.
- A vulnerabilidade está sendo corrigida no branch FlatPress 1.4-dev.
Referências
Descobridor
Athul S
 ronixxcybsec0101/cve-2025-25460

