 rodhnin/argus-wp-watcher
Scanner de segurança WordPress com análise baseada em IA, framework de conformidade ética e relatórios profissionais.



Scanner de vulnerabilidades WordPress ético — correlação de CVEs em tempo real, mapeamento OWASP, análise com IA e testes baseados em consentimento.
Início Rápido · Documentação · Docker · Recursos de IA · Estrela no GitHub
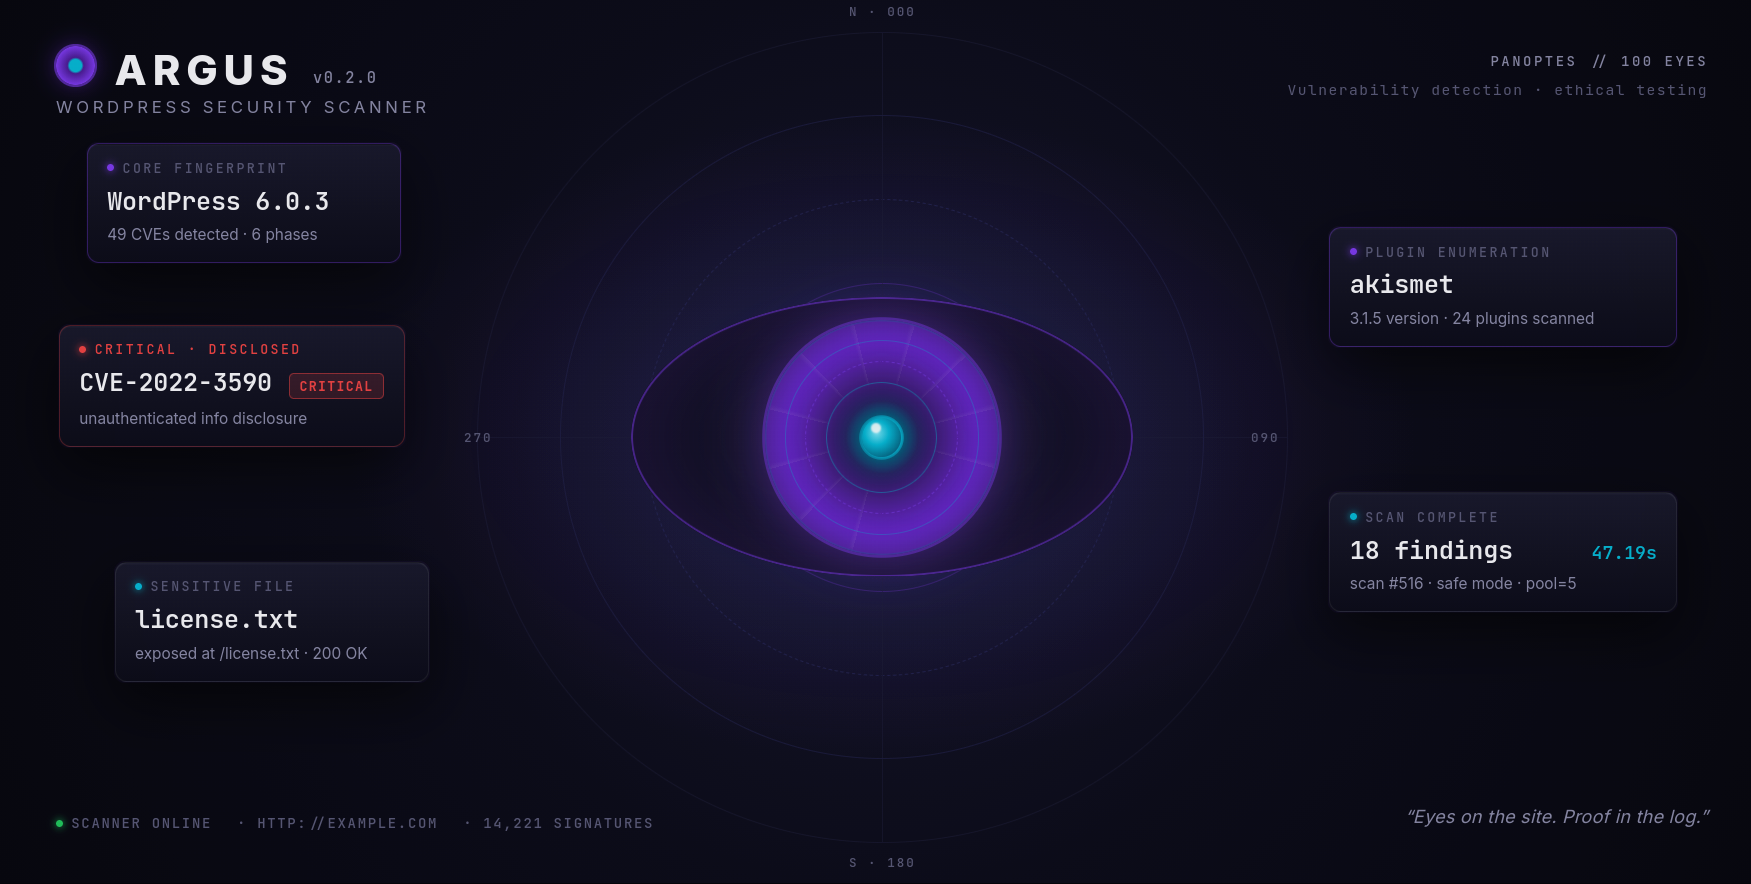
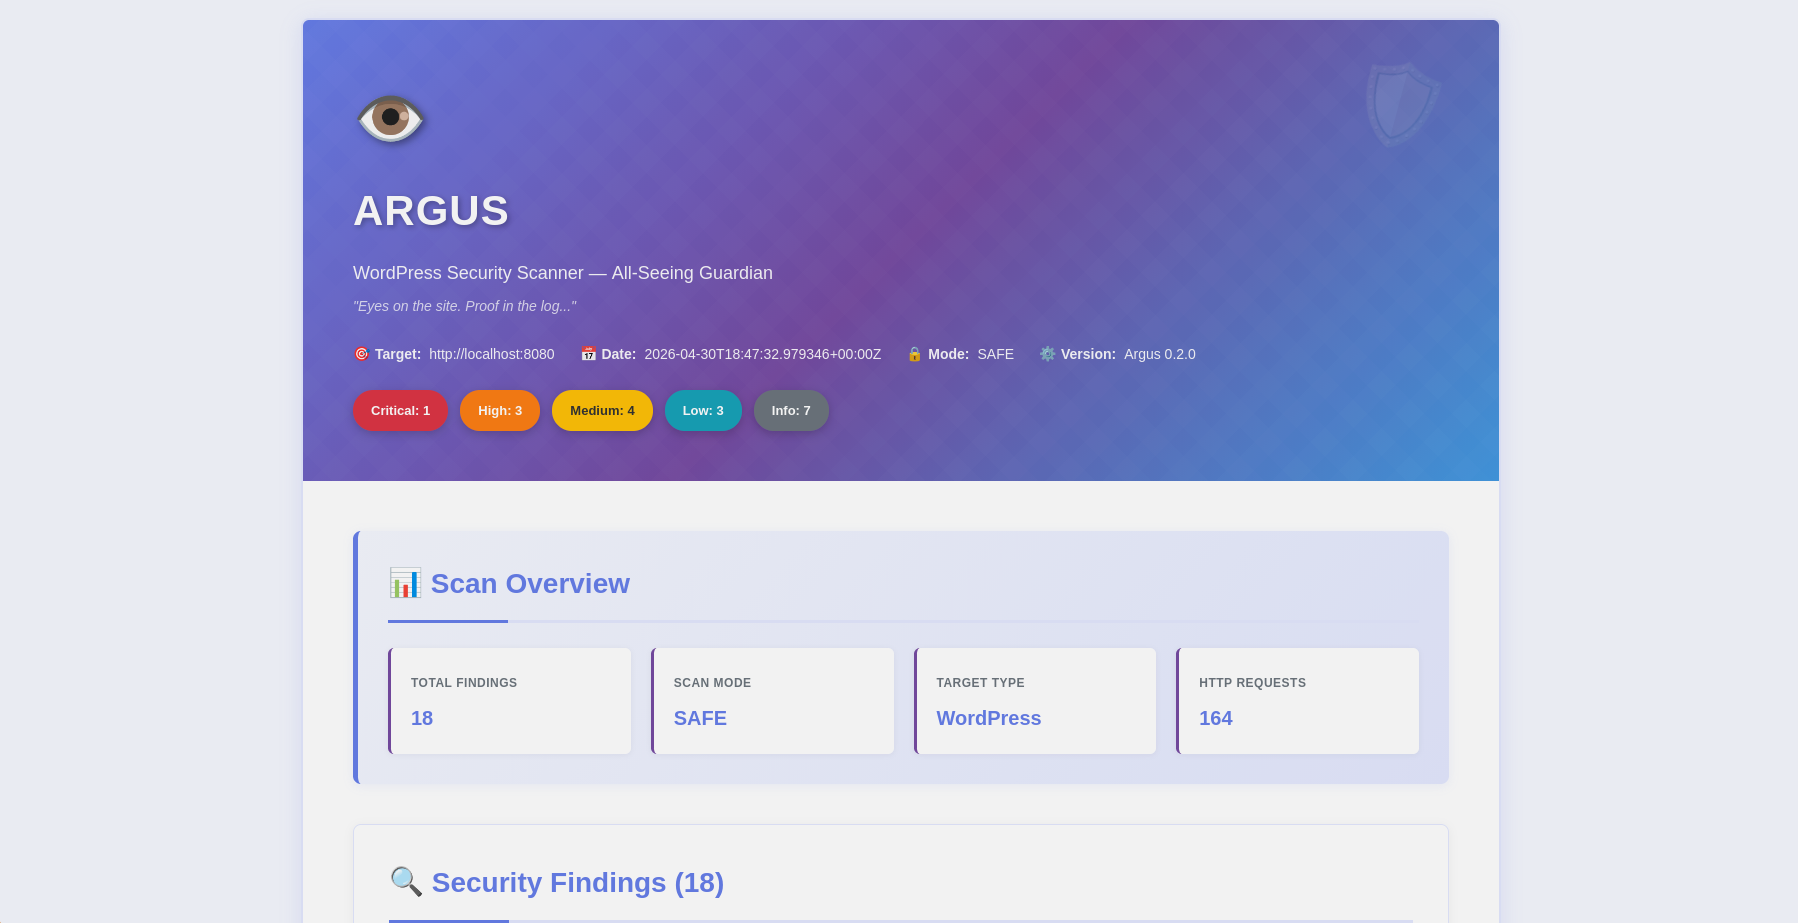
Visão geral do escaneamento · detalhamento de gravidade |
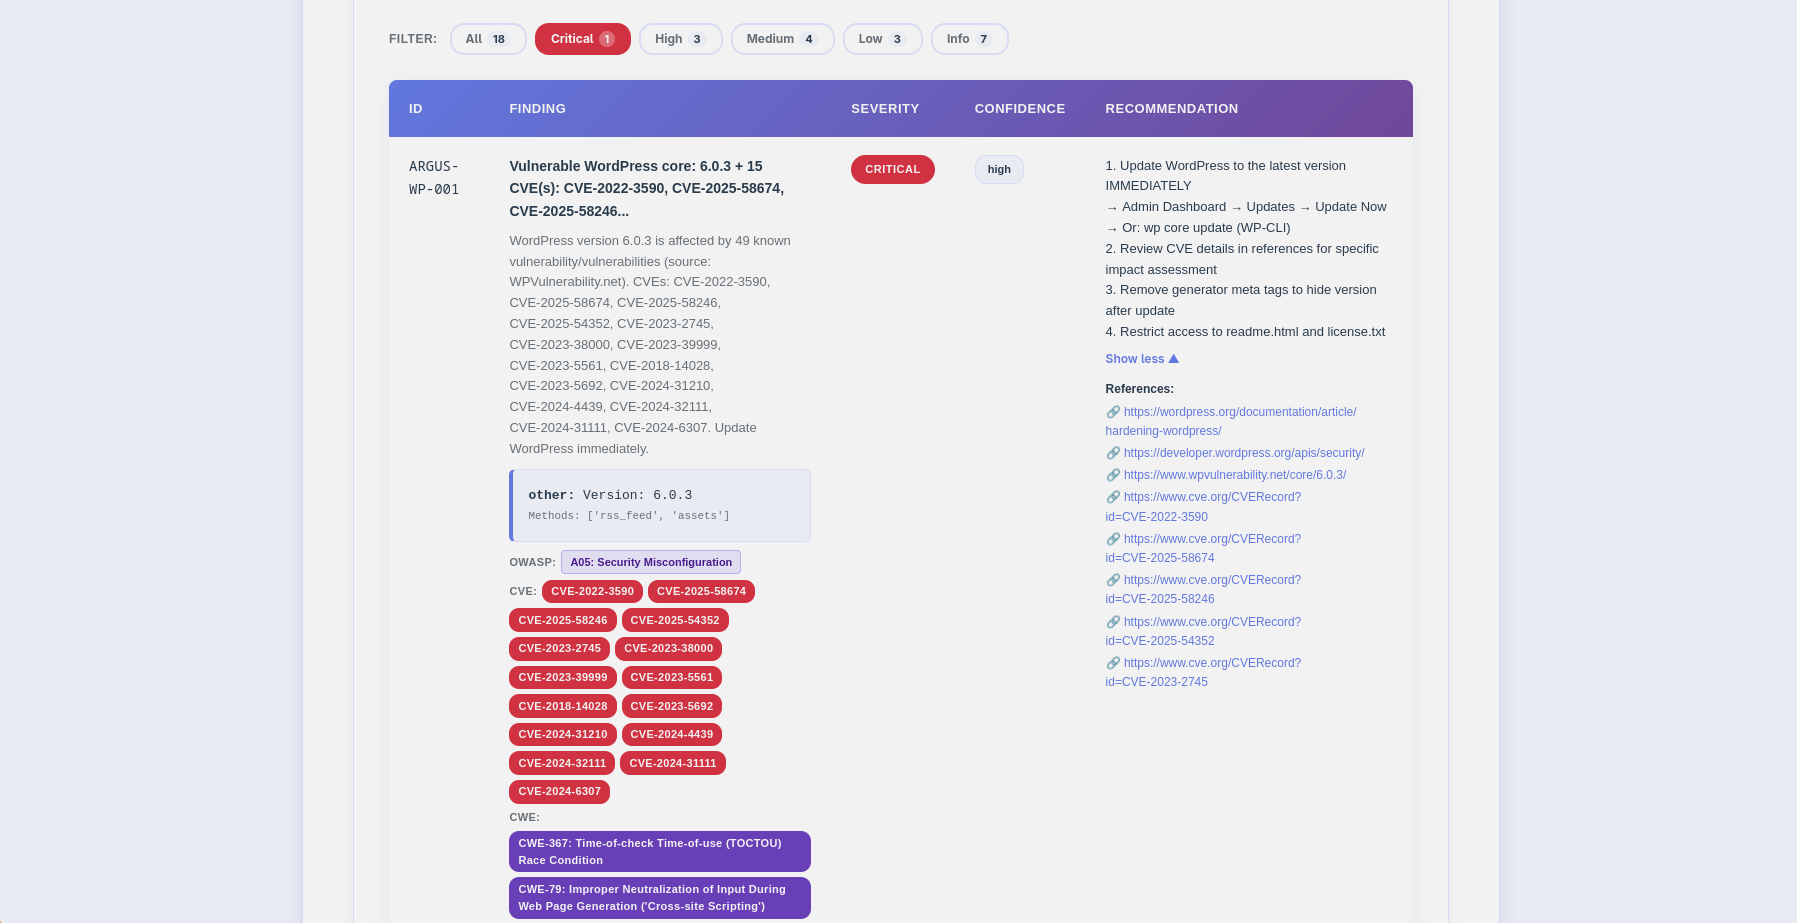
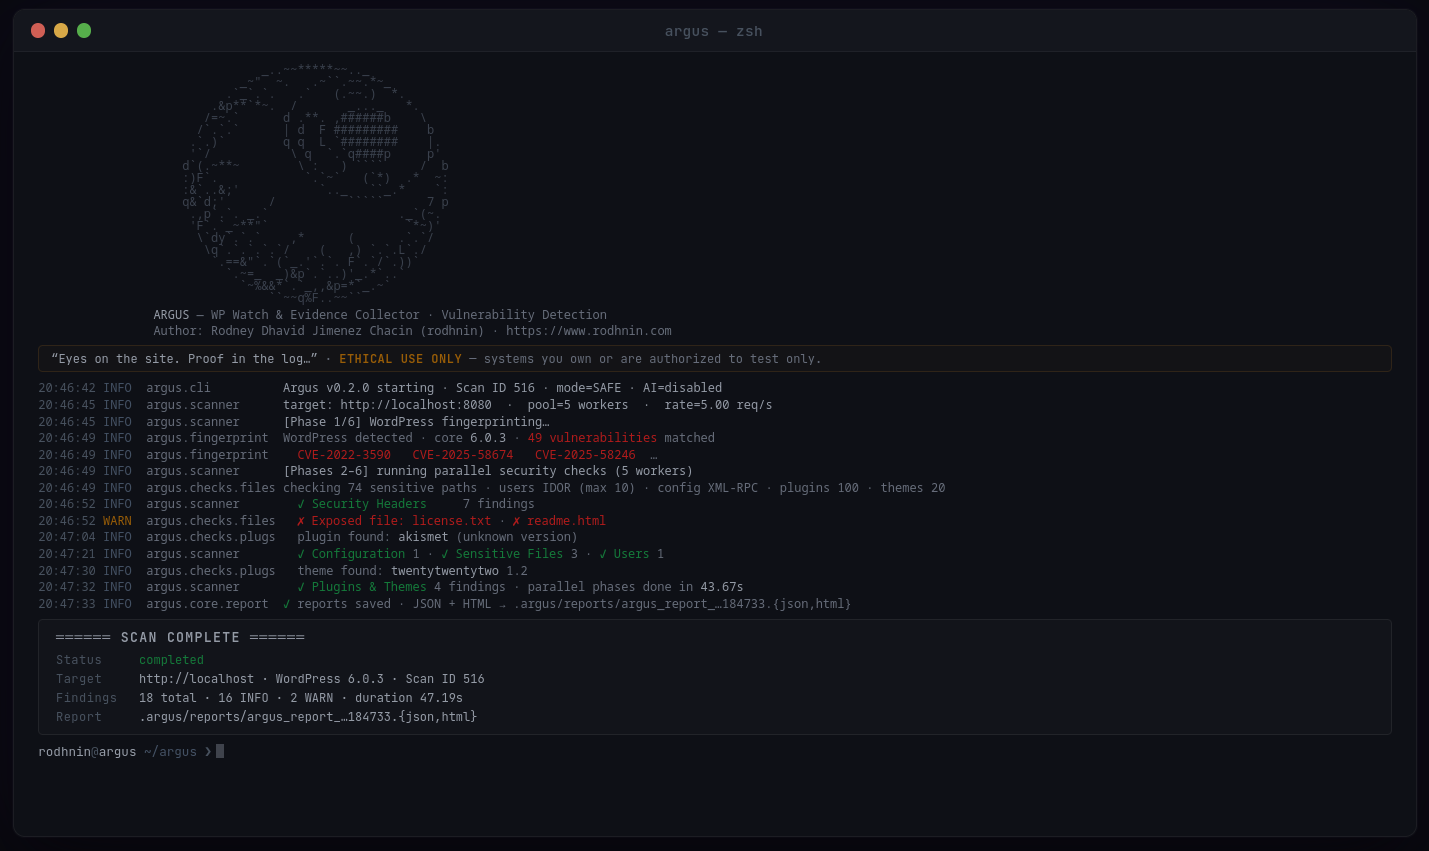
Descobertas · badges CVE/OWASP · barra de filtro |
Argus é um escâner de segurança WordPress pronto para produção que coloca a ética em primeiro lugar. Construído para testadores de penetração, pesquisadores de segurança e administradores WordPress, combina varredura tradicional de vulnerabilidades com análise de IA de ponta para fornecer insights acionáveis.
--diff last compara varreduras para acompanhar o progresso da remediação| Categoria de Verificação | Modo Seguro | Agressivo | Detalhes |
|---|---|---|---|
| Detecção do WordPress | ✅ | ✅ | Identificação de versão via meta tags, readme, RSS, assets |
| Plugins e Temas | 100 plugins | 447 plugins | Detecção de versão (4 métodos) + correlação CVE/CVSS em tempo real |
| Arquivos Sensíveis | 74 caminhos | 437 caminhos | Backups de wp-config, .env, dumps SQL, .git, logs de debug, ferramentas PHP |
| Enumeração de Usuários | 3 métodos | 6 métodos | IDOR de autor, API REST, parsing HTML + oEmbed, erro de login, XML-RPC |
| Cabeçalhos de Segurança | ✅ | ✅ | HSTS, CSP, X-Frame-Options, Referrer-Policy, Permissions-Policy |
| Más Configurações | ✅ | ✅ | XML-RPC, modo debug, listagem de diretórios, editor de arquivos |
| Segurança de Login | ❌ | ✅ | 2FA, CAPTCHA, proteção contra força bruta, registro aberto, política de senha |
| Rastreamento Web | ❌ | ✅ | robots.txt, sitemap.xml, comentários HTML, descoberta de links (profundidade 1) |
python -m argus --target https://example.com --html
- **Fingerprinting Multimétodo**: Detecta WordPress 4.x-6.x com zero falsos positivos
- **Correlação de CVEs em Tempo Real**: Verifica cada plugin, tema e versão do núcleo detectado contra WPVulnerability.net (gratuito, sem chave de API)
- **Pontuação CVSS**: Obtém pontuações do NVD para cada CVE (crítico ≥9.0, alto ≥7.0, médio ≥4.0)
- **Detecção da Versão Mais Recente**: A API do WordPress.org mostra a versão estável atual ao lado da versão detectada
- **OWASP Top 10 2021**: Cada achado mapeado para sua categoria OWASP (A01–A10)
- **Escaneamento Concorrente**: Pool de threads + limitação de taxa para escaneamentos rápidos e respeitosos
- **Detecção Inteligente**: Abandono precoce para sites que não são WordPress (rejeição 99% mais rápida)
- **Coleta de Evidências**: Respostas HTTP, cabeçalhos e conteúdos de arquivos preservados

### 📈 Relatórios de Diferença de Escaneamento (v0.2.0)

Acompanhe o progresso da remediação entre escaneamentos:```bash
# Compare this scan against the previous one
python -m argus --target https://example.com --html --diff last

# Or reference a specific scan ID
python -m argus --target https://example.com --html --diff 42
A seção de diff mostra:
Escolha seu provedor de IA com base nas suas necessidades:
| Provedor | Melhor para | Velocidade | Custo/varredura | Privacidade |
|---|---|---|---|---|
| OpenAI gpt-4o-mini (padrão) | Melhor custo-benefício | ⚡ ~40s | 💰 ~$0.006 | 🔒 Padrão |
| OpenAI gpt-4o | Qualidade de produção | ⚡ ~40s | 💰 ~$0.05 | 🔒 Padrão |
| Anthropic claude-3-5-haiku | Focado em privacidade | ⚡ ~55s | 💰 ~$0.02 | 🔒 Aprimorada |
| Ollama (Local) | Privacidade total | 🐢 ~28min | 💰 Grátis | 🔐 100% Offline |
Modos de Análise:

