
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
esp32-wifi-penetration-tool — Explorando possibilidades da plataforma ESP32 para atacar redes Wi-Fi próximas. | Kitploit
Ferramentas/GitHubGitHub/risinek/esp32-wifi-penetration-tool
Auditoria de Wi-FiSegurança IoTExploraçãoSegurança Sem FioHacking de HardwareTestes de PenetraçãoSegurança de HardwareSegurança de Hardware e IoTAprendizado e Educação

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →
Compartilhar
Top em Hacking de Hardware nº13
Top em Segurança de Hardware e IoT nº12
Top em Segurança de Hardware nº15
Top em Segurança IoT nº17
Top em Auditoria de Wi-Fi nº12
Top em Segurança Sem Fio nº12
GitHubrisinek/esp32-wifi-penetration-tool

esp32-wifi-penetration-tool

Explorando possibilidades da plataforma ESP32 para atacar redes Wi-Fi próximas.

Ver RepositórioSite
3.0k47127há 3 anosRevisado pelo Kitploit

Ferramenta de Penetração Wi-Fi para ESP32

Este projecto apresenta uma ferramenta universal para a plataforma ESP32 para implementar vários ataques Wi-Fi. Fornece algumas funcionalidades comuns frequentemente usadas em ataques Wi-Fi e torna a implementação de novos ataques um pouco mais simples. Também inclui ataques Wi-Fi em si, como capturar PMKIDs de handshakes, ou os próprios handshakes por diferentes métodos, como iniciar um AP duplicado malicioso ou enviar quadros de desautenticação diretamente, etc...

Obviamente, a quebra (cracking) não faz parte deste projecto, pois o ESP32 não é suficiente para quebrar hashes de forma eficaz. O resto pode ser feito neste pequeno, barato e de baixo consumo SoC.
Logo

Funcionalidades

  • Captura de PMKID
  • Captura e análise de handshake WPA/WPA2
  • Ataques de desautenticação usando vários métodos
  • Ataques de Negação de Serviço
  • Formatação do tráfego capturado em formato PCAP
  • Análise de handshakes capturados em ficheiro HCCAPX prontos para serem quebrados pelo Hashcat
  • Sniffing passivo de handshake
  • Framework facilmente extensível para implementações de novos ataques
  • AP de gestão para fácil configuração em movimento usando, por exemplo, um smartphone
  • E mais...

Vídeo de demonstração

Vídeo de demonstração no Youtube

Utilização

  1. Construir e gravar o projecto no ESP32 (DevKit ou módulo)

  2. Alimentar o ESP32

  3. O AP de gestão é iniciado automaticamente após o arranque

  4. Conecte-se a este AP
    Por defeito: SSID: ManagementAP e password: mgmtadmin

  5. No navegador, abra 192.168.4.1 e deverá ver um cliente web para configurar e controlar a ferramenta assim:
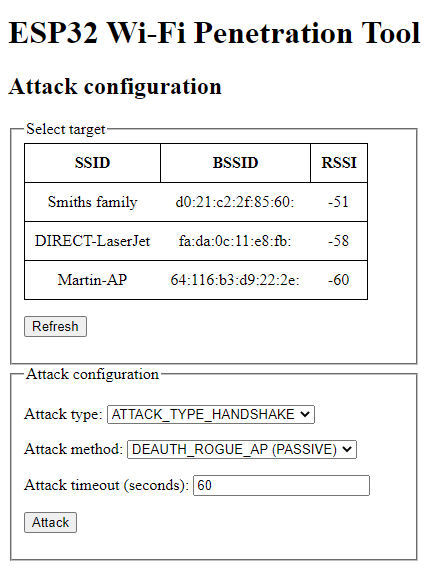
    Interface do cliente web

Construir

Este projecto está atualmente desenvolvido usando ESP-IDF 4.1 (commit 5ef1b390026270503634ac3ec9f1ec2e364e23b2). Pode estar quebrado em versões mais recentes.

O projecto pode ser construído da forma usual do ESP-IDF:

idf.py build

O método legado usando make não é suportado por este projecto.

Gravar

Se tiver configurado o ESP-IDF, a forma mais fácil é usar idf.py flash.

Caso não queira configurar todo o ESP-IDF, pode usar binários pré-construídos incluídos em build/ e gravá-los usando esptool.py (requer Python).

Exemplo de comando (siga as instruções no repositório do esptool):

esptool.py -p /dev/ttyS5 -b 115200 --after hard_reset write_flash --flash_mode dio --flash_freq 40m --flash_size detect 0x8000 build/partition_table/partition-table.bin 0x1000 build/bootloader/bootloader.bin 0x10000 build/esp32-wifi-penetration-tool.bin

No Windows pode usar a Ferramenta de Download Flash oficial.

Documentação

Ataques Wi-Fi

As implementações de ataques neste projecto são descritas no README do componente principal. A teoria por detrás destes ataques está localizada em doc/ATTACKS_THEORY.md

Referência da API

Este projecto usa a notação Doxygen para documentar a API dos componentes e a implementação. O Doxyfile está incluído, por isso, se quiser gerar a referência da API, basta executar doxygen a partir do diretório raiz. Irá gerar a referência da API em HTML em doc/api/html.

Componentes

Este projecto consiste em múltiplos componentes, que podem ser reutilizados noutros projectos. Cada componente tem o seu próprio README com uma descrição detalhada. Segue-se uma breve descrição dos componentes:

  • O componente Main é o ponto de entrada para este projecto. Todos os passos de inicialização necessários são feitos aqui. O AP de gestão é iniciado e o controlo é passado para o servidor web.
  • O componente Wifi Controller encapsula todas as operações relacionadas com Wi-Fi. É usado para iniciar AP, conectar como STA, escanear APs próximos, etc.
  • O componente Webserver fornece uma interface web para configurar ataques. Espera que o AP esteja iniciado e que nenhuma funcionalidade de segurança adicional, como encriptação SSL, esteja ativada.
  • O componente Wi-Fi Stack Libraries Bypasser contorna a restrição das bibliotecas da pilha Wi-Fi para enviar alguns tipos de quadros 802.11 arbitrários.
  • O componente Frame Analyzer processa quadros capturados e fornece funcionalidade de análise para outros componentes.
  • O componente PCAP Serializer serializa quadros capturados no formato binário PCAP e fornece-o a outros componentes (principalmente para o servidor web/interface)
  • O componente HCCAPX Serializer serializa quadros capturados no formato binário HCCAPX e fornece-o a outros componentes (principalmente para o servidor web/interface)

Leitura adicional

  • Artigo académico sobre este projecto (PDF)

Hardware

Este projecto foi maioritariamente construído e testado no ESP32-DEVKITC-32E mas não deverá haver diferenças para quaisquer módulos ESP32-WROOM-32.
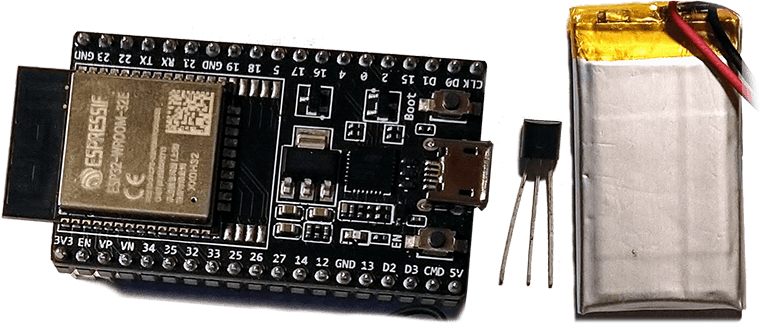
Componentes de hardware

Nas seguintes imagens pode ver um ESP32 DevKitC alimentado por bateria (acumulador Li-Pol) usando o seguinte hardware:
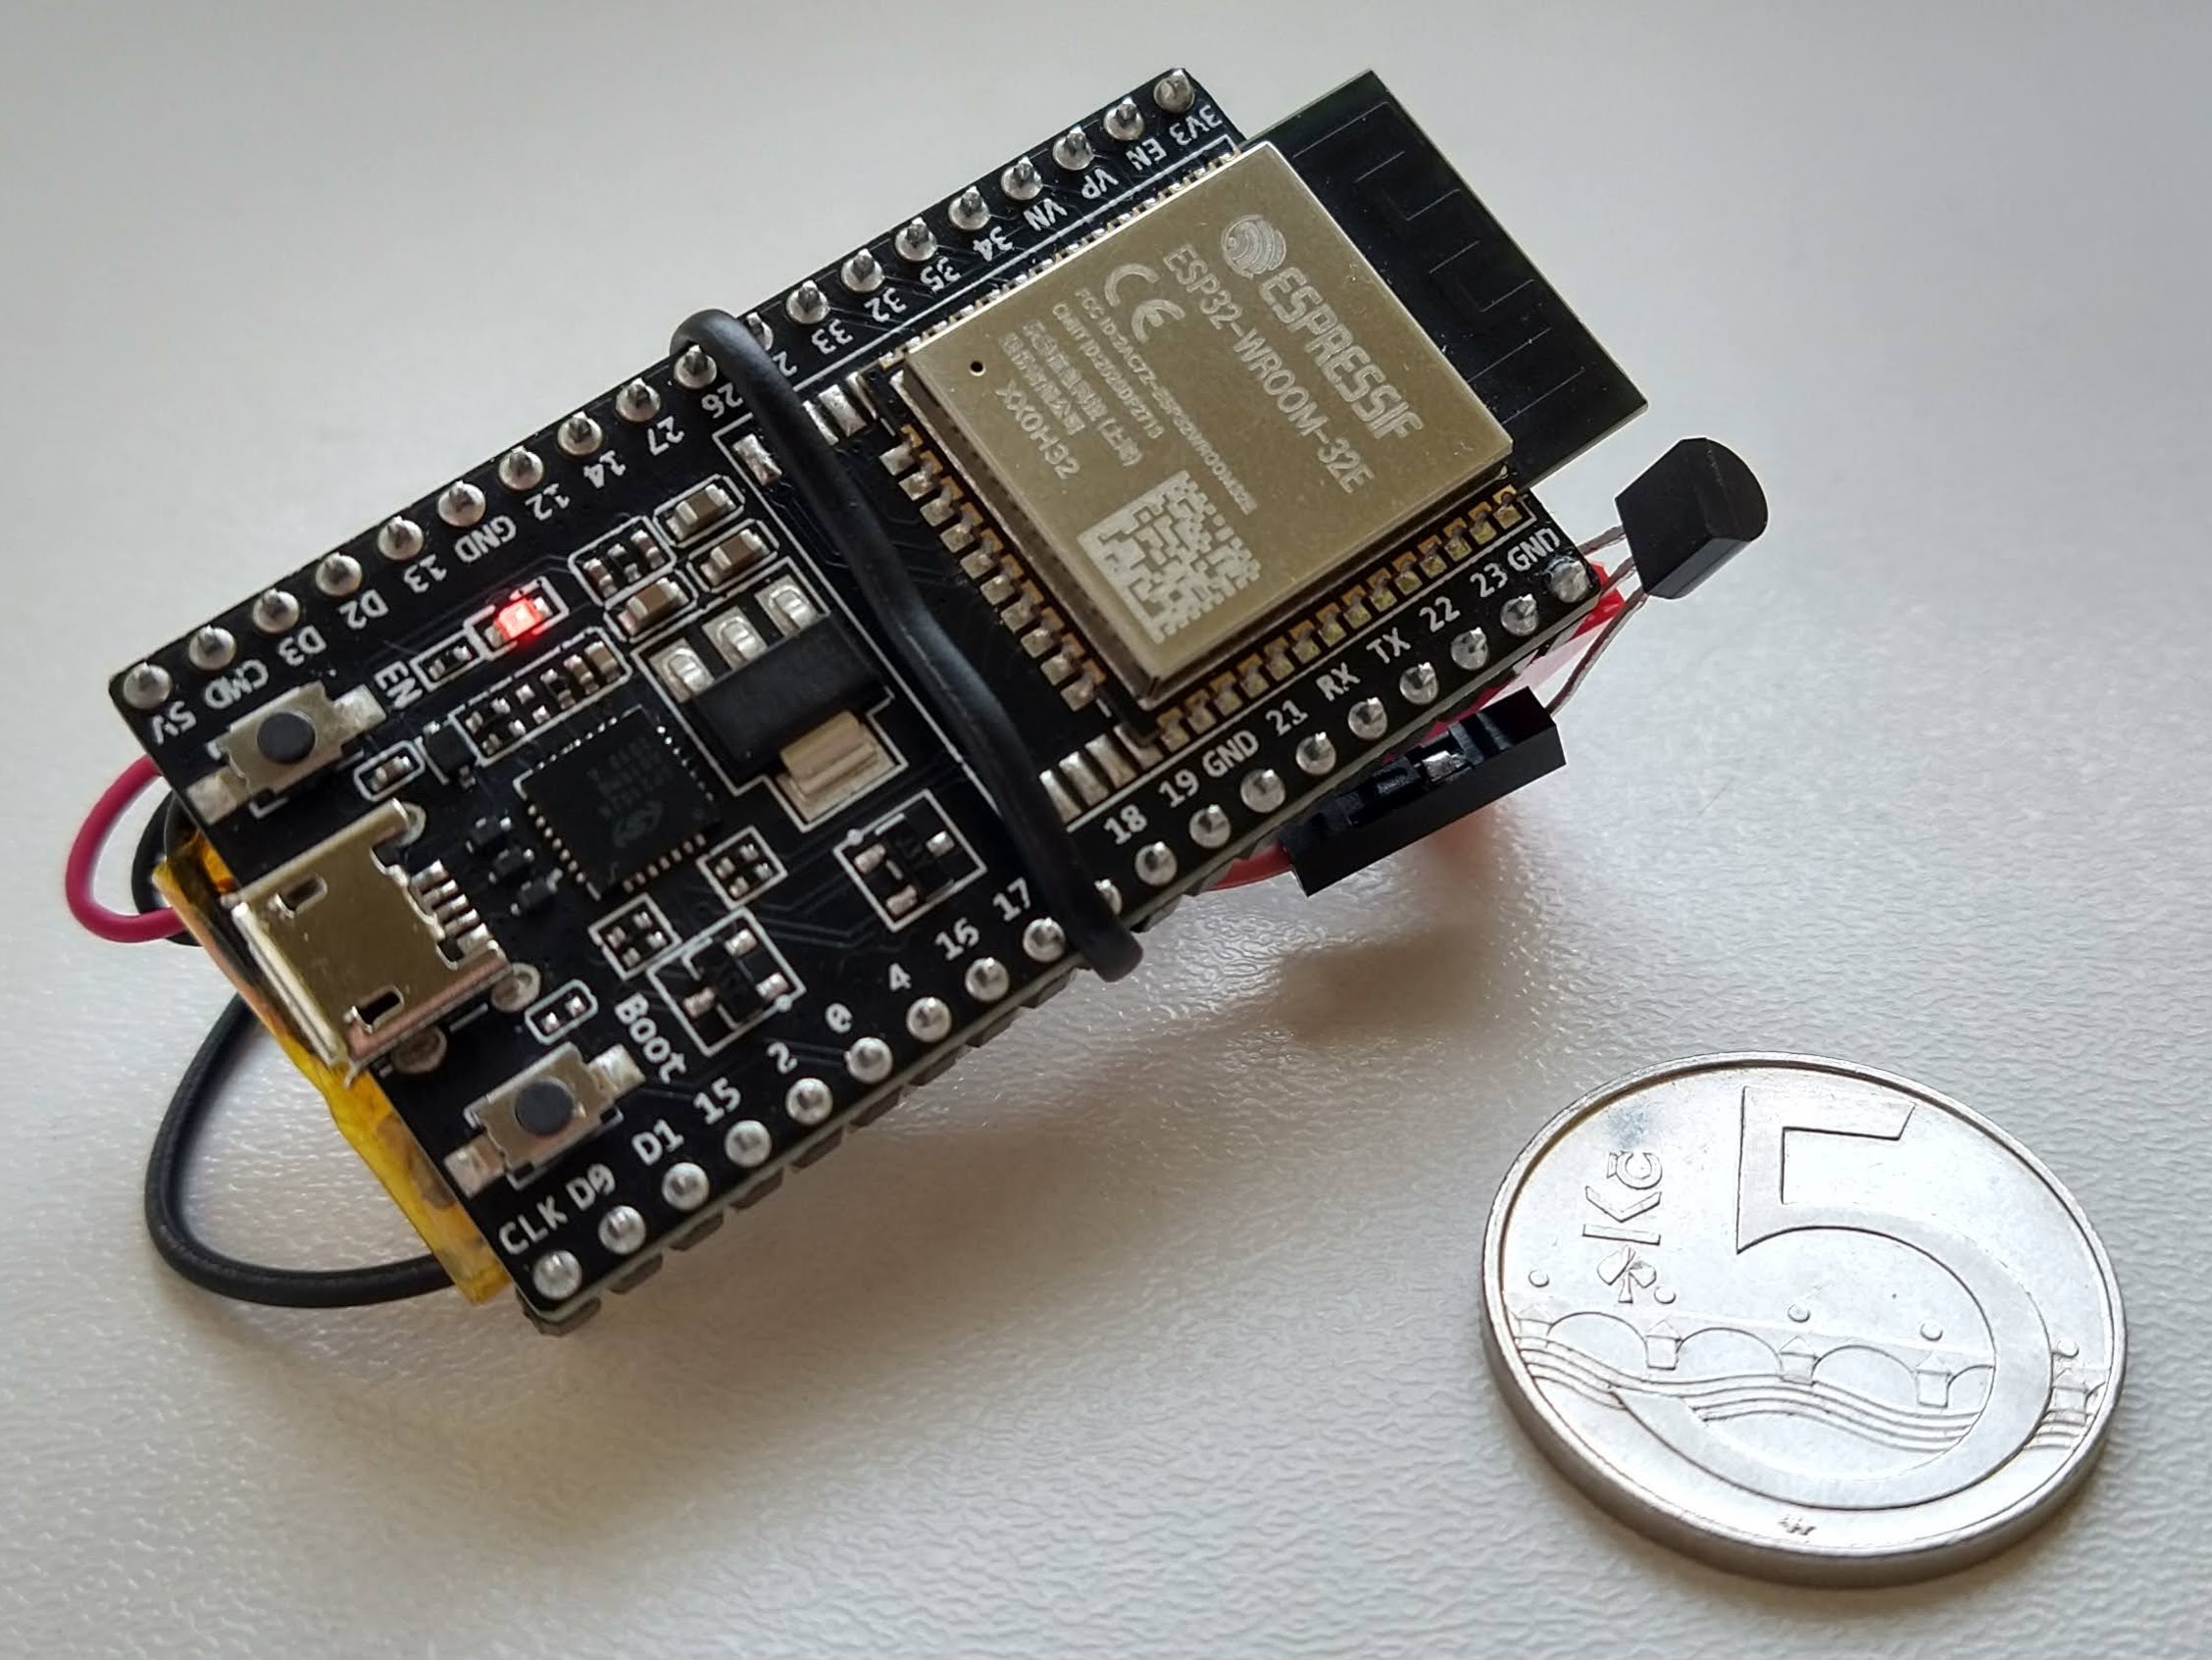
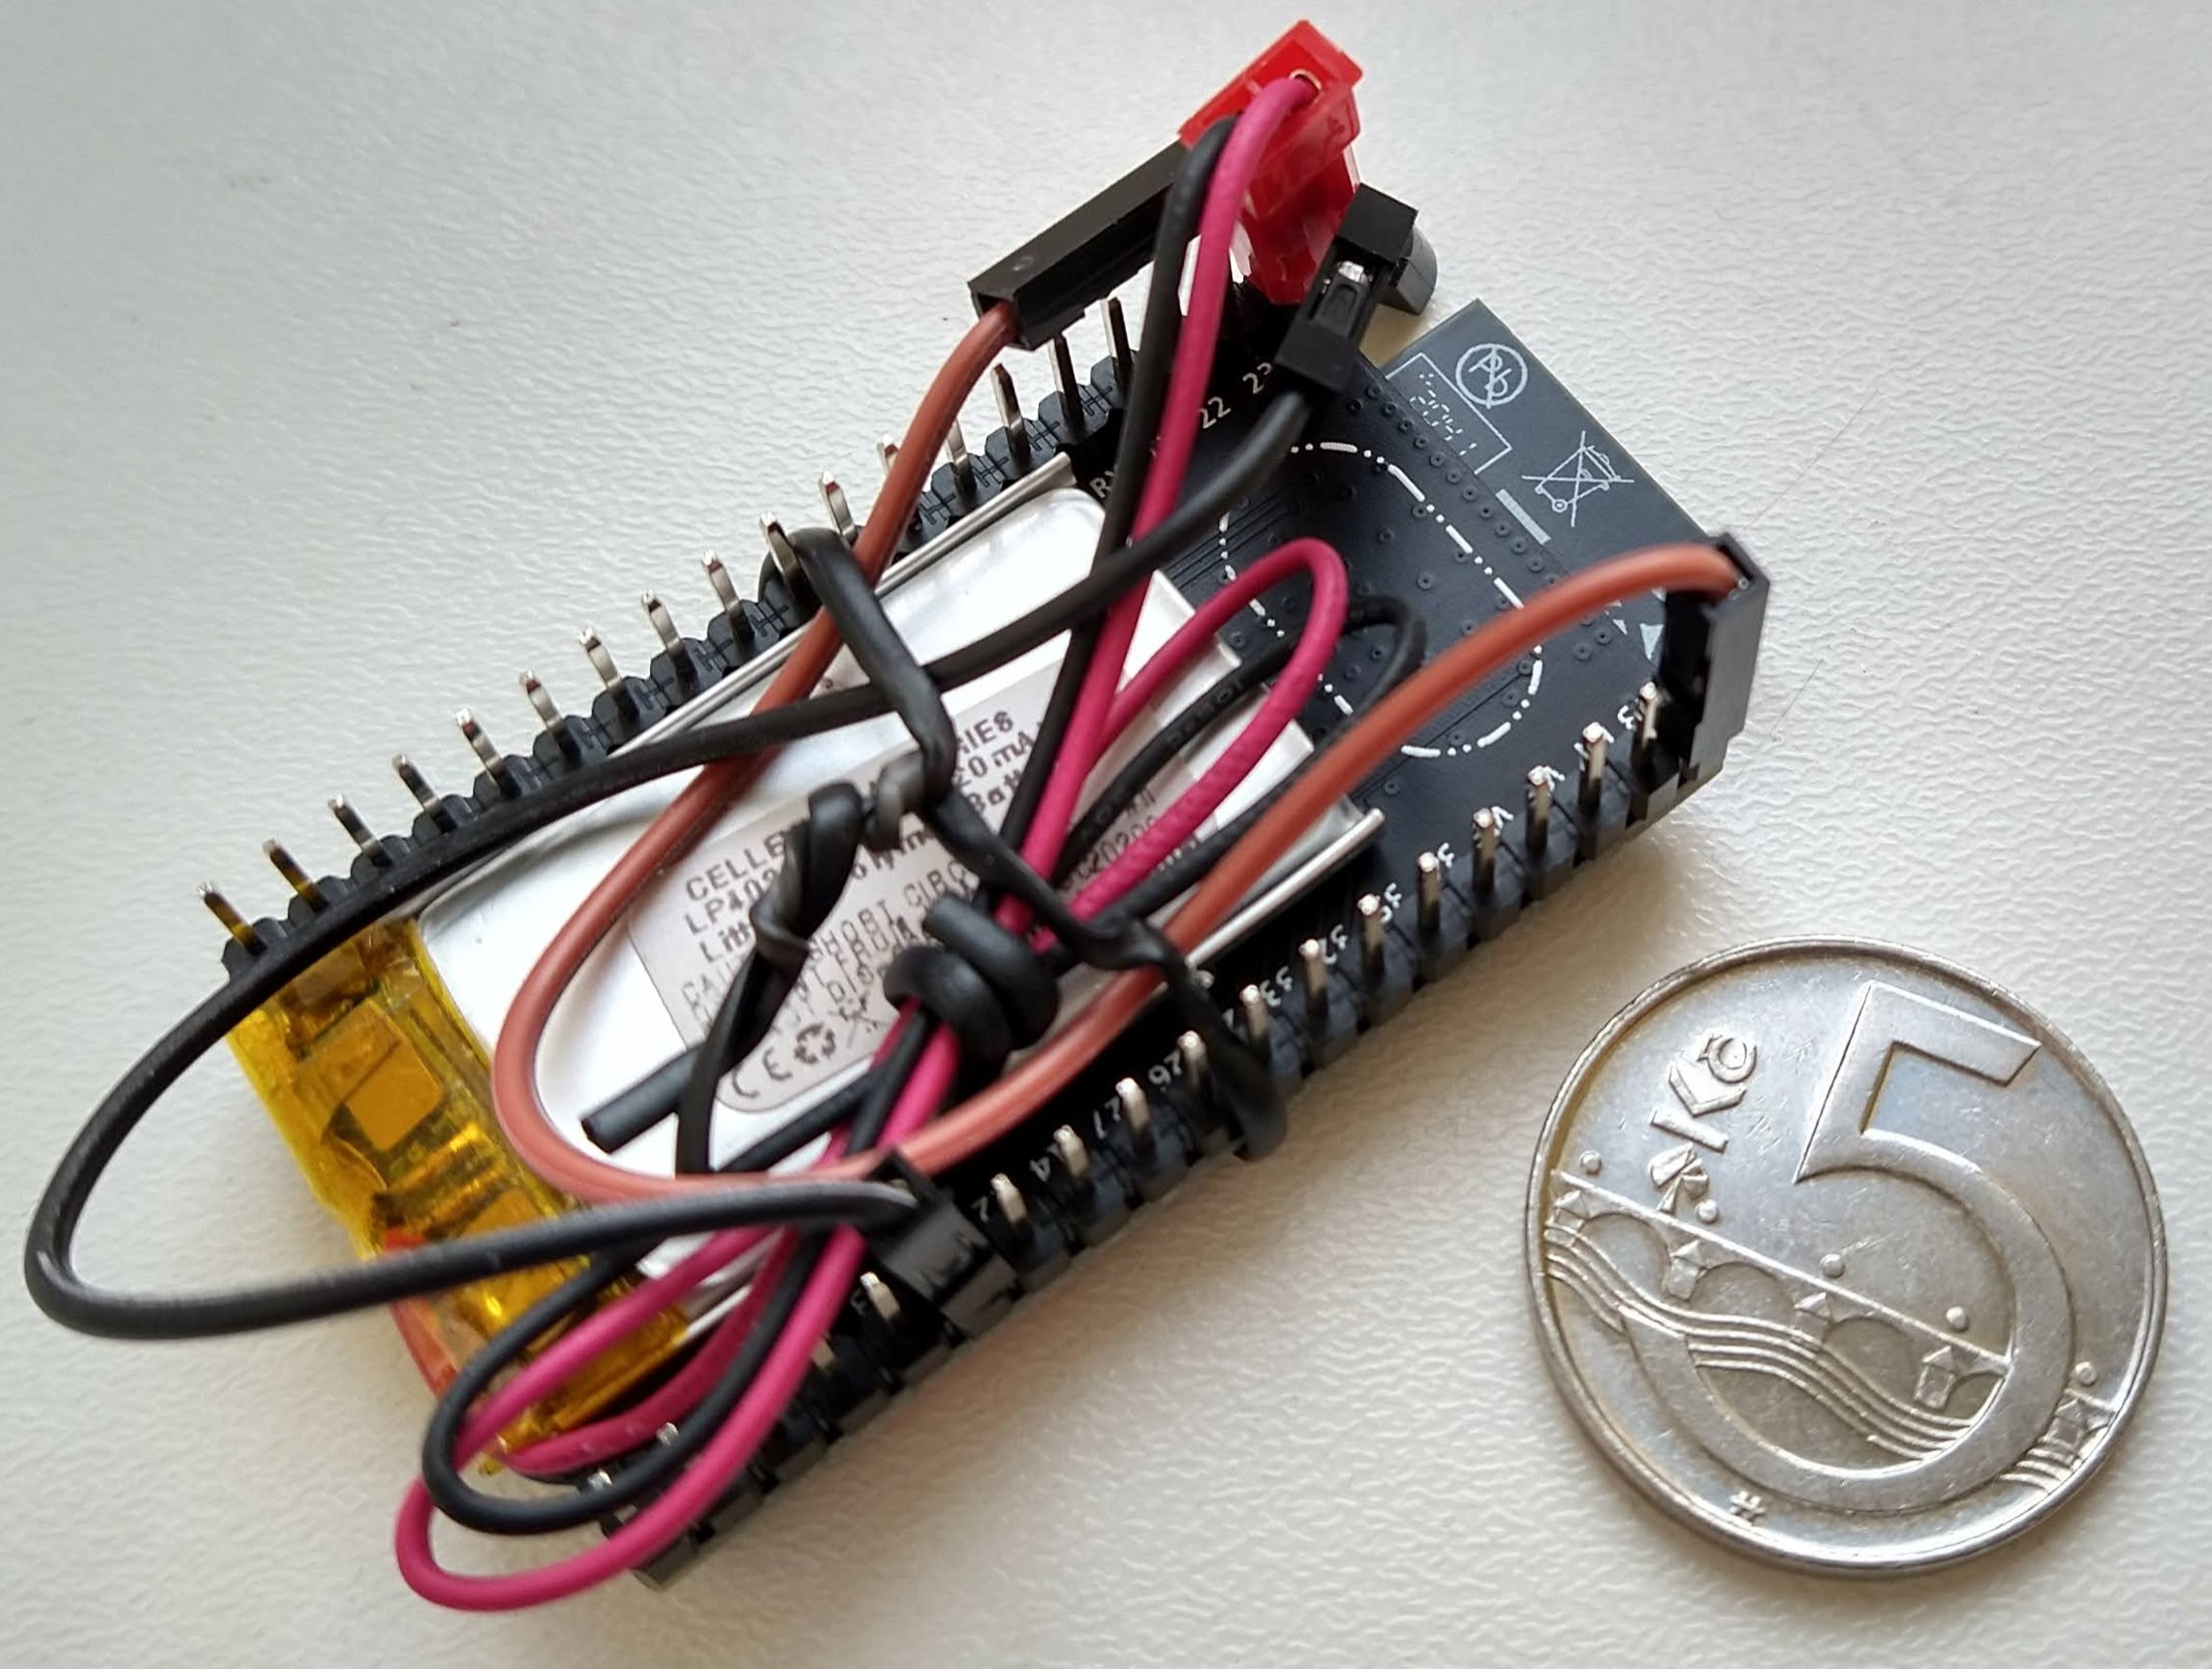
  • ESP32-DEVKITC-32E (custo 213 CZK/8.2 EUR/9.6 USD)
  • Acumulador Li-Pol 3.7V 220mAh (pesa ±5g, custo 77 CZK/3 EUR/3.5 USD)
  • Regulador de tensão step-down MCP1702-3302ET 3.3V (custo 11 CZK/0.42 EUR/0.50 USD)
  • Moeda checa de 5 coroas para escala (pesa 4.8g, diâmetro 23 mm, custo 0.19 EUR/0.23 USD)

Componentes de hardware Componentes de hardware

No total (sem a moeda) esta configuração pesa cerca de 17g. Isto pode ser ainda mais reduzido usando um acumulador Li-Pol mais pequeno e usando o módulo ESP32-WROOM-32 diretamente em vez de toda a placa de desenvolvimento.

Esta configuração custou-me cerca de 300 CZK (± 11.50 EUR/13.50 USD). Usando o módulo diretamente, que custa cerca de 80 CZK (± 3 EUR/3.5 USD), podemos chegar a um preço de 160 CZK (± 6.5 EUR/7.5 USD), o que torna esta ferramenta realmente barata e disponível para quase toda a gente.

Baixar ferramenta