
CVE-2025-65862 — Documentação, Análise e Ferramenta de Automação (Apenas para Fins de Pesquisa)
⚠️ Aviso Ético e Legal
Todo o material neste repositório é fornecido apenas para:
- pesquisa de segurança,
- aprendizado,
- análise de vulnerabilidades,
- e testes em ambientes próprios ou com autorização explícita.
Explorar, abusar de falhas ou enviar arquivos maliciosos para servidores de terceiros sem autorização é uma ação ilegal e viola a lei indonésia (UU ITE) e o direito internacional.
O autor não se responsabiliza pelo uso indevido das ferramentas ou técnicas descritas.
📌 Resumo do CVE-2025-65862
🧩 Qual é o problema?
No SLiMS Bulian 9.7.2, existe uma má configuração quando o usuário (com credenciais fracas) envia um arquivo ZIP de plugin.
O fluxo é:
- O aplicativo recebe o upload do arquivo ZIP.
- O sistema realiza a extração automática.
- Os arquivos extraídos são colocados em: /plugins/
- Todos os arquivos dentro do ZIP são extraídos, incluindo arquivos
.php.
- Se o ZIP contiver um arquivo backdoor como:
└── myplugin/
└── shell.php
Então o arquivo pode ser acessado através de: /plugins/myplugin/shell.php
- Isso pode causar arbitrary file upload → remote code execution se o usuário utilizar uma combinação de credenciais fracas.
🔍 Indicadores de Comprometimento (IOC)
Se você administra o SLiMS, observe o seguinte:
- Existência de pastas suspeitas em
/plugins/
- Arquivos PHP estranhos dentro da pasta de plugins
- Logs de upload de plugins a partir de contas com senha fraca
- Atividade incomum de arquivos após o upload de um arquivo .zip
- Requisições suspeitas para:
/plugins//something.php
🛡️ Mitigação e Recomendações
- Atualize o SLiMS para a versão mais recente ou aplique os patches de segurança disponíveis.
- Altere a senha de admin/usuário seguindo um padrão forte (diretrizes do CISA.gov).
- Desative o upload de plugins se não for utilizado.
- Monitore o diretório
/plugins/ e remova arquivos desconhecidos.
- Audite os logs de administrador para identificar uploads não autorizados.
- Isole o sistema se houver suspeita de comprometimento.
- Restaure a partir de um backup anterior ao incidente.
⚙️ Documentação do Script de Automação
Este script é utilizado para:
- automatizar testes da má configuração do CVE-2025-65862,
- testar se uma instância do SLiMS é vulnerável,
- enviar o ZIP de plugin contendo payload para pesquisa.
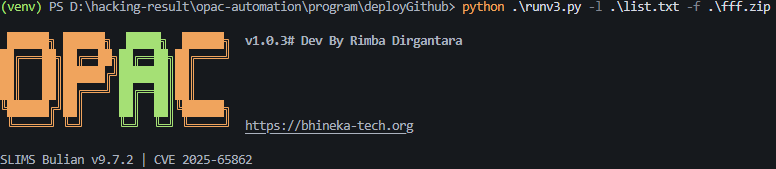
🎛️ Argumentos
| Flag | Função |
|---|
| -l | Caminho do arquivo de lista de alvos SLiMS |
| -f | ZIP do plugin a ser testado (contém payload/backdoor de pesquisa) |
| -o | Para salvar os resultados |
▶️ Exemplo de Uso

📦 Dependências
Instale as seguintes bibliotecas antes de executar a ferramenta: pip install httpx beautifulsoup4 urllib3
Bibliotecas nativas do Python (não precisam ser instaladas):
- argparse
- random
- datetime
- time
- os
- re
- concurrent.futures
🔐 Licenciamento
Este repositório utiliza a licença Proprietary — All Rights Reserved
com o objetivo de evitar que a ferramenta de pesquisa seja utilizada indevidamente por terceiros irresponsáveis.
Você não está autorizado a:
- redistribuir,
- modificar,
- revender esta ferramenta
sem a autorização do autor.
📝 Conclusão
Este repositório foi criado como documentação da vulnerabilidade, análise técnica e desenvolvimento de ferramentas de teste.
Use de forma ética e profissional.