 reverseclabs/awspx
Uma ferramenta baseada em grafos para visualizar relações efetivas de acesso e recursos em ambientes AWS.


auspex [ˈau̯s.pɛks] substantivo: Um áugure da Roma antiga, especialmente aquele que interpretava presságios derivados da observação de pássaros.


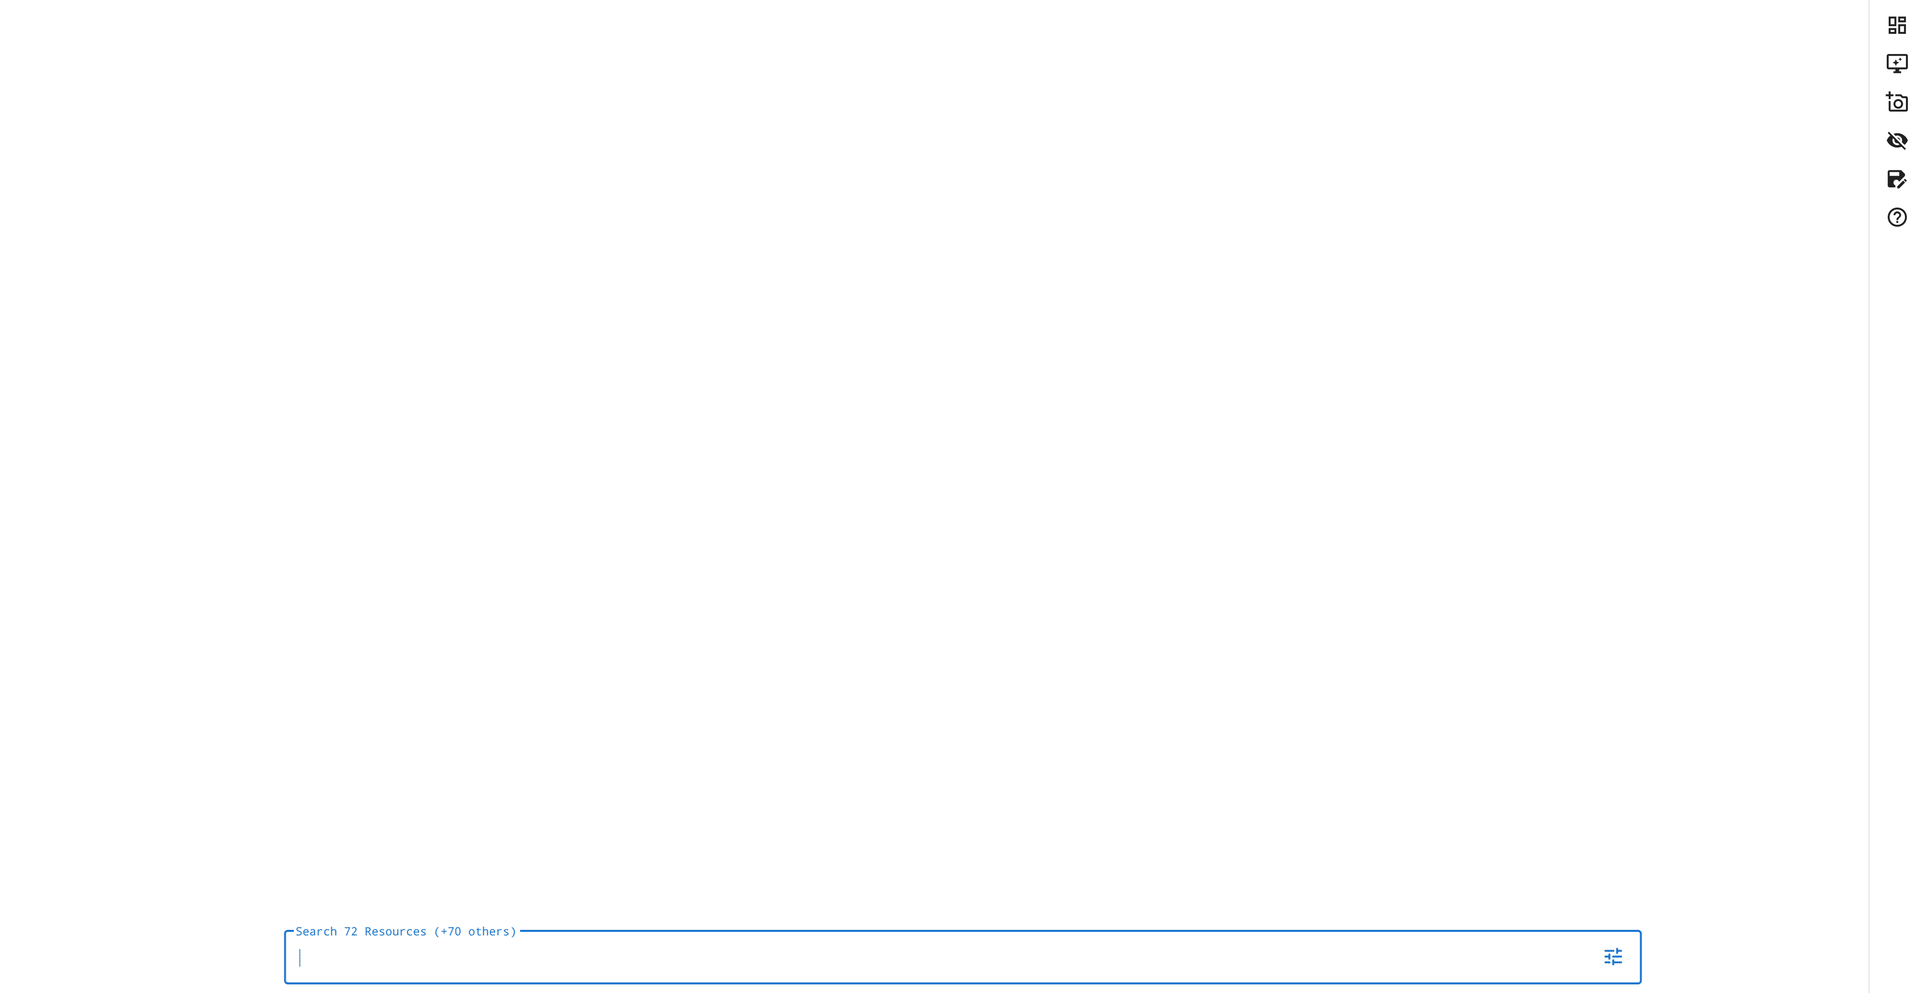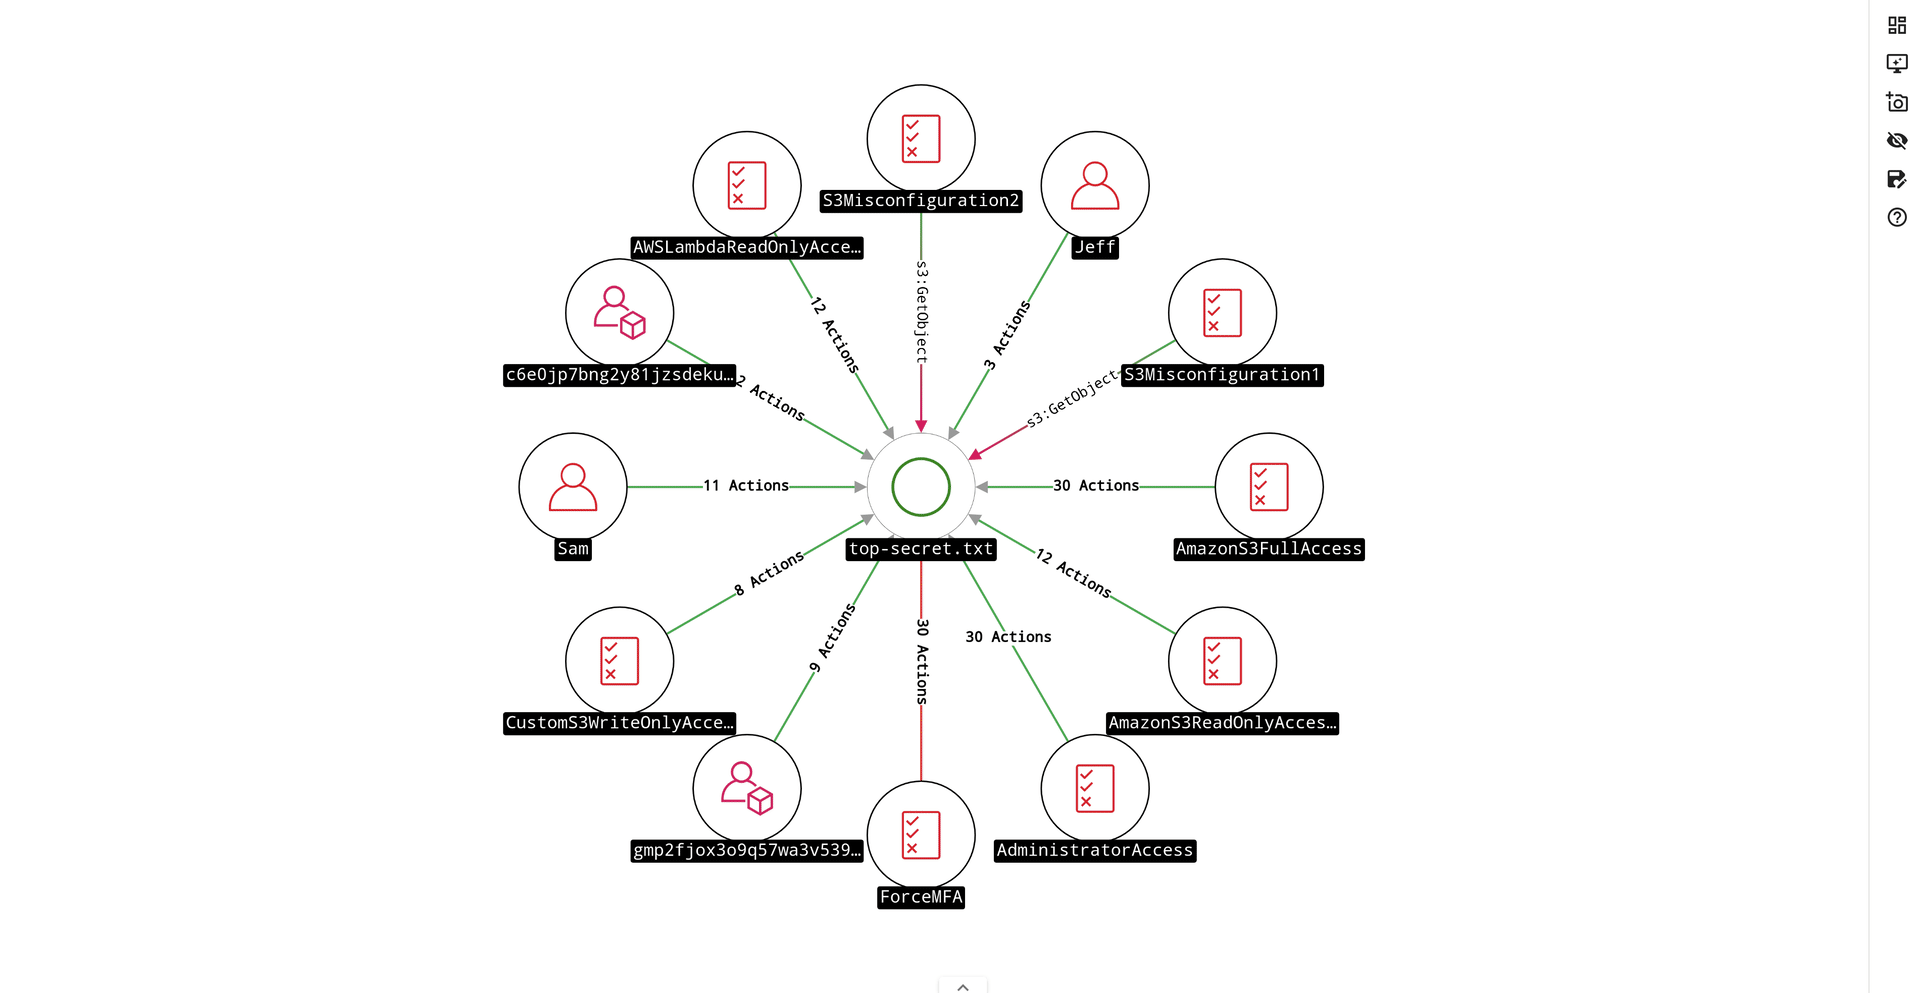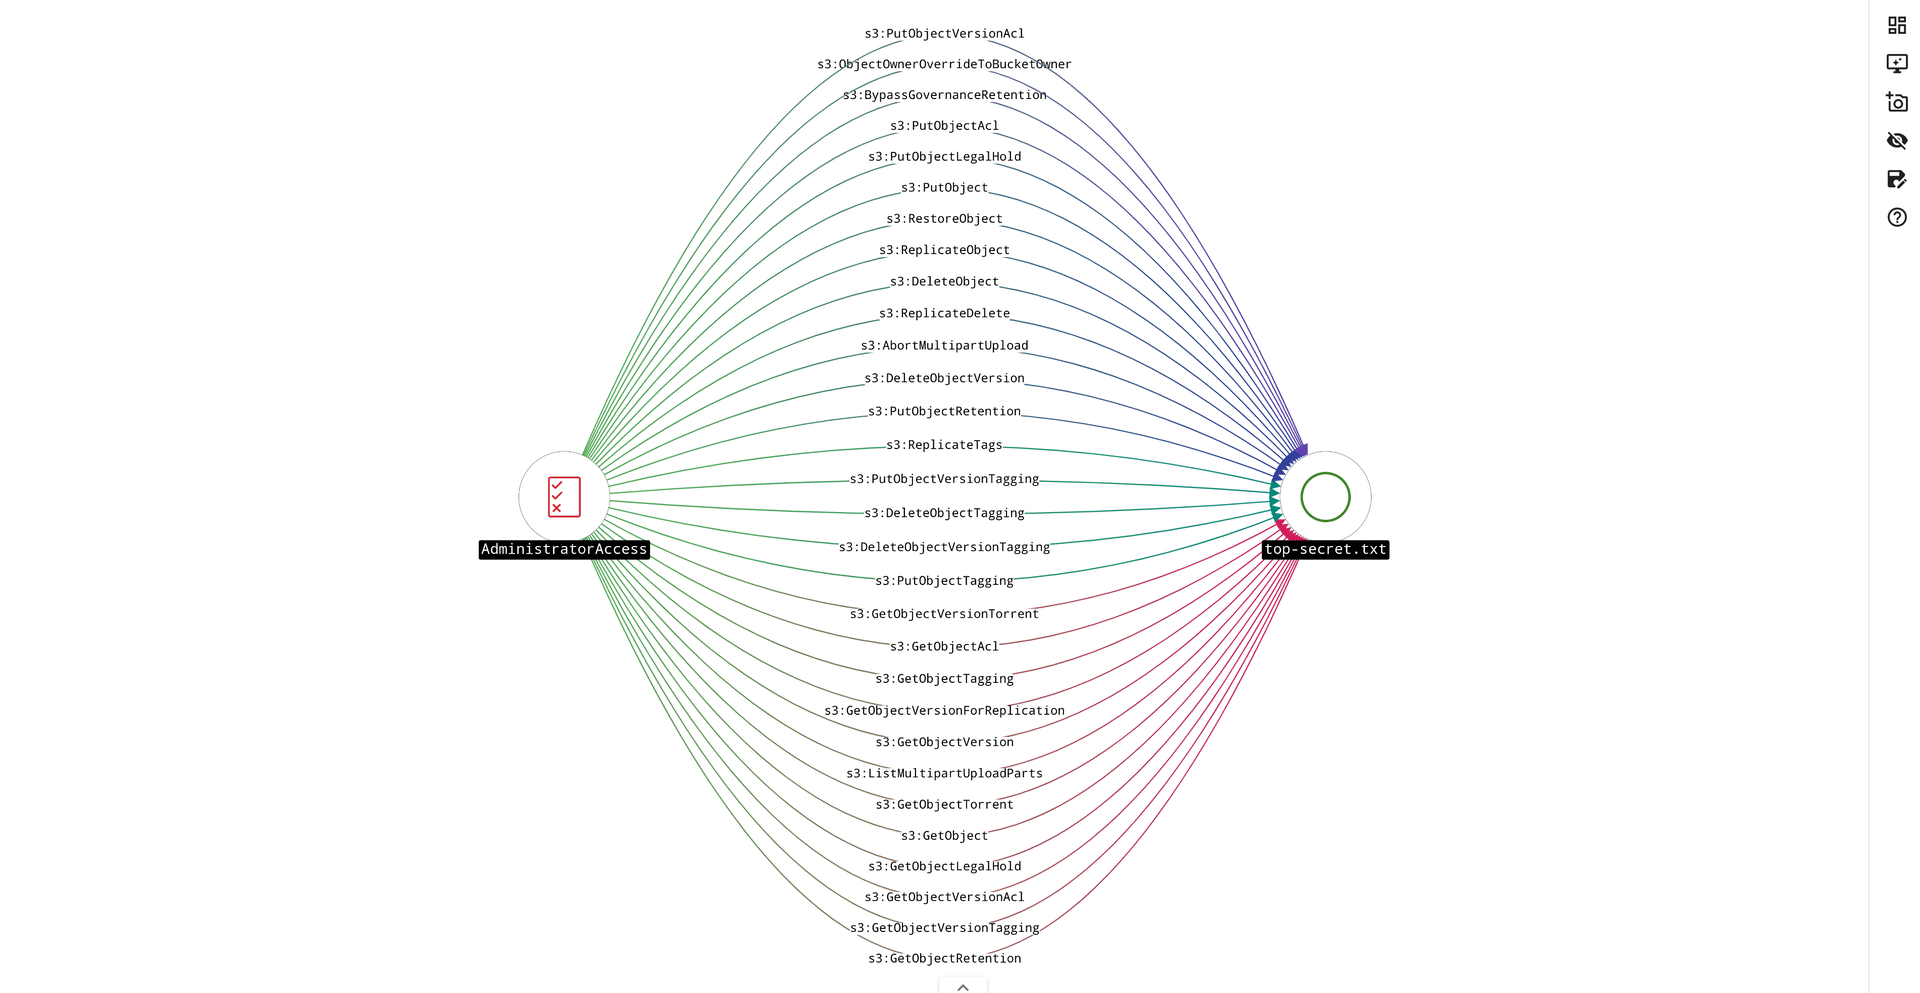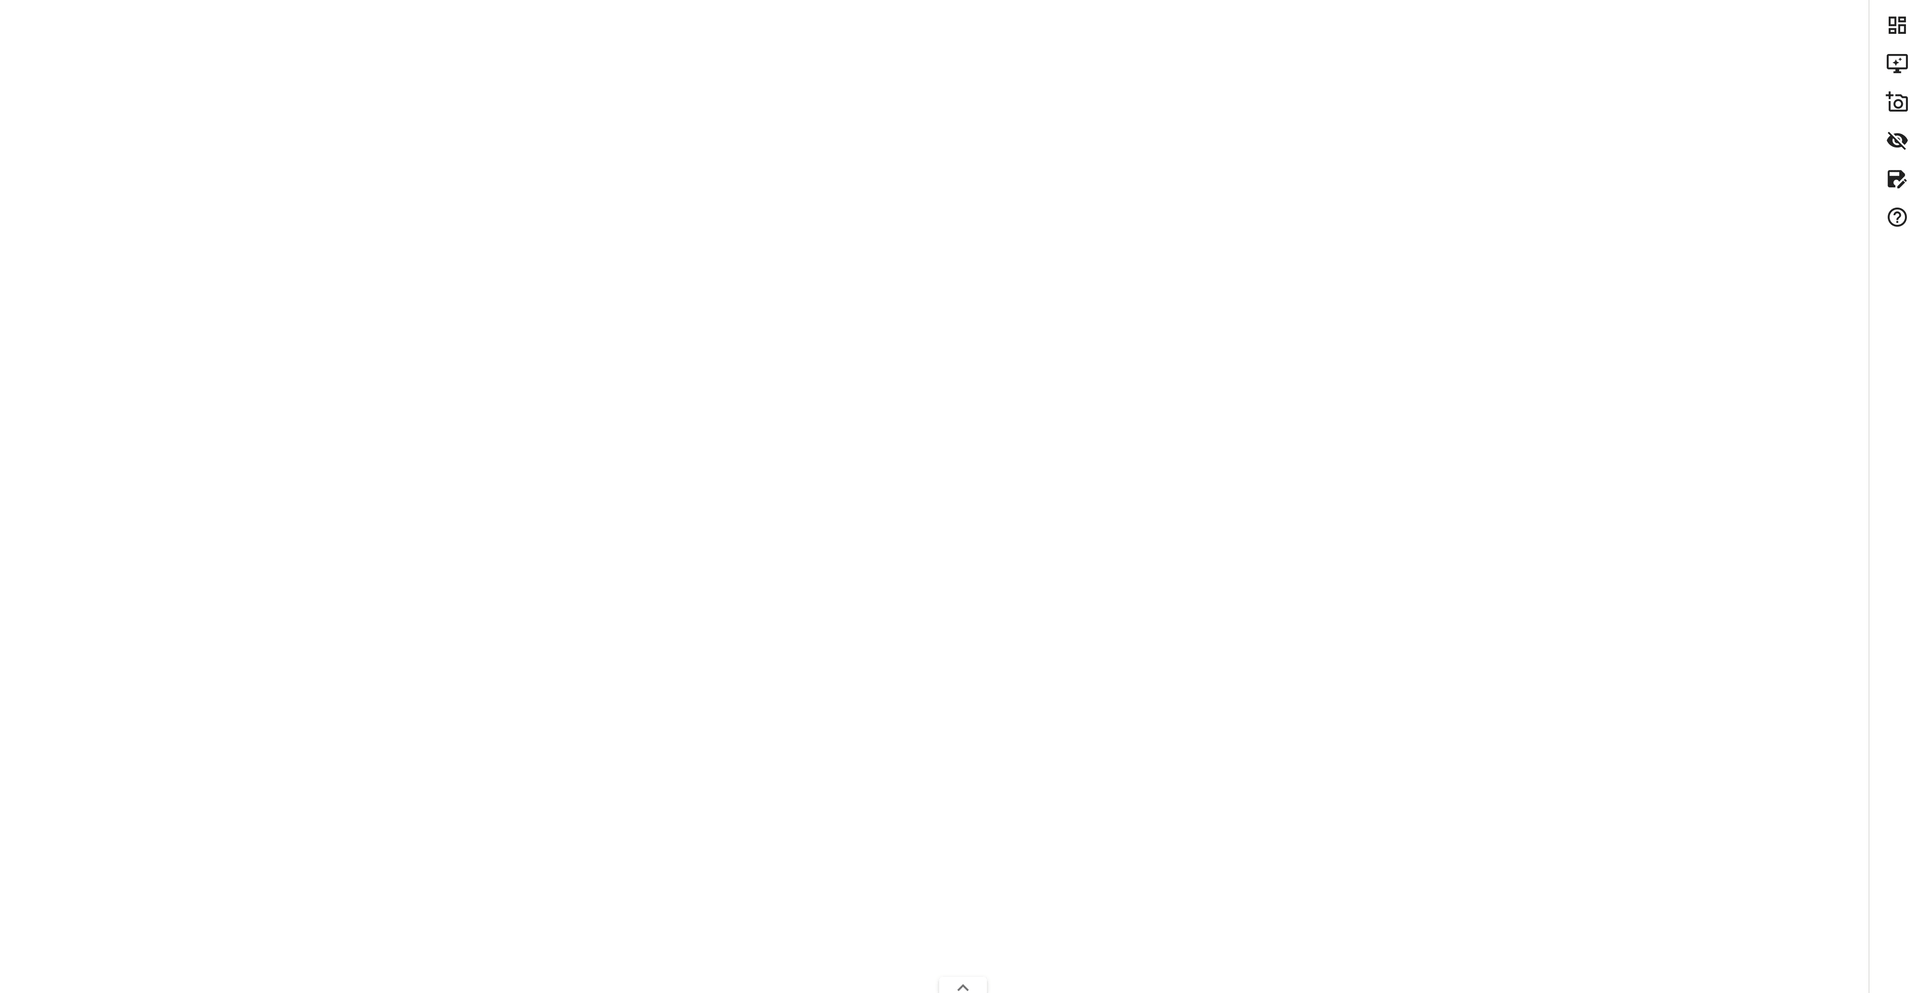
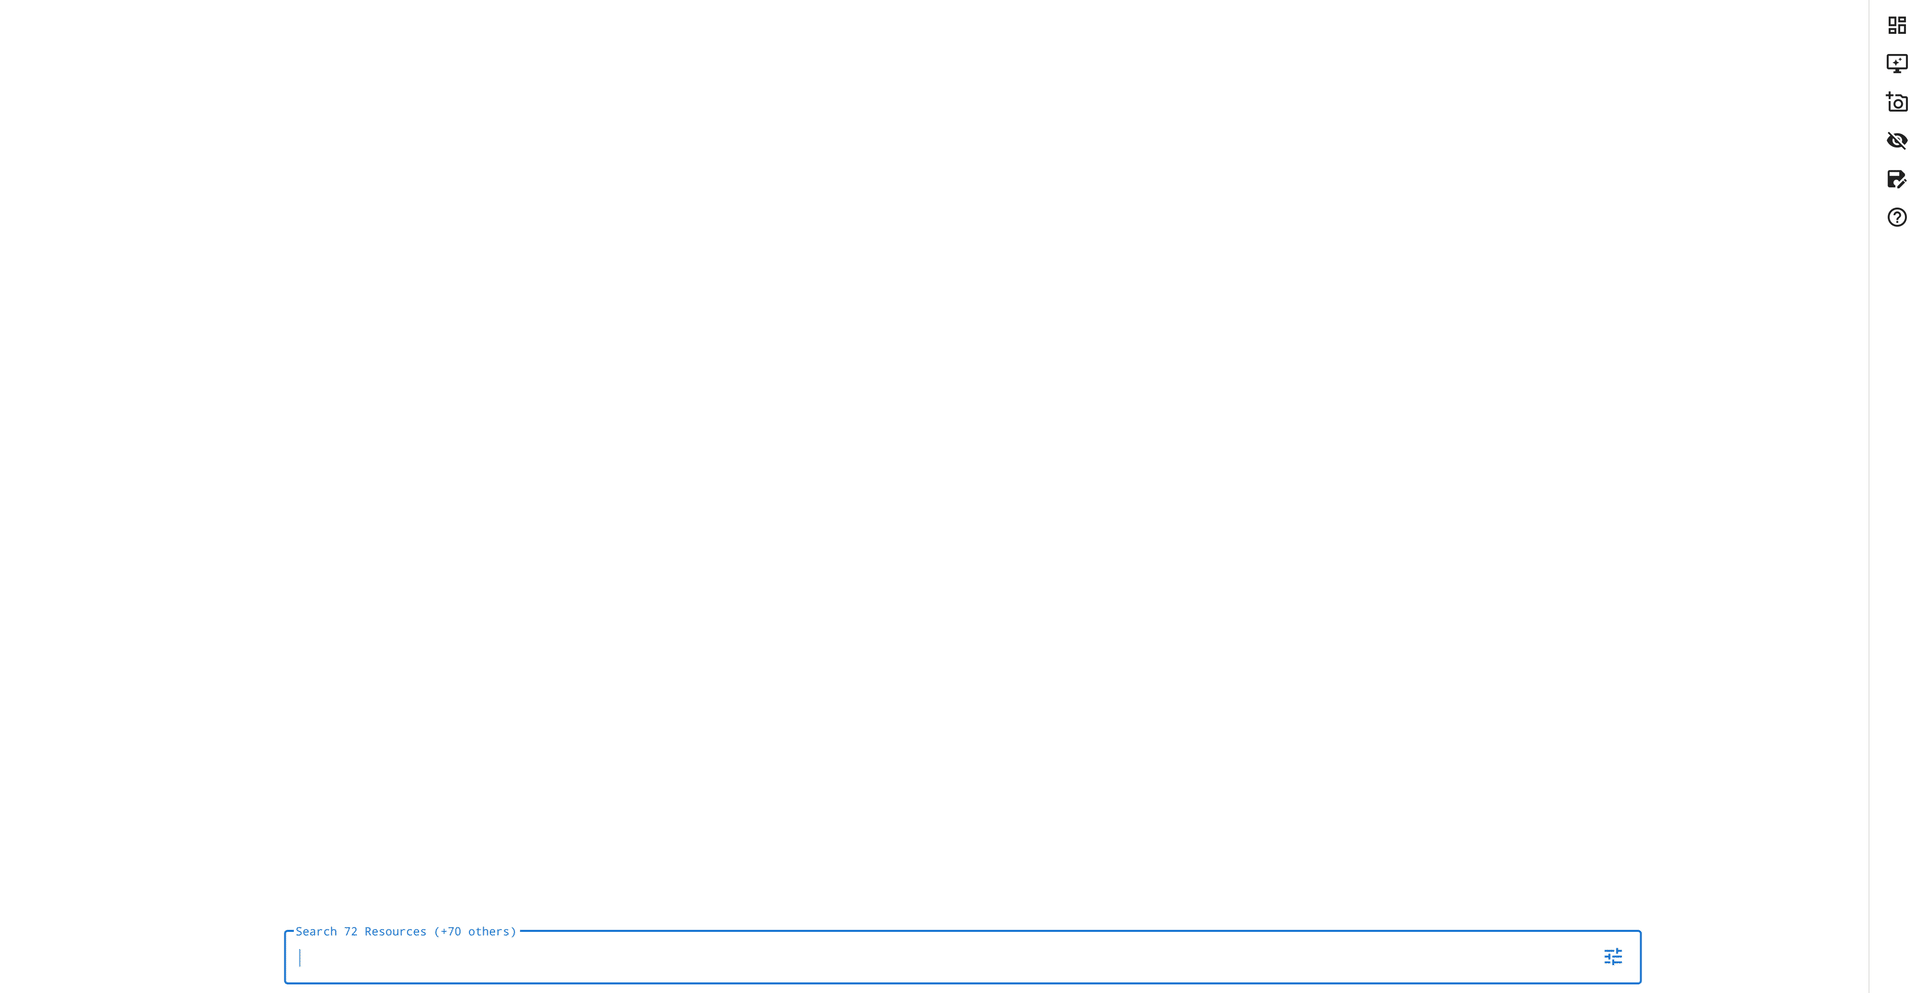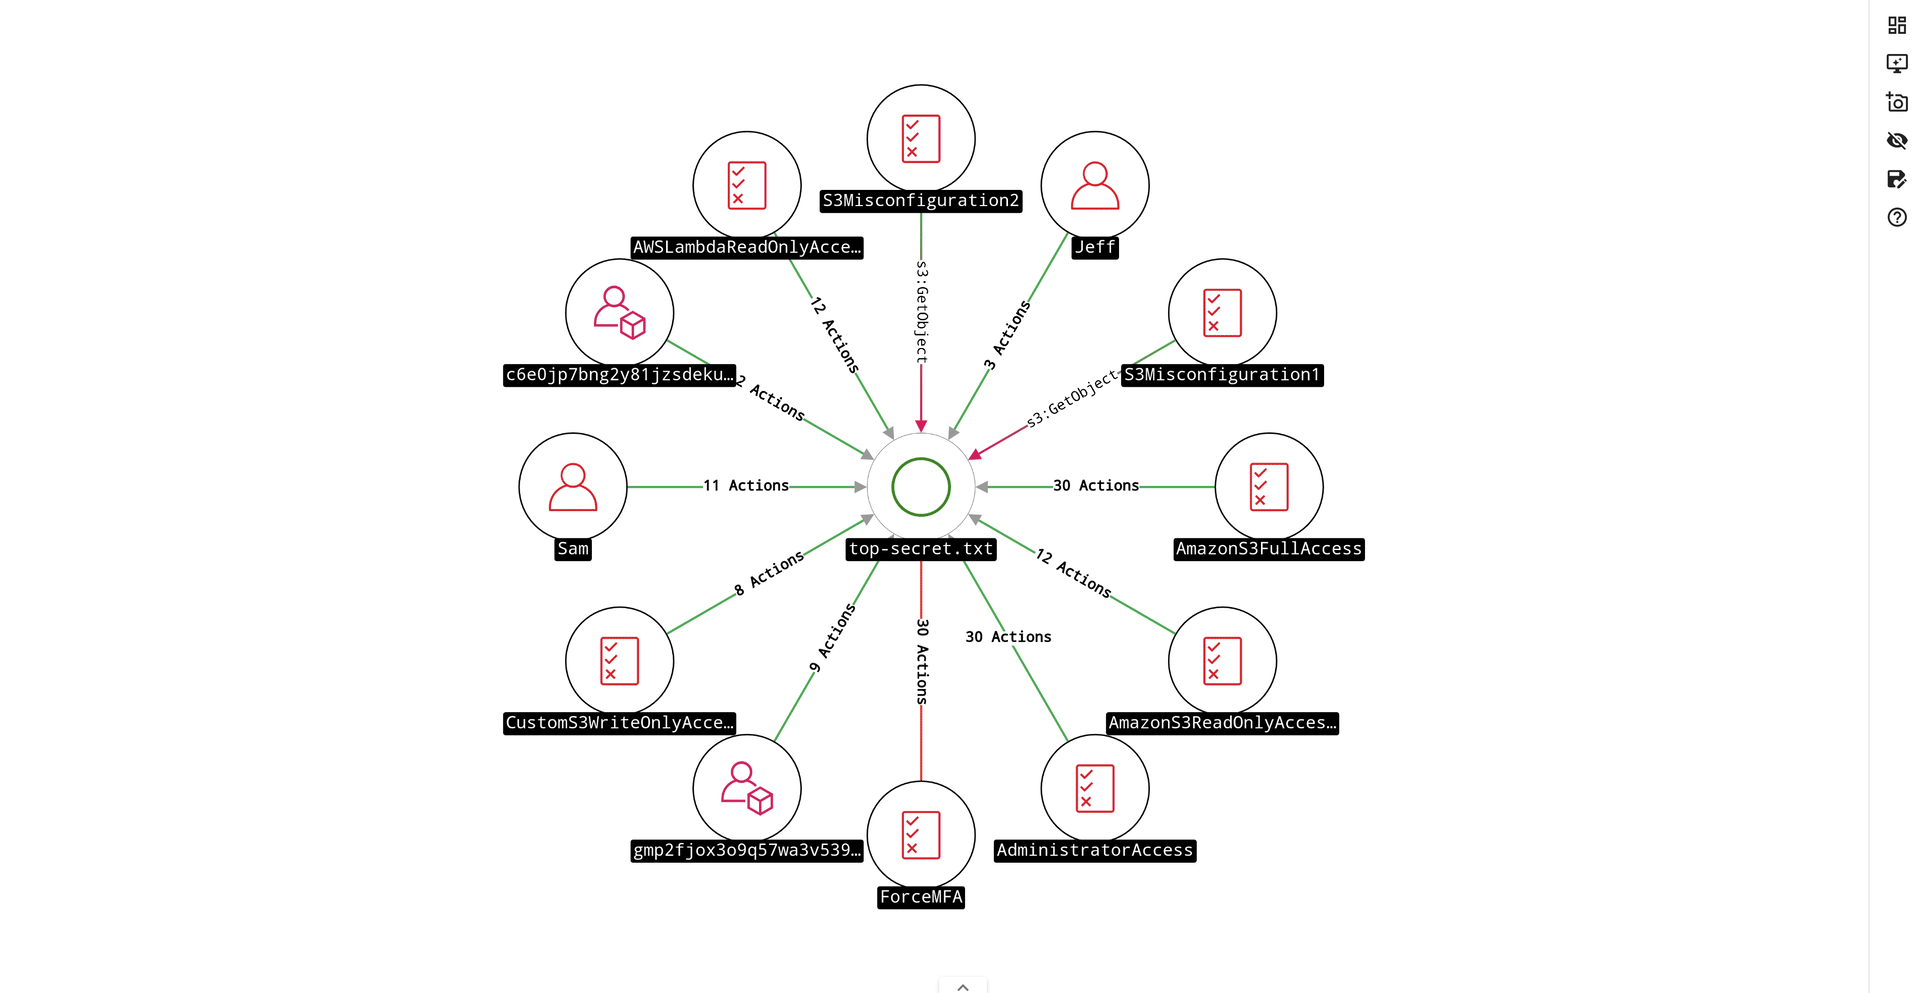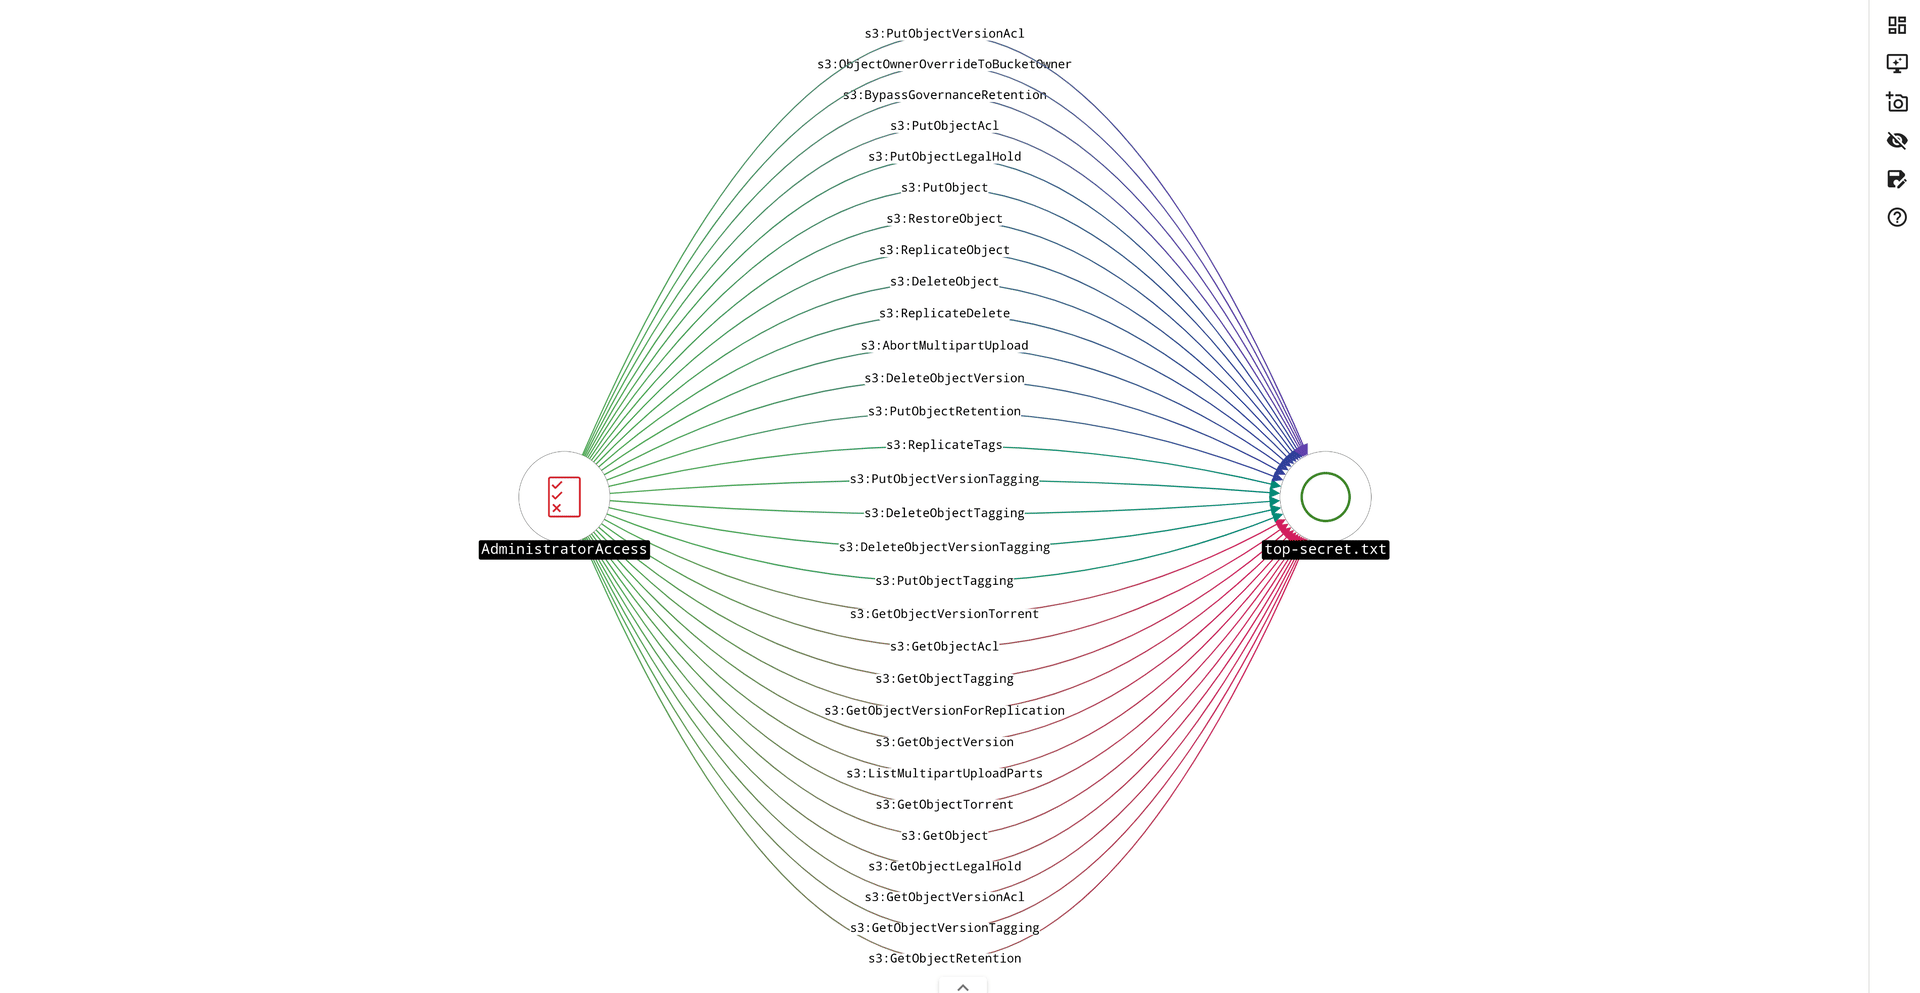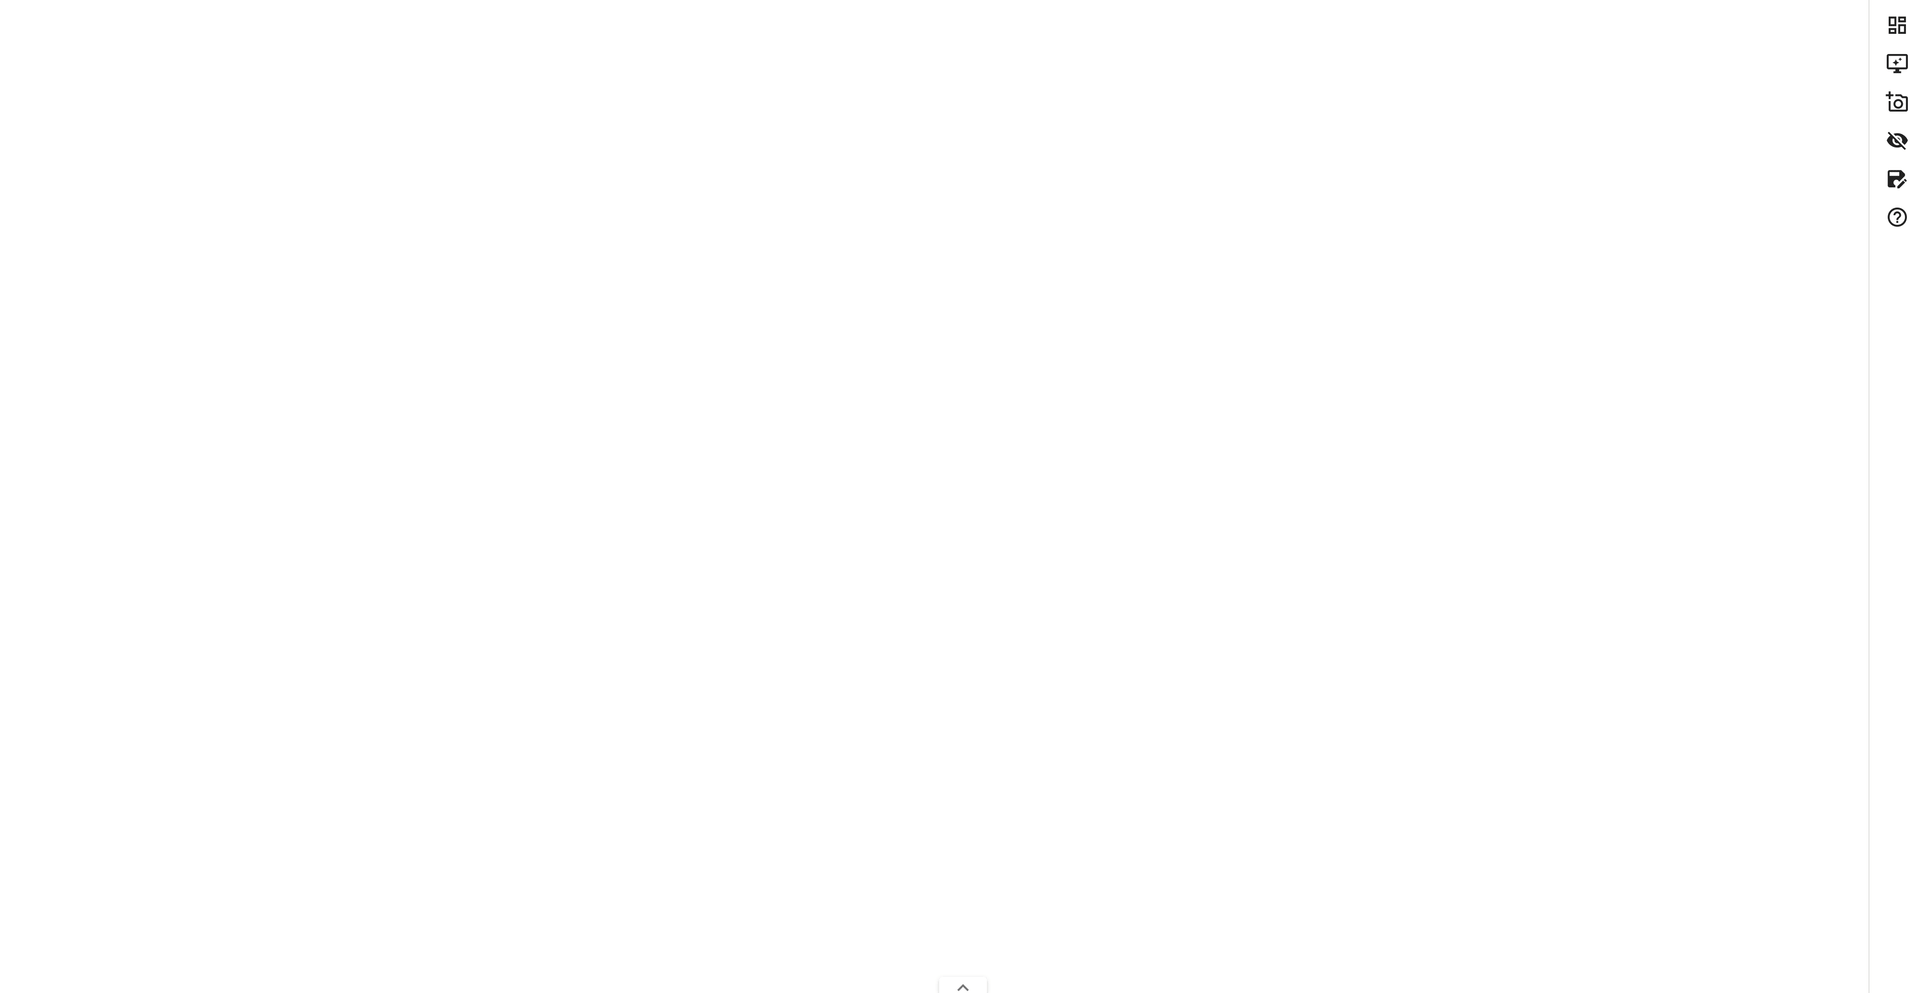
awspx é uma ferramenta baseada em grafos para visualizar acesso efetivo e relações de recursos na AWS. Ela resolve informações de políticas para determinar quais ações afetam quais recursos, levando em consideração como essas ações podem ser combinadas para produzir caminhos de ataque. Diferente de ferramentas como Bloodhound, awspx requer permissões para funcionar — não se espera que seja útil em casos onde esses privilégios não foram concedidos.
Para mais informações, consulte a awspx Wiki
Para instruções detalhadas de instalação, uso e respostas para perguntas frequentes, veja as seções: Setup; Data Collection e Exploration; e FAQs, respectivamente.
awspx pode ser instalado no Linux ou macOS. Em ambos os casos, o Docker é necessário.
git clone https://github.com/FSecureLABS/awspx.git
INSTALLcd awspx && ./INSTALL
awspx consiste em dois componentes principais: o ingestor, que coleta dados da conta AWS; e a interface web, que permite explorá-los.
Execute o ingestor em uma conta de sua escolha. Você será solicitado a fornecer credenciais.
awspx ingest
OU opcionalmente, ignore esta etapa e carregue o conjunto de dados de exemplo.
awspx db --load-zip sample.zip
awspx attacks
Acesse a interface web — http://localhost por padrão — e explore este ambiente.
Este projeto está em seus primeiros dias e ainda há muito que pode ser feito. Seja enviando uma correção, identificando bugs, sugerindo melhorias, criando ou atualizando documentação, refatorando código com mau cheiro, ou até mesmo estendendo esta lista — todas as contribuições ajudam e são mais que bem-vindas. Sinta-se à vontade para usar seu julgamento e fazer o que você acha que beneficiaria mais a comunidade.
Veja Contribuição para mais informações.
awspx é uma ferramenta baseada em grafos para visualizar acesso efetivo e relações de recursos na AWS. (C) 2018-2020 F-SECURE.
Este programa é software livre: você pode redistribuí-lo e/ou modificá-lo sob os termos da Licença Pública Geral GNU conforme publicada pela Free Software Foundation, seja a versão 3 da Licença, ou (a seu critério) qualquer versão posterior.
Este programa é distribuído na esperança de que seja útil, mas SEM QUALQUER GARANTIA; sem mesmo a garantia implícita de COMERCIALIZAÇÃO ou ADEQUAÇÃO A UM DETERMINADO FIM. Veja a Licença Pública Geral GNU para mais detalhes.
Você deve ter recebido uma cópia da Licença Pública Geral GNU junto com este programa. Caso contrário, veja https://www.gnu.org/licenses/.

