
Skip to content
KitploitKITPLOIT
FerramentasBlog
Enviar
FerramentasBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

··Feeds·Contato·Privacidade·© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
CVE-2025-57457 — Prova de conceito para injeção de comandos do sistema operacional no painel de administração do telefone IP Curo UC300, demonstrando execução arbitrária de comandos por meio do parâmetro IP Addr. | Kitploit
Ferramentas/GitHubGitHub/restdone/cve-2025-57457
Análise de VulnerabilidadesExploraçãoExploração de Aplicações WebTestes de PenetraçãoComando e Controle
GitHubrestdone/cve-2025-57457

CVE-2025-57457

Prova de conceito para injeção de comandos do sistema operacional no painel de administração do telefone IP Curo UC300, demonstrando execução arbitrária de comandos por meio do parâmetro IP Addr.

Ver Repositório
3há 11 mesesAinda não revisado

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →
Compartilhar

Injeção de Comando no Sistema Operacional no Telefone IP CURO UC300

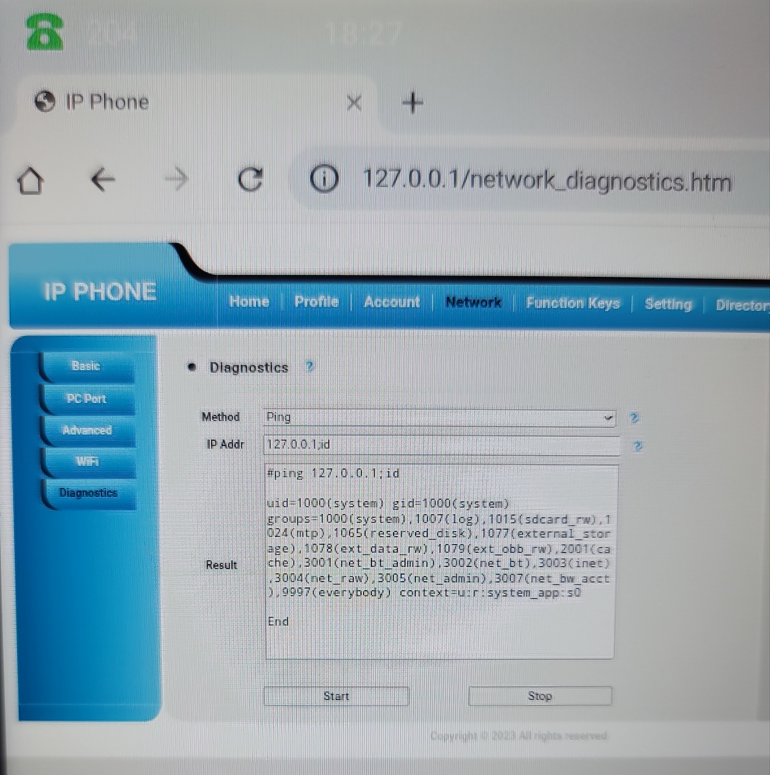
Uma vulnerabilidade de Injeção de Comando no Sistema Operacional no painel de Administração do Curo UC300 5.42.1.7.1.63R1 permite que atacantes locais injetem comandos arbitrários do SO por meio do parâmetro "IP Addr".
image

PoC: https://github.com/restdone/CVE-2025-57457/blob/main/os_commandinject.mp4

Etapas

  1. Faça login no painel de administração do UC300 (IP do telefone e porta 80)
  2. Navegue até Network e, em seguida, Diagnostics
  3. Injete o comando do SO no campo IP Addr.
  4. Clique em Start e execute o comando Linux no telefone.

Linha do tempo

3 de julho de 2025:

Relatei o problema ao fornecedor. O fornecedor respondeu no mesmo dia.

4 de julho de 2025:

O fornecedor encaminhou o problema internamente para investigação e confirmação adicionais.

19 de setembro de 2025:

O fornecedor confirmou o problema, conduziu a investigação, desenvolveu o firmware atualizado, testou o firmware atualizado e o distribuiu para a produção do aparelho afetado.

Baixar ferramenta