Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
GalaxyCrash — Root efêmero para dispositivos Samsung Galaxy via CVE-2026-43284 — fork de estabilidade do DirtyFrag. Reinicie para desfazer. | Kitploit
Ferramentas/GitHubGitHub/remipelloux/galaxycrash
Segurança AndroidEscalada de PrivilégiosMecanismos de PersistênciaExploraçãoShellcodeTestes de PenetraçãoSegurança MóvelDesenvolvimento de PayloadsExploração de Binários
GitHubremipelloux/galaxycrash

GalaxyCrash

51há 29 diasAinda não revisado
Compartilhar

Root efêmero para dispositivos Samsung Galaxy via CVE-2026-43284 — fork de estabilidade do DirtyFrag. Reinicie para desfazer.
Ver Repositório

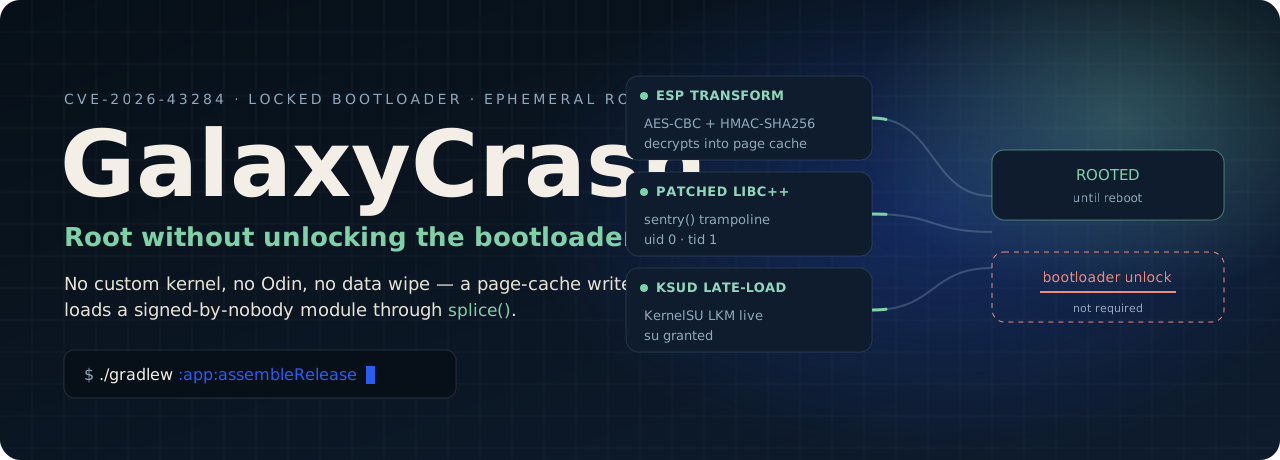
GalaxyCrash — uma transformação ESP grava o page cache, uma libc++ modificada executa shellcode como uid 0, um módulo de kernel é carregado e o ksud inicia. Root em um bootloader bloqueado, até reiniciar.

GalaxyCrash

Root em um bootloader bloqueado. Sem kernel personalizado, sem Odin, sem apagar dados — e perdido ao reiniciar.

Latest release Android 12 to 17 arm64-v8a Ephemeral root License: MIT for this fork's changes; inherited code unlicensed

Início rápido  ·  O que este fork altera  ·  Como funciona  ·  Compilar  ·  Solução de problemas  ·  Créditos


GalaxyCrash explora a CVE-2026-43284, uma gravação no page cache no caminho IPsec ESP do kernel Android, para carregar um módulo de kernel e iniciar um daemon SU em um dispositivo cujo bootloader ainda está bloqueado e cujo kernel ainda é o original. Nada é gravado na flash. Nada sobrevive a uma reinicialização.
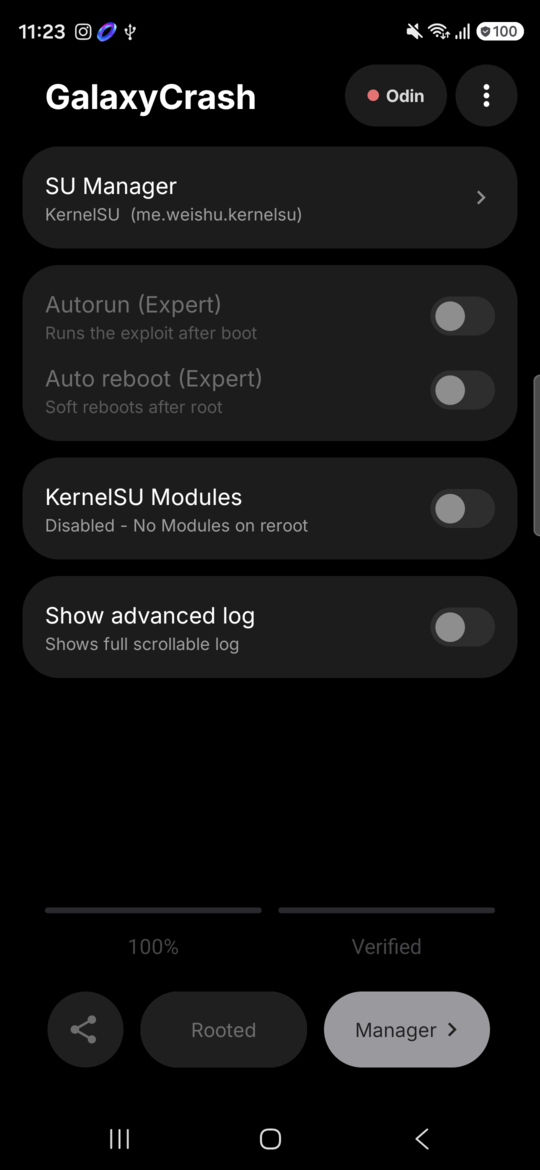
GalaxyCrash em execução em um Samsung Galaxy S26 Ultra: o cartão SU Manager mostra KernelSU, KernelSU Modules está definido como Disabled e o indicador de status exibe Rooted.

Aplicativo real em um Galaxy S26 Ultra (SM-S948B), Android 17, patch de setembro de 2026.
KernelSU em modo LKM, todos os oito marcadores até dfm6, SELinux de volta para Enforcing após a execução.

[!IMPORTANT] O root é efêmero por design. O módulo de kernel, o su e todos os módulos que você carregar desaparecem no momento em que o dispositivo reinicia. Uma reinicialização também é o caminho de recuperação: ela sempre retorna o telefone a um estado limpo, sem root. Esta não é uma ferramenta de persistência.

✦ O que este fork altera

Este fork de mitschud/DirtyFrag (renomeado GalaxyCrash) é uma passagem de estabilidade, compilado e verificado em hardware real em vez de lido a partir do código-fonte. Dois defeitos foram encontrados, corrigidos e cada um comprovado primeiro com um teste que falhava.

Corrigido: a alternância de módulos abortava a execução

Definir KernelSU Modules → Disabled em uma instalação nova do KernelSU — onde /data/adb/modules ainda não existe — fazia bootstrap.c retornar -1 de opendir(). A execução era abortada depois de o hook do kernel estar no lugar, mas antes de o ksud iniciar, deixando:

  • nenhum root funcional, e
  • SELinux deixado em Permissive.

Esse é o pior estado parcial possível, e é a mesma falha da issue #42 do upstream. Um diretório de módulos ausente agora significa "nada a desabilitar" — sucesso, que é o que o usuário pediu. Erros reais (EACCES) ainda falham de forma explícita.

Corrigido: uma execução com falha era exibida como Rooted

Toda verificação de "isto está com root" confiava na existência de /dev/df, que é criado no início da execução. Qualquer falha posterior deixava, portanto, um marcador que era lido como sucesso no arranque seguinte — a app mostrava Rooted / 100% / Verified enquanto o KernelSU dizia corretamente não instalado. A proteção de "já ligado" do BootReceiver era enganada da mesma forma, suprimindo silenciosamente o autorun.

O root agora exige /dev/df e /dev/dfm6, o marcador que o bootstrap cria apenas depois de o ksud ter arrancado. Uma execução falhada também ativa imediatamente o interlock de execução falhada.

O diff completo, e porque /proc/modules foi rejeitado como verificação
FicheiroAlteração
app/src/main/jni/bootstrap.cdisable_modules(): return errno == ENOENT ? 0 : -1;
app/src/main/java/df/root/RootState.javanovo — uma definição de "com root", usada por ambos os chamadores
app/src/main/java/df/root/MainActivity.java5 verificações de root encaminhadas através de RootState, failedRun definido em caso de falha
app/src/main/java/df/root/BootReceiver.javaverificação de root encaminhada através de RootState

A primeira tentativa de verificação de root lia /proc/modules à procura da entrada kernelsu. Funcionava a partir de adb shell e falhava sempre de dentro da app, porque o SELinux esconde /proc/modules de untrusted_app. Uma verificação que falha silenciosamente sempre é pior do que nenhuma verificação, por isso foi substituída pelo par /dev/df + /dev/dfm6 — ambos criados com modo 0666, ambos stat-áveis a partir do próprio domínio da app.

Ambas as correções foram verificadas com um teste negativo de falha forçada, não apenas com um caminho feliz.

✦ Início rápido

Requisitos

  • Um dispositivo ARM de 64 bits (arm64-v8a) com Android 12–17, bootloader bloqueado ou desbloqueado.
  • Um gestor de SU que inclua libksud.so:
    • Samsung: KernelSU do diabl0w — obrigatório.
    • Outros: KernelSU.
  • adb se quiseres controlá-lo a partir de um PC. O Shizuku não é necessário.

Passos

  1. Instala primeiro o gestor de SU e depois o APK do GalaxyCrash a partir de Releases.
  2. Abre o GalaxyCrash, toca no cartão SU Manager e escolhe o gestor que instalaste.
  3. Toca na pílula Run. Ela pergunta duas vezes — isso é a confirmação, não um bug.
  4. Observa o log. O sucesso termina em bootstrap: starting SU daemon; a pílula passa então a mostrar Rooted e o teu gestor mostra o módulo como ativo.

Para desfazer: reinicia. Para desfazer permanentemente, desinstala a app.
✦ A cadeia

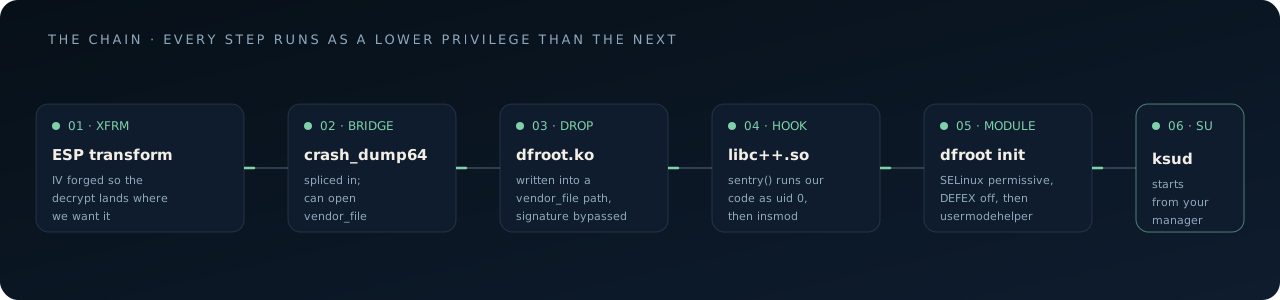
Seis passos: uma transformação ESP, a ponte crash_dump64, a colocação de dfroot.ko num caminho vendor_file, o hook sentry do libc++ a correr como uid 0, o init do módulo e o arranque do ksud.

A vulnerabilidade

O kernel desencripta pacotes ESP AES-CBC diretamente para a page cache de ficheiros abertos para splice(). Ao forjar

IV = AES_ECB_DEC(key, current_content) XOR desired_content

Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    524
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    478
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    357
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    317
  • 5

    estorides

    grisuno/estorides

    Agrega mais de 99 fontes OSINT gratuitas em paralelo, resolve entidades em um grafo de conhecimento e exporta STIX 2.1, MISP ou GraphML com análise assistida por LLM.

    305
  • 6

    opencti

    opencti-platform/opencti

    Plataforma Aberta de Inteligência de Ameaças Cibernéticas

    275

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →