
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

··Feeds·Contato·Privacidade·© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
CVE-2024-51378 — Exploit para RCE Pré-Autenticação no CyberPanel via Injeção de Comando | Kitploit
Ferramentas/GitHubGitHub/refr4g/cve-2024-51378
Geração de PayloadsAnálise de VulnerabilidadesExploraçãoExploração de Aplicações WebTestes de PenetraçãoComando e Controle
GitHubrefr4g/cve-2024-51378

CVE-2024-51378

Exploit para RCE Pré-Autenticação no CyberPanel via Injeção de Comando

Ver Repositório
2379há 1 anoRevisado pelo Kitploit

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →
Compartilhar

Vulnerabilidade de Injeção de Comandos no CyberPanel - CVE-2024-51378

Exploit para RCE (Execução Remota de Código) Pré-Autenticação no CyberPanel via Injeção de Comandos
Autor: Luka Petrovic (refr4g)
Data da Divulgação: Outubro de 2024

Visão Geral

Exploit de prova de conceito (PoC) para uma vulnerabilidade de injeção de comandos (CVE-2024-51378) no CyberPanel. Essa vulnerabilidade permite que atacantes não autenticados injetem e executem comandos arbitrários em servidores vulneráveis, enviando solicitações HTTP OPTIONS maliciosas para os endpoints /dns/getresetstatus e /ftp/getresetstatus, potencialmente levando ao comprometimento total do sistema.

Impacto

Um atacante com acesso de rede à interface do CyberPanel pode usar essa vulnerabilidade para obter controle total sobre o sistema afetado.

Detalhes do Exploit

  • Versões Vulneráveis: CyberPanel v2.3.5, v2.3.6, v.2.3.7 (antes do patch)
  • Método de Exploração: Injeção de comandos por meio de solicitações maliciosas aos endpoints /dns/getresetstatus e /ftp/getresetstatus do CyberPanel.
  • Requisitos: Acesso de rede à interface do CyberPanel.

Uso

  1. Clone o repositório:
    git clone https://github.com/refr4g/CVE-2024-51378.git
    
  2. Navegue até o diretório:
    cd CVE-2024-51378
    
  3. Execute o script, especificando a URL do alvo e o endpoint:
    python3 CVE-2024-51378.py <target_url> <endpoint>
    
    • target_url: A URL da instância do CyberPanel (ex.: http://target.com:8090).
    • endpoint: O endpoint vulnerável (/ftp/getresetstatus ou /dns/getresetstatus).

Exemplo

python3 CVE-2024-51378.py http://target.com:8090 /ftp/getresetstatus
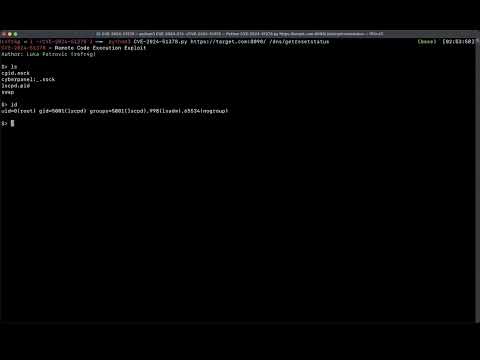
Vídeo do PoC

Vídeo do PoC

Aviso de Isenção de Responsabilidade

Este código é apenas para fins educacionais e deve ser usado somente em sistemas para os quais você tenha permissão explícita para testar.

Referências

  • Postagem de Blog Detalhada
  • NVD NIST
Baixar ferramenta