
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
BurpSuite-Asset_Discover — Extensão do Burp Suite para descobrir ativos a partir de respostas HTTP. | Kitploit
Ferramentas/GitHubGitHub/redhuntlabs/burpsuite-asset_discover
OSINT (Inteligência de Fontes Abertas)Coleta de InformaçõesSegurança Web
GitHubredhuntlabs/burpsuite-asset_discover

BurpSuite-Asset_Discover

Extensão do Burp Suite para descobrir ativos a partir de respostas HTTP.

Ver Repositório

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →
Compartilhar
2355210há 1 anoRevisado pelo Kitploit

Extensão BurpSuite - Asset Discover

Extensão do Burp Suite para descobrir ativos a partir de respostas HTTP usando varredura passiva. Consulte nosso blog Asset Discovery usando Burp Suite para mais detalhes.

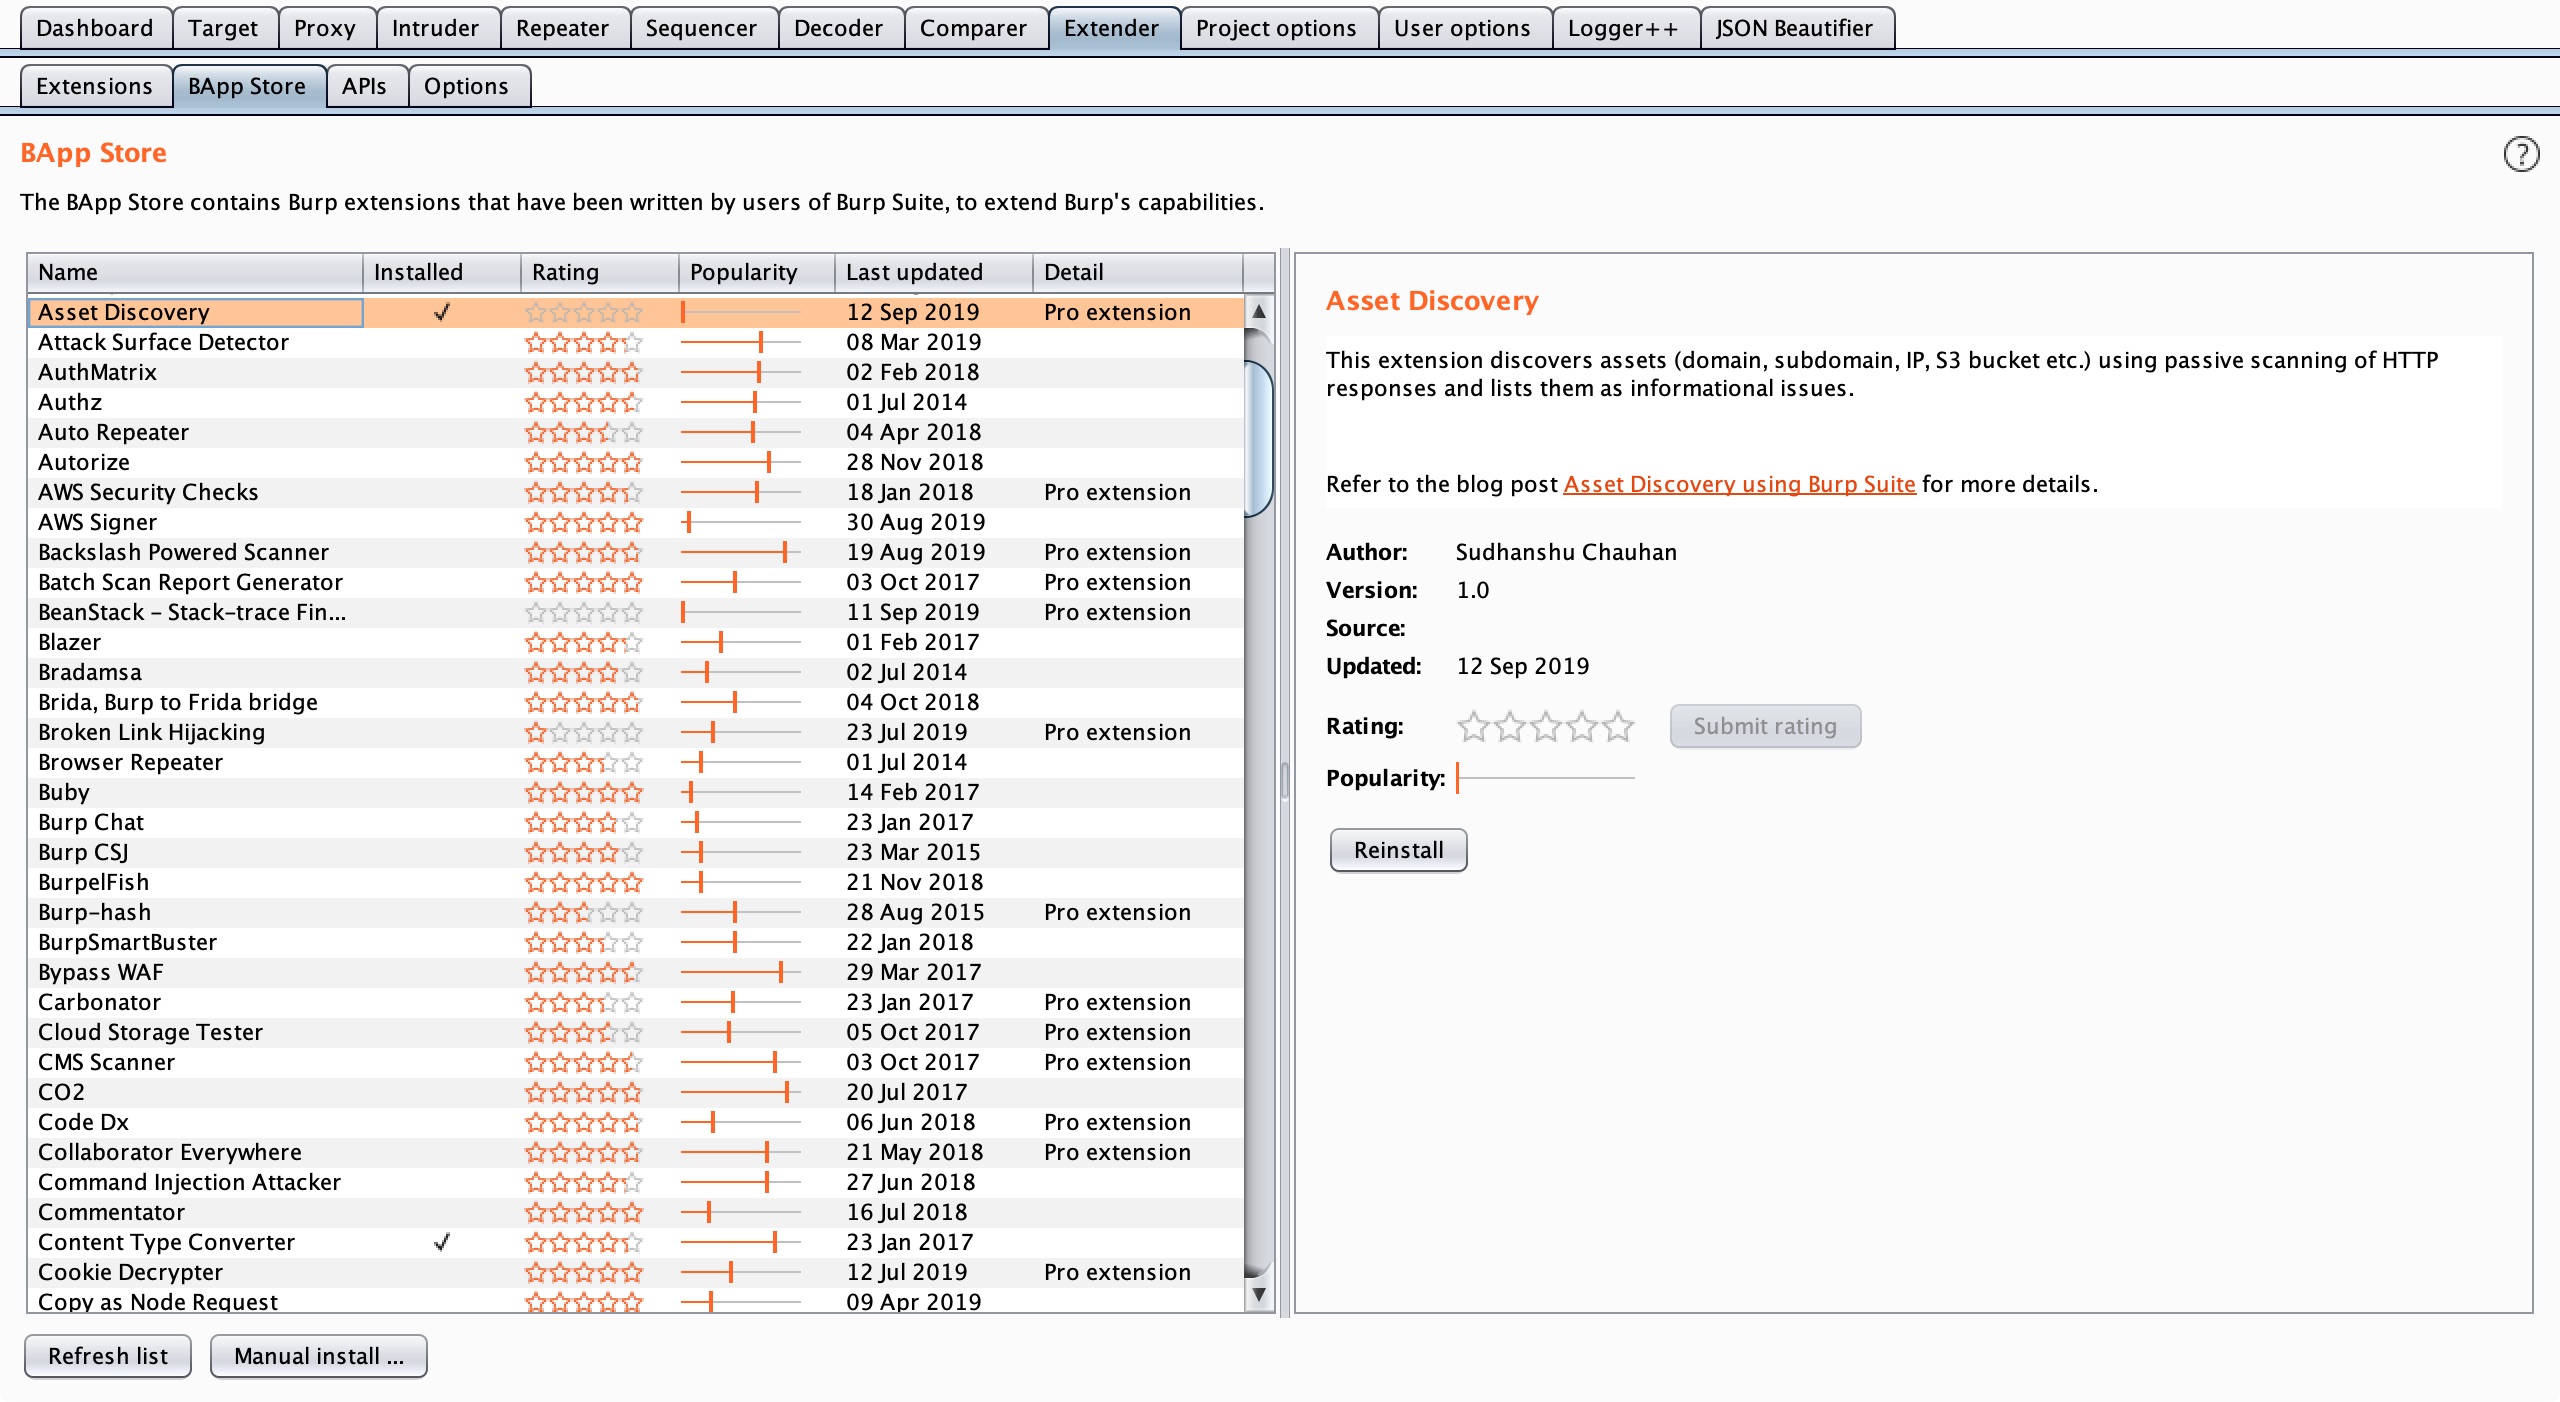
A extensão agora faz parte da BApp store e pode ser instalada diretamente do Burp Suite. https://portswigger.net/bappstore/d927f0065171485981d6eb49a860fc3e

Para saber mais sobre nossa plataforma de Gerenciamento de Superfície de Ataque, confira o NVADR.

Descrição

Analisa passivamente as respostas HTTP das URLs no escopo e identifica diferentes tipos de ativos, como domínio, subdomínio, IP, bucket S3, etc., e os lista como problemas informativos.

Configuração

  • Configure o ambiente Python fornecendo o arquivo jython.jar na aba 'Opções' em 'Extender' no Burp Suite.
  • Baixe a extensão.
  • Na aba 'Extensões' em 'Extender', selecione 'Adicionar'.
  • Altere o tipo de extensão para 'Python'.
  • Forneça o caminho do arquivo ‘Asset_Discover.py’ e clique em 'Avançar'.

Uso

  • Adicione uma URL ao 'Escopo' na aba 'Alvo'. A extensão começará a identificar ativos através da varredura passiva.

Requisitos

  • Jython 2.7.0
  • Burp Suite Pro v2.1

Créditos do Código

Uma grande parte do código base foi retirada das seguintes fontes:

  • OpenSecurityResearch CustomPassiveScanner
  • PortSwigger example-scanner-checks

Licença

O projeto está disponível sob licença MIT, veja o arquivo LICENSE.

Baixar ferramenta