 redhat-infosec/priority-intelligence-requirements-dev
Este guia descreve um processo para desenvolver Requisitos Prioritários de Inteligência de Ameaças Cibernéticas.

No cenário em rápida evolução da inteligência de ameaças cibernéticas (CTI), a formulação de Requisitos de Inteligência Prioritários (PIRs) se destaca como um componente crucial do seu programa de CTI e da fase de planejamento e direção do ciclo de inteligência. Como analista de inteligência de ameaças cibernéticas, você provavelmente conhece o desafio de equilibrar recursos limitados em equipes pequenas de CTI com a colossal tarefa de entregar informações relevantes e acionáveis aos tomadores de decisão e partes interessadas. Esse dilema muitas vezes deixa as equipes diante de uma escolha: adotar uma postura reativa, respondendo às ameaças emergentes conforme elas surgem, ou inclinar-se para prioridades de longo prazo mais proativas. A integração dos PIRs como princípio orientador ajudará seu programa a buscar prioridades estratégicas proativas com mais confiança, sem abandonar suas capacidades reativas. Essa abordagem não apenas aprimora funções tradicionais como pesquisa, investigação, análise e relatórios, mas também eleva práticas avançadas como a defesa informada por ameaças, incluindo caça a ameaças e engenharia de detecção. Neste post do blog, mergulhamos nesse processo fundamental enquanto desvendamos a importância dos PIRs na construção de uma função de CTI mais eficaz e estratégica, permitindo que sua equipe cause um impacto mais substancial dentro da sua organização.
O processo original da Red Hat era estruturado em torno de dois exercícios distintos de avaliação de riscos, um focado em fatores internos e o outro em fatores externos. Esses exercícios eram então combinados em um exercício de mapeamento, do qual derivávamos um conjunto coeso de PIRs. O objetivo era ambicioso: responder ao 'O quê', 'Quem' e 'Como' do cenário de ameaças. 'O quê' referia-se aos dados e à infraestrutura da nossa organização; 'Quem' abrangia descrições de alto nível dos atores de ameaças, como atores estatais, crime organizado ou hacktivistas; e 'Como' incluía parcialmente os tipos de vetores de acesso inicial.
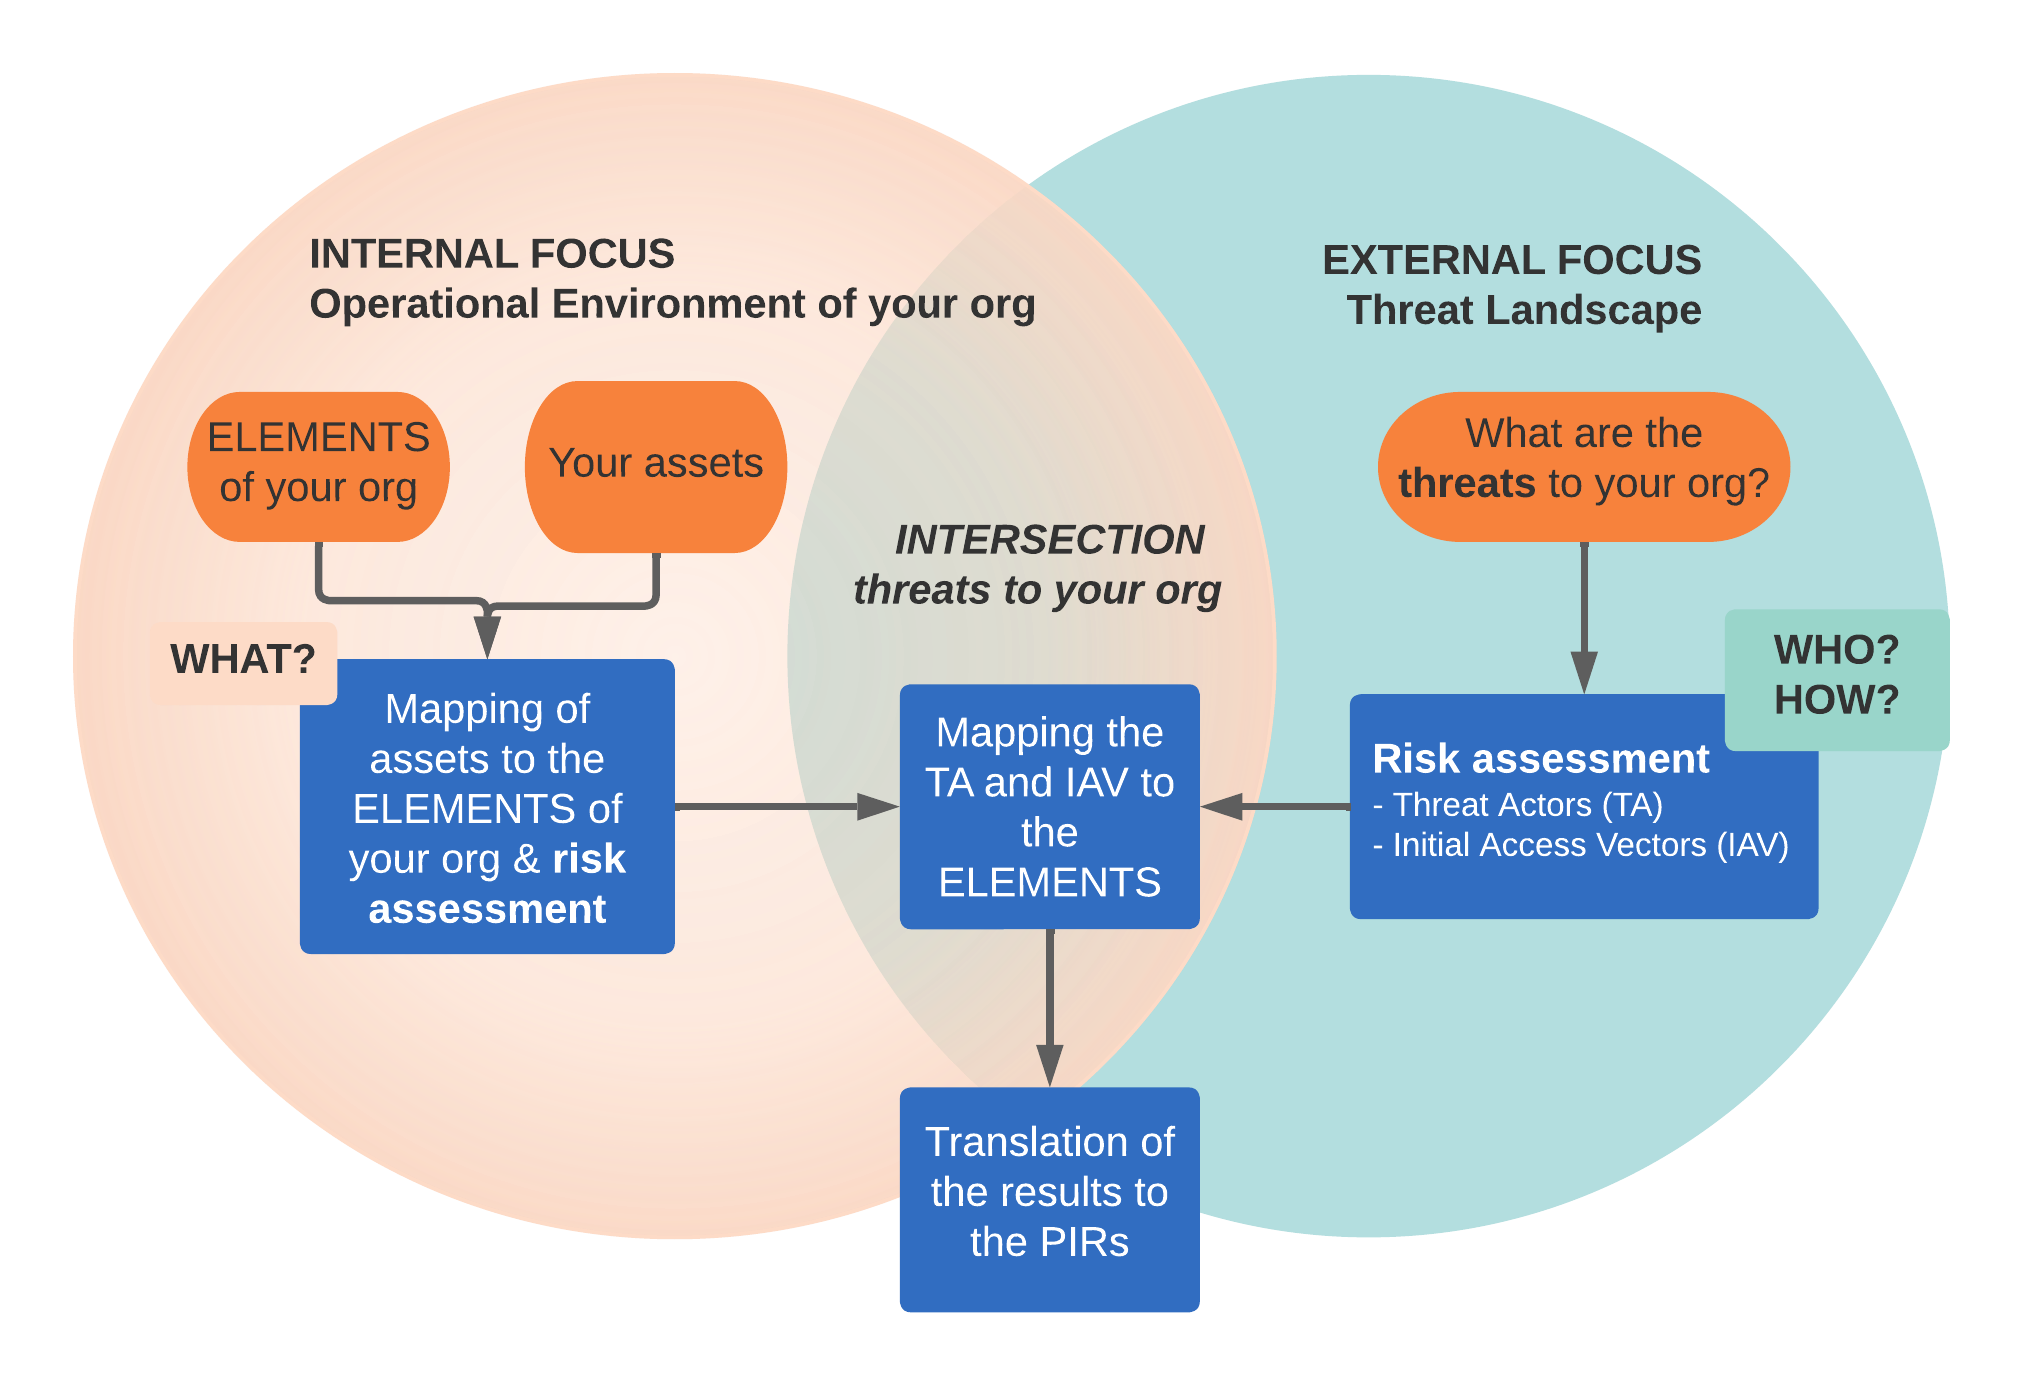
No papel, a categorização de atores de ameaça (TA) e os vetores de acesso inicial (IAV) apresentavam-se bem, oferecendo uma história aparentemente abrangente ao apresentar os PIRs às partes interessadas. No entanto, à medida que repetimos esse exercício em várias organizações, enfrentamos desafios significativos. O processo era trabalhoso, adicionando semanas de trabalho e dezenas de horas para a equipe, mas não gerava o valor esperado na operacionalização. Também descobrimos que a categorização genérica de atores de ameaça e vetores de acesso inicial não tinha a profundidade necessária para a operacionalização. O que faltava era uma granularidade mais fina, como Táticas, Técnicas e Procedimentos (TTPs), e a categorização associada do MITRE ATT&CK. Reconhecendo essa lacuna, mudamos nosso foco para aspectos que fornecessem insumos mais substanciais para a operacionalização dos PIRs.
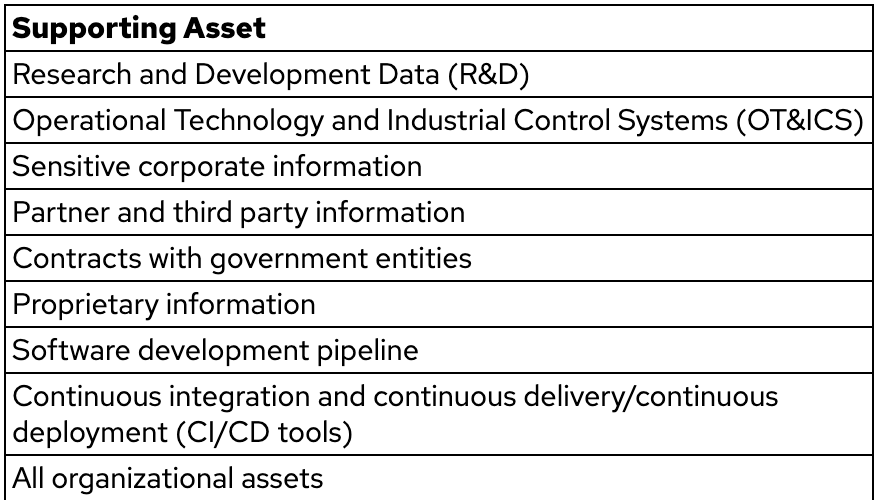
Este é um processo de cinco etapas: Etapa 1, identificação dos elementos organizacionais-chave a partir de documentos estratégicos; Etapa 2, mapeamento desses elementos para ativos de suporte; Etapa 3, vinculação dos elementos a tipos de operações adversariais usando uma classificação personalizada; Etapa 4, avaliação de riscos usando uma matriz de probabilidade/impacto para determinar a atratividade dos elementos para os atacantes; e, finalmente, Etapa 5, personalização dos PIRs em requisitos de inteligência acionáveis.
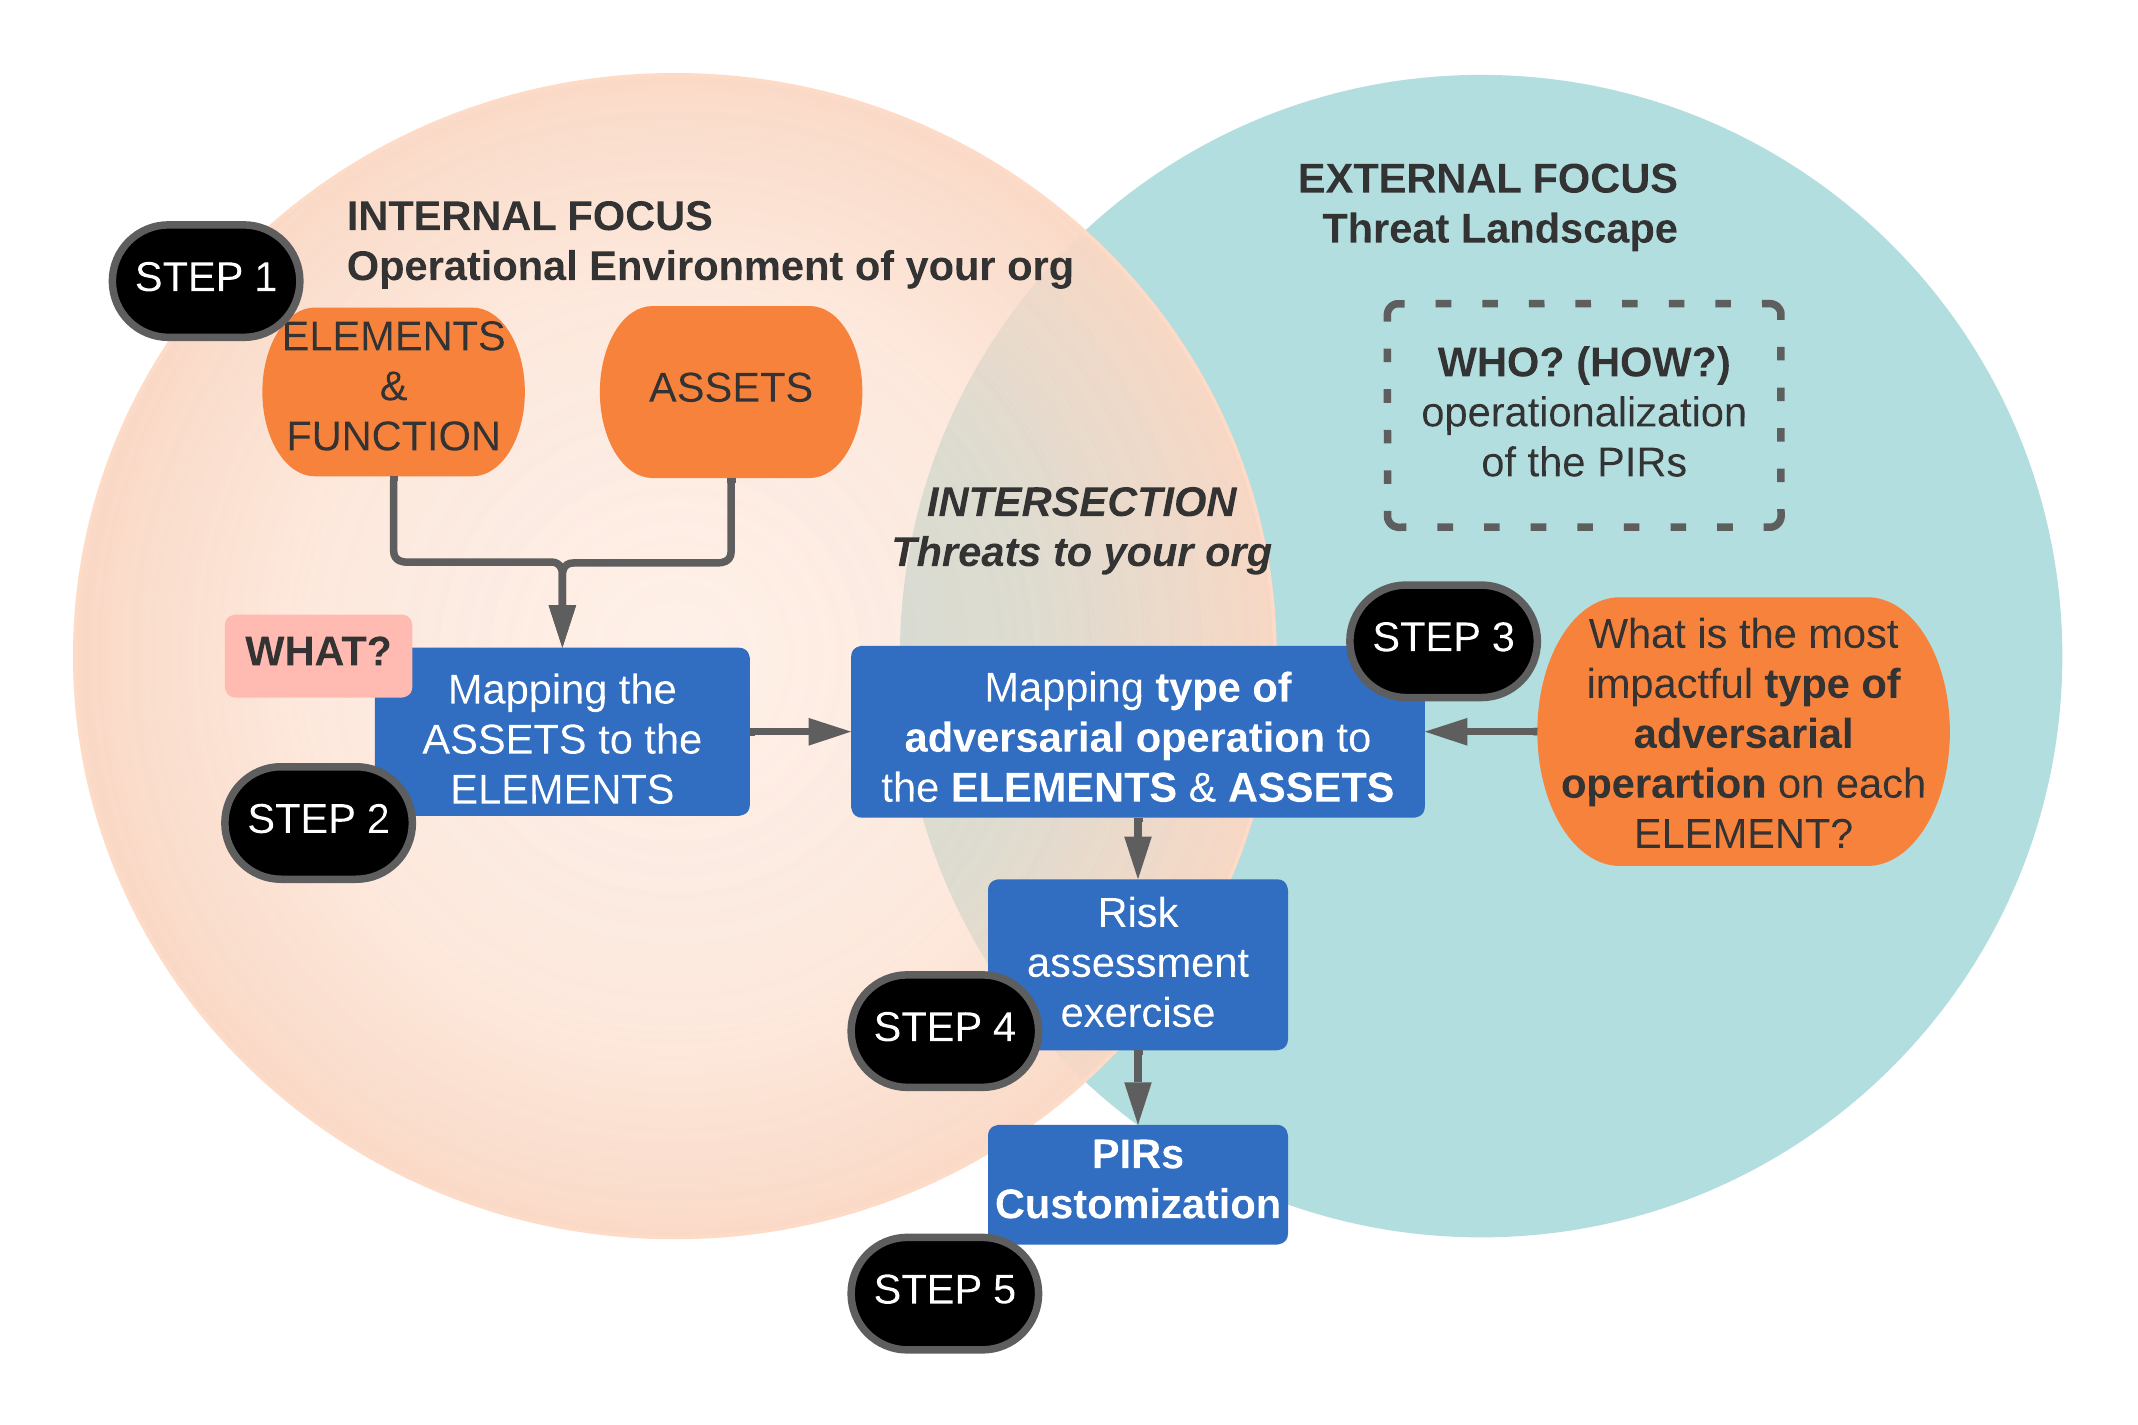
A etapa inicial envolve identificar os elementos centrais da sua organização. Esses elementos não estão diretamente relacionados à segurança da informação, mas são cruciais para definir a identidade da sua organização. Eles são derivados de documentos estratégicos de alto nível, como relatórios anuais, estratégias de negócios, comunicações da liderança sênior e até mesmo a seção 'Sobre' do seu site. Esses documentos contêm palavras-chave, tópicos ou frases curtas que resumem a estratégia, a missão e a visão da sua organização.
Perguntas que podem ajudar você a definir os ELEMENTOS da sua organização:
Esses elementos devem descrever a essência da sua organização, incluindo aspectos óbvios e sutis. Eles definem o que torna sua organização única, por que os clientes escolhem seus produtos ou serviços e o que a diferencia dos concorrentes. Isso também inclui dados valiosos como informações proprietárias, P&D, relacionamentos com parceiros e informações corporativas sensíveis.
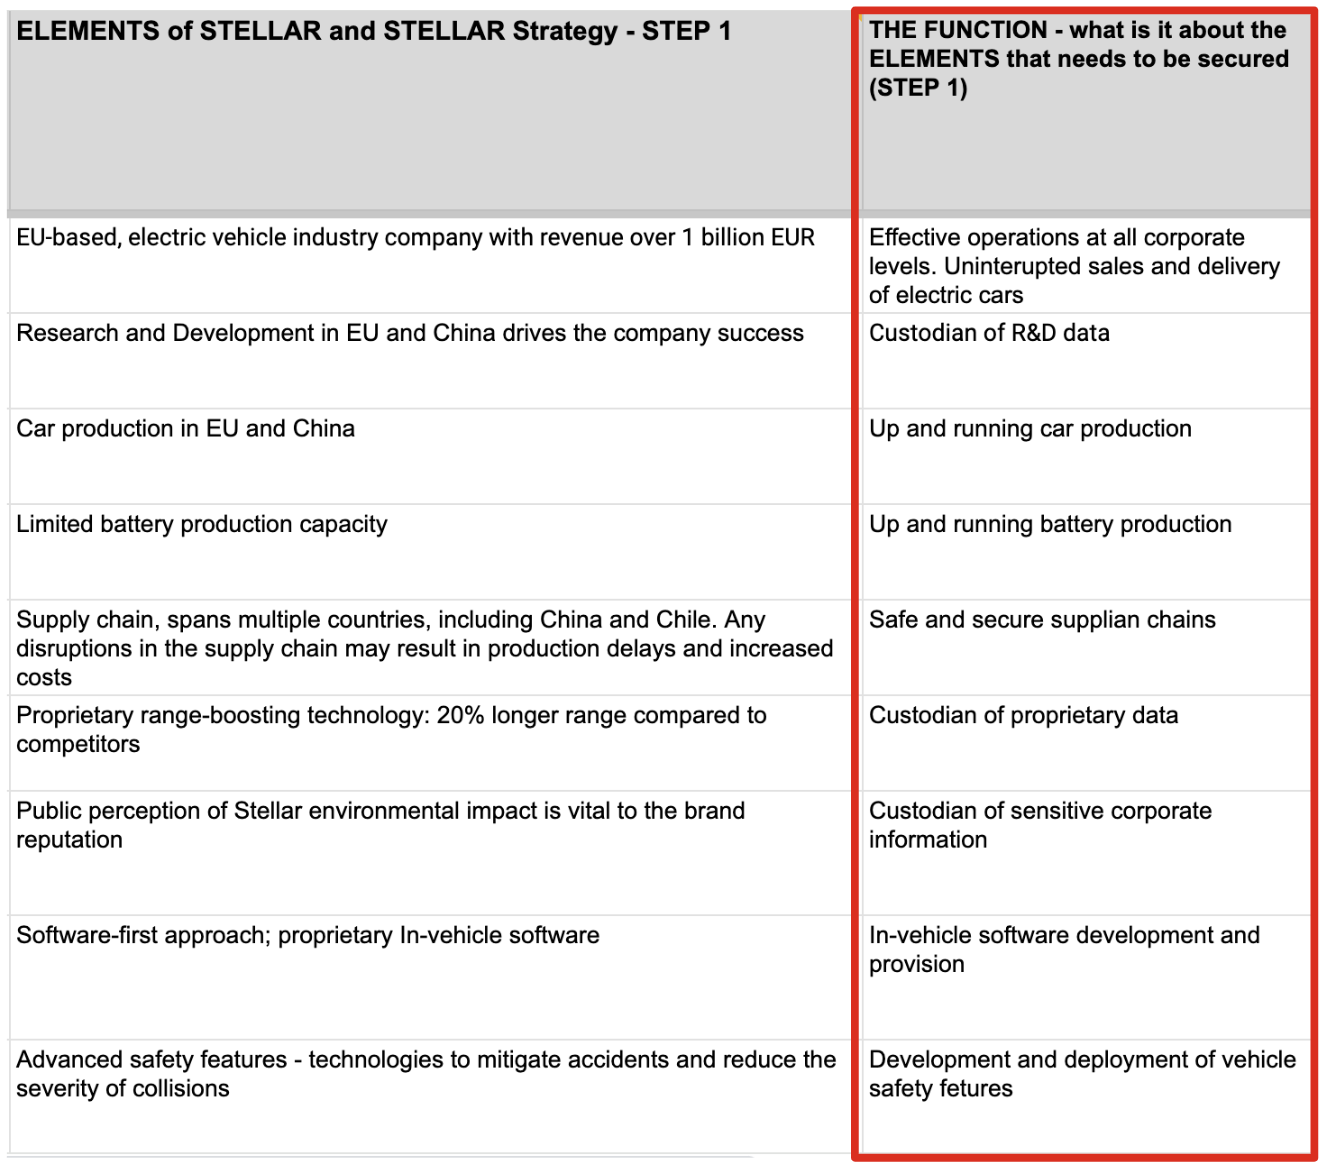
Exemplos de elementos para um produtor fictício de veículos elétricos, Stellar Electric[^1]:
SUB-PASSO: FUNÇÃO Vinculado a esses elementos está um sub-passo chamado 'Função.' Ele conecta os elementos de volta à segurança da informação, esclarecendo o que precisa ser protegido do ponto de vista da segurança da informação. Por exemplo, se um elemento é 'capacidade limitada de produção de baterias,' sua função pode ser garantir a produção contínua de baterias. Esse contexto ajuda a compreender o elemento sob uma perspectiva de segurança da informação e orienta o exercício subsequente de avaliação de riscos.
Resultado: Planilha listando os ELEMENTOS e a FUNÇÃO dos ELEMENTOS da sua organização