
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

··Feeds·Contato·Privacidade·© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
CVE-2023-41508 — CVE-2023-41508 - Uma senha embutida no Super Store Finder v3.6 permite que atacantes acessem o painel de administração. | Kitploit
Ferramentas/GitHubGitHub/redblueteam/cve-2023-41508
Escalada de PrivilégiosAnálise de VulnerabilidadesExploraçãoExploração de Aplicações WebAutenticaçãoConfiguração Incorreta
GitHubredblueteam/cve-2023-41508

CVE-2023-41508

CVE-2023-41508 - Uma senha embutida no Super Store Finder v3.6 permite que atacantes acessem o painel de administração.

Ver Repositório
113há 3 anosAinda não revisado

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →
Compartilhar

CVE-2023-41508

CVE-2023-41508 - Uma senha fixa (hard-coded) no Super Store Finder v3.6 permite que atacantes acessem o painel de administração.

Tipo de Vulnerabilidade

Controle de Acesso Incorreto

Fornecedor do Produto

Super Store Finder

Base de Código do Produto Afetado

Super Store Finder - Versão afetada 3.6 ou inferior. Corrigido na versão 3.7

Vetor CVSS v3.1 (Pontuação Base)

AV:N/AC:L/PR:N/UI:N/S:C/C:H/I:H/A:H (10.0)

Componente Afetado

Console de administração web afetado

Tipo de Ataque

Remoto

Impacto Negação de Serviço

true

Impacto Escalação de Privilégios

true

Impacto Execução de Código

true

Vetores de Ataque

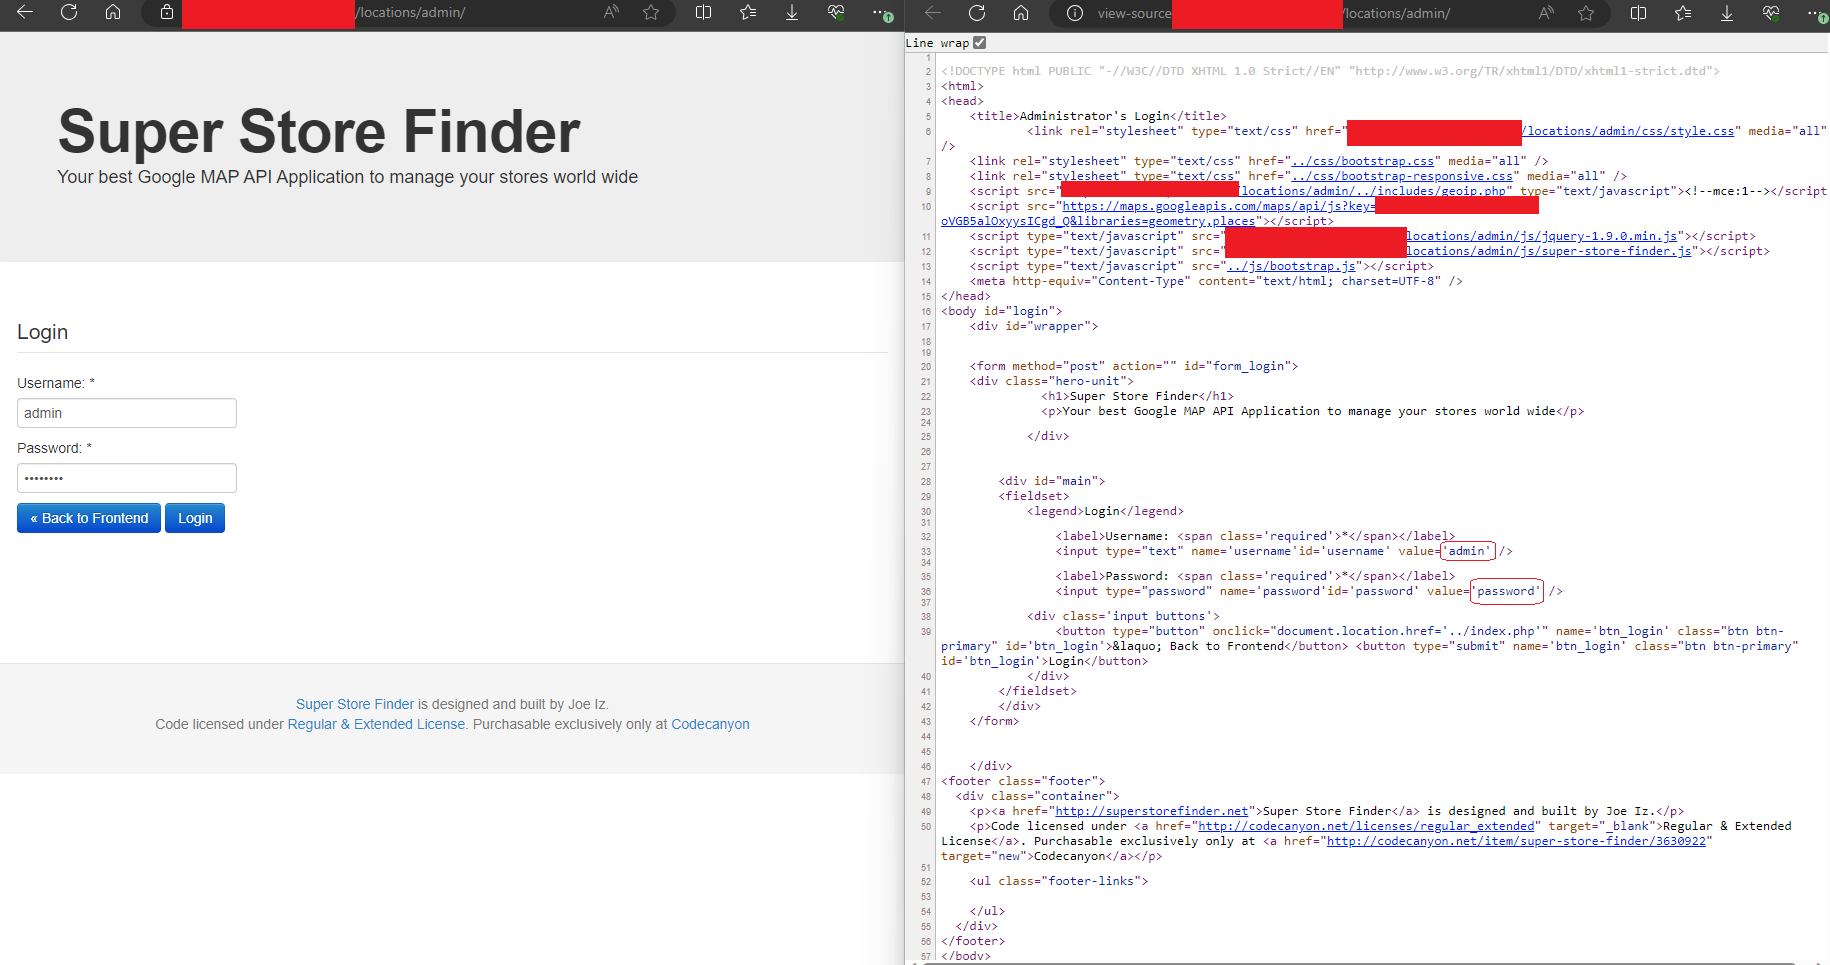
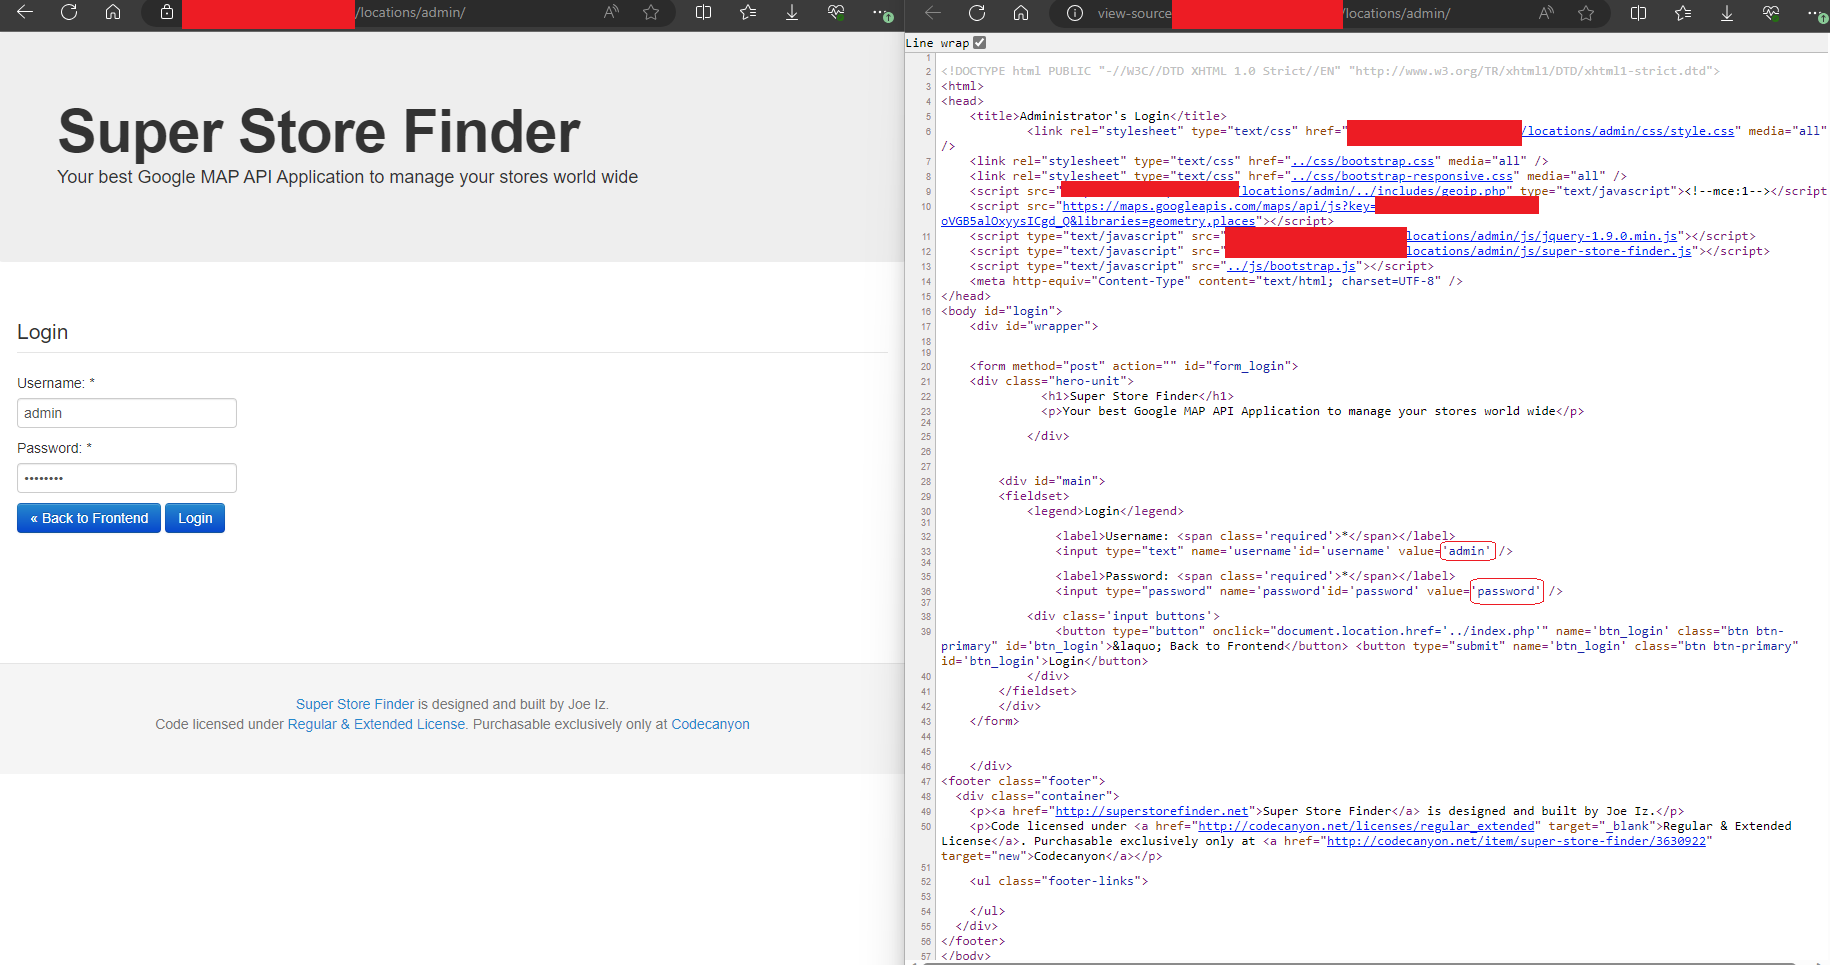
A senha de administrador padrão (admin/password) é codificada (hardcoded), anulando o propósito da autenticação. Além disso, o nome de usuário e a senha padrão do administrador não podem ser alterados.

Captura de tela da senha codificada (admin/password) Captura de tela do indicador de injeção SQL baseada em erro
Captura de tela da Prova de Conceito para injetar cross-site scripting (XSS) armazenado devido à ausência de validação de entrada no painel de administração Captura de tela da Prova de Conceito para extrair a tabela de usuários usando SQLMap

Captura de tela da Prova de Conceito para acionar cross-site scripting (XSS) armazenado Captura de tela da Prova de Conceito para extrair a tabela de usuários usando SQLMap

Notas de Patch

https://superstorefinder.net/support/forums/topic/super-store-finder-patch-notes/

Baixar ferramenta