
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

··Feeds·Contato·Privacidade·© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
GHOST — Firmware ESP32-S3 para captura autônoma de handshake WPA/WPA2 e testes de desautenticação via interface TFT, com download de pcap através de ponto de acesso WiFi. | Kitploit
Ferramentas/GitHubGitHub/razkom/ghost
Segurança de Sistemas EmbarcadosAuditoria de Wi-FiSegurança Sem FioTestes de PenetraçãoSegurança de Hardware e IoTAprendizado e Educação
GitHubrazkom/ghost

GHOST

Firmware ESP32-S3 para captura autônoma de handshake WPA/WPA2 e testes de desautenticação via interface TFT, com download de pcap através de ponto de acesso WiFi.

Ver Repositório
27118há 5 mesesRevisado pelo Kitploit

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →
Compartilhar

GHOST

Ferramenta Geral de Observação e Segurança (General Hacking & Observation Security Tool)
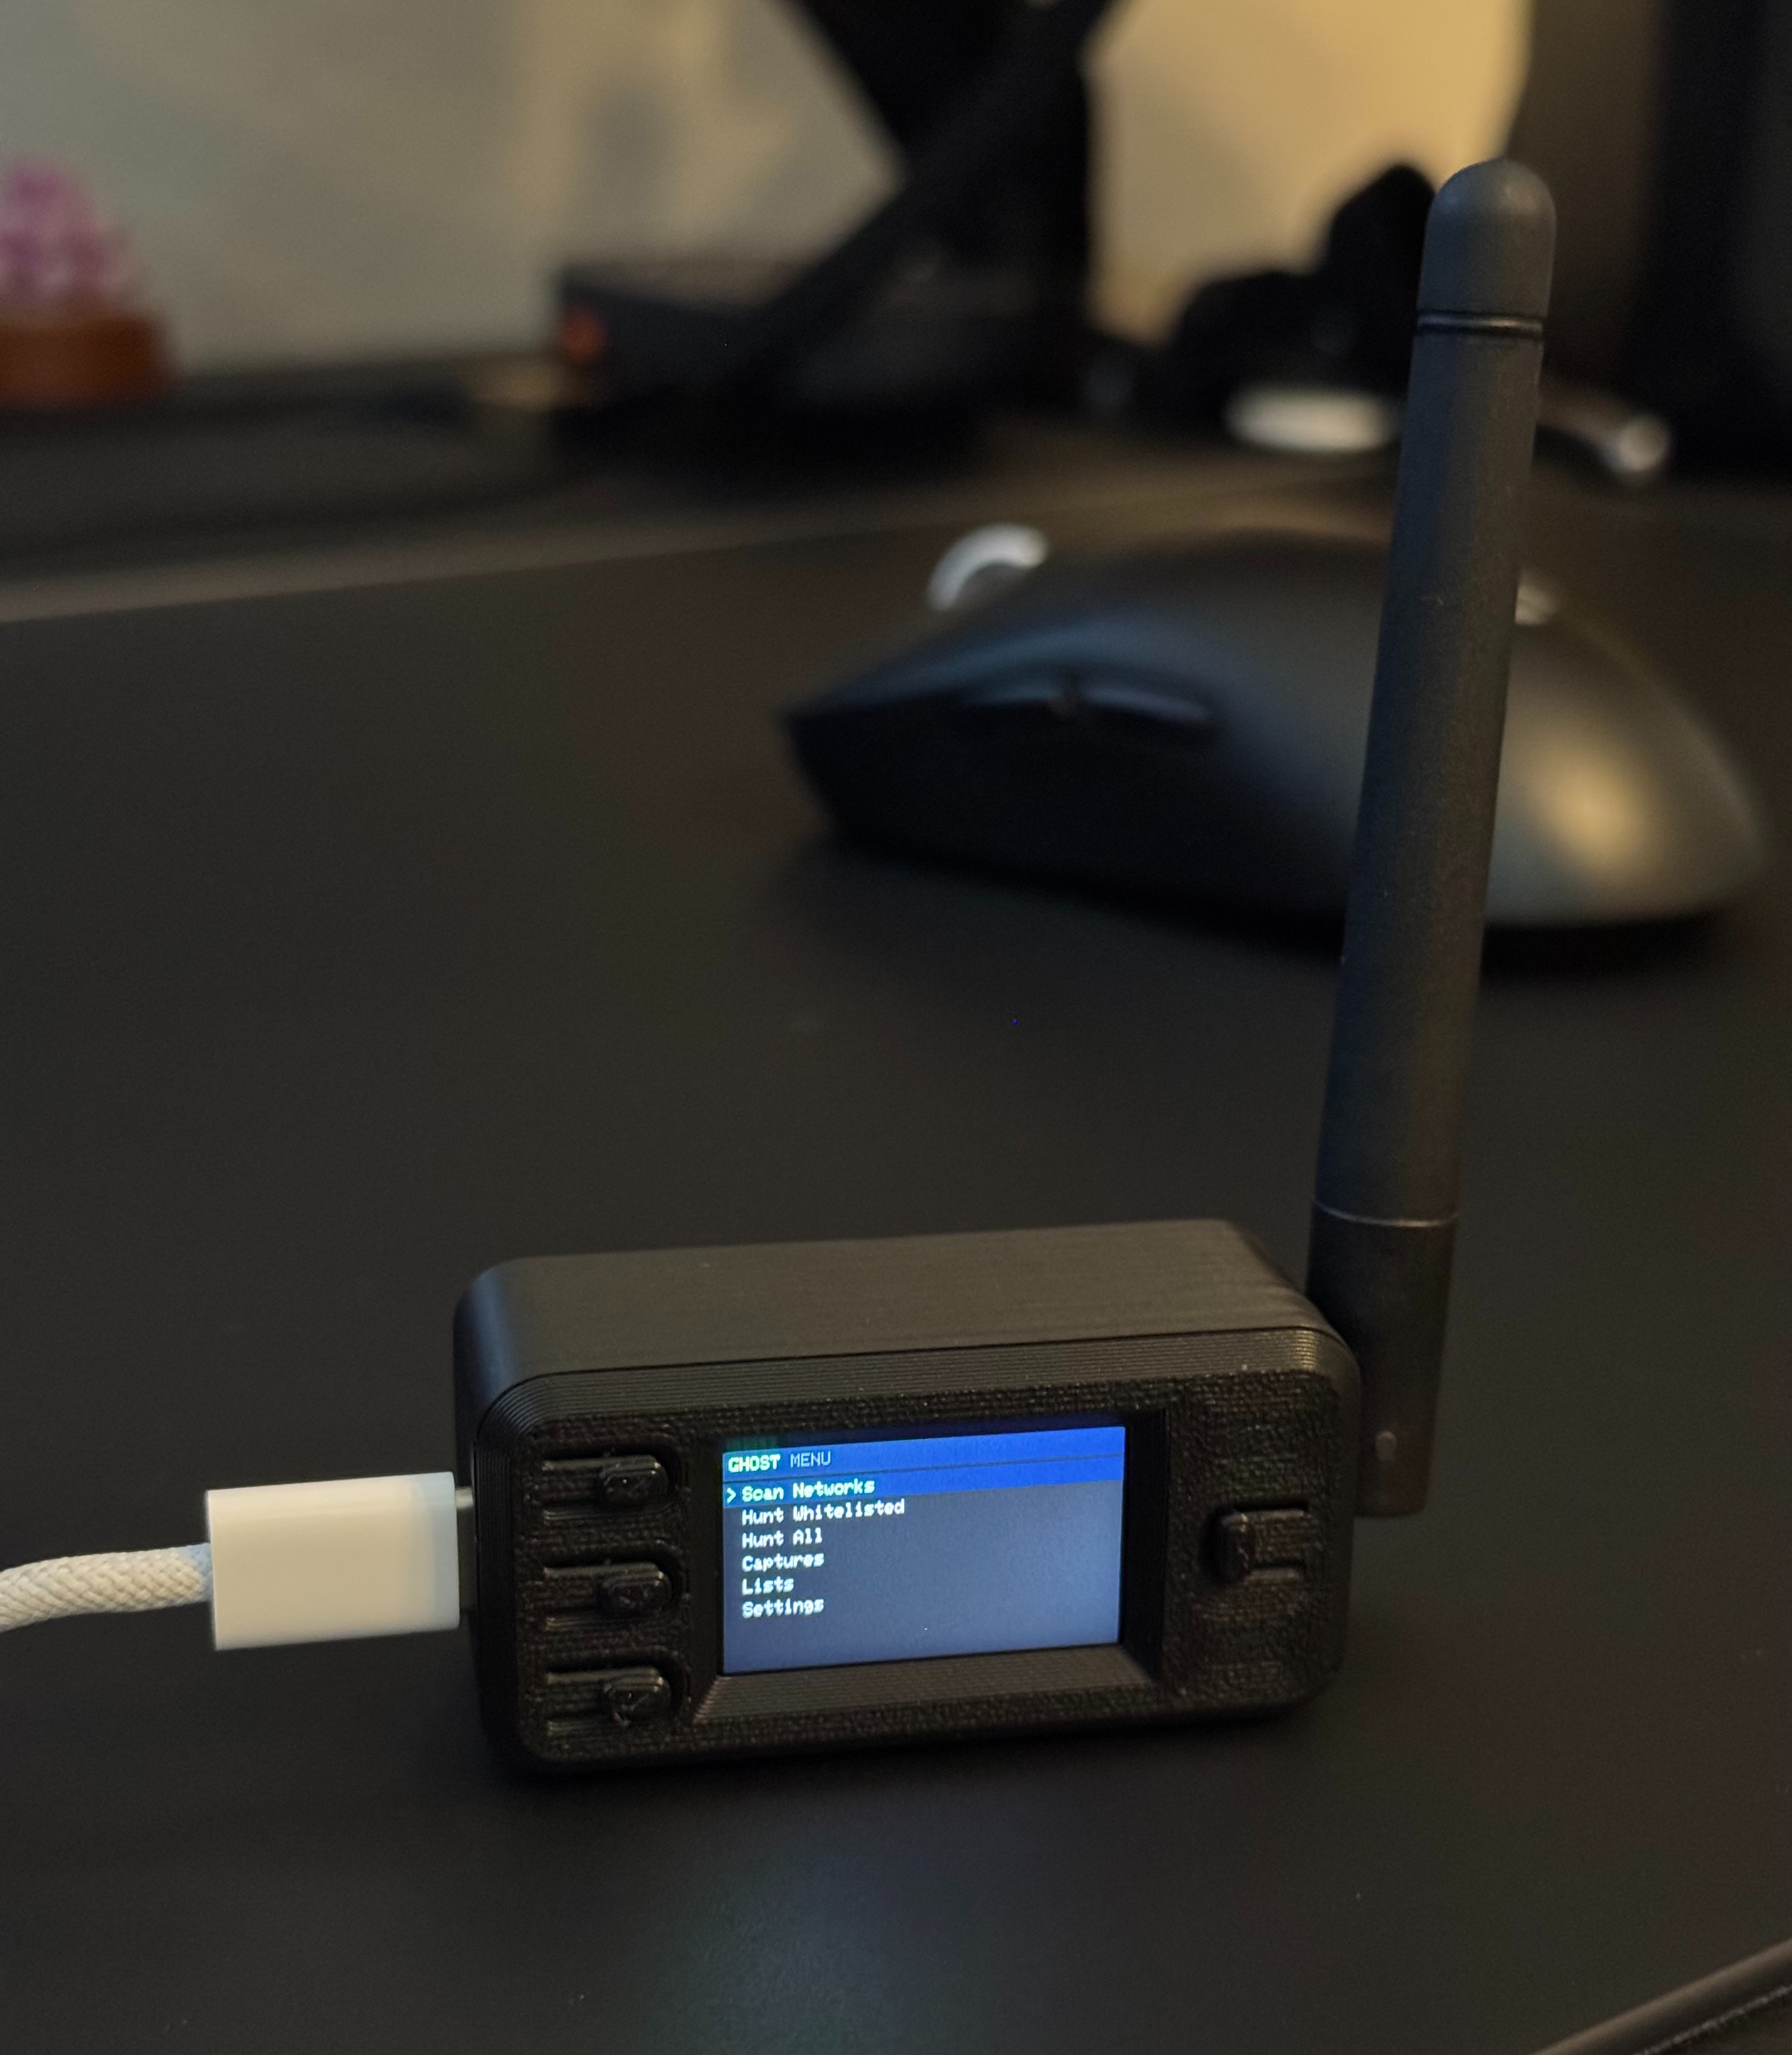
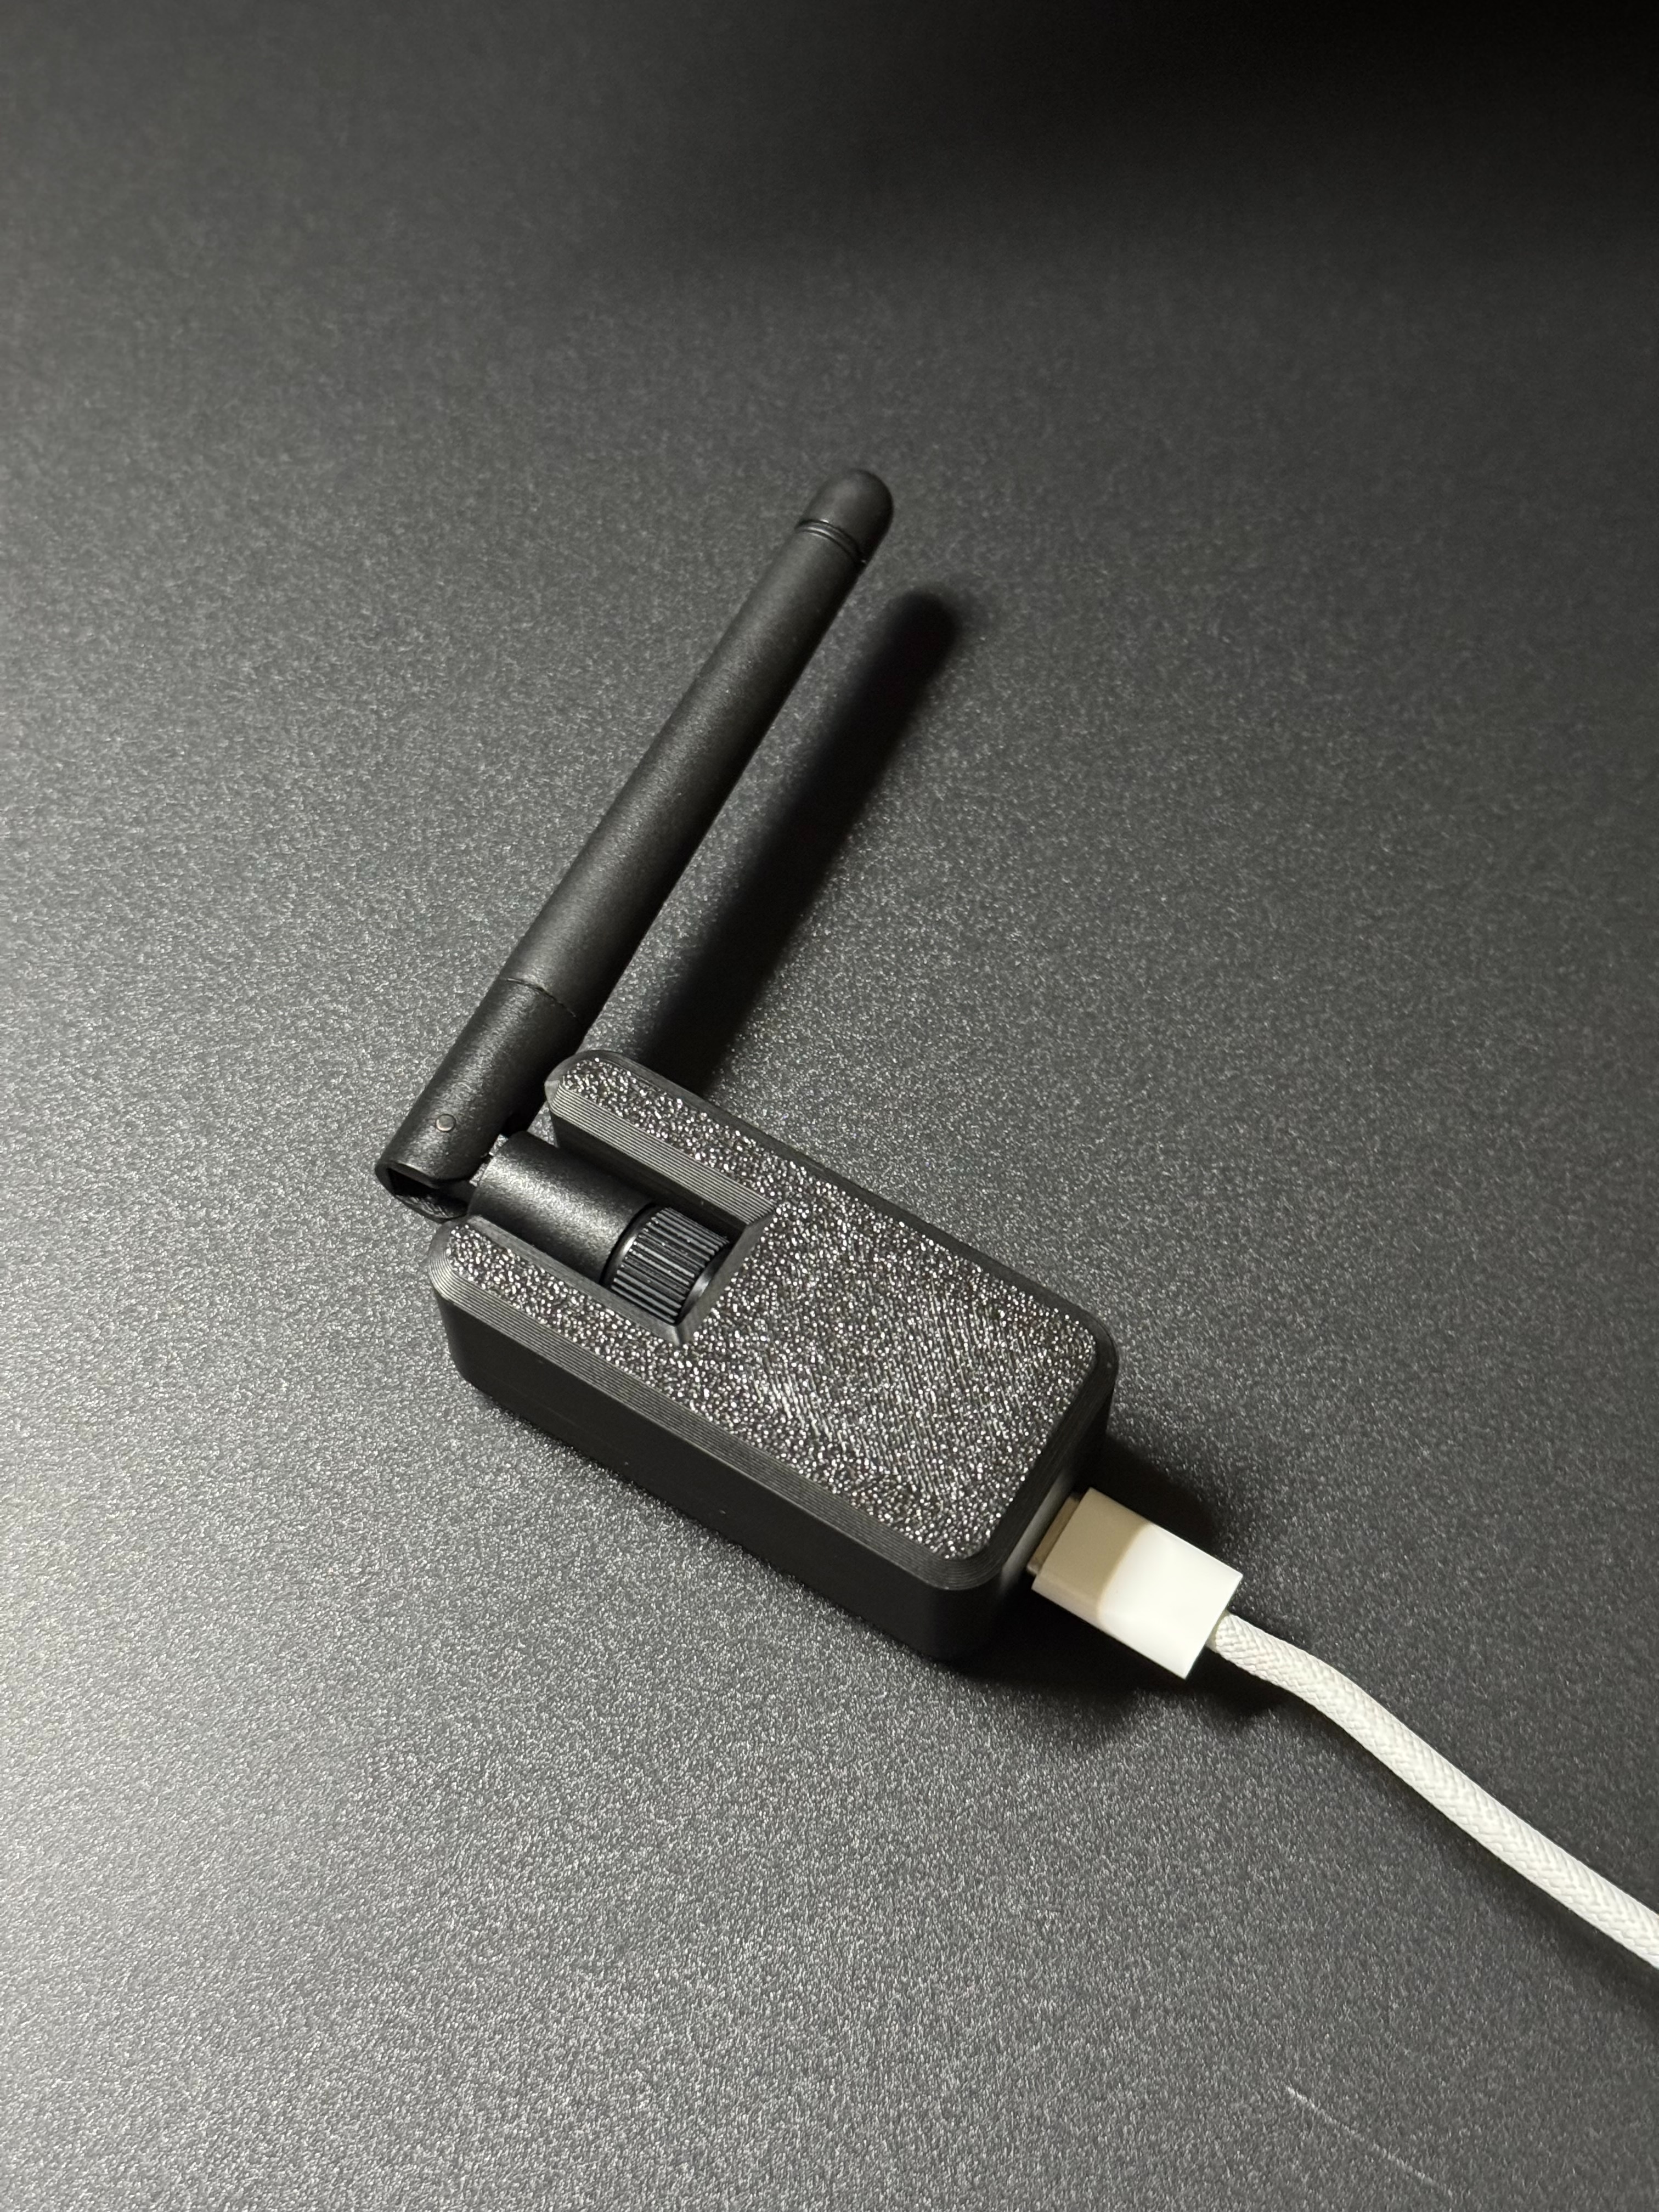
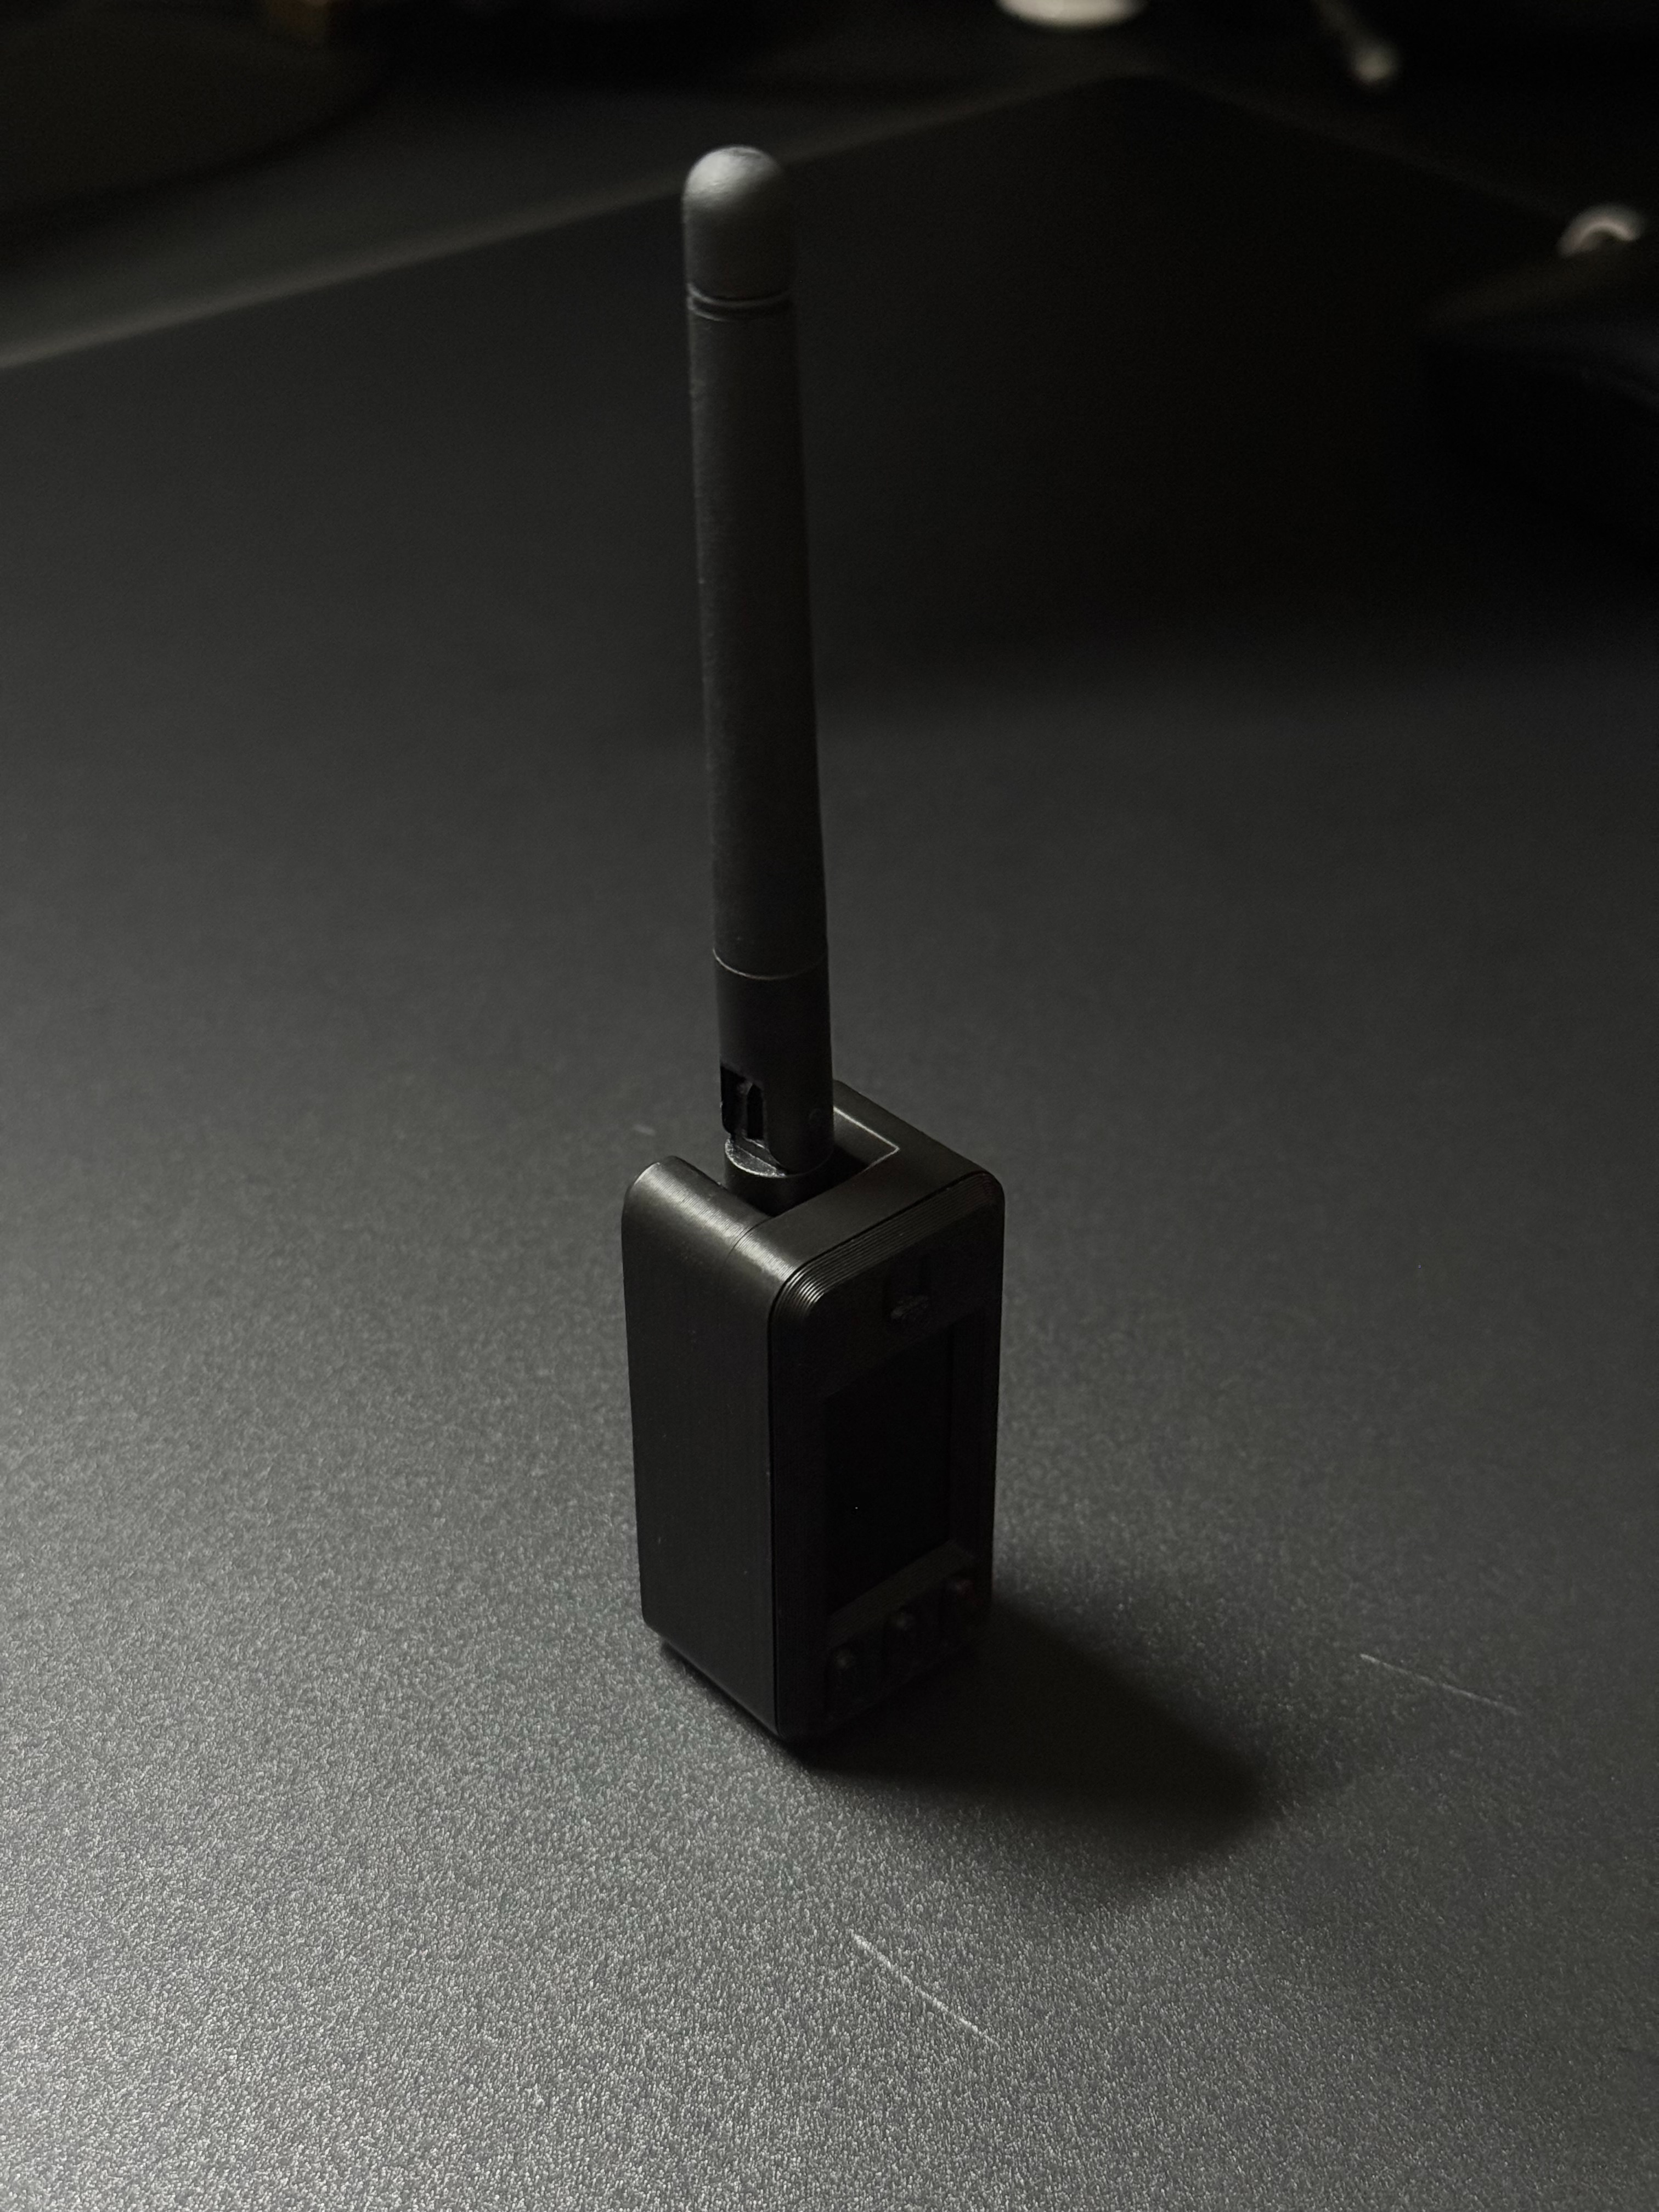
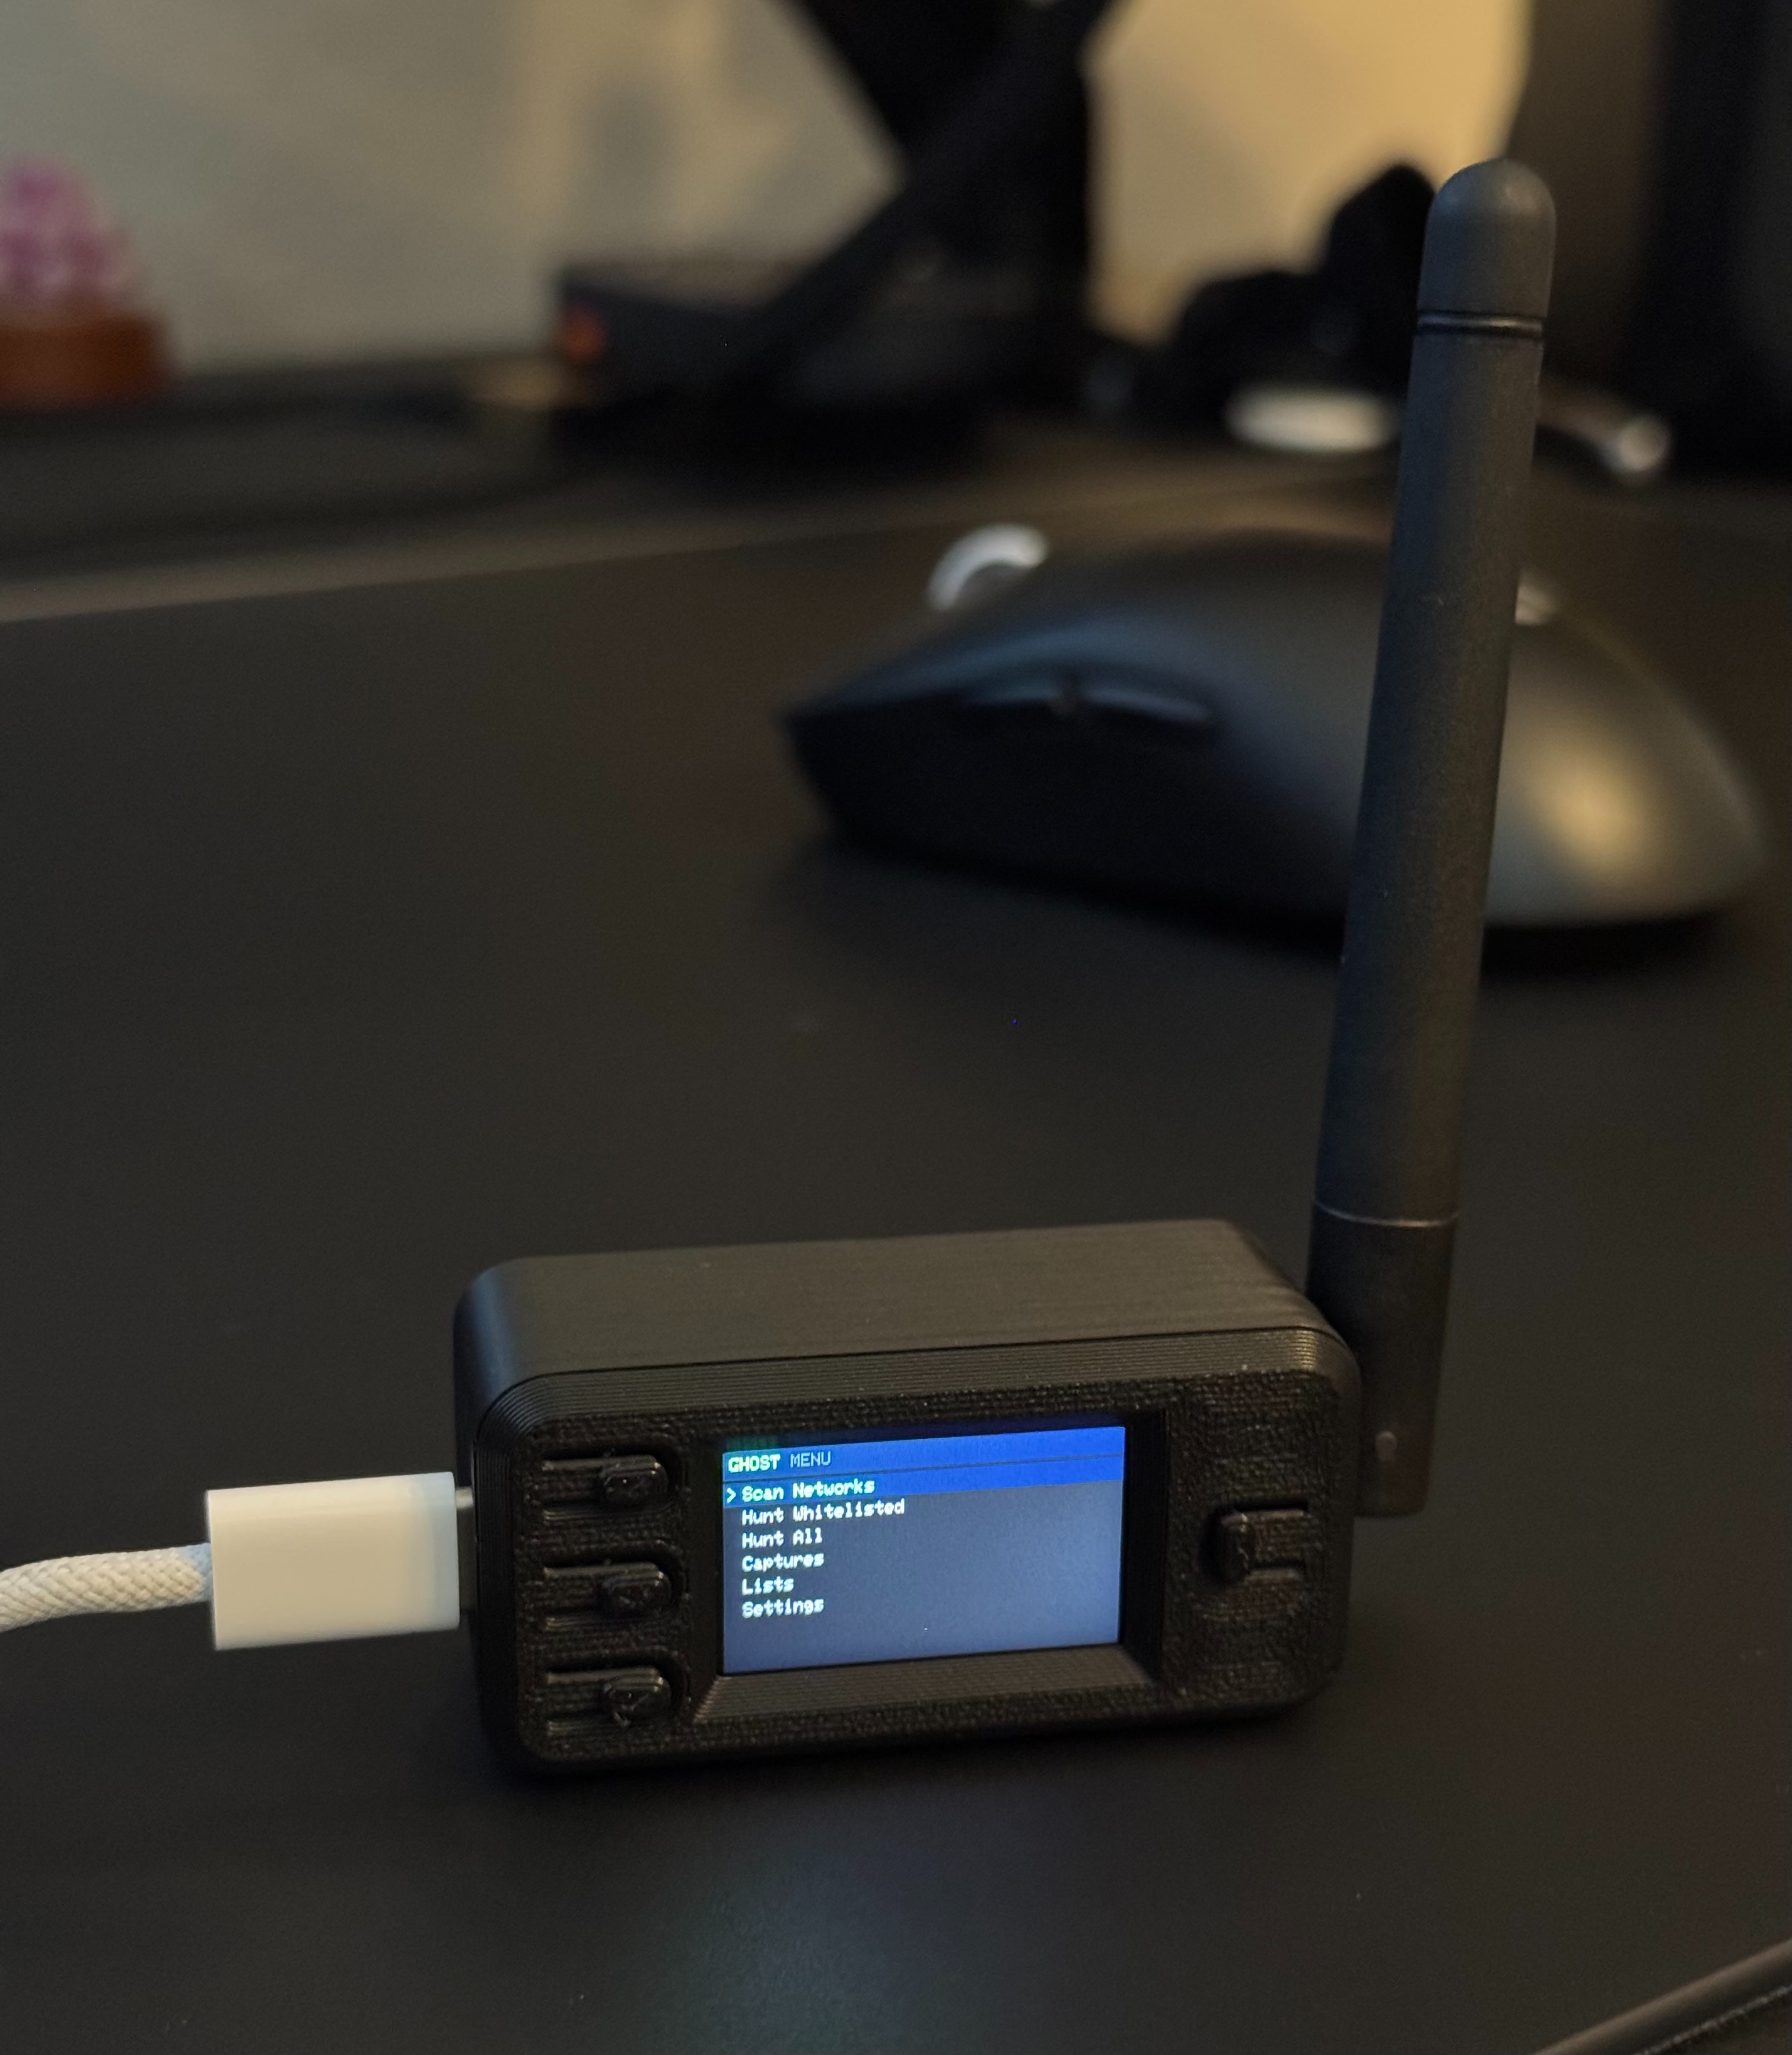
GHOST — main view

GHOST — back view    GHOST — standing

Firmware autônomo de captura de handshake WPA/WPA2 para o Adafruit ESP32-S3 Reverse TFT Feather: com TFT colorido de 240×135 e três botões integrados — sem necessidade de aplicativo de celular ou navegador para uso normal. As capturas são salvas como .pcap no LittleFS; Captures → Download AP cria uma pequena rede WiFi para você listar e baixar arquivos em outro dispositivo.

SOMENTE PARA TESTES EDUCACIONAIS E AUTORIZADOS. Use apenas em redes que você possua ou sobre as quais tenha permissão explícita para testar.


O que faz

Em um alvo autorizado, o firmware pode enviar quadros de desautenticação, capturar o handshake WPA de 4 vias conforme os clientes se reconectam e armazenar o resultado na memória flash. A interface é totalmente no TFT; a interface web de download só roda quando você inicia o Download AP a partir de Captures.


Recursos

  • Interface autônoma — menus no TFT; Cima / Selecionar / Baixo (além do reset da placa, quando necessário)
  • Scan — navegue pelas redes; por rede, Attack, +WL, +BL ou voltar
  • Hunt Whitelisted — percorre a whitelist em ordem
  • Hunt All — todas as redes visíveis exceto as bloqueadas (ignora redes abertas quando aplicável)
  • Whitelist & Blacklist — listas persistentes
  • Captures — lista arquivos .pcap, limpa o armazenamento ou inicia o Download AP
  • Antifingerprint básico — randomização opcional do MAC da STA (na inicialização e/ou a cada ataque, além de renovação manual), jitter de ±20–30% no espaçamento dos deauths, códigos de motivo de deauth randomizados (1/2/3/4/8 em vez de fixo) e SSID/senha do Download AP específicos por dispositivo, armazenados em Preferences (editáveis ou re-randomizados em Settings)
  • Settings — limites de tempo e de hunt (acima), além de todas as opções de antifingerprint e credenciais do AP; as alterações são salvas automaticamente na flash (debounce curto; flush ao sair de Settings)
  • NeoPixel de status no Feather

Hardware

Lista de peças

PeçaAdafruitPreço (aproximado)
Adafruit ESP32-S3 Reverse TFT com Antena w.FLProduct 6303Ver loja
Adaptador RP-SMA para w.FL / MHF3 / IPEX3Product 5444$2.95
Antena Dipolo Articulada 2.4GHz com RP-SMA — 2dBiProduct 944$7.95

A placa w.FL usa um caminho externo de 2.4 GHz: w.FL / IPEX3 (não u.FL) → pigtail RP-SMA → dipolo (guia do Feather).

Você precisa de um cabo USB-C para alimentação e gravação.

Alimentação (bateria não é necessária): Você pode alimentar a placa via USB-C (carregador, notebook ou celular com cabo adequado/OTG). Uma LiPoly no JST é opcional; esta montagem geralmente a omite após a modificação da placa abaixo.

Modificação na placa (antena externa)

Remova dois conectores through-hole no lado dos componentes para dar espaço ao invólucro / roteamento: o conector JST-PH da bateria (próximo ao USB-C) e o conector STEMMA QT / JST-SH I²C (no meio da placa). Dessolde com cuidado.
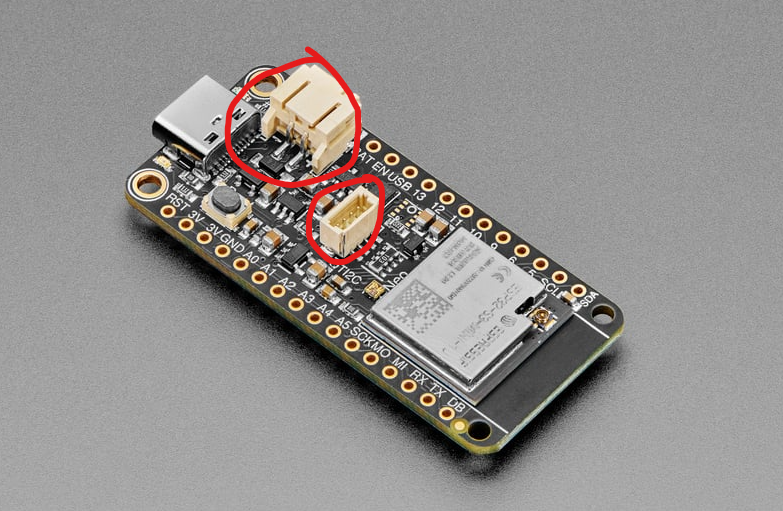
Modificação na placa — remova o JST da bateria e o conector STEMMA QT circulados

Pinos

Sem fiação extra; os padrões estão em config_s3.h.


Configuração do software

1. Arduino IDE

arduino.cc — a versão 2.x é suficiente.

2. Pacote de placas ESP32

  1. File → Preferences → Additional Boards Manager URLs:

    https://raw.githubusercontent.com/espressif/arduino-esp32/gh-pages/package_esp32_index.json
    
  2. Tools → Board → Boards Manager → instale esp32 da Espressif (3.x, com suporte a ESP32-S3).

3. Seleção da placa

  • Adafruit ESP32-S3 Reverse TFT Feather (o nome pode variar um pouco conforme a versão do core)
  • Porta correta; habilite USB CDC On Boot se a gravação falhar (conforme a Adafruit)

4. Patch para quadros deauth (linker)

A pilha WiFi do ESP32 bloqueia quadros deauth brutos, a menos que o firmware possa sobrescrever ieee80211_raw_frame_sanity_check (implementado em GHOST_TFT.ino). O linker deve permitir que esse símbolo sobrescreva a cópia do SDK — adicione -zmuldefs a compiler.c.elf.libs no seu platform.txt instalado (a mesma alteração usada em muitos sketches ESP32 de "quadros brutos"):

Encontre o platform.txt:

Windows: C:\Users\<USERNAME>\AppData\Local\Arduino15\packages\esp32\hardware\esp32\<VERSION>\platform.txt
Mac:     ~/Library/Arduino15/packages/esp32/hardware/esp32/<VERSION>/platform.txt
Linux:   ~/.arduino15/packages/esp32/hardware/esp32/<VERSION>/platform.txt

Altere:

compiler.c.elf.libs="@{compiler.sdk.path}/flags/ld_libs"

para:

compiler.c.elf.libs="@{compiler.sdk.path}/flags/ld_libs" -zmuldefs

Salve e reinicie o Arduino IDE.

5. Abra o sketch e grave

  1. Abra GHOST_TFT.ino (mantenha todos os arquivos .h na mesma pasta).
  2. Upload. Use BOOT / reset se o bootloader ROM for necessário.

O nome da pasta do sketch deve corresponder ao nome do arquivo .ino (neste repositório: GHOST_TFT / GHOST_TFT.ino).


Uso

Menu principal

  • Scan Networks — escolha Attack, +WL, +BL ou voltar
  • Hunt Whitelisted / Hunt All
  • Captures — o Download AP inicia um AP WiFi usando o SSID e a senha de Settings (randomizados no primeiro boot e depois armazenados em Preferences)
  • Lists — edite as entradas da whitelist / blacklist
  • Settings — tempo de ataque, opções de antifingerprint, SSID/senha do Download AP (as alterações são salvas automaticamente após um curto atraso, ou ao sair de Settings). Edição de SSID/senha: cursor destacado no caractere atual; toque em Select (solte) para a próxima posição; segure Select (~1s, configurável como SELECT_LONG_PRESS_MS em config_s3.h) para concluir

Download AP

Em Captures, inicie o Download AP, conecte-se a esse SSID em outro dispositivo (a senha aparece no TFT e em Settings), abra o IP exibido (geralmente http://192.168.4.1), baixe os arquivos .pcap e depois pare o AP com Select.


Estrutura do projeto

GHOST_TFT/
├── assets/
│   └── logo.svg
├── docs/images/
├── GHOST_TFT.ino
├── config_s3.h
├── types.h
├── display.h
├── input.h
├── storage.h
├── attack.h
├── download_server.h
└── logo.h

Limitações

  • Somente 2.4 GHz — clientes em 5 GHz podem se reconectar fora da banda.
  • PMF / WPA3 — o deauth pode ser ignorado quando os quadros de gerenciamento são protegidos.
  • Um único rádio — o AP de download só roda quando você o inicia em Captures.
  • Flash — o tamanho do LittleFS limita quantas capturas grandes você pode manter.

Solução de problemas

Baixar ferramenta