
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

··Feeds·Contato·Privacidade·© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
CVE-2025-5777 — Exploit em Python para o vazamento de memória CVE-2025-5777 (CitrixBleed 2) no Citrix NetScaler. Envia requisições POST malformadas para vazar ~127 bytes de RAM por requisição, extraindo tokens de sessão, credenciais e outros dados sensíveis da memória não inicializada. | Kitploit
Ferramentas/GitHubGitHub/rashedhasan090/cve-2025-5777
Análise de VulnerabilidadesExploraçãoExploração de Aplicações WebColeta de InformaçõesTestes de Penetração
GitHubrashedhasan090/cve-2025-5777

CVE-2025-5777

Exploit em Python para o vazamento de memória CVE-2025-5777 (CitrixBleed 2) no Citrix NetScaler. Envia requisições POST malformadas para vazar ~127 bytes de RAM por requisição, extraindo tokens de sessão, credenciais e outros dados sensíveis da memória não inicializada.

Ver Repositório
8há 10 mesesAinda não revisado

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →
Compartilhar

CVE-2025-5777 Exploit de Vazamento de Memória do Citrix NetScaler

[!WARNING] Este script destina-se apenas a fins educacionais e de pesquisa. Não o utilize contra sistemas sem permissão explícita. Acesso ou teste não autorizado é ilegal e antiético. Leia o AVISO LEGAL completo antes de usar este script.

Visão Geral

Este projeto demonstra uma vulnerabilidade de vazamento de memória (CVE-2025-5777) encontrada em appliances Citrix NetScaler. A vulnerabilidade resulta do tratamento inadequado de memória não inicializada ao analisar dados POST malformados, particularmente o parâmetro login. É amplamente conhecida como CitrixBleed 2 devido à sua forte semelhança com a infame CVE-2023-4966 (CitrixBleed original) que foi amplamente explorada em 2023

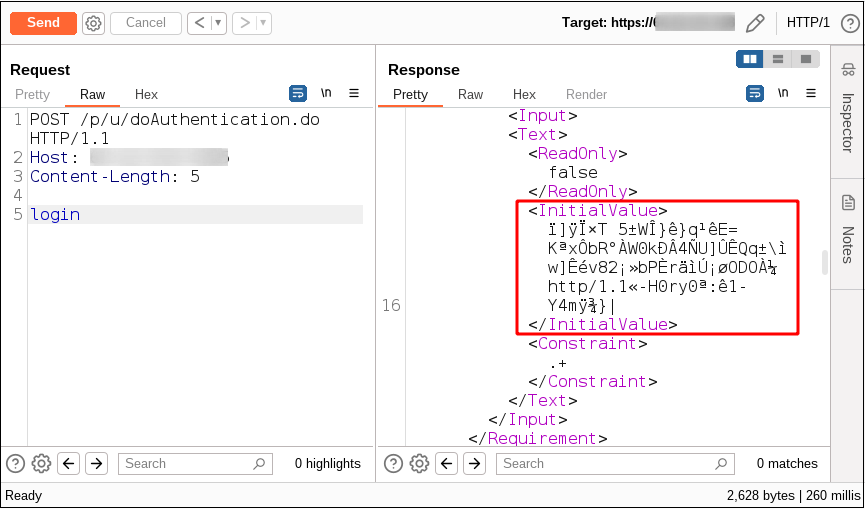
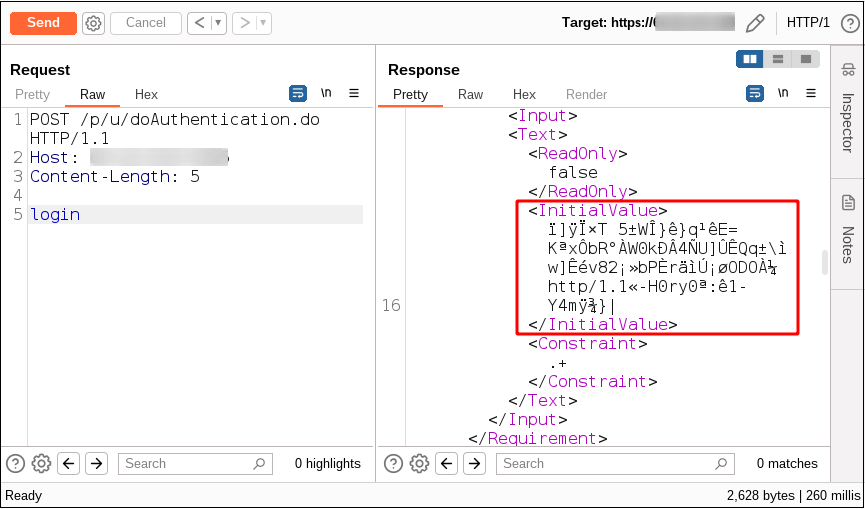
Quando o campo login é incluído sem um sinal de igual ou valor, uma porção de memória de pilha não inicializada é retornada dentro da tag <InitialValue> na resposta XML.
2025-07-08_23-17

Dados vazados: Cada requisição HTTP pode vazar aproximadamente 127 bytes de conteúdo da RAM. Ao repetir essas requisições, atacantes podem coletar dados sensíveis da memória, que podem incluir:

  • Tokens de sessão (permitindo sequestro de sessão e bypass de MFA).
  • Dados de autenticação.
  • Porções de requisições HTTP anteriores.
  • Credenciais em texto claro.
  • Outras informações sensíveis.

Uso do Script

Requisitos / Dependências

pip3 install aiohttp colorama

Executar o script

python3 exploit.py <URL> [options]

Opções da Linha de Comando

argumentos posicionais:
  url                   URL base (por exemplo, http://target.com)

argumentos opcionais:
  -h, --help            Mostrar mensagem de ajuda
  -v, --verbose         Ativar saída de depuração
  -p, --proxy PROXY     URL do proxy HTTP (por exemplo, http://127.0.0.1:8080)
  -t, --threads N       Número de threads simultâneas (padrão: 10)
  -d, --delay SECONDS   Atraso entre lotes de requisições em segundos (padrão: 1.0)
  --max-requests N      Número máximo de requisições a enviar (padrão: ilimitado)
  -e, --endpoints PATH  Endpoints adicionais para testar (pode especificar vários)
  --no-save             Não salvar dados em arquivos ao sair

Exemplos

Uso básico:

python3 exploit.py http://target.com

Modo verboso com proxy:

python3 exploit.py http://target.com -v -p http://127.0.0.1:8080

Alta concorrência com limitação de taxa:

python3 exploit.py http://target.com -t 20 -d 0.5

Requisições limitadas com múltiplos endpoints:

python3 exploit.py http://target.com --max-requests 1000 -e /p/u/doAuthentication.do /api/auth

Ajuda:

python3 exploit.py -h

Funcionalidades Avançadas

Esta versão aprimorada inclui:

🔍 Detecção de Padrões

  • Detecta automaticamente tokens de sessão (padrões NSC_*, NSC_TASS, NSC_AAAC)
  • Identifica credenciais (username:password, Basic Auth)
  • Encontra endereços IP, endereços de e-mail, URLs
  • Detecta Base64, strings hex, dados JSON
  • Destaca padrões na saída do hex dump

📊 Acompanhamento de Estatísticas

  • Exibição de estatísticas em tempo real
  • Taxa de sucesso, taxa de vazamento, rastreamento de erros
  • Contador de bytes vazados
  • Detecção de vazamentos únicos (hash MD5)
  • Contagens de detecção de padrões

💾 Coleta e Exportação de Dados

  • Salvamento automático de dados ao sair (Ctrl+C)
  • Exportação JSON com metadados completos
  • Exportação CSV para análise em planilhas
  • Arquivo separado de tokens de sessão
  • Arquivo de texto de vazamentos brutos
  • Diretórios de saída com carimbo de data/hora

🎯 Extração de Tokens de Sessão

  • Detecção automática de tokens de sessão Citrix
  • Deduplicação de tokens encontrados
  • Armazenamento e exportação separados de tokens
  • Rastreamento da contagem de tokens

🔐 Extração de Credenciais

  • Decodificação Basic Auth
  • Detecção de padrão username:password
  • Armazenamento e exportação de credenciais

📈 Saída Aprimorada

  • Hex dumps codificados por cores
  • Destaque de padrões na saída
  • Resumos detalhados de vazamentos
  • Atualizações periódicas de progresso
  • Estatísticas abrangentes ao sair

⚙️ Configuração Avançada

  • Teste de múltiplos endpoints
  • Limites de requisição configuráveis
  • Atrasos ajustáveis entre lotes
  • Melhor tratamento de erros e recuperação
  • Desligamento gracioso com salvamento de dados

Como funciona

Este script Python avançado:

  • Envia requisições POST malformadas repetidas para endpoints vulneráveis
  • Analisa respostas XML em busca de tags <InitialValue>
  • Extrai conteúdo de memória vazado
  • Analisa dados em busca de padrões sensíveis (tokens, credenciais, etc.)
  • Exibe resultados em formato hex-dump aprimorado com destaque
  • Rastreia estatísticas e vazamentos únicos
  • Salva automaticamente dados coletados em múltiplos formatos
  • Suporta proxy, threading, limitação de taxa e saída verbosa

Impacto

  • Sequestro de Sessão: A principal preocupação é o roubo de tokens de sessão, que permite que atacantes sequestrem sessões de usuários ativos e obtenham acesso não autorizado a sistemas críticos, mesmo se a autenticação multifator (MFA) estiver habilitada.
  • Bypass de Autenticação: Tokens de sessão ou credenciais roubados podem ser usados para contornar completamente o processo de autenticação.
  • Divulgação de Dados: Informações sensíveis residentes na memória podem ser expostas.

Screenshot 2025-07-08 232248

Defesa e Mitigação

  • Atualize para o firmware seguro mais recente imediatamente.
  • Monitore padrões anormais de requisições POST.

Referência

  • Postagem do Blog watchTowr - Análise original
Baixar ferramenta