
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
Am-I-affected-by-Meltdown — Meltdown Exploit / Prova de conceito / verifica se o sistema é afetado pela Variante 3: carga de cache de dados maliciosa (CVE-2017-5754), também conhecido como MELTDOWN. | Kitploit
Ferramentas/GitHubGitHub/raphaelsc/am-i-affected-by-meltdown
Análise de VulnerabilidadesExploraçãoSegurança de HardwareAnálise de Binários
GitHubraphaelsc/am-i-affected-by-meltdown

Am-I-affected-by-Meltdown

Meltdown Exploit / Prova de conceito / verifica se o sistema é afetado pela Variante 3: carga de cache de dados maliciosa (CVE-2017-5754), também conhecido como MELTDOWN.

Ver Repositório
Site
5396827há 8 anosRevisado pelo Kitploit
Compartilhar

Sou afetado pelo Meltdown?! Verificador do Meltdown (CVE-2017-5754)

Texto alternativo

O que sou eu?

Prova-de-conceito /

Exploit /

Verifica se o sistema é afetado pela Variante 3: rogue data cache load (CVE-2017-5754), também conhecida como MELTDOWN.

A ideia básica é que o usuário saberá se o sistema em execução está devidamente corrigido com algo como o patchset KAISER (https://lkml.org/lkml/2017/10/31/884), por exemplo.

Confira minha postagem no blog que guia o leitor através de uma prova-de-conceito do Meltdown: http://funwithbits.net/blog/programmers-guide-to-meltdown/

*** Funciona apenas no Linux por enquanto ***

Como funciona?

Funciona usando /proc/kallsyms para encontrar a tabela de chamadas do sistema e verificar se o endereço de uma chamada de sistema encontrada explorando o MELTDOWN corresponde ao respectivo endereço em /proc/kallsyms.

Começando

Clone, então execute make para compilar o projeto, depois execute meltdown-checker:

git clone https://github.com/raphaelsc/Am-I-affected-by-Meltdown.git
cd ./Am-I-affected-by-Meltdown
make
taskset 0x1 ./meltdown-checker

O que fazer quando se deparar com:

  • Unable to read /proc/kallsyms...

    Isso porque seu sistema pode estar impedindo o programa de ler símbolos do kernel em /proc/kallsyms devido a /proc/sys/kernel/kptr_restrict estar definido como 1. O seguinte comando resolve o problema:

    sudo sh -c "echo 0  > /proc/sys/kernel/kptr_restrict"
    
  • Unable to read /boot/System.map-.

    Isso pode ser porque seu sistema não tem /boot montado. Este programa depende dessa partição, então você precisará montar a partição /boot primeiro.

Por favor, abra uma issue se tiver uma ideia de como recorrer a outra abordagem neste cenário.
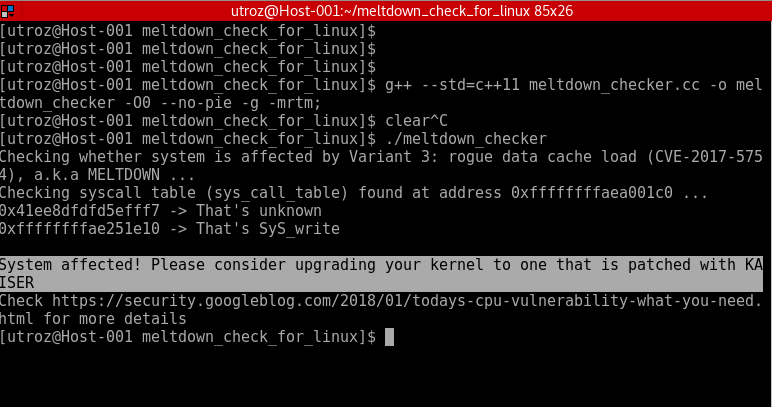
Exemplo de saída para um sistema afetado pelo Meltdown:

Texto alternativo

Checking whether system is affected by Variant 3: rogue data cache load (CVE-2017-5754), a.k.a MELTDOWN ...
Checking syscall table (sys_call_table) found at address 0xffffffffaea001c0 ...
0xc4c4c4c4c4c4c4c4 -> That's unknown
0xffffffffae251e10 -> That's SyS_write

System affected! Please consider upgrading your kernel to one that is patched with KAISER
Check https://security.googleblog.com/2018/01/todays-cpu-vulnerability-what-you-need.html for more details

Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    786
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    429
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    345
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    262
  • 6

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingere relatórios do Shadowserver no MongoDB e os reproduz como mapas interativos, análises, descobertas, avisos e painéis executivos.

    256

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →





