 r57-labs/chaos
Utilitário de varredura de IP de origem desenvolvido com ChatGPT

chaos é um scanner de IP 'origin' desenvolvido pela RST em colaboração com o ChatGPT. É uma utilidade de nicho com um público-alvo principalmente de testadores de penetração e caçadores de bugs.
Um IP de origem é uma expressão técnica que descreve o destino IP público final para sites que são servidos publicamente por meio de terceiros. Se você quiser entender mais sobre por que alguém pode estar interessado em IPs de origem, consulte nossa postagem no blog.
chaos foi rapidamente prototipado da ideia ao conceito funcional em menos de 24 horas usando nossos princípios de DevOps com o ChatGPT.
usage: chaos.py [-h] -f FQDN -i IP [-a AGENT] [-C] [-D] [-j JITTER] [-o OUTPUT] [-p PORTS] [-P] [-r] [-s SLEEP] [-t TIMEOUT] [-T] [-v] [-x]
         _..._
     .-'`     `'-.
   __|___________|__
   \               /
    `._  CHAOS _.'
       `-------`
         /   \\
        /     \\
       /       \\
      /         \\
     /           \\
    /             \\
   /               \\
  /                 \\
 /                   \\
/_____________________\\
CHAtgpt Origin-ip Scanner
 _______ _______ _______ _______ _______
|\\     /|\\     /|\\     /|\\     /|\\/|
| +---+ | +---+ | +---+ | +---+ | +---+ |
| |H  | | |U  | | |M  | | |A  | | |N  | |
| |U  | | |S  | | |A  | | |N  | | |C  | |
| |M  | | |E  | | |N  | | |D  | | |O  | |
| |A  | | |R  | | |C  | | |   | | |L  | |
| +---+ | +---+ | +---+ | +---+ | +---+ |
|/_____|\\_____|\\_____|\\_____|\\_____\\

 Origin IP Scanner developed with ChatGPT
 cha*os (n): complete disorder and confusion
 (ver: 0.9.4)
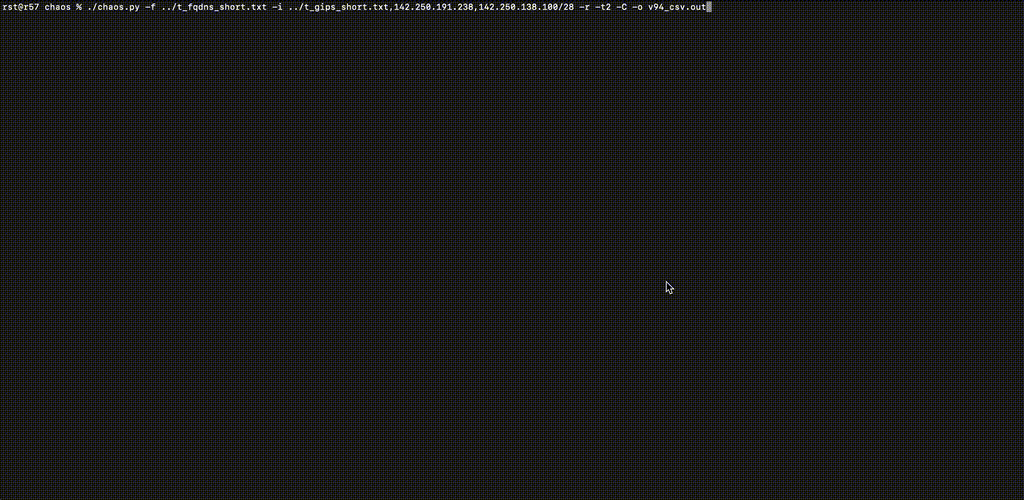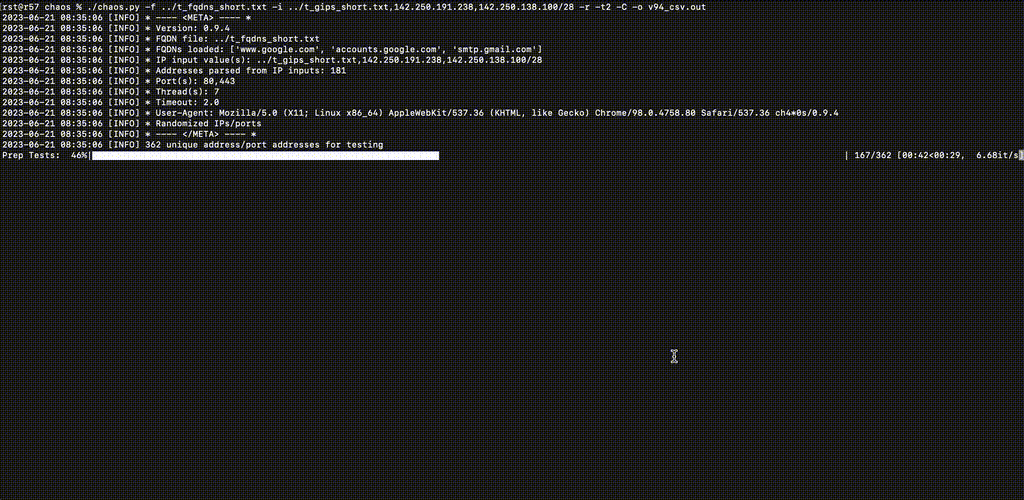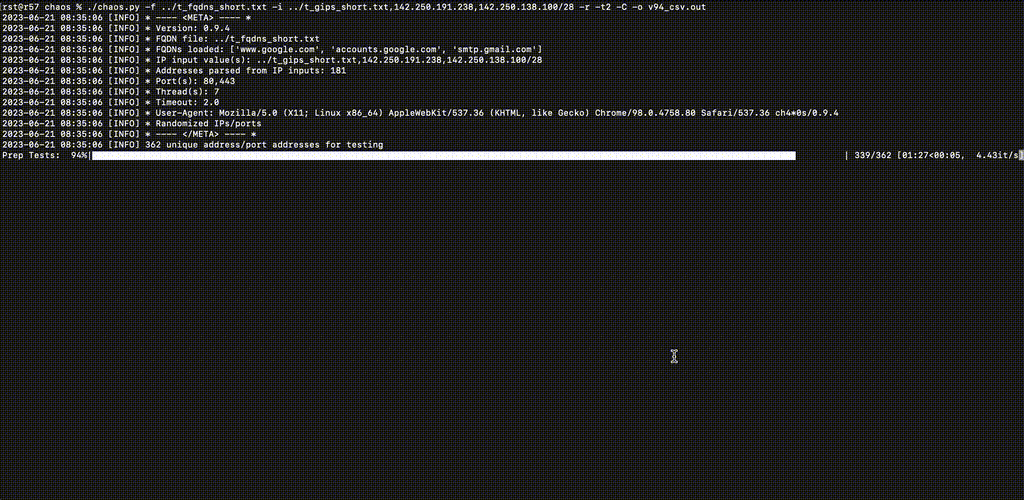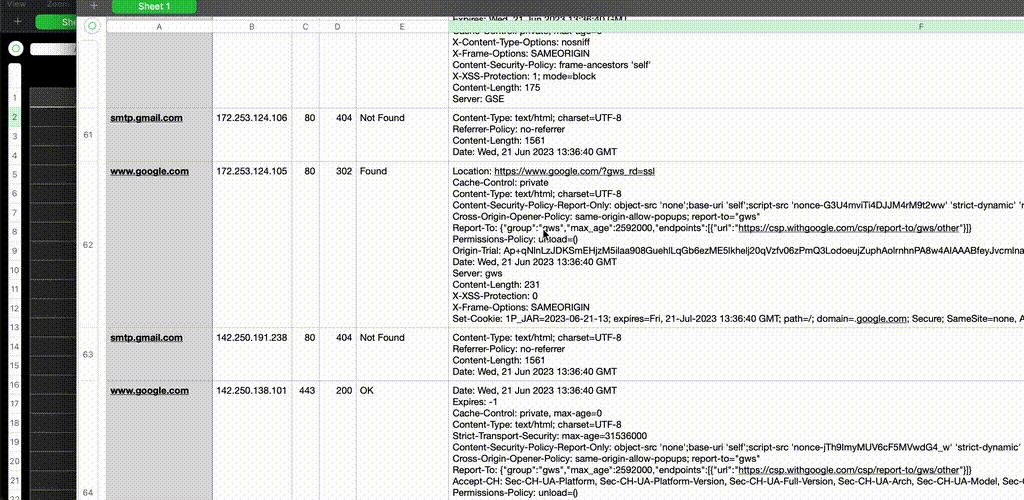
cd path/to/chaospip3 install -U pip setuptools virtualenvvirtualenv envsource env/bin/activate(env) pip3 install -U -r ./requirements.txt(env) ./chaos.py -h-h, --help mostra esta mensagem de ajuda e sai
-f FQDN, --fqdn FQDN Caminho para o arquivo FQDN (um FQDN por linha)
-i IP, --ip IP Endereço(s) IP para requisições HTTP (IPs separados por vírgula, redes IP e/ou arquivos com IP/rede por linha)
-a AGENT, --agent AGENT
Valor do cabeçalho User-Agent para requisições
-C, --csv Anexar saída CSV a OUTPUT_FILE.csv
-D, --dns Realizar consultas DNS diretas/reversas nos valores FQDN/IP antes da requisição; sem impacto na fila de teste
-j JITTER, --jitter JITTER
Adicionar um atraso aleatório de 0-N segundos ao valor de sleep
-o OUTPUT, --output OUTPUT
Anexar saída do console ao ARQUIVO
-p PORTS, --ports PORTS
Lista separada por vírgulas de portas TCP a usar (padrão: "80,443")
-P, --no-prep Não pré-verificar cada IP/porta com `GET /` usando o cabeçalho `Host: {IP:Port}` para eliminar hosts que não respondem
-r, --randomize Randomizar (mais ou menos) a ordem em que IPs/portas são testados
-s SLEEP, --sleep SLEEP
Adicionar N segundos antes da thread completar
-t TIMEOUT, --timeout TIMEOUT
Aguardar N segundos por um host que não responde
-T, --test Modo de teste; não enviar requisições
-v, --verbose Habilitar saída detalhada
-x, --singlethread Execução com uma única thread; para sistemas com 1-2 núcleos; padrão threads=(núcleos-1) se núcleos>2
Iniciar servidor HTTP python
% python3 -u -m http.server 8001
Serving HTTP on :: port 8001 (http://[::]:8001/) ...
Iniciar ncat como HTTP em uma porta detectada como SSL; usar um loop porque --keep-open pode travar
% while true; do ncat -lvp 8443 -c 'printf "HTTP/1.0 204 Plaintext OK\n\n<html></html>\n"'; done
Ncat: Version 7.94 ( https://nmap.org/ncat )
Ncat: Listening on [::]:8443
Ncat: Listening on 0.0.0.0:8443
Também iniciar ncat como SSL em uma porta que terá detecção HTTP como padrão
% while true; do ncat --ssl -lvp 8444 -c 'printf "HTTP/1.0 202 OK\n\n<html></html>\n"'; done
Ncat: Version 7.94 ( https://nmap.org/ncat )
Ncat: Generating a temporary 2048-bit RSA key. Use --ssl-key and --ssl-cert to use a permanent one.
Ncat: SHA-1 fingerprint: 0208 1991 FA0D 65F0 608A 9DAB A793 78CB A6EC 27B8
Ncat: Listening on [::]:8444
Ncat: Listening on 0.0.0.0:8444
Preparar um arquivo FQDN:
% cat ../test_localhost_fqdn.txt
www.example.com
localhost.example.com
localhost.local
localhost
notreally.arealdomain
Preparar um arquivo / lista de IPs:
% cat ../test_localhost_ips.txt
127.0.0.1
127.0.0.0/29
not_an_ip_addr
-6.a
=4.2
::1
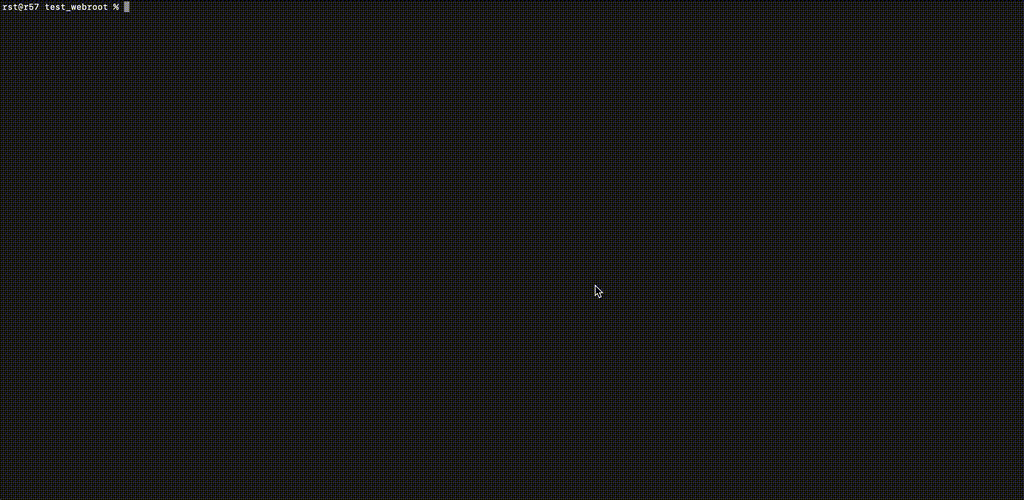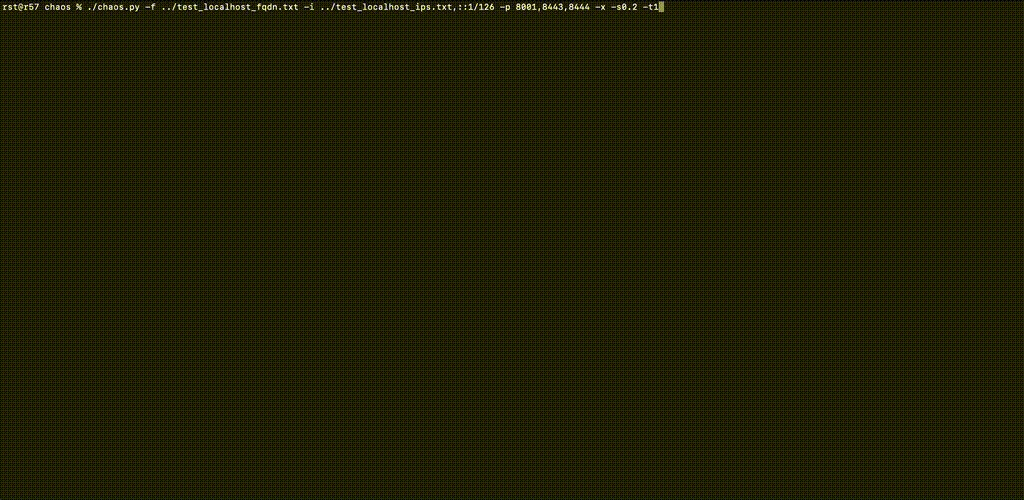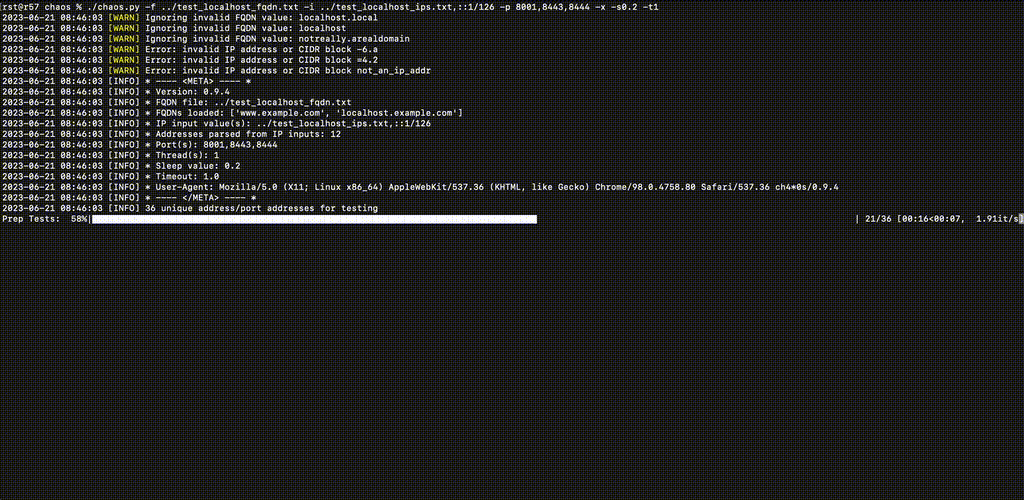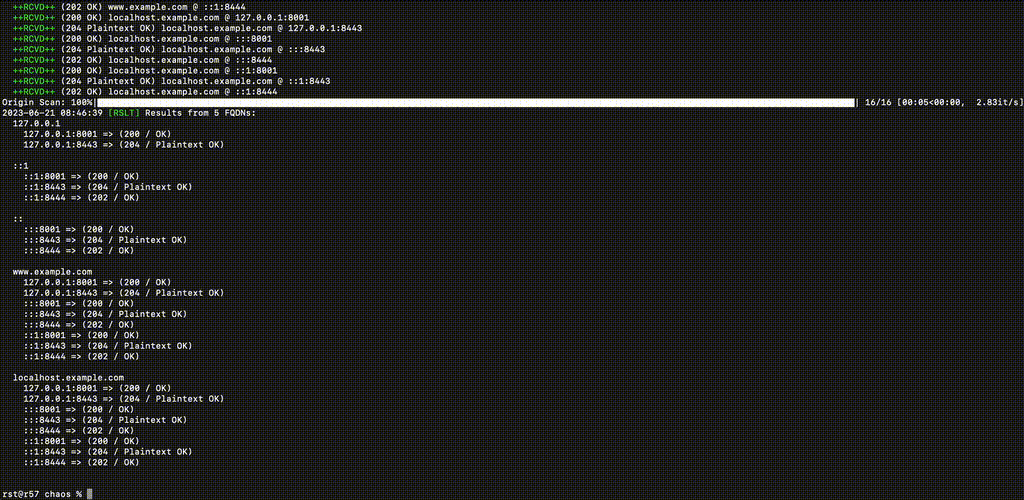
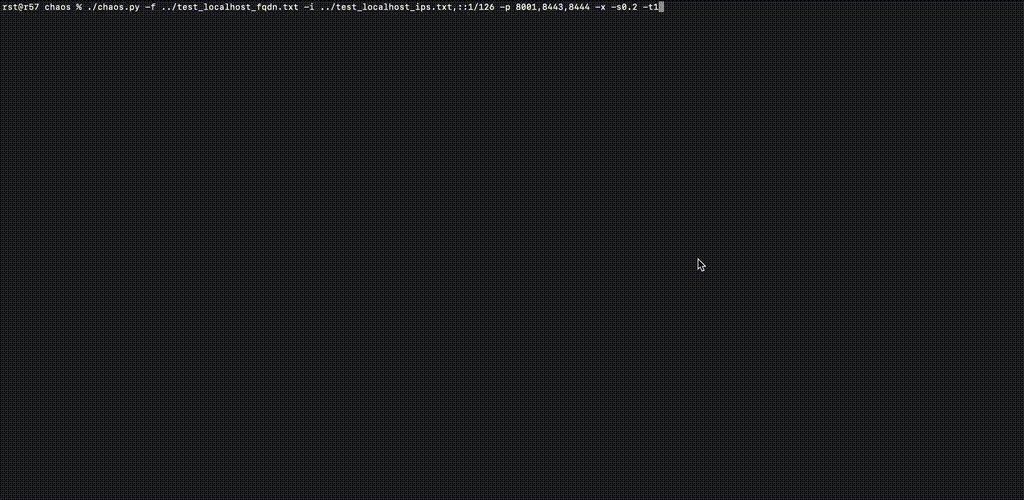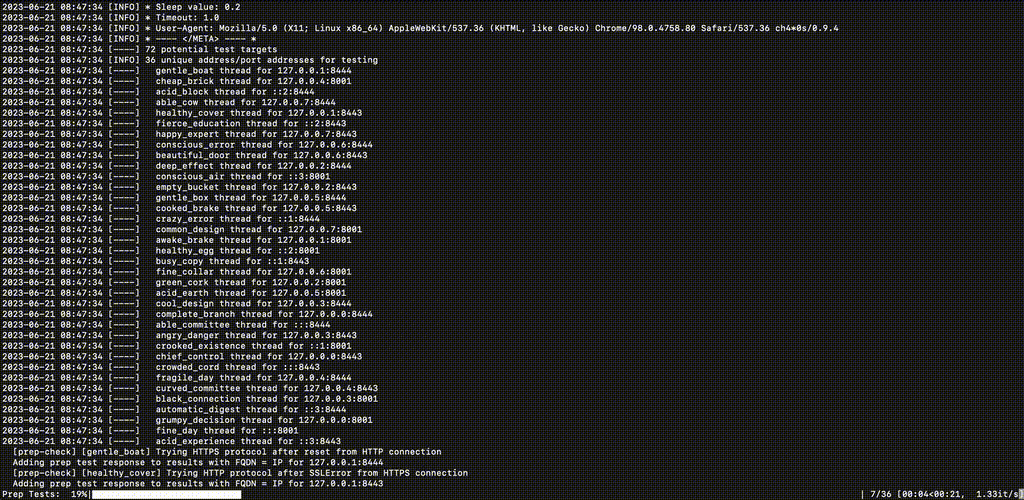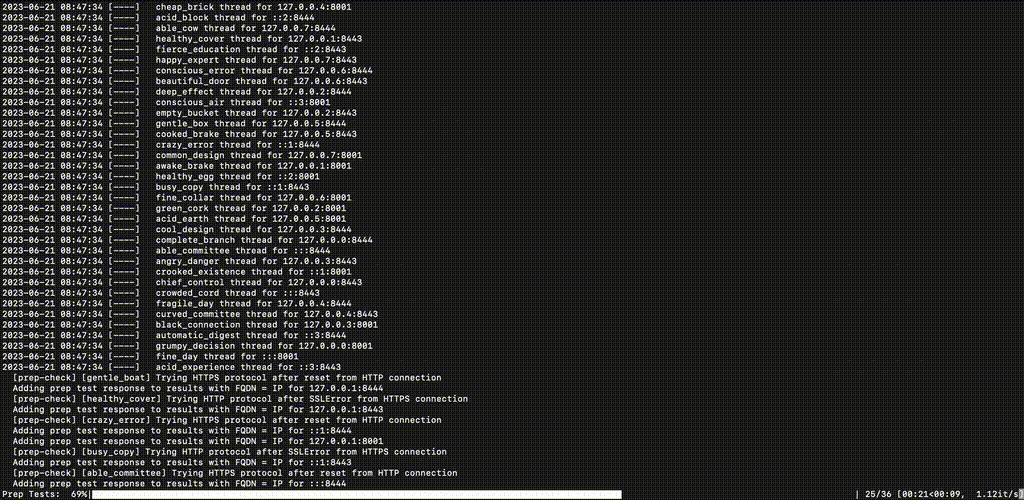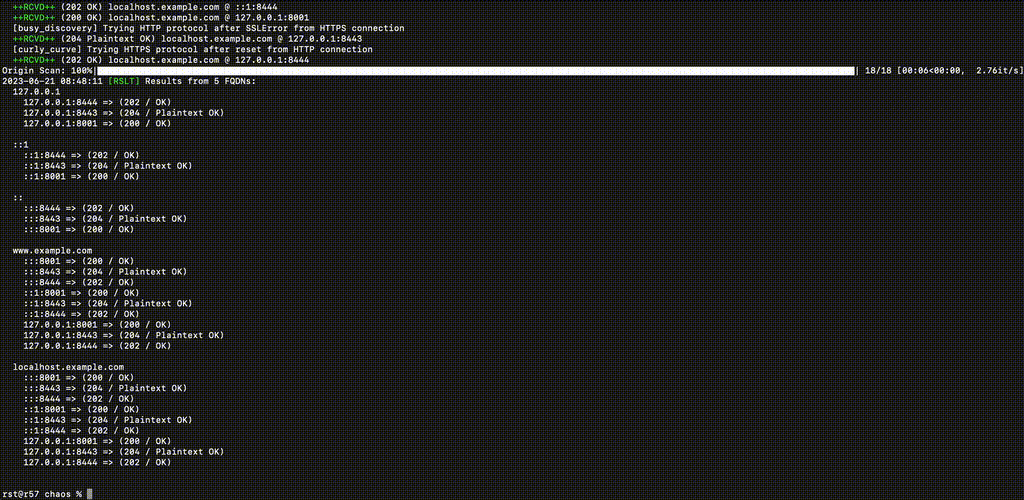
Executar a varredura