 r41n3rzuf477/quickassist_uac_bypass
PoC de bypass de UAC abusando do binário UIAccess QuickAssist para carregar uma DLL controlada pelo atacante via WebView2 BrowserExecutableFolder, e então sequestrar processos elevados no Windows 10/11.

Observação: Se você procura um bypass do UAC com melhor compatibilidade (ex: sistemas operacionais Windows Server), você pode usar: TabTip UAC Bypass
QuickAssist é um aplicativo que foi introduzido no Windows 10 1809. É um binário UIAccess que é instalado por padrão e pode ser abusado para contornar o UAC. Como o QuickAssist usa o WebView2 para a máscara de login, ele pode ser enganado pela política de grupo BrowserExecutableFolder para carregar o WebView2 e, portanto, uma DLL controlada pelo atacante de um local arbitrário. Carregar a DLL no processo do QuickAssist concede alta integridade, mas não permissões de administrador. Isso parece um "downgrade" para um bypass normal do UAC com auto-elevação à primeira vista. Outros bypasses UIAccess/UIPI tentam assumir o controle de janelas elevadas enviando entradas para elas. Mas isso não é necessário. O nível de integridade permite o uso de SetWindowsHookExW() (compatível com versões anteriores ao Windows 10 1809) ou GetProcessHandleFromHwnd() para assumir processos elevados que possuem uma janela. Se não existir nenhuma janela elevada na sessão atual, então uma poderia ser criada iniciando uma tarefa agendada elevada. E como nenhum prompt é jamais exibido em programas UIAccess, isso torna esses tipos de bypass do UAC ainda melhores que os bypasses regulares do UAC. Este bypass do UAC, portanto, também serve como uma PoC para mostrar que qualquer bypass UIAccess pode ser considerado um bypass completo do UAC. Qualquer bypass do UAC anterior que possa ser "rebaixado" para um bypass UIAccess pode, portanto, ser atualizado para um bypass do UAC compatível com always notify.
Funciona no Windows 10 1809 e superiores e no Windows 11 Este bypass do UAC funciona com always notify, mas tem algumas ressalvas:
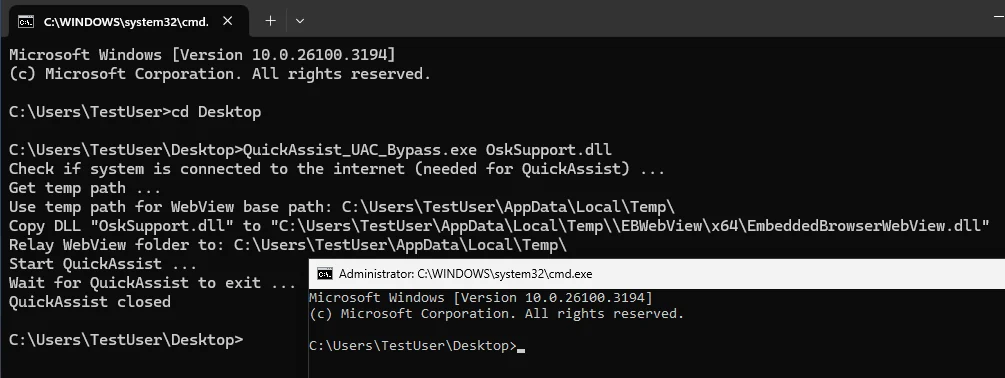
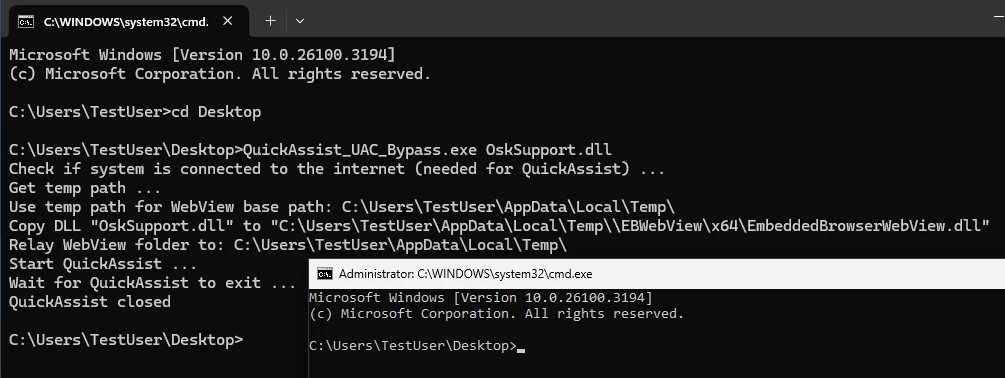
Uso:
Usage: QuickAssist_UAC_Bypass.exe [path_to_dll]

Example: QuickAssist_UAC_Bypass.exe OskSupport.dll