
 qianniaoge/cve-2020-14882_exploit_gui
Ferramenta de exploit baseada em GUI para CVE-2020-14882 direcionada a servidores Oracle WebLogic. Suporta geração de payload de reverse shell, configuração de proxy e compatibilidade com múltiplas versões para testes de penetração autorizados.

Durante um reconhecimento inicial, encontrei a 14882 e não encontrei um PoC em GUI que fosse bom, então o reestruturei. Pessoalmente, prefiro alguns PoCs em GUI.
Na versão v1, a versão 10.3.6 não é suportada.
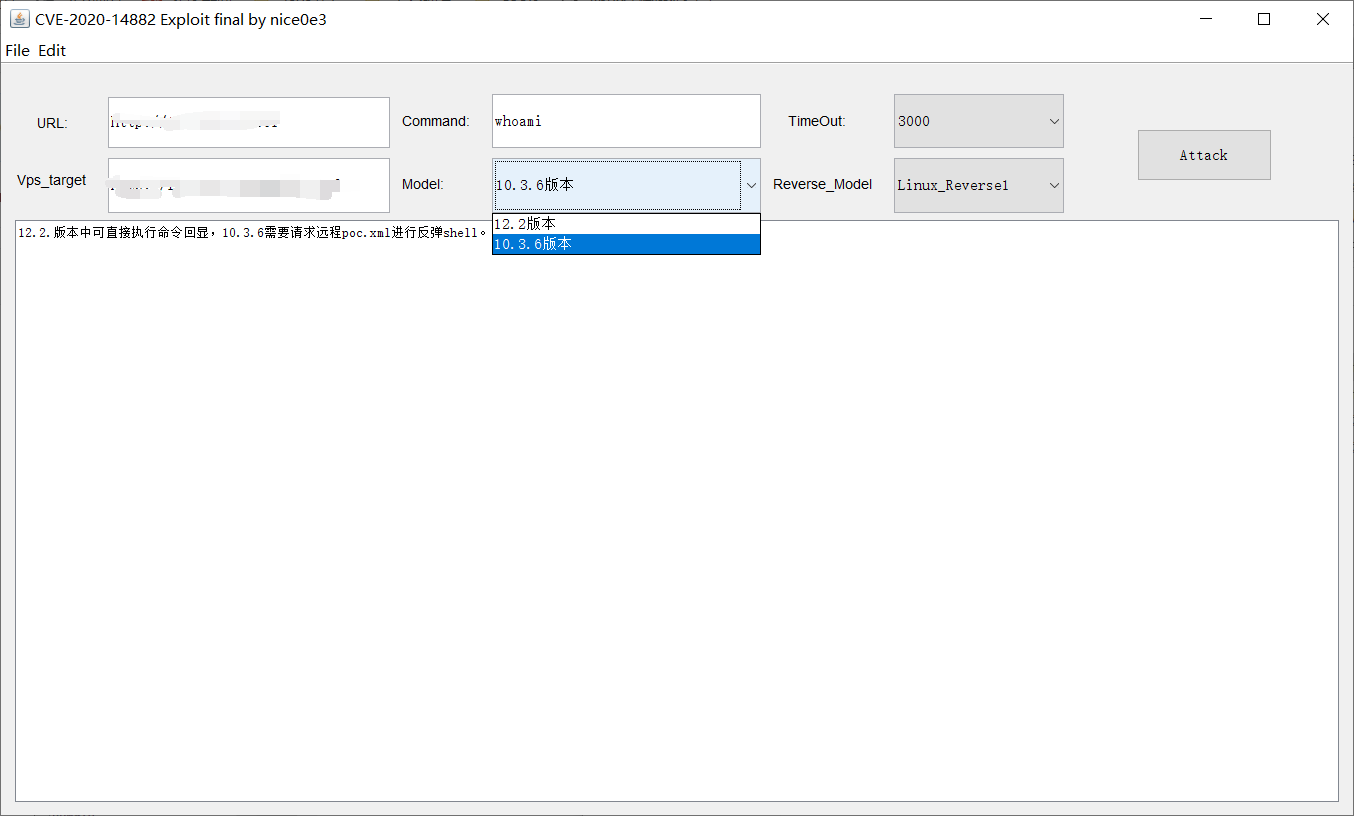
A versão v2 adiciona suporte à versão 10.3.6. A versão 10.3.6 só suporta reverse shell; é necessário hospedar o linux.xml na web e usar o VPS para escutar com o nc.
v2.1 Corrigido o problema de travamento da janela.
v2.2 Adicionado recurso de proxy.
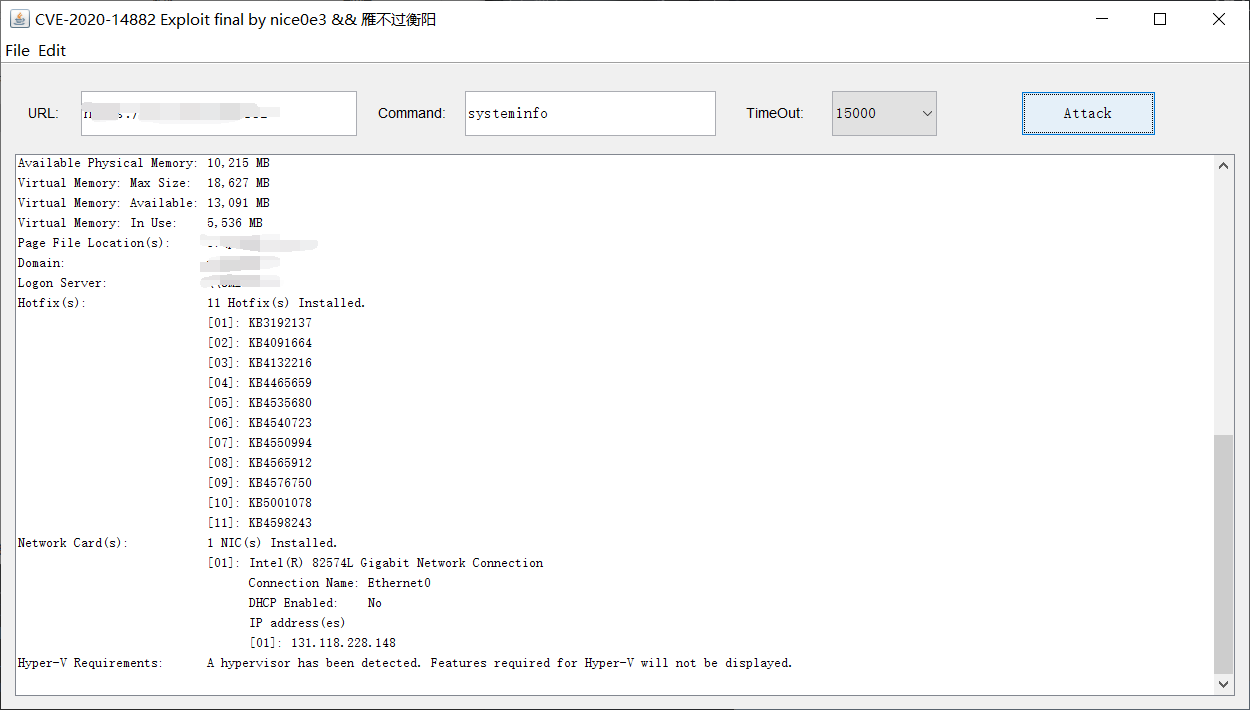
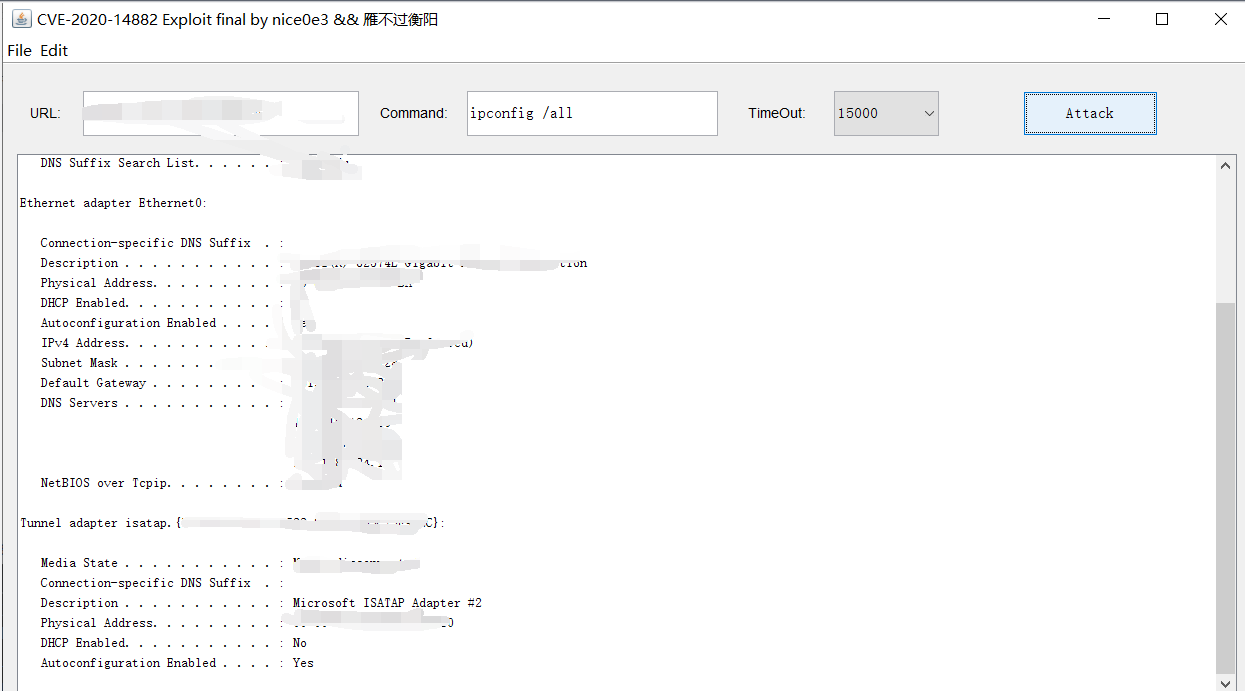
Demonstração do Weblogc_exploit_v1.0:
Weblogc_exploit_v2.0:
Weblogc_exploit_v2.1:
debug: Corrigido o problema de travamento da janela.
Weblogc_exploit_v2.2:
debug: Corrigido o problema de travamento da janela. Adicionados recursos de proxy socket e http. Modificado o estilo da GUI.

Clique na estrela, por favor!!!

