 pvharmo2/gha-lab-becf103a54
Reprodução autorizada de pesquisa de segurança do CVE-2025-15617 (GHSA-6xqr-4q5g-xc7x): vazamento de GITHUB_TOKEN do artipacked nos artefatos do fluxo de trabalho de integração do wazuh FIM Windows

Artefato de pesquisa automatizado — não é o projeto upstream.
Este repositório é um laboratório descartável construído por um harness automatizado para uma dissertação de mestrado na Université Laval sobre a reprodução de vulnerabilidades publicadas em workflows do GitHub Actions. É um snapshot verbatim de
wazuh/wazuhno commit688972da589e5d40d2a81bcd738240303a3dc45a(2025-06-10), redistribuído sob a licença do próprio projeto, cujo arquivo está incluído inalterado neste snapshot.O projeto upstream não está envolvido, nunca é alvo, e a vulnerabilidade estudada aqui já é pública. Cada segredo e variável neste repositório é um valor fictício gerado aleatoriamente — nenhuma credencial real está presente. Referências de ações e imagens de runners estão fixadas no que resolveram em 2025-06-10; consulte
pinning.mdna saída do harness para cada alteração feita no snapshot.Perguntas ou objeções: [email protected]


Wazuh é uma plataforma gratuita e de código aberto usada para prevenção, detecção e resposta a ameaças. Ela é capaz de proteger cargas de trabalho em ambientes locais (on-premises), virtualizados, conteinerizados e baseados em nuvem.
A solução Wazuh consiste em um agente de segurança de endpoint, implantado nos sistemas monitorados, e um servidor de gerenciamento, que coleta e analisa os dados reunidos pelos agentes. Além disso, o Wazuh foi totalmente integrado ao Elastic Stack, fornecendo um mecanismo de busca e uma ferramenta de visualização de dados que permite aos usuários navegar por seus alertas de segurança.
Uma breve apresentação de alguns dos casos de uso mais comuns da solução Wazuh.
Detecção de intrusão
Os agentes Wazuh examinam os sistemas monitorados em busca de malware, rootkits e anomalias suspeitas. Eles podem detectar arquivos ocultos, processos camuflados ou listeners de rede não registrados, bem como inconsistências nas respostas de chamadas de sistema.
Além dos recursos dos agentes, o componente servidor usa uma abordagem baseada em assinaturas para detecção de intrusão, utilizando seu mecanismo de expressões regulares para analisar os dados de log coletados e procurar indicadores de comprometimento.
Análise de dados de log
Os agentes Wazuh leem logs de sistema operacional e de aplicativos e os encaminham com segurança para um gerenciador central para análise baseada em regras e armazenamento. Quando nenhum agente é implantado, o servidor também pode receber dados via syslog de dispositivos de rede ou aplicativos.
As regras do Wazuh ajudam a alertá-lo sobre erros de aplicativos ou sistema, configurações incorretas, atividades maliciosas tentadas e/ou bem-sucedidas, violações de políticas e uma variedade de outros problemas de segurança e operacionais.
Monitoramento de integridade de arquivos
O Wazuh monitora o sistema de arquivos, identificando alterações no conteúdo, permissões, propriedade e atributos dos arquivos que você precisa acompanhar. Além disso, ele identifica nativamente usuários e aplicativos usados para criar ou modificar arquivos.
Os recursos de monitoramento de integridade de arquivos podem ser usados em combinação com inteligência de ameaças para identificar ameaças ou hosts comprometidos. Além disso, vários padrões de conformidade regulatória, como PCI DSS, o exigem.
Detecção de vulnerabilidades
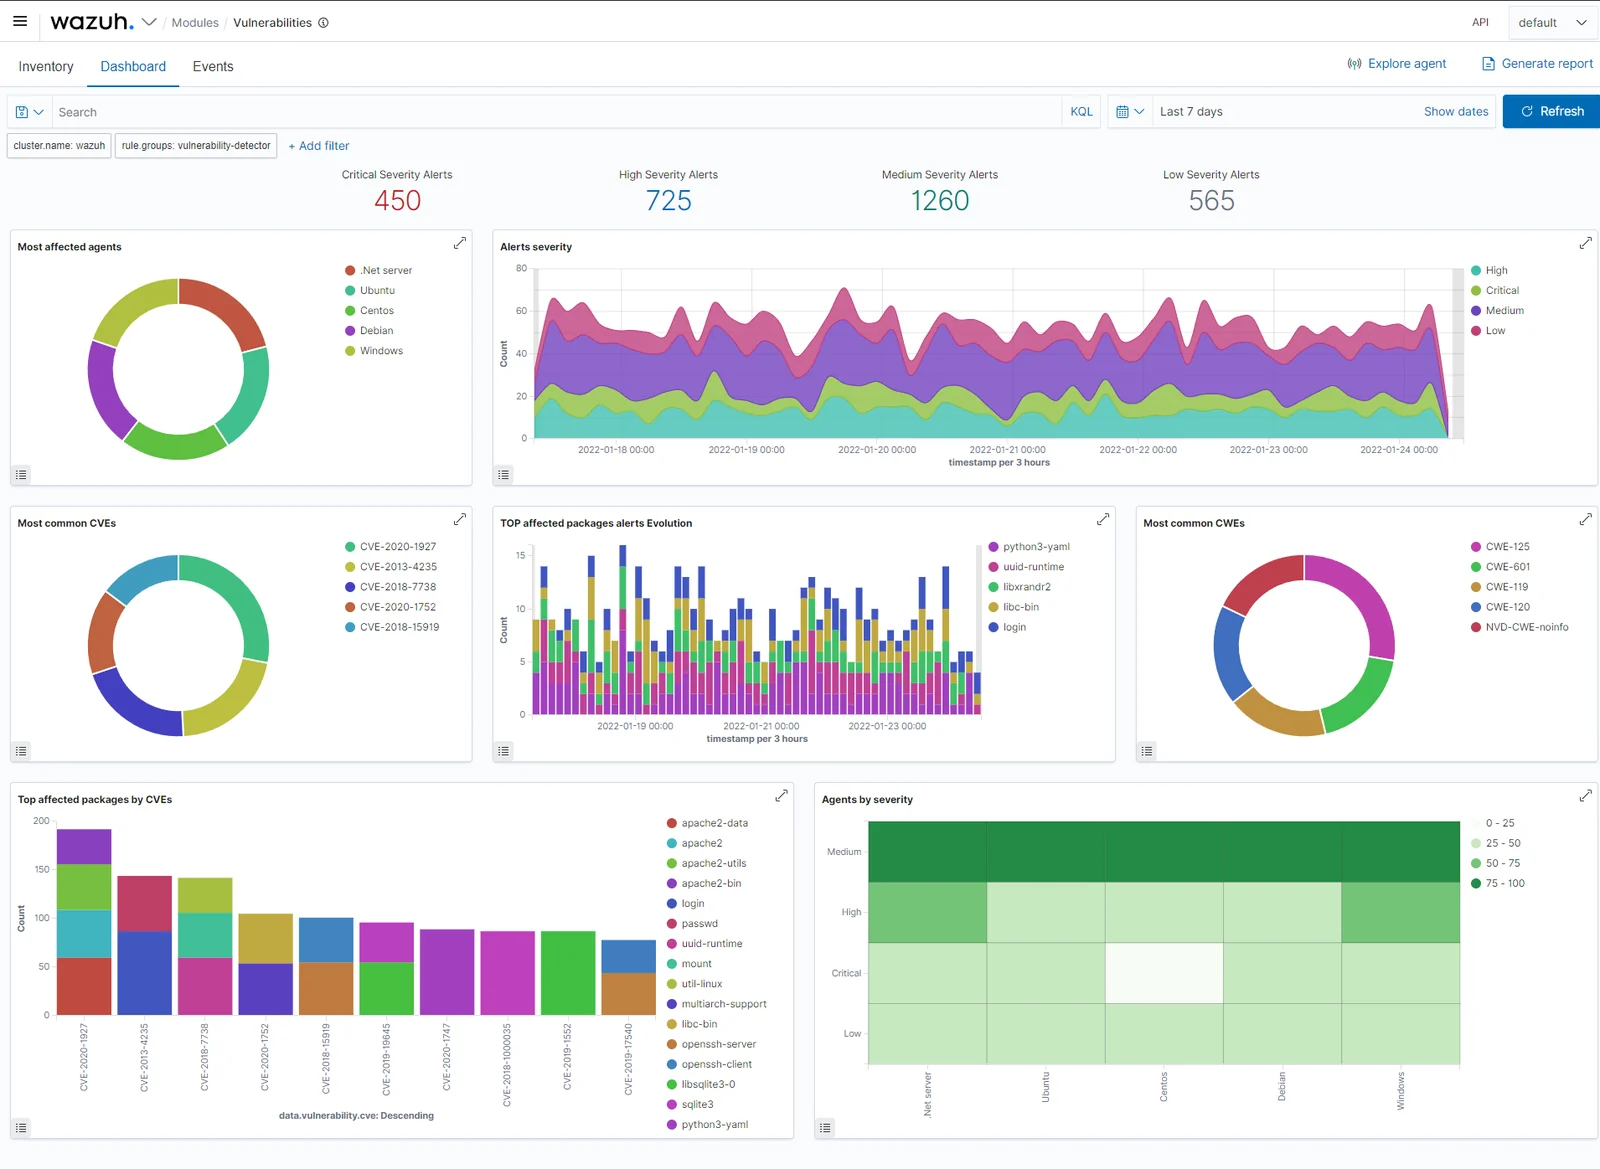
Os agentes Wazuh coletam dados de inventário de software e enviam essas informações ao servidor, onde são correlacionadas com bancos de dados de CVE (Common Vulnerabilities and Exposure) continuamente atualizados, a fim de identificar software vulnerável conhecido.
A avaliação automatizada de vulnerabilidades ajuda você a encontrar os pontos fracos em seus ativos críticos e a tomar medidas corretivas antes que atacantes os explorem para sabotar seus negócios ou roubar dados confidenciais.
Avaliação de configuração
O Wazuh monitora as configurações do sistema e dos aplicativos para garantir que estejam em conformidade com suas políticas de segurança, padrões e/ou guias de endurecimento (hardening). Os agentes realizam varreduras periódicas para detectar aplicativos conhecidos por serem vulneráveis, sem patches ou configurados de forma insegura.
Além disso, as verificações de configuração podem ser personalizadas, adaptando-as para se alinharem adequadamente à sua organização. Os alertas incluem recomendações para melhor configuração, referências e mapeamento com conformidade regulatória.
Resposta a incidentes
O Wazuh fornece respostas ativas prontas para uso (out-of-the-box) para executar várias contramedidas para lidar com ameaças ativas, como bloquear o acesso a um sistema a partir da fonte da ameaça quando certos critérios são atendidos.
Além disso, o Wazuh pode ser usado para executar comandos ou consultas de sistema remotamente, identificando indicadores de comprometimento (IOCs) e ajudando a realizar outras tarefas de forense ao vivo ou resposta a incidentes.
Conformidade regulatória
O Wazuh fornece alguns dos controles de segurança necessários para estar em conformidade com padrões e regulamentações do setor. Esses recursos, combinados com sua escalabilidade e suporte multiplataforma, ajudam as organizações a atender aos requisitos técnicos de conformidade.
O Wazuh é amplamente utilizado por empresas de processamento de pagamentos e instituições financeiras para atender aos requisitos do PCI DSS (Payment Card Industry Data Security Standard). Sua interface web fornece relatórios e dashboards que podem ajudar com isso e outras regulamentações (por exemplo, GPG13 ou GDPR).
Segurança em nuvem
O Wazuh ajuda a monitorar a infraestrutura de nuvem no nível de API, usando módulos de integração capazes de extrair dados de segurança de provedores de nuvem conhecidos, como Amazon AWS, Azure ou Google Cloud. Além disso, o Wazuh fornece regras para avaliar a configuração do seu ambiente de nuvem, identificando facilmente pontos fracos.
Além disso, os agentes leves e multiplataforma do Wazuh são comumente usados para monitorar ambientes de nuvem no nível de instância.
Segurança de contêineres
O Wazuh fornece visibilidade de segurança para seus hosts e contêineres Docker, monitorando seu comportamento e detectando ameaças, vulnerabilidades e anomalias. O agente Wazuh tem integração nativa com o mecanismo Docker, permitindo que os usuários monitorem imagens, volumes, configurações de rede e contêineres em execução.
O Wazuh coleta e analisa continuamente informações detalhadas de tempo de execução. Por exemplo, alertando sobre contêineres executando em modo privilegiado, aplicativos vulneráveis, um shell executando em um contêiner, alterações em volumes persistentes ou imagens, e outras possíveis ameaças.
O WUI do Wazuh fornece uma interface de usuário poderosa para visualização e análise de dados. Essa interface também pode ser usada para gerenciar a configuração do Wazuh e monitorar seu status.
Visão geral dos módulos
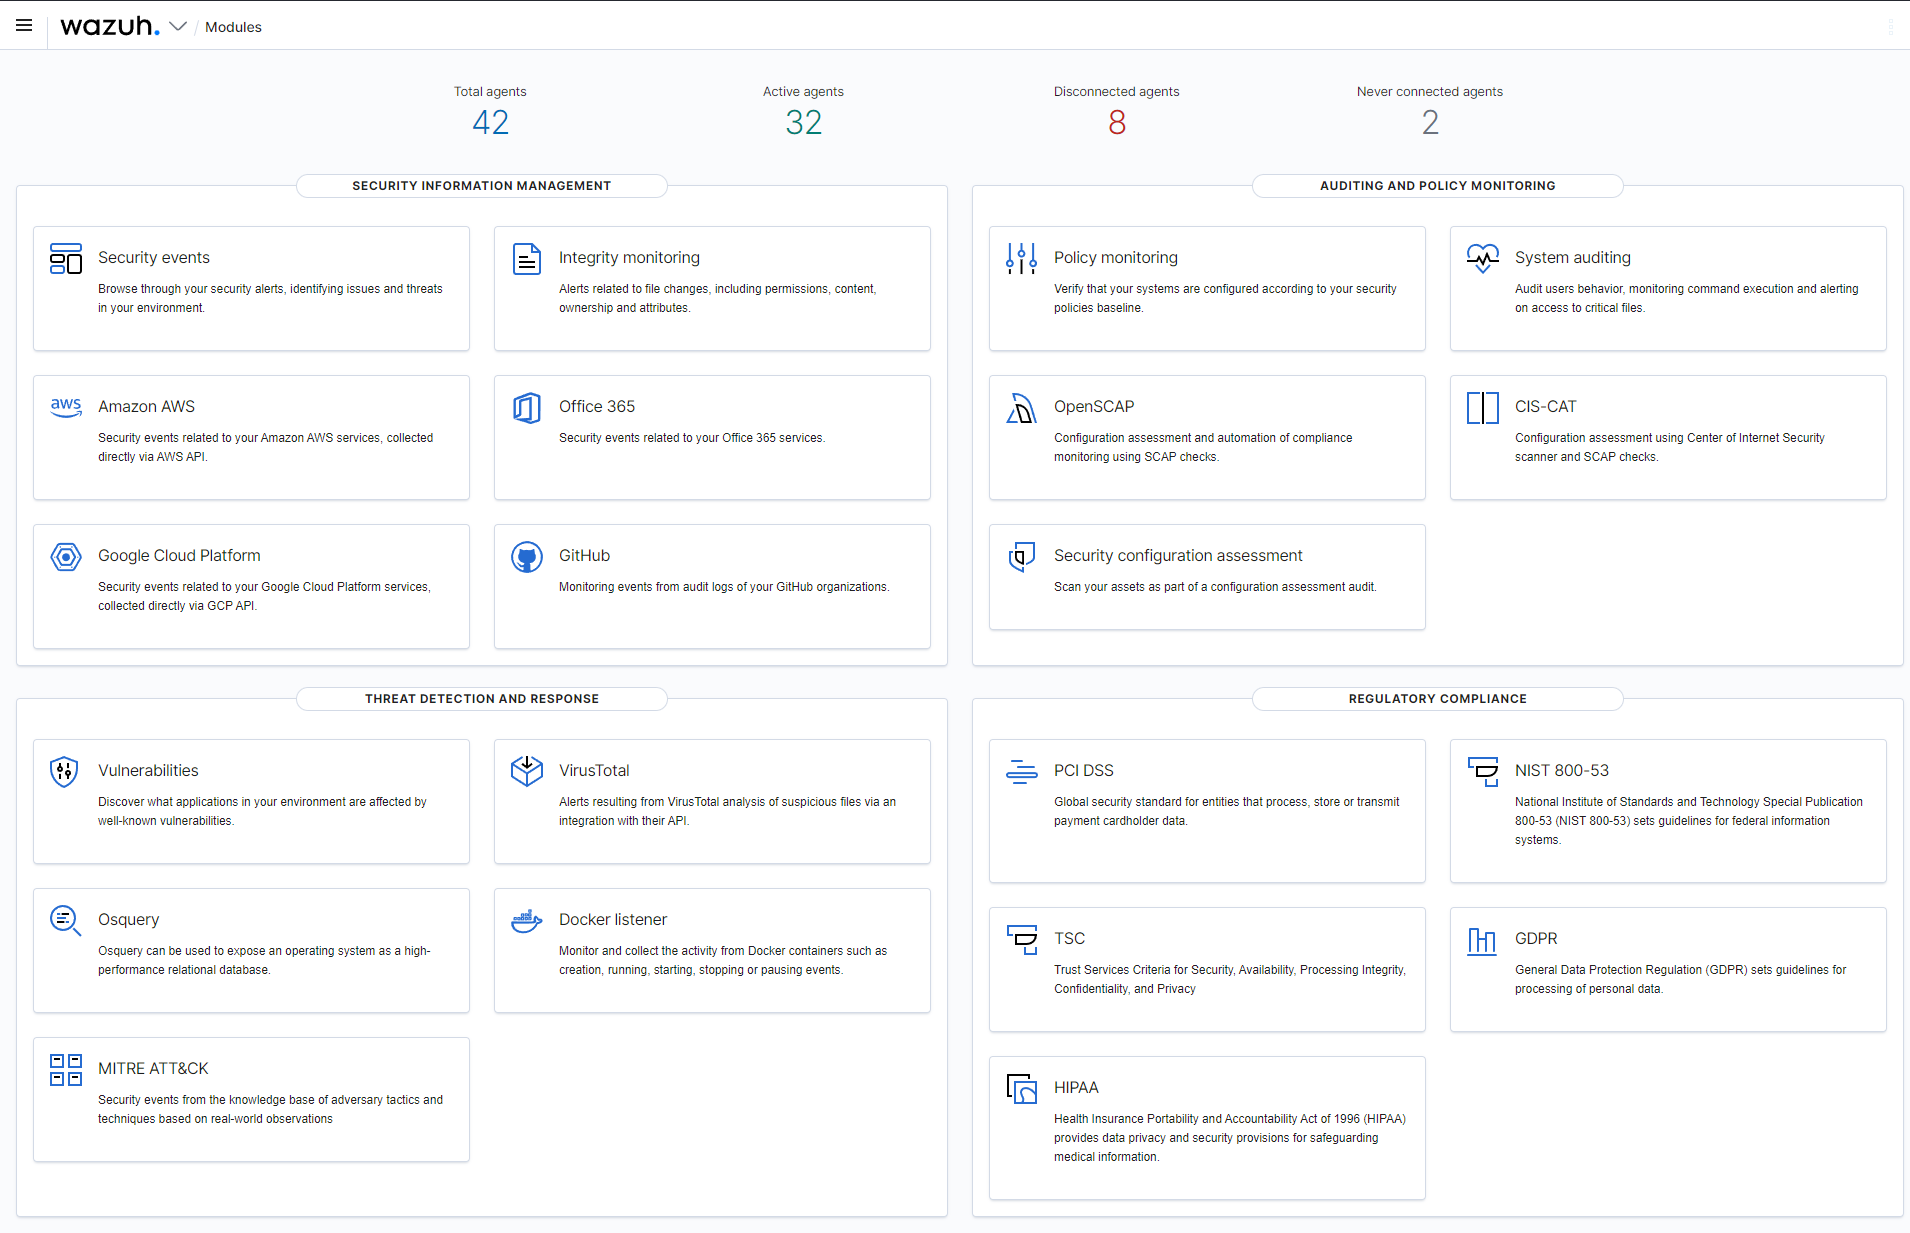
Eventos de segurança

