 projectdiscovery/depx
Inteligência de pacotes maliciosos e cadeia de suprimentos


Recursos • Instalação • Uso • Executando o depx • JSON • Entrar no Discord
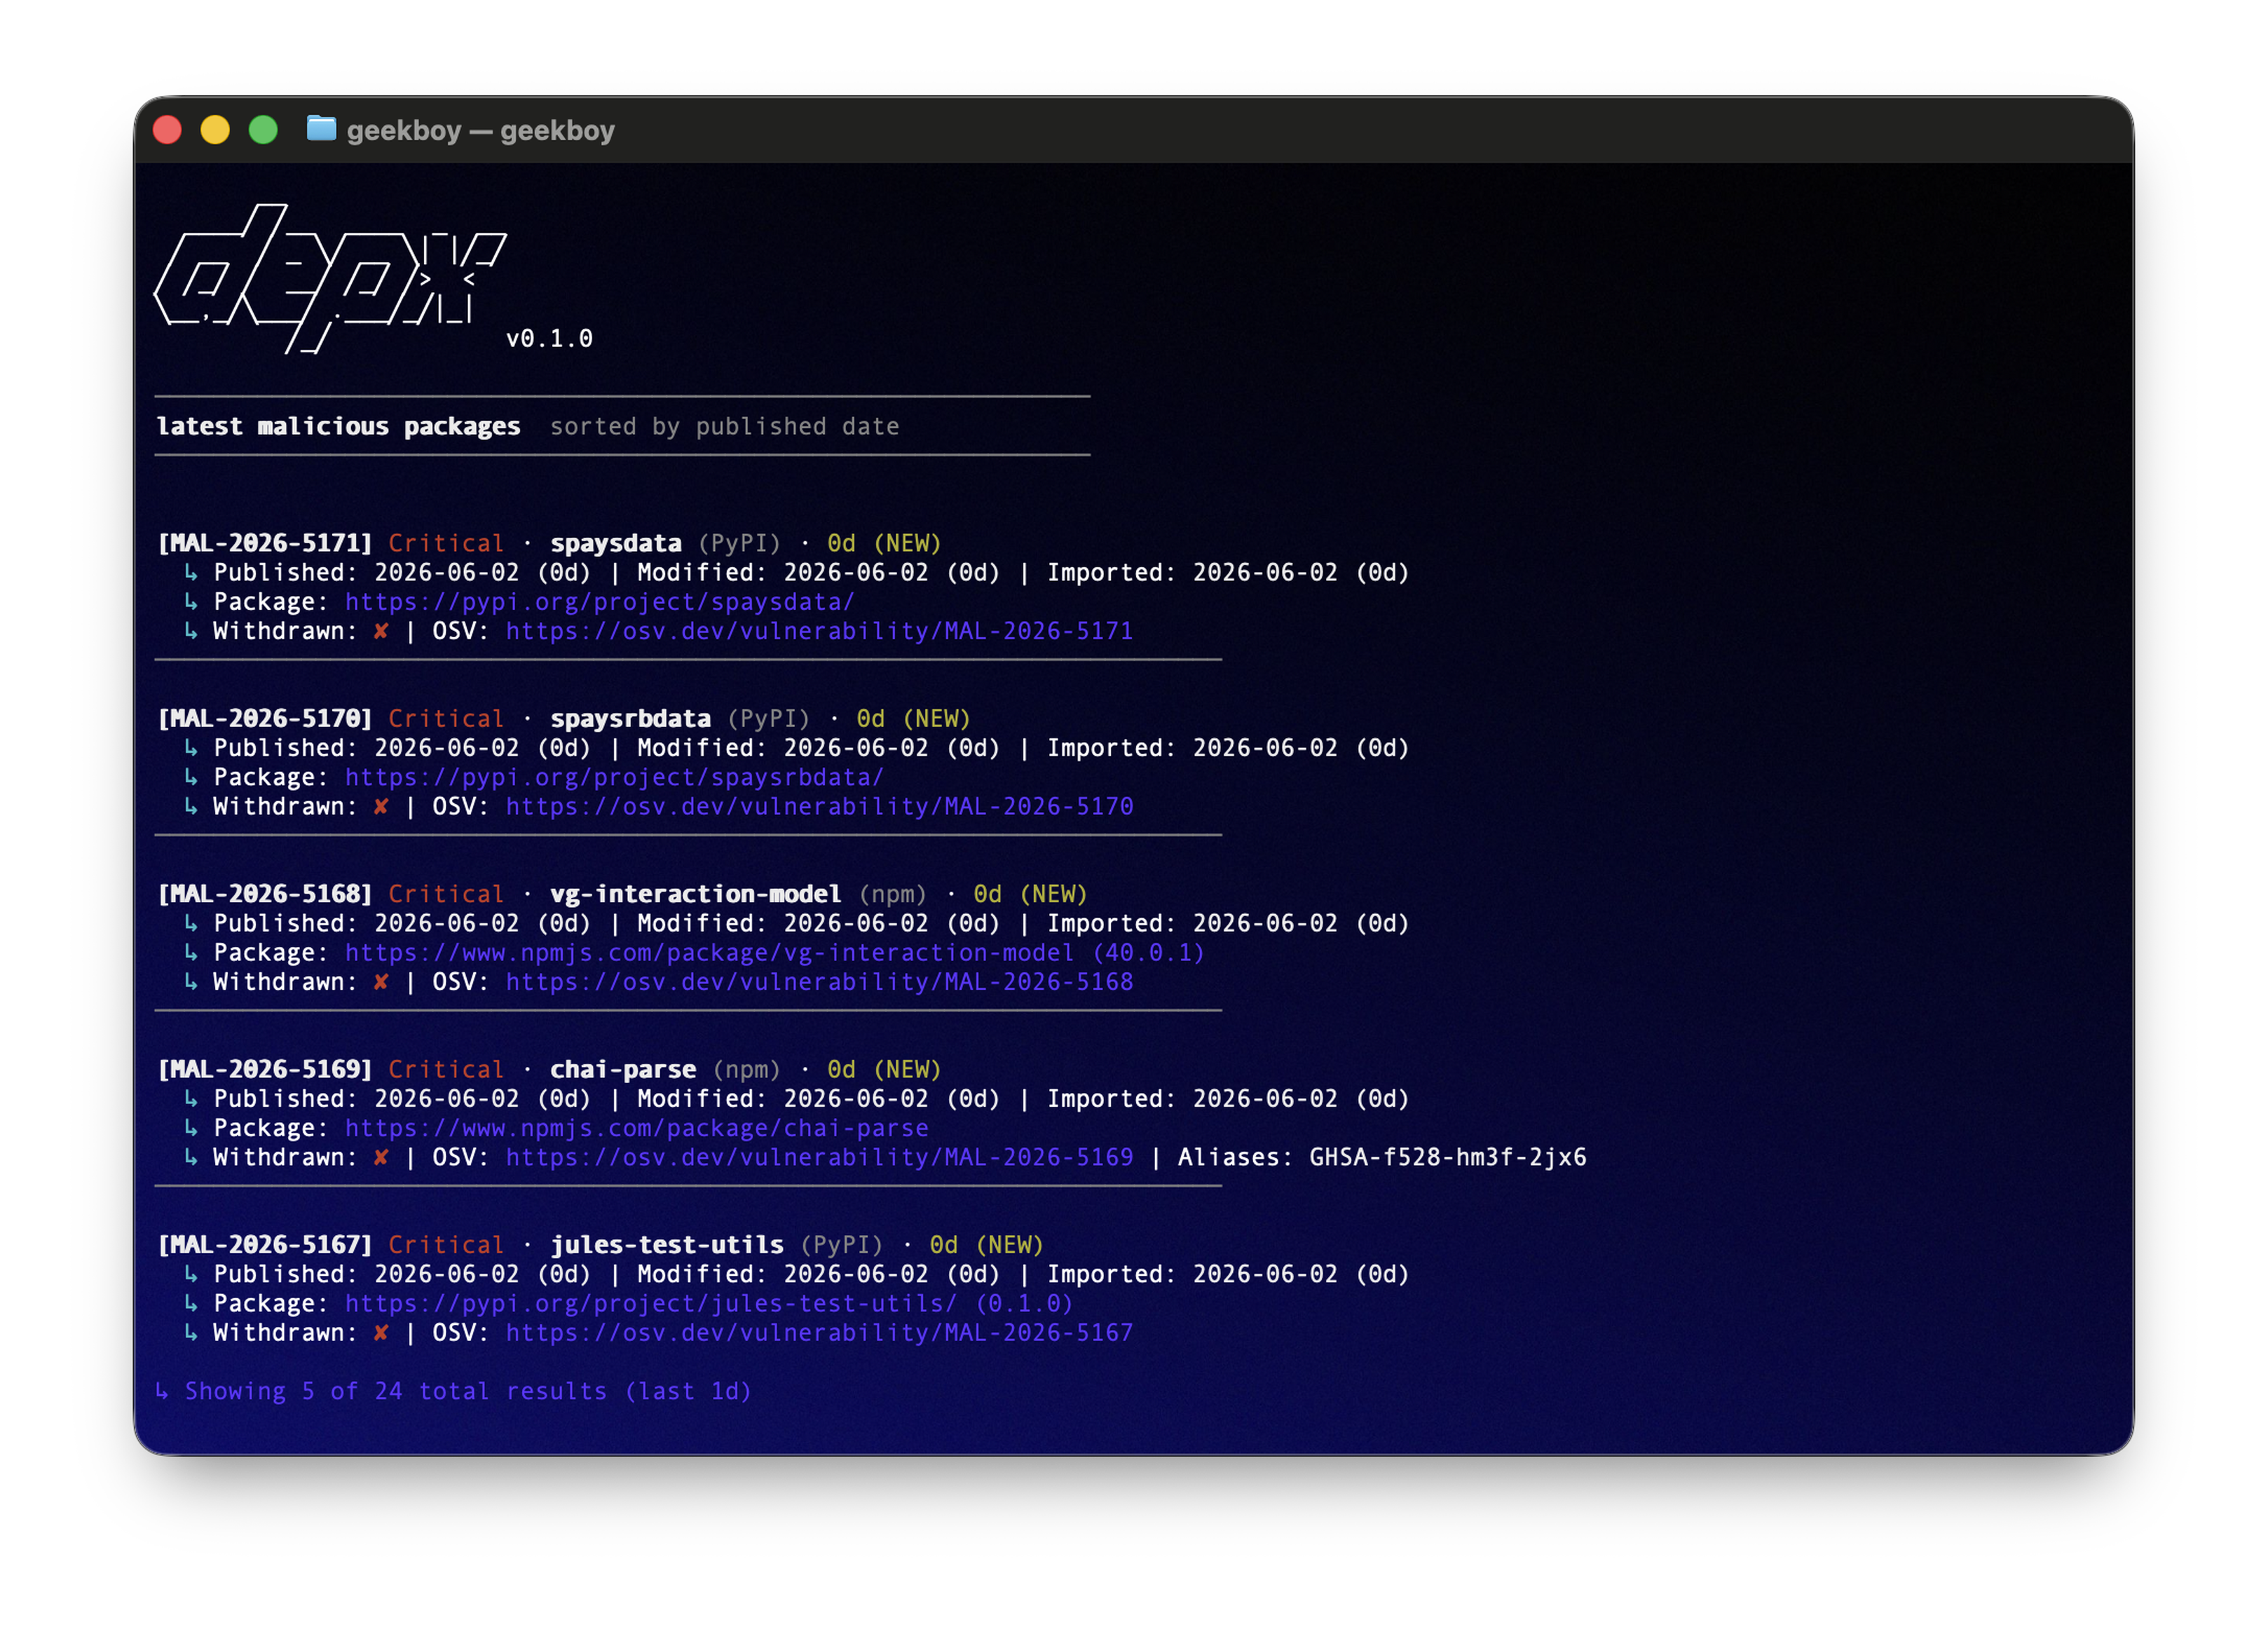
depx é um CLI rápido e passivo de inteligência de cadeia de suprimentos. Ele informa se um pacote é conhecidamente malicioso (publicações sequestradas, ladrões de credenciais, backdoors em scripts de instalação) ao cruzar os dados de Pacotes Maliciosos do OpenSSF (MAL-*, formato OSV) com um feed de inteligência ao vivo com curadoria a partir do X (API Grok), atualizado a cada hora.
Ele responde a quatro perguntas em segundos:
depx feed (ou --list para uma linha por resultado).--require-clean, exportação SARIF e um envelope JSON versionado.ecosystem:name, nome simples ou lista via pipe.--exclude-pkg para suprimir pacotes conhecidamente bons dos resultados de auditoria.curl -sfL https://raw.githubusercontent.com/projectdiscovery/depx/main/scripts/install.sh | sh
Baixa o release mais recente para seu SO/arquitetura (ou compila com go install como fallback). O script verifica o binário e atualiza o PATH do seu shell quando necessário.
A partir do código-fonte (requer Go 1.25+):
git clone https://github.com/projectdiscovery/depx.git
cd depx
make build
./bin/depx --help
Ou instale diretamente com Go:
go install github.com/projectdiscovery/depx/cmd/depx@latest
Binários pré-compilados também estão disponíveis na página de releases do GitHub.
depx --help
Comandos e flags principais:
Usage:
  depx [flags]
  depx [command]

Available Commands:
  feed        Show recently disclosed malicious packages (cards)
  audit       Audit dependencies for malicious packages (default: $HOME)
  github      Audit GitHub repositories via dependency-graph SBOM
  search      Search known malicious packages by name (local index)
  id          Lookup advisory by ID
  version     Show version and check for updates
  update      Update depx to the latest version

Global flags:
  -j, --json                   Machine-readable JSON output
  -V, --version                Show version and exit
  -e, --ecosystem string       Restrict lookup to one ecosystem (npm, PyPI, Go, ...)
  -v, --verbose                Extra audit/github detail
      --silent                 Suppress banner and version info
      --no-color               Disable ANSI colors
      --config string          Config file path
      --update                 Update depx to the latest version
      --disable-update-check   Disable the update check

Default command (intelligence dashboard):
      --since string           Feed time window (default "3d")
  -n, --limit int              Dashboard/feed entry cap on default command

depx feed:
      --since string           Feed time window (default "3d")
  -n, --limit int              Result limit
      --list                   One header line per result

depx search:
  -n, --limit int              Max results shown (default 25)
      --list                   One header line per result

depx audit / depx github:
      --require-clean          Exit 1 if any malicious package is found
      --exclude-pkg string     File of ecosystem:package lines to exclude from findings
  -o, --output string          Write export file(s) to this path or basename
      --output-format string   Comma-separated export formats: json, csv, txt (default: json)
      --sarif-export string    Write SARIF 2.1.0 report to this path
      --sbom-export string     Write audited dependency SBOM (audit only)
      --sbom-format string     SBOM format: cyclonedx (default) or spdx

depx github:
  -n, --limit int              Max repos for org/user targets (default 100 with token, 10 without)

depx id:
      --raw                    Raw OSV record only
depx                    # dashboard for last 3 days
depx --since 7d         # widen the time window
depx -e npm             # npm-only dashboard
depx feed               # card feed (no dashboard)
depx feed --list        # one line per advisory
depx -j                 # JSON for dashboards / pipelines
Analisa lockfiles e SBOMs contra um índice local de pacotes maliciosos, instantâneo após a primeira execução. Sem um caminho informado, o depx varre $HOME em busca de projetos e instalações globais.
depx audit              # sweep $HOME for projects + global installs
depx audit ./my-app     # a single project tree
depx audit ./bom.cdx.json   # a CycloneDX / SPDX file
Suporta lockfiles de npm, PyPI, Go, Cargo, RubyGems, Maven/Gradle, além de SBOMs CycloneDX / SPDX.
Suprima falsos positivos. Quando um pacote for sinalizado e você já tiver verificado que ele é seguro, passe ao --exclude-pkg (em audit ou github) um arquivo com entradas ecosystem:package separadas por nova linha para removê-las dos resultados:
depx audit ./my-app --exclude-pkg .depxignore
depx github google --exclude-pkg .depxignore
# .depxignore: packages to exclude from findings
npm:internal-tool
PyPI:requests
*:shared-lib        # '*' matches any ecosystem
Usa as exportações de SBOM do dependency graph do GitHub. Defina GITHUB_TOKEN para repositórios privados e descoberta de organizações.
depx github projectdiscovery/depx
depx github google
depx github
