
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

··Feeds·Contato·Privacidade·© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
CVE-2025-45960 — Prova de conceito para uma vulnerabilidade de scripting entre sites armazenado (XSS) no tawk.to Live Chat 1.6.1, demonstrando injeção de JavaScript através de campos de entrada de chat não sanitizados. | Kitploit
Ferramentas/GitHubGitHub/pracharapol/cve-2025-45960
Análise de VulnerabilidadesExploraçãoExploração de Aplicações WebSegurança WebTestes de Penetração
GitHubpracharapol/cve-2025-45960

CVE-2025-45960

Prova de conceito para uma vulnerabilidade de scripting entre sites armazenado (XSS) no tawk.to Live Chat 1.6.1, demonstrando injeção de JavaScript através de campos de entrada de chat não sanitizados.

Ver Repositório
54há 1 anoAinda não revisado

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →
Compartilhar

CVE-2025-45960 - tawk.to Live chat - 1.6.1 - Vulnerabilidade de Cross-Site Scripting (XSS)

Confirmado na versão 1.6.1 (versões anteriores provavelmente afetadas)

Descrição:

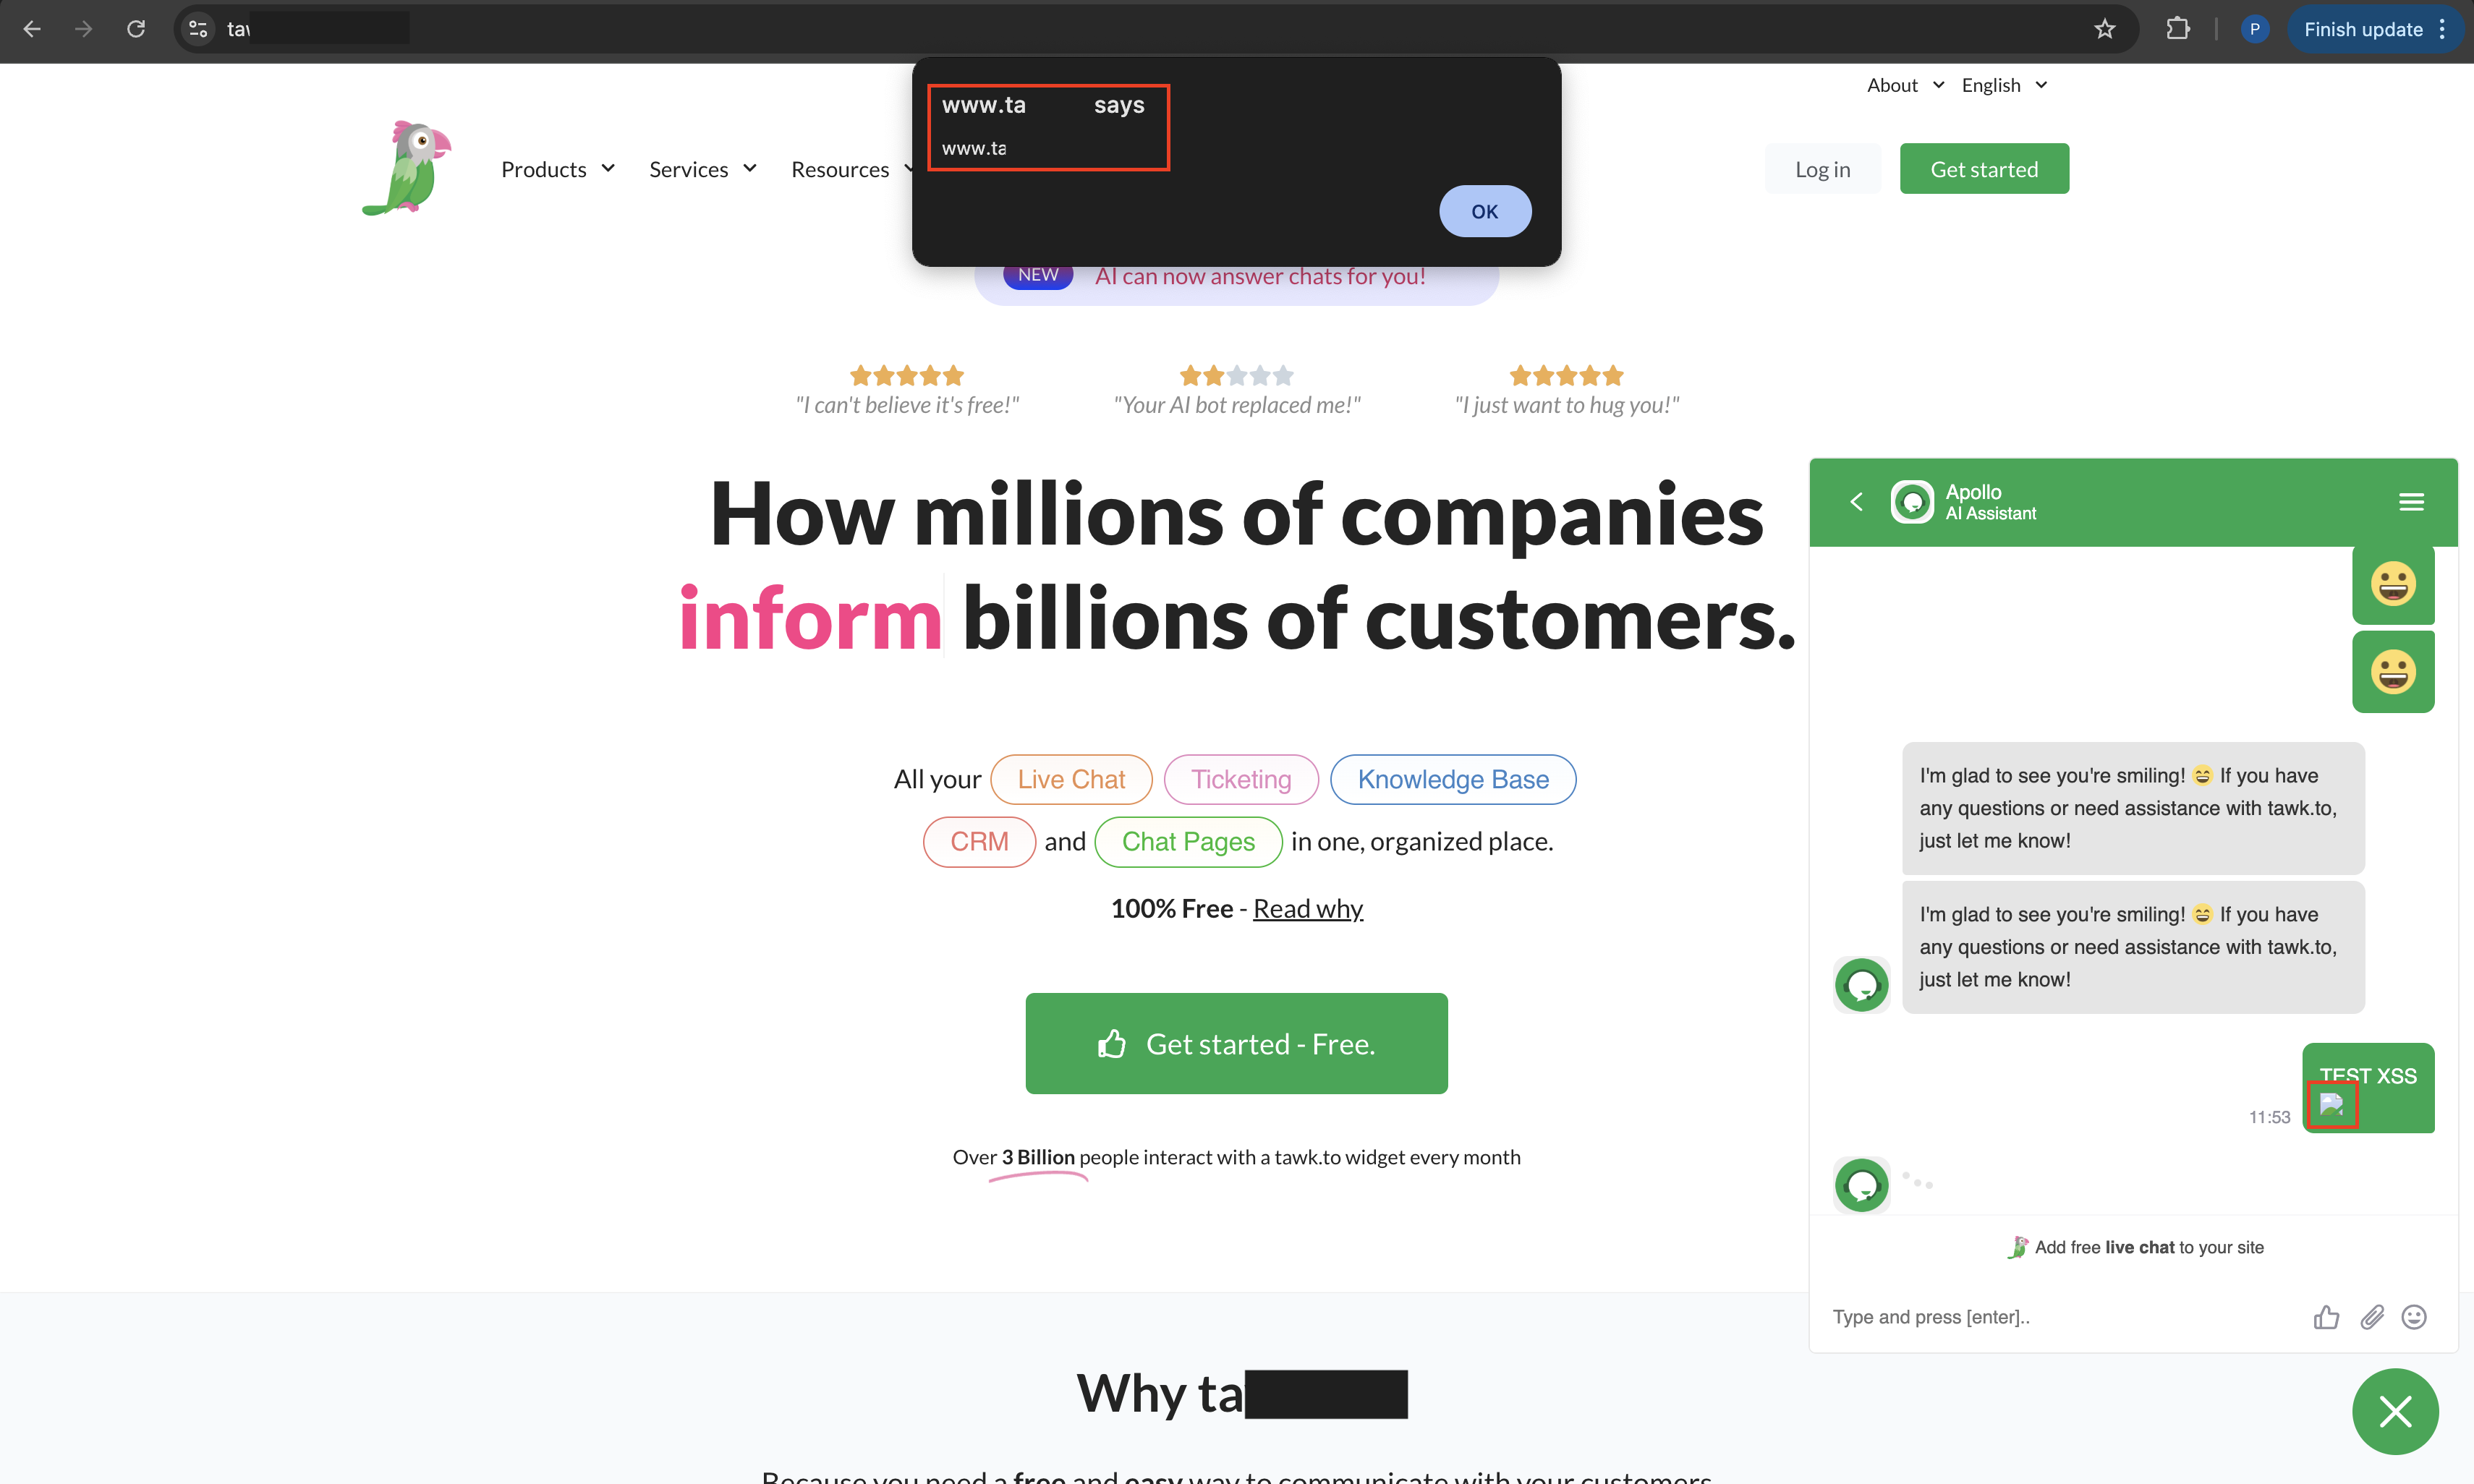
Foi identificado que a aplicação web armazena e exibe entradas fornecidas pelo utilizador sem a devida validação ou codificação. Isto permite que código malicioso seja armazenado no servidor e posteriormente renderizado no navegador do utilizador sem a devida sanitização. Por exemplo, o testador conseguiu armazenar JavaScript malicioso no chat ao vivo, que pode ser executado no site.

Impacto:

Permite que um atacante injete código malicioso no parâmetro do sistema, podendo prejudicar os utilizadores da aplicação web se estes acederem à página onde o código malicioso está armazenado. Por exemplo, roubo de informações sensíveis, ataques de phishing, danos à reputação da marca.

Prova de Conceito (PoC):

Os nossos testes revelaram que o campo de entrada do chat carece de validação de entrada suficiente, permitindo que testadores injetem tags HTML contendo código JavaScript. Quando um utilizador clica nessa tag, o JavaScript embutido é executado no contexto do navegador do utilizador. Este comportamento confirma a presença de uma vulnerabilidade de Cross-Site Scripting Armazenado.

Payload: <img src="https://raw.githubusercontent.com/pracharapol/cve-2025-45960/main/x" onclick='alert(document.domain)'>

image

image

Baixar ferramenta