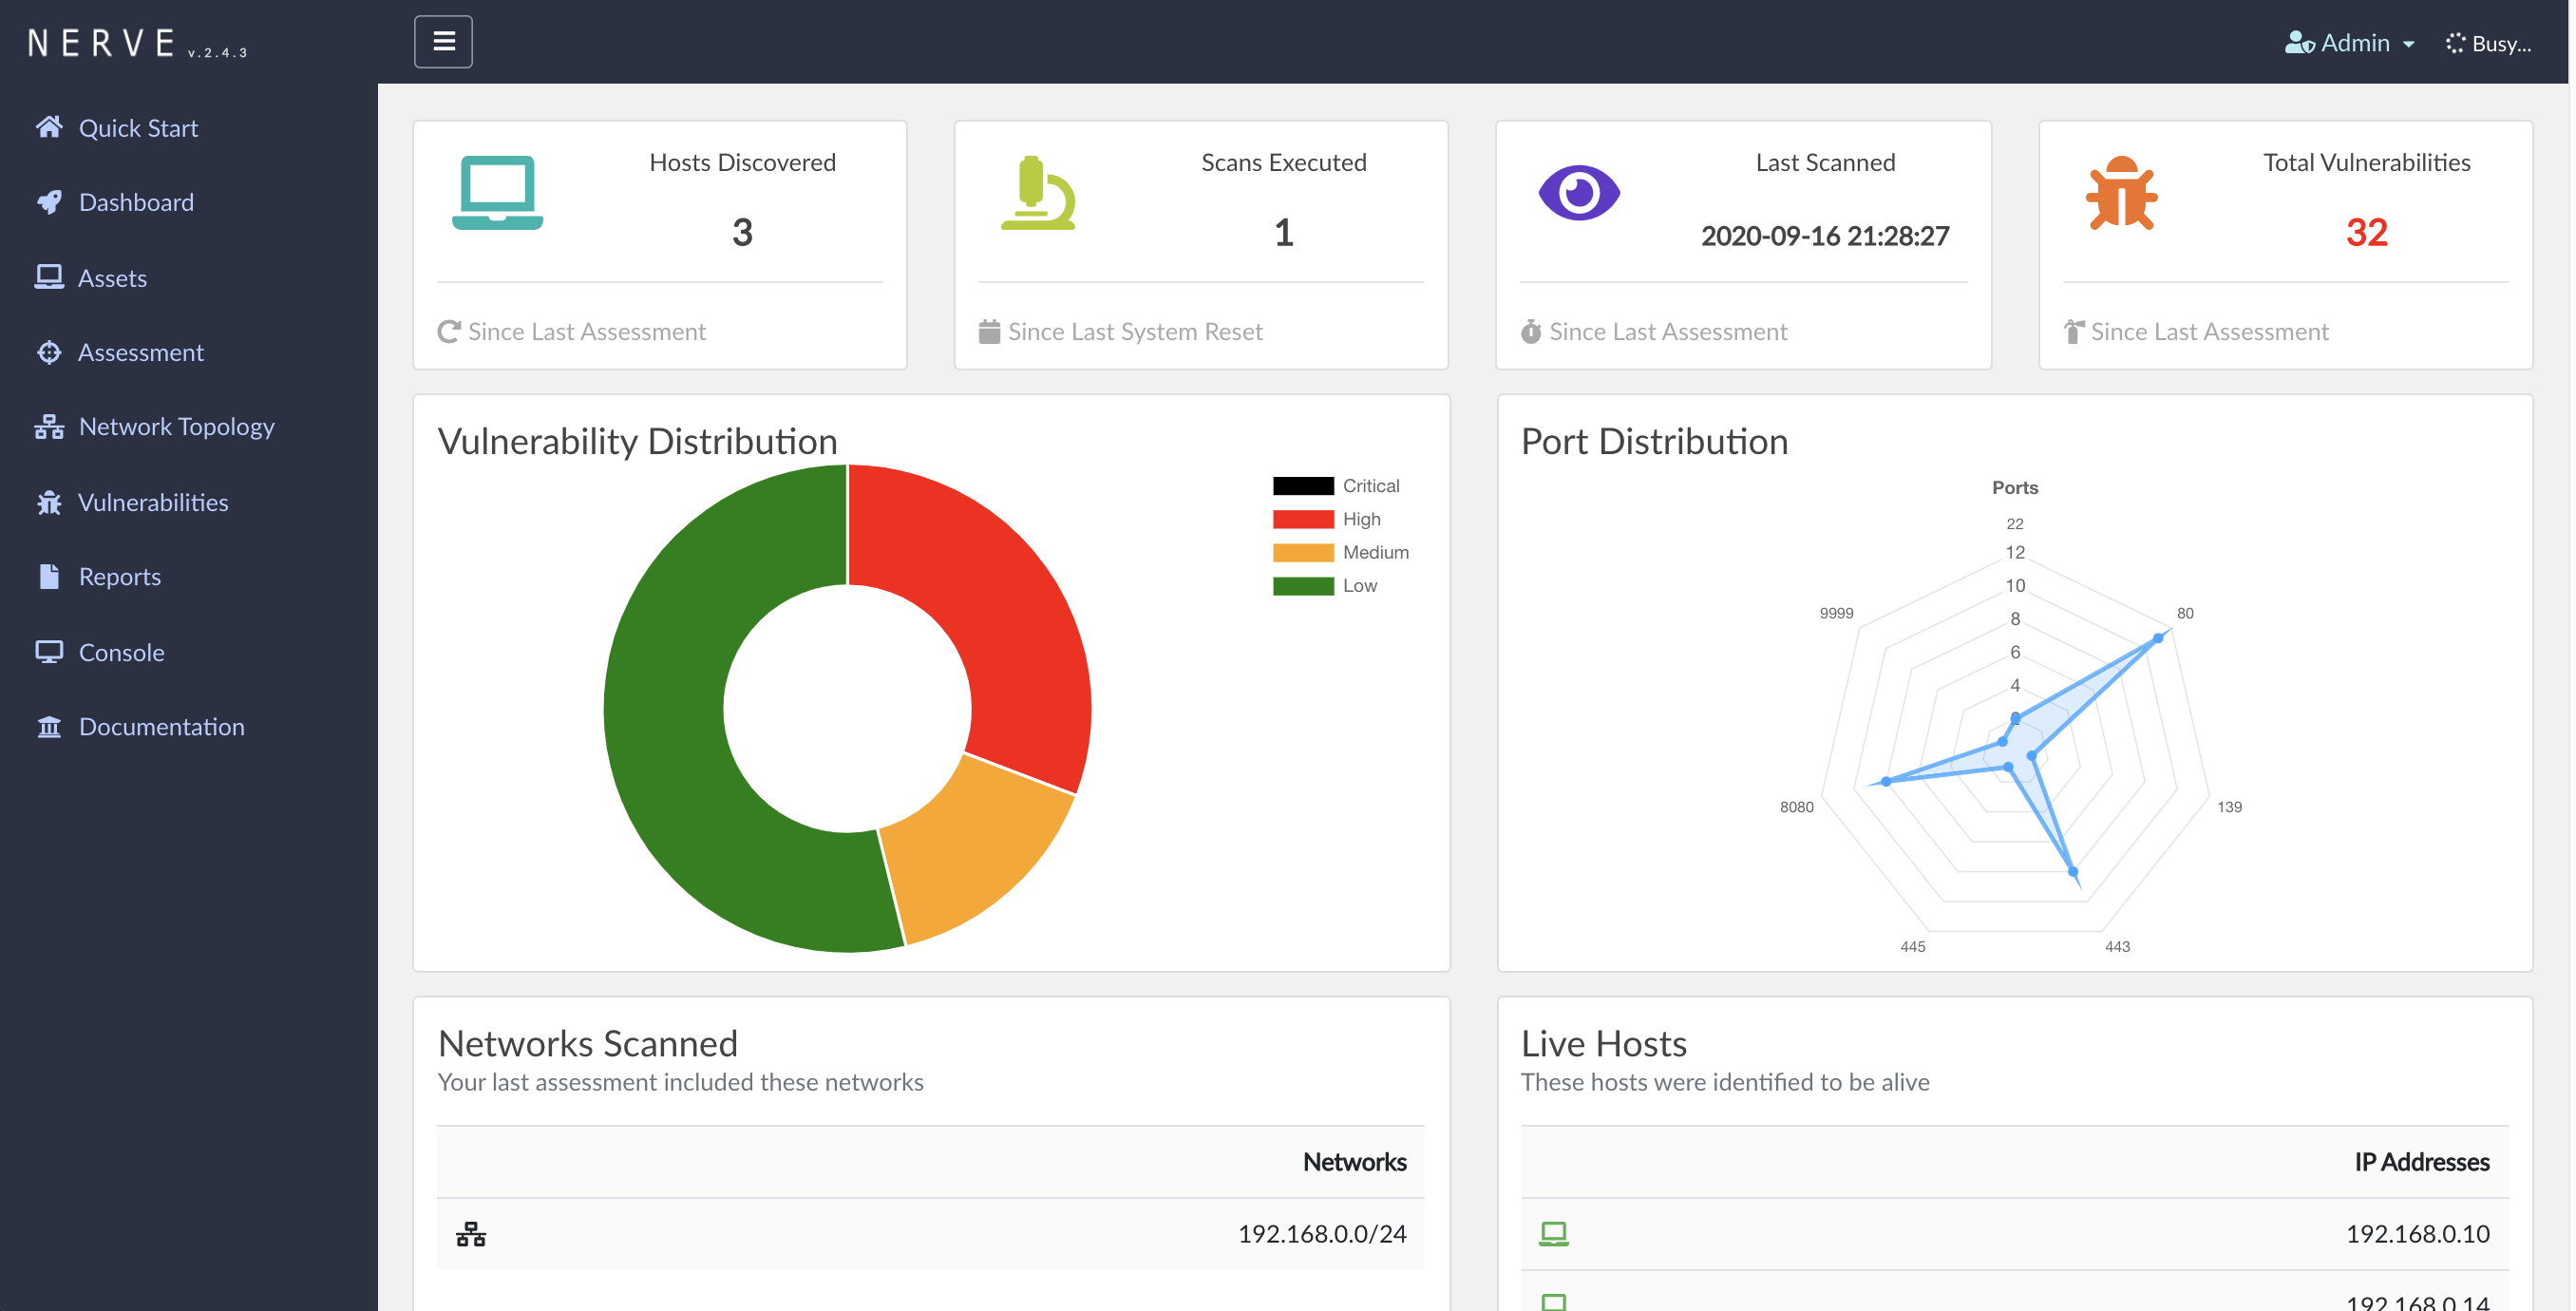
 paytmlabs/nerve
NERVE Scanner Contínuo de Vulnerabilidades


Acreditamos que a varredura de segurança deve ser feita continuamente. Não diariamente, semanalmente, mensalmente ou trimestralmente.
O benefício de executar varredura de segurança continuamente pode ser qualquer um dos seguintes:
O NERVE foi criado para resolver esse problema. Ferramentas comerciais são ótimas, mas também são pesadas, não facilmente extensíveis e custam dinheiro.

O NERVE é um scanner de vulnerabilidades projetado para encontrar vulnerabilidades de baixo esforço, em configurações específicas de aplicações, serviços de rede e serviços sem patches.
Exemplo de algumas capacidades de detecção do NERVE:
Não substitui o Qualys, Nessus ou OpenVAS. Não realiza varreduras autenticadas e opera apenas em modo black-box.
O NERVE oferece as seguintes funcionalidades:
Montamos a Interface Gráfica do Usuário principalmente para facilitar o uso, mas daremos mais ênfase a detecções e novas assinaturas do que a criação de uma interface de usuário completa.
O NERVE instalará todos os pré-requisitos automaticamente se você escolher a instalação no Servidor (CentOS 7.x e Ubuntu 18.x foram testados) (usando o script install/setup.sh). Ele também vem com um Dockerfile para sua conveniência.
Lembre-se, o NERVE requer acesso root para a configuração inicial em bare metal (instalação de pacotes, etc).
Serviços e Pacotes necessários para o NERVE funcionar:
O script de instalação cuida de tudo para você, mas se quiser instalá-lo por conta própria, lembre-se de que estes são necessários.
A melhor maneira de implantá-lo é executá-lo contra sua infraestrutura a partir de várias regiões (por exemplo, várias instâncias do NERVE em vários países) e ativar o modo contínuo para que você possa capturar vulnerabilidades de curta duração em ambientes/nuvem dinâmicos.
Geralmente recomendamos não colocar na lista de permissões os endereços IP de onde o NERVE iniciará as varreduras, para testar verdadeiramente sua infraestrutura do ponto de vista de um atacante.
Para tornar o NERVE bastante leve, não há uso de banco de dados além do Redis.
Se você quiser armazenar suas vulnerabilidades a longo prazo, recomendamos usar o recurso de webhook. Ao final de cada ciclo de varredura, o NERVE enviará um payload JSON para um endpoint de sua escolha, e você poderá armazená-lo em um banco de dados para análise posterior.
Aqui estão as etapas de alto nível que recomendamos para obter os melhores resultados:
POST /api/scan/submit) e agende uma varredura usando os ativos que você reuniu na etapa #2.git clone [email protected]:PaytmLabs/nerve.git && cd nerve
docker build -t nerve .
docker run -e username="YOUR_USER" -e password="YOUR_PASSWORD" -d -p 80:8080 nerve
No seu navegador, navegue até http://ip.add.re.ss:80 e faça login com as credenciais que você especificou no comando anterior.
cd /opt/
git clone [email protected]:PaytmLabs/nerve.git && cd nerve
bash install/setup.sh
systemctl status nerve
No seu navegador, navegue até http://ip.add.re.ss:8080 e use as credenciais impressas no seu terminal.
Se você quiser instalar o NERVE em uma implantação multinó, pode seguir o processo normal de instalação bare metal, depois:
RDS_HOST para apontar para um servidor Redis central para o qual todas as instâncias do NERVE se reportarão.service nerve restart ou systemctl restart nerve para recarregar a configuraçãoapt-get remove redis / yum remove redis (Dependendo da Distribuição Linux) já que você não precisará mais que cada instância se reporte a si mesma.
Não se esqueça de permitir a porta 3769 de entrada na instância Redis, para que as instâncias do NERVE possam se comunicar com ela.Se você quiser atualizar sua plataforma, a maneira mais rápida é simplesmente clonar o git e sobrescrever todos os arquivos, mantendo arquivos importantes como configurações.
config.py se desejar salvar suas configurações/opt/nerve e faça git clone novamente.config.py de volta para /opt/nervesystemctl restart nerve.Você pode configurar uma tarefa cron para atualizar automaticamente o NERVE. Há um endpoint da API para verificar se você tem a versão mais recente ou não que pode ser usado para esse fim: GET /api/update/platform
Existem alguns mecanismos de segurança implementados no NERVE dos quais você precisa estar ciente.
Se você identificar uma vulnerabilidade de segurança, envie um relatório de bug para nós no GitHub.
