 owasp/mosaic
Estrutura de coordenação para padrões e diretrizes de segurança de IA, reduzindo a fragmentação e fornecendo orientação clara para proteger sistemas de IA entre organizações.


O MOSAIC fornece uma estrutura de coordenação para organizações que criam padrões e diretrizes de segurança de IA, reduzindo inconsistências, trabalho duplicado, desalinhamento e lacunas. O objetivo final é permitir que o panorama de padrões e diretrizes forneça orientações claras para proteger e supervisionar os sistemas de IA aos quais nos conectamos cada vez mais a tudo e aos quais confiamos nossos dados sensíveis.
Veja organizações membros do MOSAIC.
Veja o roadmap.
Veja o estatuto.
Veja MOSAICstandards.org.
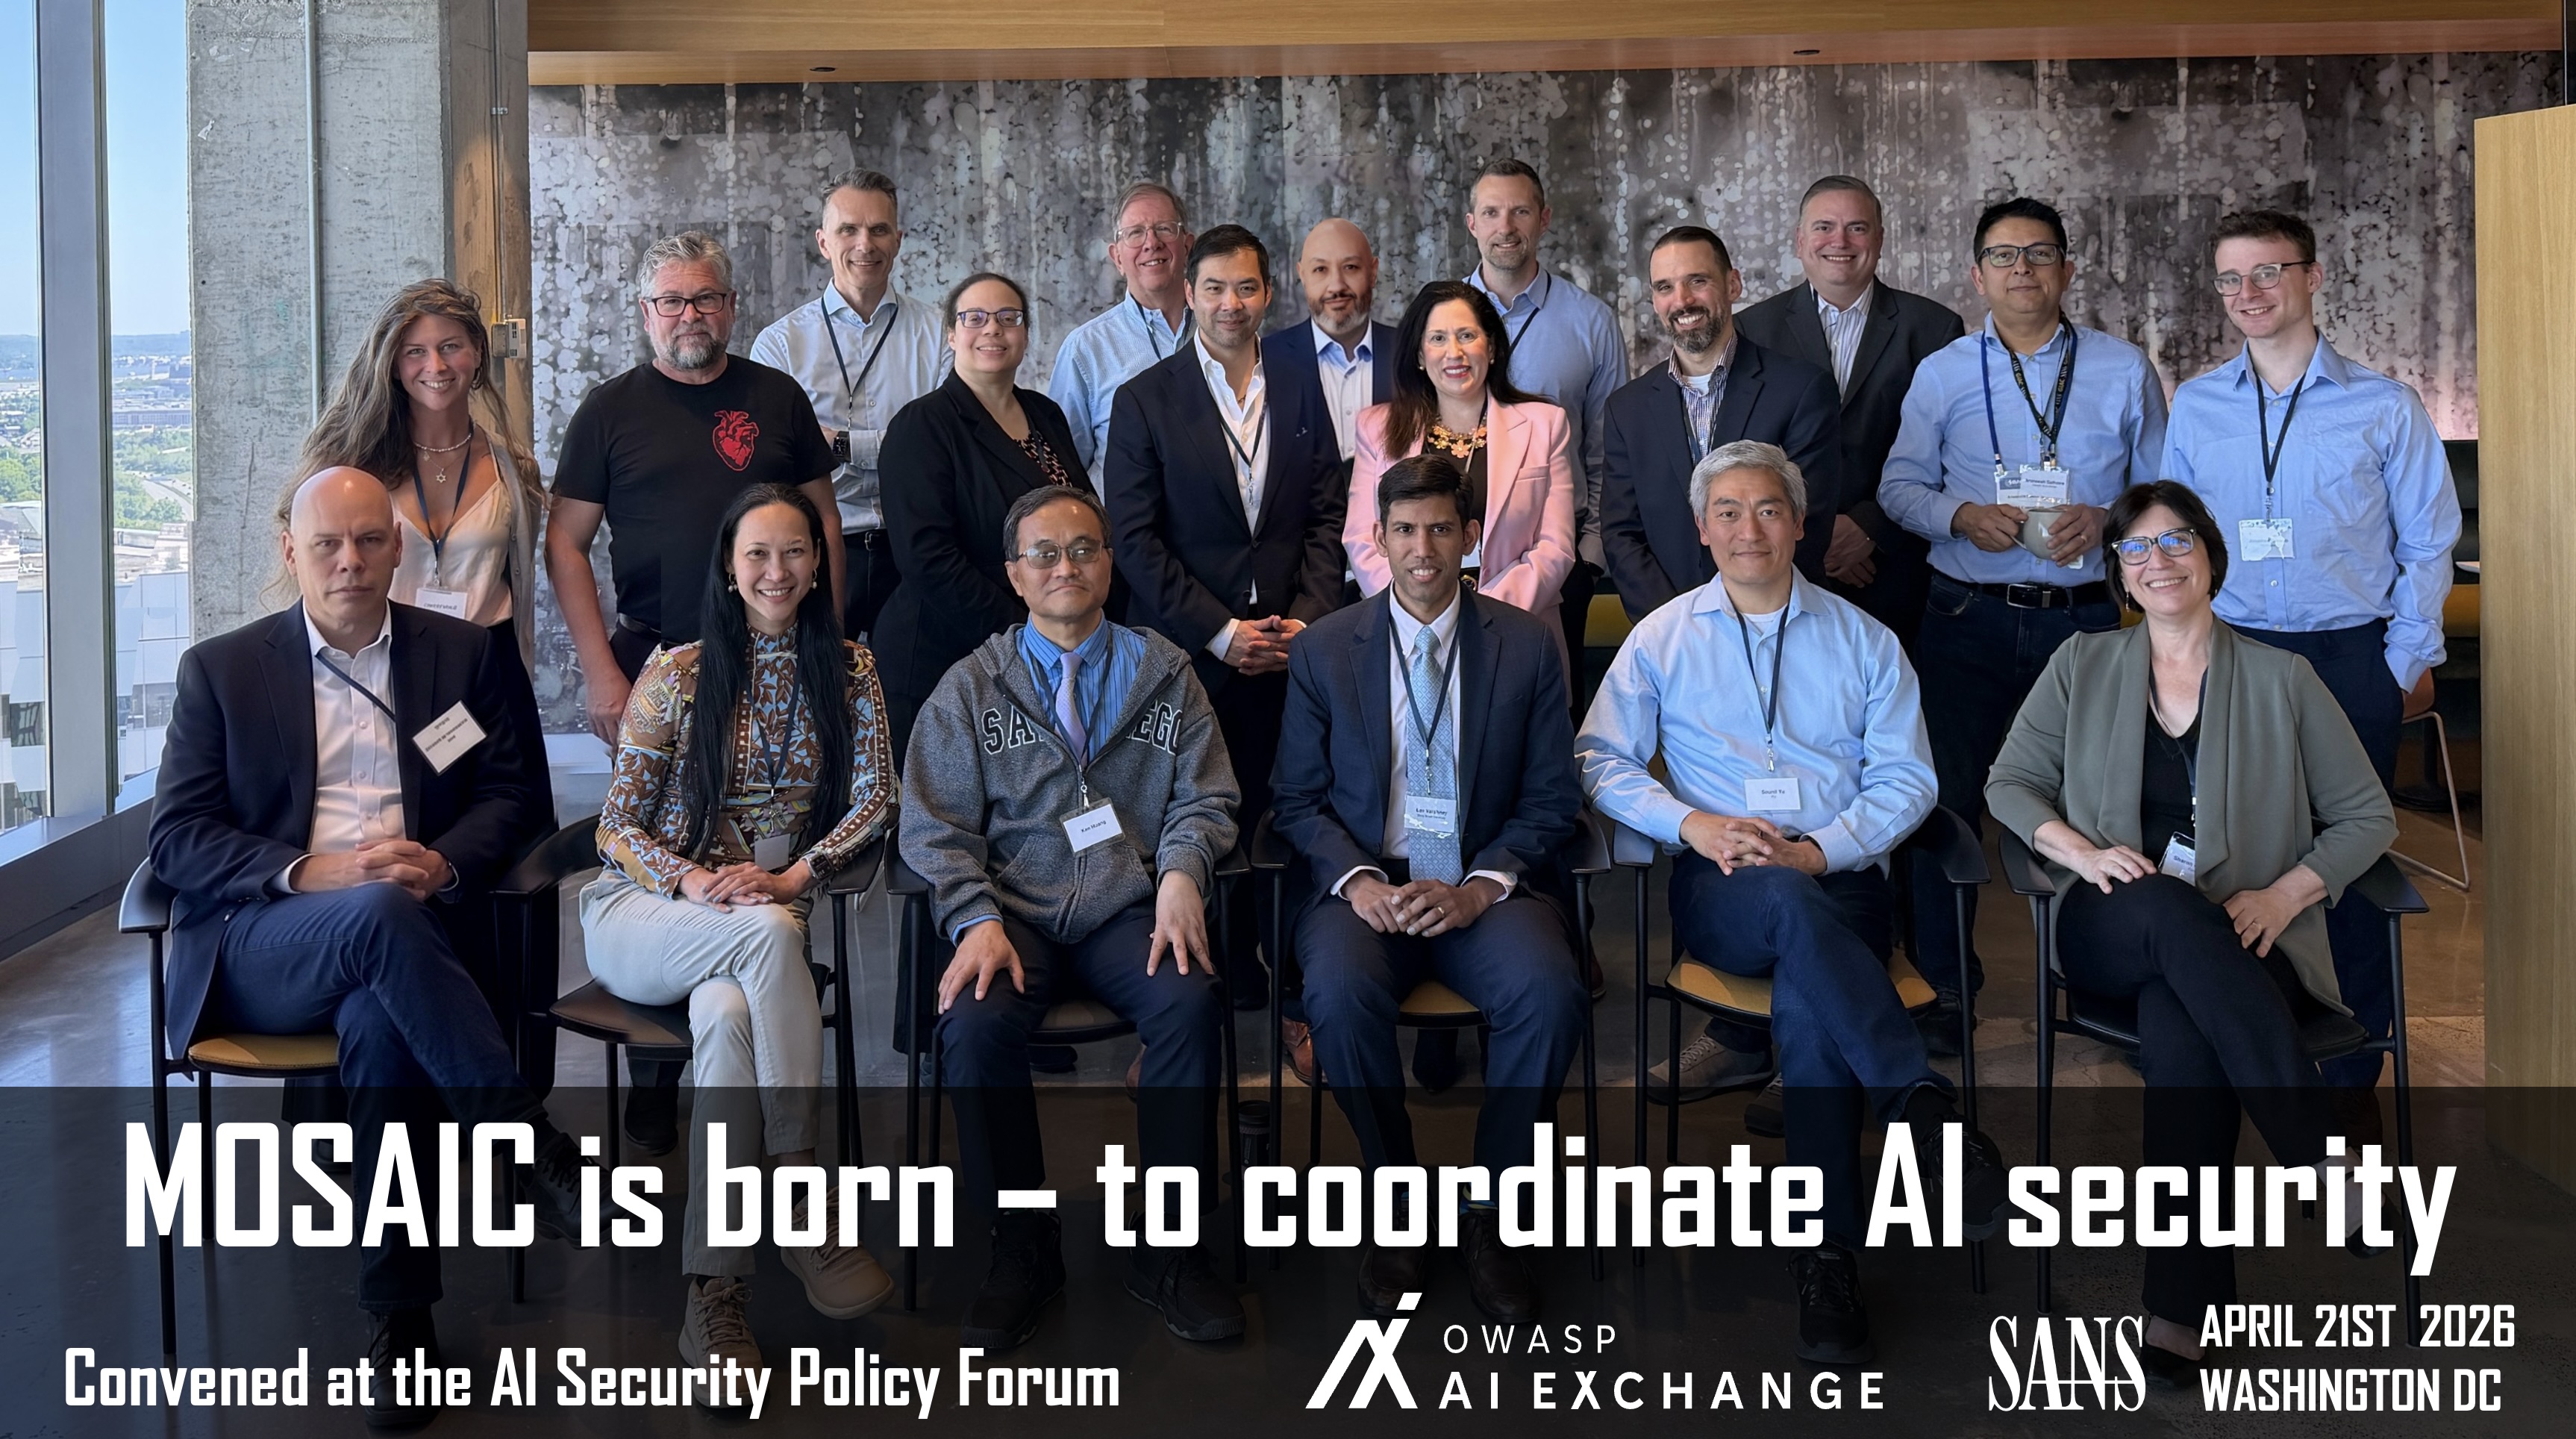
Mais informações neste post do linkedin e nas notas da reunião de lançamento.
Para participar: veja o guia de contribuição. As discussões podem ser encontradas aqui.
Para ler: veja este README, a pasta docs ou o site.
Tipos de usuários:
A promessa da IA está levando as organizações a conectá-la a tudo e a confiar-lhe dados sensíveis. Em todos os setores, essa exploração está acontecendo em ritmo acelerado.
Ao mesmo tempo, a IA introduz novos riscos. Os sistemas são vulneráveis tanto a tipos de ataques existentes quanto a novos, e estes exigem contramedidas específicas. Muitas organizações ainda não estão preparadas para isso. Como resultado, os sistemas de IA estão rapidamente se tornando alvos atraentes para adversários.
Já vemos isso em um número crescente de incidentes. Quando os riscos se materializam, a inovação desacelera: projetos são pausados, designs são revistos e um esforço significativo é gasto na resposta e recuperação de incidentes. O que parece velocidade no início frequentemente leva a atrasos depois.
Há uma necessidade clara de orientação prática: como identificar ameaças específicas de IA e o que fazer a respeito. Isso não precisa ser complexo. Quando feito corretamente, na verdade acelera o desenvolvimento ao evitar retrabalho e reduzir incertezas.
Hoje, muitas iniciativas estão trabalhando nesse tipo de orientação. No entanto, o panorama é fragmentado. Os profissionais se deparam com múltiplos frameworks, recomendações sobrepostas e terminologia inconsistente. Cada iniciativa tem seus pontos fortes, mas também pontos cegos.
O resultado é confusão. As equipes têm dificuldade para decidir o que seguir, combinar abordagens incompatíveis ou se desligar completamente e contar com a sorte. Essa é uma posição arriscada, especialmente em um domínio onde as falhas podem escalar rapidamente.
Uma forte tolerância ao risco em um campo em rápida evolução como a IA é compreensível. Mas operar sem orientação de segurança clara e alinhada não é um risco calculado — é exposição. A IA exige exploração estratégica.
Avanços recentes na descoberta de vulnerabilidades de IA, como o sistema de descoberta de vulnerabilidades Mythos AI, aumentam ainda mais a urgência. Eles mostram que fraquezas em sistemas de IA agora podem ser encontradas mais rapidamente e em escala — muitas vezes antes que os desenvolvedores tenham conhecimento delas. Isso desloca o equilíbrio em direção aos atacantes e reduz a margem de erro.
É por isso que a coordenação importa. Alinhar padrões e orientações entre iniciativas reduz a fragmentação, melhora a clareza e oferece aos profissionais um caminho coerente a seguir. Isso permite que as organizações avancem rapidamente sem perder o controle.
Alinhar-se com o MOSAIC significa alinhar-se com o trabalho que ocorre dentro dos membros do MOSAIC — pois o MOSAIC é o mecanismo de coordenação.
O que fazer:
Uma ótima maneira de alinhar-se sobre taxonomia e referir-se ao trabalho existente é vincular os requisitos do seu padrão à taxonomia de requisitos em OpenCRE.org.
A IA pode ser uma ótima ferramenta para apoiar o alinhamento, pois os LLMs são poderosos na comparação de documentos longos e na identificação de sobreposições, lacunas e discrepâncias. No projeto de código aberto OpenCRE, estamos desenvolvendo ferramentas para apoiar esse processo e também para desbloquear o conteúdo dos membros do MOSAIC.
Por último, mas não menos importante, o alinhamento bem-sucedido de padrões exige, por definição, sacrifício e compromisso. Um bom alinhamento normalmente resulta em abrir mão de certas crenças há muito mantidas e em 'matar seus queridos'. Às vezes é melhor descontinuar certas partes de um texto que exigiram muito trabalho e, em vez disso, referir-se a outra fonte que cobre o assunto. O resultado desse processo às vezes doloroso é: menos trabalho de manutenção, mais foco no conteúdo essencial, mais alinhamento, mais clareza para os profissionais e, portanto: melhores sistemas de informação, para um mundo melhor.
O site público é um site estático Hugo (conteúdo em markdown, layouts compartilhados, CSS em static/assets/), implantado no Firebase Hosting a partir do GitHub Actions.
website/content/*.md (somente markdown)website/data/menu.yaml