
 owasp-dep-scan/dep-scan
Scanner de vulnerabilidades de dependências de próxima geração com análise de alcançabilidade, geração de SBOM, auditoria de licenças e varredura de imagens de contêiner para integração CI/CD.

O OWASP dep-scan é uma ferramenta de auditoria de segurança e risco de última geração baseada em vulnerabilidades conhecidas, avisos e limitações de licença para dependências de projetos. Tanto repositórios locais quanto imagens de contêineres são suportados como entrada, e a ferramenta é ideal para integração com plataformas ASPM/VM e em ambientes CI.

Fluxos de dados detalhados para identificar tanto caminhos alcançáveis quanto não alcançáveis em sua aplicação com base no contexto completo.
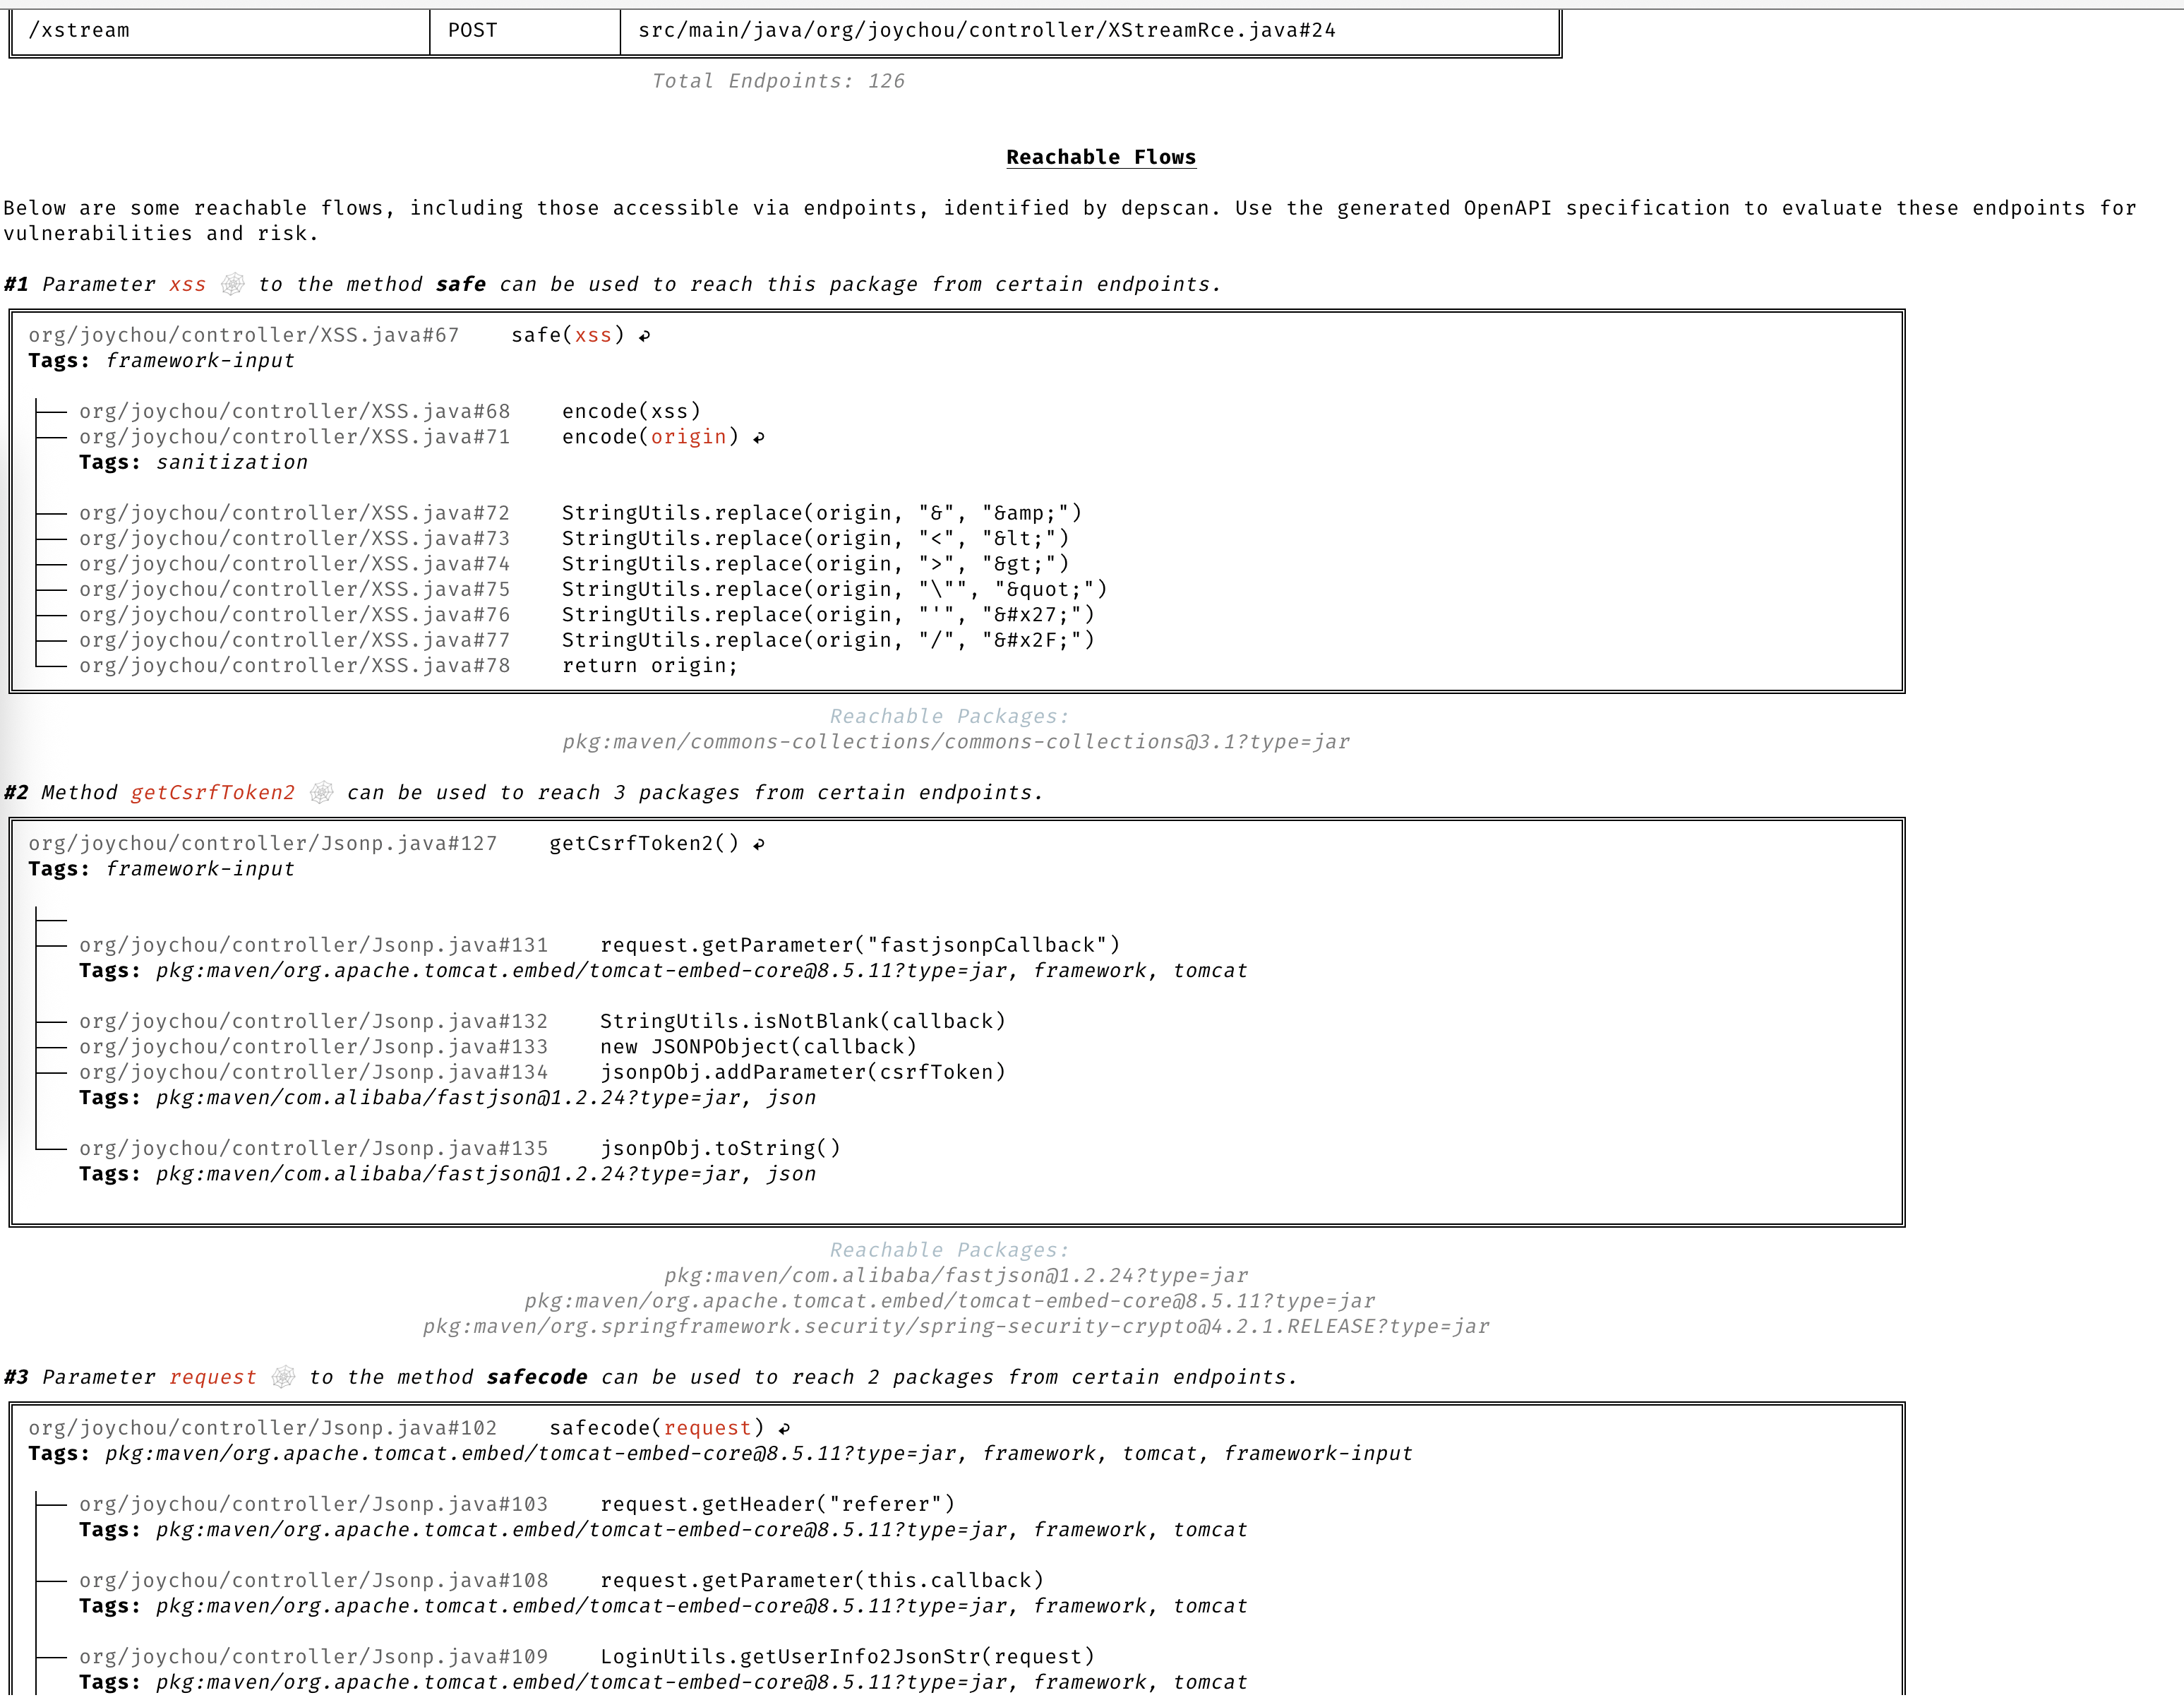
O dep-scan calcula a alcançabilidade para sete ecossistemas de linguagem por meio de quatro slicers. Um pacote vulnerável cujo código está realmente em um caminho executado é marcado como Alcançável, enquanto um pacote que é meramente declarado no BOM mas nunca chamado não é. Cada slicer alimenta o mesmo mecanismo de alcançabilidade compartilhado baseado em purl, de modo que o comportamento é uniforme entre as linguagens. A alcançabilidade está ativada por padrão (--reachability-analyzer FrameworkReachability); o SemanticReachability adicionalmente atribui serviços, endpoints e alcançabilidade pós-build (binário/contêiner) alcançados.
| Linguagem / ecossistema | Mecanismo de alcançabilidade | Analisador padrão |
|---|---|---|
| Java / JVM (Groovy, Kotlin, Scala) | atom | FrameworkReachability |
| JavaScript / TypeScript | atom | FrameworkReachability |
| Python | atom | FrameworkReachability |
| PHP | atom | FrameworkReachability |
| Rust | rusi | FrameworkReachability |
| Go | golem | FrameworkReachability |
| .NET (C#, VB, F#, R) | dosai | FrameworkReachability |
Para os conceitos por trás da alcançabilidade e priorização, leia os capítulos modelo de alcançabilidade e priorização. Para exemplos práticos por linguagem, veja os Guias de Linguagem. Para a história de conformidade (VDR e CSAF VEX), veja o guia VDR e o guia CSAF VEX.
A alcançabilidade está ativada por padrão sob --profile research, que é o que o dep-scan usa quando a alcançabilidade está ativa. Os comandos abaixo são suficientes para começar; os guias por linguagem cobrem resolução binária, segurança de backend e rede, requisitos de restauração e exemplos práticos nos fixtures do repositório.
